
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-32463 — تصعيد الصلاحيات المحلية إلى الجذر عبر sudo chroot في لينكس | Kitploit

أدوات/GitHubGitHub/mgunturg/cve-2025-32463
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubmgunturg/cve-2025-32463

CVE-2025-32463

تصعيد الصلاحيات المحلية إلى الجذر عبر sudo chroot في لينكس

عرض المستودع
26منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-32463

تصعيد الامتيازات المحلية إلى الجذر عبر Sudo chroot في لينكس.

ما هذا؟

للخبر يمكنك القراءة هنا:

  • https://www.helpnetsecurity.com/2025/07/01/sudo-local-privilege-escalation-vulnerabilities-fixed-cve-2025-32462-cve-2025-32463/

باختصار (TL;DR) وإن كنت مخطئاً فأصححوني (CMIIW) إذاً، sudo هو أمر لتشغيل أمر كمسؤول/جذر. يُسمح للمستخدم بتشغيل sudo إذا كان ضمن مجموعة sudoers. ولكن هناك ثغرة في ملف sudo الثنائي تسمح لمستخدم عادي دون صلاحية بتشغيل sudo، والتبديل إلى مستخدم الجذر.

الثغرة تكمن في خيار الأمر sudo --chroot. يسمح chroot بتشغيل أمر داخل دليل مؤقت. المشكلة هي أن sudo يتحقق من ملفات الإعداد داخل ذلك الدليل المؤقت، قبل التحقق مما إذا كان المستخدم مخولاً بتشغيل sudo أم لا.

إذا تمكنا بطريقة ما من تعديل ملف الإعداد هذا وتوجيهه إلى كود معدّل للحصول على صلاحية الجذر، يمكننا الحصول على صلاحية الجذر دون مصادقة أو دون أن نكون مسجلين كـ sudoer. لأنه في أثناء العملية، للحصول على تلك المعلومات، يقوم النظام برفع صلاحية الأمر كجذر (مؤقتاً).

ما هو ملف الإعداد هذا؟ /etc/nsswitch.conf. يستخدم النظام ملف الإعداد هذا لمعرفة، على سبيل المثال، المجموعة التي ينتمي إليها هذا المستخدم، وغير ذلك. داخل ملف nsswitch يكون بالشكل التالي تقريباً:

<قاعدة_بيانات> <مصدر1> <مصدر2> ... <مصدرn>

passwd  files systemd
group   files systemd
shadow  files
gshadow files
...

الآن! إذا كان مصدر البيانات المستخدم هو files، فإن nss سيستدعي مكتبة باسم libnss_files.so.2. يحتوي هذا الملف على كود C، وإذا قمنا بتعديله فمن المحتمل جداً أن نتمكن من الحصول على صلاحية الجذر. لأن النظام يشغله كجذر حتى لو لم يكن الأمر مشغلاً بواسطة مستخدم sudoers. يمكن رؤية ذلك في ملف exploit.sh.

باختصار:

  • أنشئ ملف إعداد مزيف، أي /etc/nsswitch.conf في مجلد تتحكم به.

  • استخدم chroot لتوجيه sudo إلى ذلك المجلد.
  • اجعل sudo يقوم بتحميل مكتبة تم التلاعب بكودها للحصول على صلاحية الجذر.

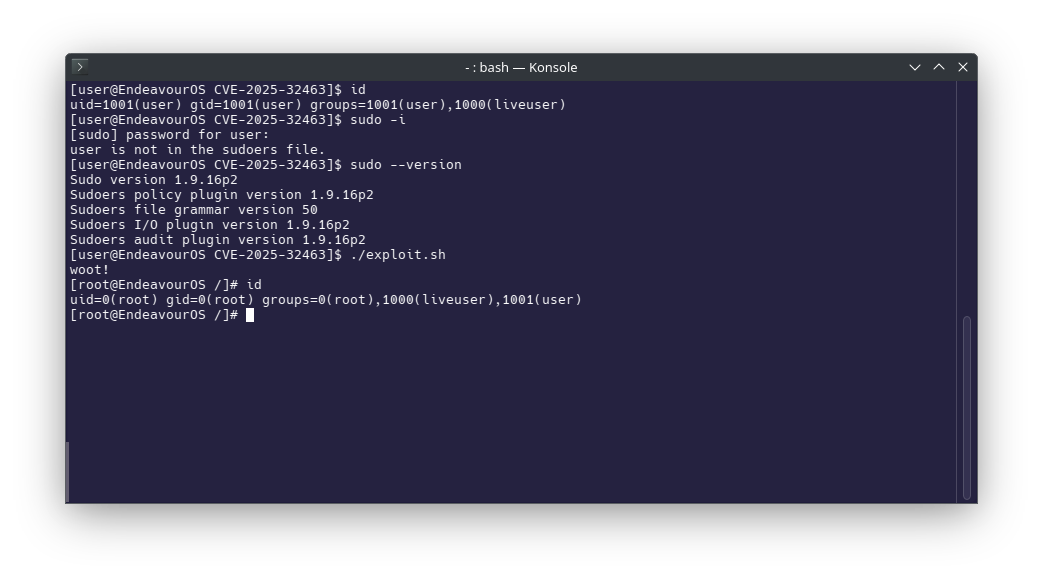
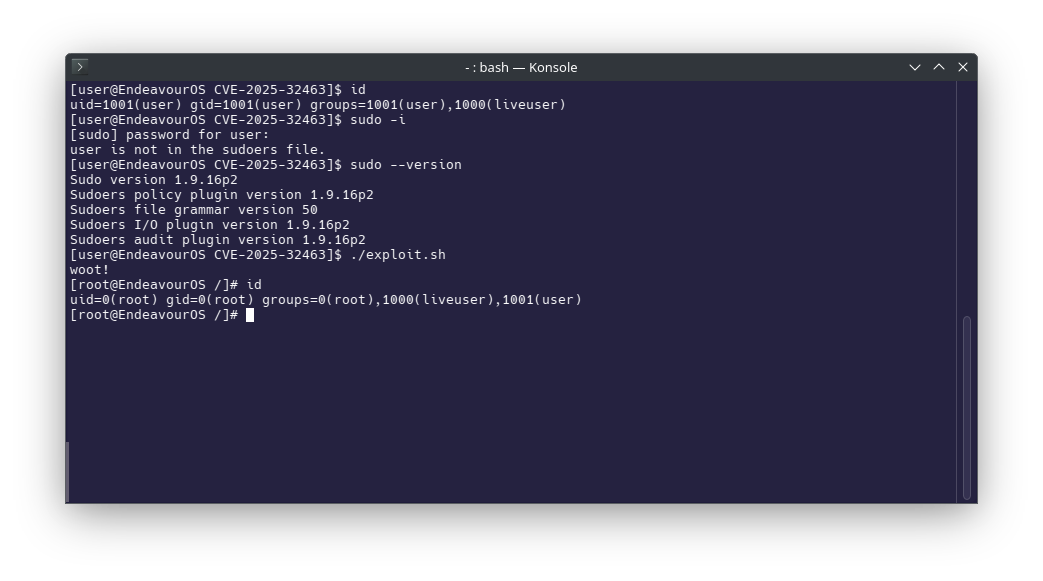
إثبات المفهوم (POC)

POC

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →