
 mein-0/fortiless
إثبات مفهوم وتحليل لكتابة خارج الحدود من النوع 3 في نواة النظام ضمن الفلتر المصغّر FortiShield_74.sys الخاص بـ FortiClient، بما في ذلك تفاصيل بروتوكول المنفذ وأدلة انهيار شاشة الموت الزرقاء (BSOD).

مرحبًا أيها الهاكرز.
يأتي FortiClient 7.4.8.2066 مع FortiShield_74.sys، وهو minifilter موقّع عند الارتفاع 320000. ينشئ \FortiShieldPort باستخدام FltBuildDefaultSecurityDescriptor، لذا لا يمكن لغير SYSTEM والمسؤولين الاتصال به. يحصل المستخدم العادي على 0x80070005. لا يوجد تجاوز لـ UAC، ولا حكايات خيالية عن مستخدم عادي.
بروتوكول المنفذ صغير جدًا. النوع 0 هو "المصادقة": MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog). السر عبارة عن سلسلة ثابتة في .rdata. قمة أمان 2026. باستخدامه تضيف PID الخاص بك إلى قائمة التجاوز وتقلب الحماية (النوع 1/2). النوع 3 هو الثغرة. يأخذ سلسلة مسار عريضة وينسخها إلى نهاية مخزن مؤقت عام دون أي فحص للطول. بعد 4000 wchar تكون قد حطمت مسار الحماية عند +0x400 والبرنامج السائق يكتب داخل .pdata. لا تهيئة للـ heap، ولا سباق. إنه ببساطة يتجاوز حدود الصفحة.
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
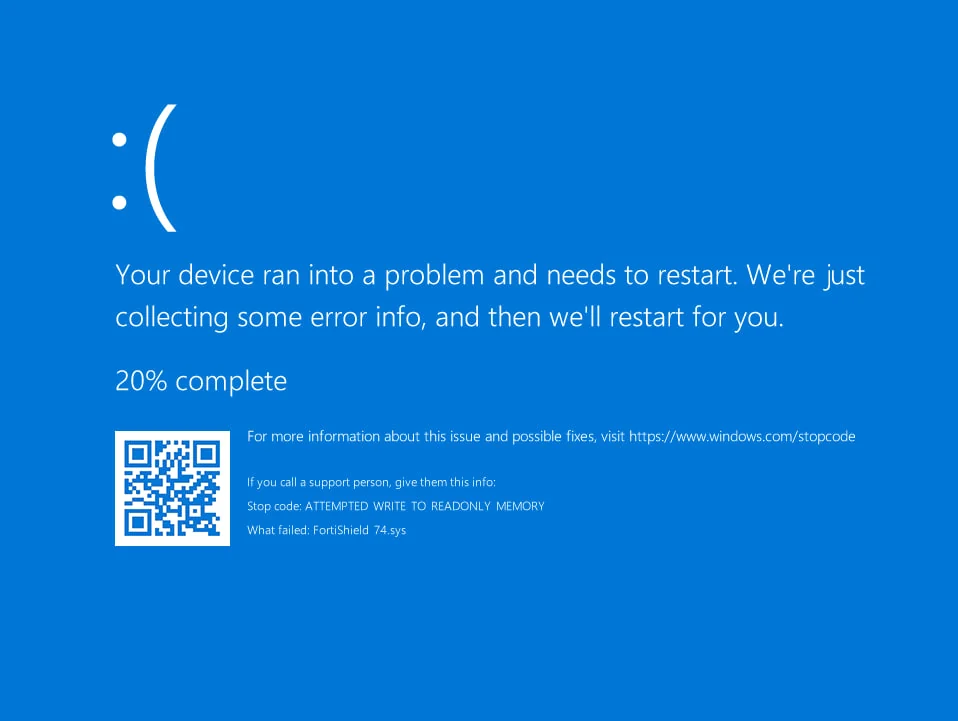
حلقة النسخ موجودة عند +0xb560، والوجهة DAT_14001b690+0x2e. تلتهم مسار حماية FortiClient قبل أن تصل إلى الصفحة للقراءة فقط. تسميه Fortinet درعًا؛ إنه يحمي شاشة الموت الزرقاء من لا شيء. تم الاختبار على Windows 10 x64 22H2 (build 19045.6456) مع FortiClient 7.4.8.2066. مثبّت ZTNA لا يسجّل الـ minifilter حتى، لذا قمت بتحميله يدويًا
بالإضافة إلى مفتاح Instances\<name> مع Altitude=320000.
لم أستطع الإبلاغ عن Fortnite لأن الناس حظروني. لا CVE، ولا إصلاح.
ابقوا متابعين، وواصلوا الاختراق.
