Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/maximilianljungblut/hipcam-rtsp-format-validation-vulnerability

أمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالالاختبار العشوائياختبار الاختراق
GitHubmaximilianljungblut/hipcam-rtsp-format-validation-vulnerability

Hipcam-RTSP-Format-Validation-Vulnerability

عرض المستودعالموقع الإلكتروني
18643منذ 2 سنواتتمت المراجعة من قبل Kitploit

حول

يستغل هذا الإثبات المفاهيمي (POC) ثغرة في التحقق من صحة التنسيق في خدمة RTSP الخاصة بـ Hipcam RealServer/V1.0، مما يؤدي إلى تعطّل الخدمة لمدة 45 ثانية تقريباً عن طريق حقن بيانات عشوائية في معامل 'client_port' أثناء طلب SETUP الخاص بـ RTSP. يُستخدم Hipcam RealServer/V1.0 في العديد من كاميرات Hipcam. | CVE-2023-50685

مشاركة

Hipcam RealServer/V1.0 — إثبات المفهوم لثغرة التحقق من صيغة RTSP | CVE-2023-50685

إثبات المفهوم (PoC) لثغرة التحقق من صيغة خدمة RTSP في Hipcam RealServer/V1.0.

الوصف

يستغل إثبات المفهوم (PoC) هذا ثغرة في التحقق من الصيغة في خدمة بروتوكول البث اللحظي (RTSP) الخاصة بـ Hipcam RealServer/V1.0، والتي تنشأ عن عدم كفاية التحقق من المدخلات ومعالجة معامل 'client_port' في طلب RTSP SETUP.

تفاصيل الثغرة

يتم التلاعب بمعامل 'client_port' في طلب RTSP SETUP، مما يُحدث ثغرة في التحقق من الصيغة لدى خادم RTSP. وبخلاف أدوات الاستغلال التقليدية التي تعتمد على قيمة محددة لتجاوز سعة الذاكرة، يتم تحفيز هذه الثغرة من خلال تنسيق غير صحيح، خاصةً عندما لا يكون 'client_port' بالصيغة المتوقعة (مثل client_port=[custom_port]-[custom_port+1]). تحدث ثغرات التحقق من الصيغة عندما يفشل التطبيق في التحقق من المدخلات أو معالجتها بشكل صحيح، الأمر الذي قد يؤدي إلى سلوك غير متوقع. في هذه الحالة، الهدف هو تعطيل الخدمة.

cam_address = "rtsp://120.75.111.XX:554/11" #The RTSP port is normaly 554 with the path /11 which is also normaly used in Hipcam Cameras
random_data_value = 8712429 #It can be anything except the correct format of [custom_port]-[custom_port+1]
rtsp_request = f"SETUP {cam_address}/trackID=1 RTSP/1.0\r\nCSeq: 3\r\nTransport: RTP/AVP;unicast;client_port={random_data_value}\r\n\r\n"

الاستغلال

الخطوات

  1. صياغة عنوان RTSP للكاميرا المستهدفة.
  2. إنشاء طلب RTSP SETUP بمعامل 'client_port' معدَّل (مع ضمان ألا يكون بالصيغة المتوقعة).
  3. إنشاء اتصال بخدمة RTSP على الكاميرا المستهدفة.
  4. إرسال طلب RTSP المُعدَّل إلى الكاميرا في محاولة لتحفيز ثغرة التحقق من الصيغة.

استخدام السكربت

python3 poc.py 120.75.111.XX 554
python3 poc.py -h

الأثر

عند نجاح الاستغلال، يبقى بث RTSP معطلاً لمدة 45 ثانية تقريباً. ويمكن استغلال هذا الانقطاع في سيناريوهات الهجمات المادية، حيث قد يتيح عدم توفر لقطات المراقبة مؤقتاً فرصة للوصول غير المصرح به أو أنشطة ضارة أخرى.

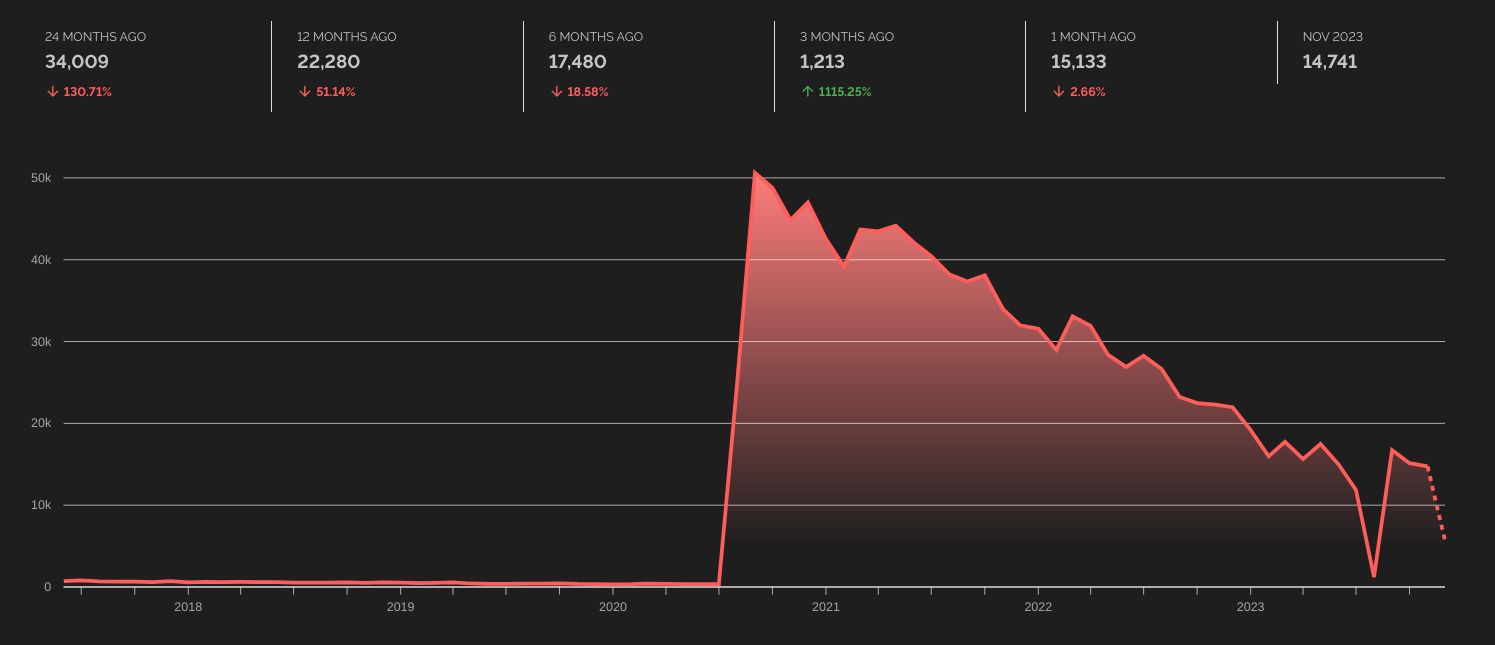
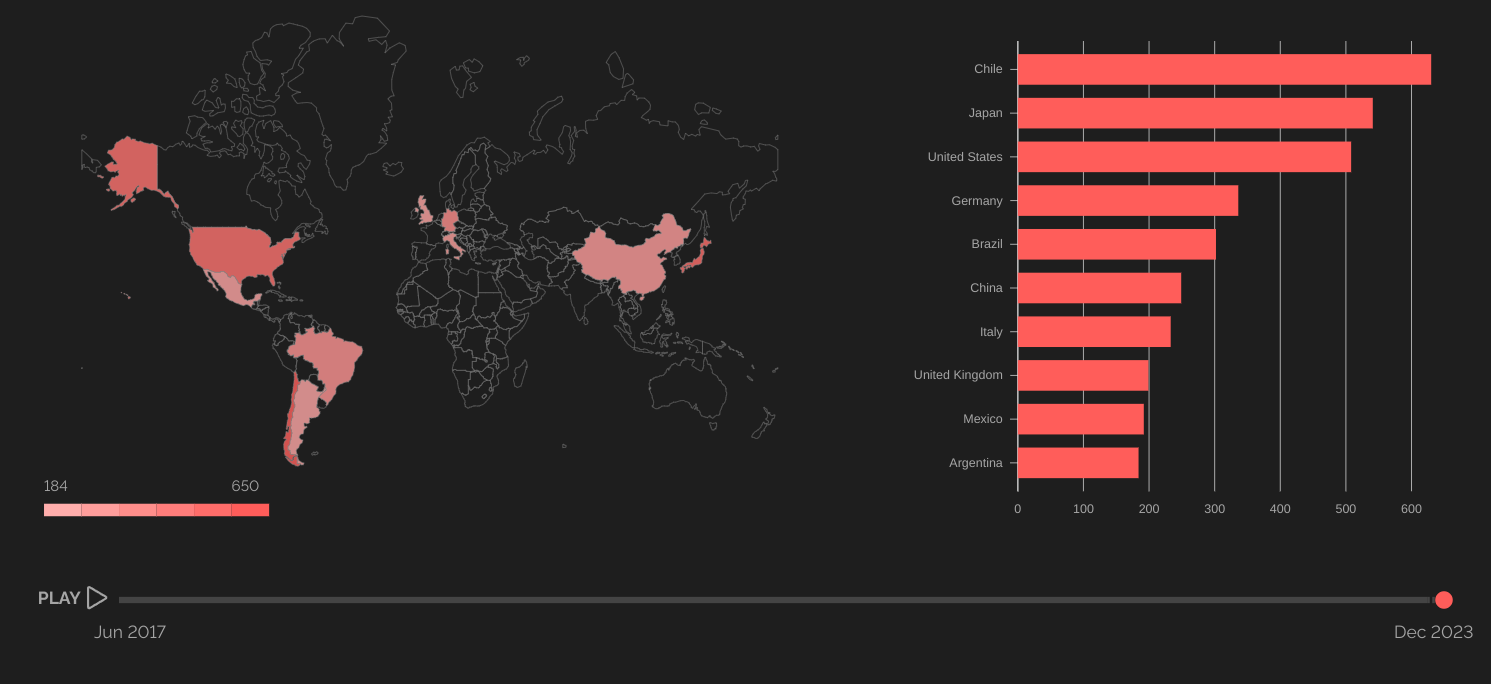
اتجاهات Shodan

الخط الزمني اتجاه Shodan لأجهزة Hipcam RealServer/V1.0

الدول أعلى الدول ترتيباً من حيث أجهزة Hipcam RealServer/V1.0

لمزيد من المعلومات حول اتجاه Shodan لـ Hipcam RealServer، راجع اتجاهات Shodan.

استعلام البحث المستخدم: has_screenshot:true port:554 "Hipcam RealServer/V1.0".

إخلاء مسؤولية

هذا السكربت مخصص للأغراض التعليمية والإفصاح المسؤول فقط. الاستخدام غير المصرح به لهذا السكربت على أنظمة دون الحصول على إذن مناسب يُعد غير قانوني وغير أخلاقي. يتحمل المستخدم مسؤولية ضمان الامتثال للمعايير القانونية والأخلاقية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →