
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
telegram-phish-simulator — 用于网络安全培训和意识教育的教育性Telegram钓鱼模拟。演示在隔离实验室环境中通过虚假登录页面进行凭据收集。 | Kitploit
أدوات/GitHubGitHub/maty156/telegram-phish-simulator
أدوات التصيدهجمات كلمات المرورجمع المعلوماتالتصيد الاحتيالياختبار الاختراقالهندسة الاجتماعيةالتعلم والتعليمالفريق الأحمرمختبرات وتدريب عملي
GitHubmaty156/telegram-phish-simulator

telegram-phish-simulator

用于网络安全培训和意识教育的教育性Telegram钓鱼模拟。演示在隔离实验室环境中通过虚假登录页面进行凭据收集。

224منذ شهر واحدلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع

⚠️ محاكي التصيّد الاحتيالي على تيليجرام – أداة أمنية تعليمية

لا تستخدم هذا الكود في أنشطة غير قانونية. هذا المستودع عبارة عن محاكاة بُنيت لأغراض التعليم في مجال الأمن السيبراني، والتوعية، والاختبار المعتمد داخل المختبرات فقط.
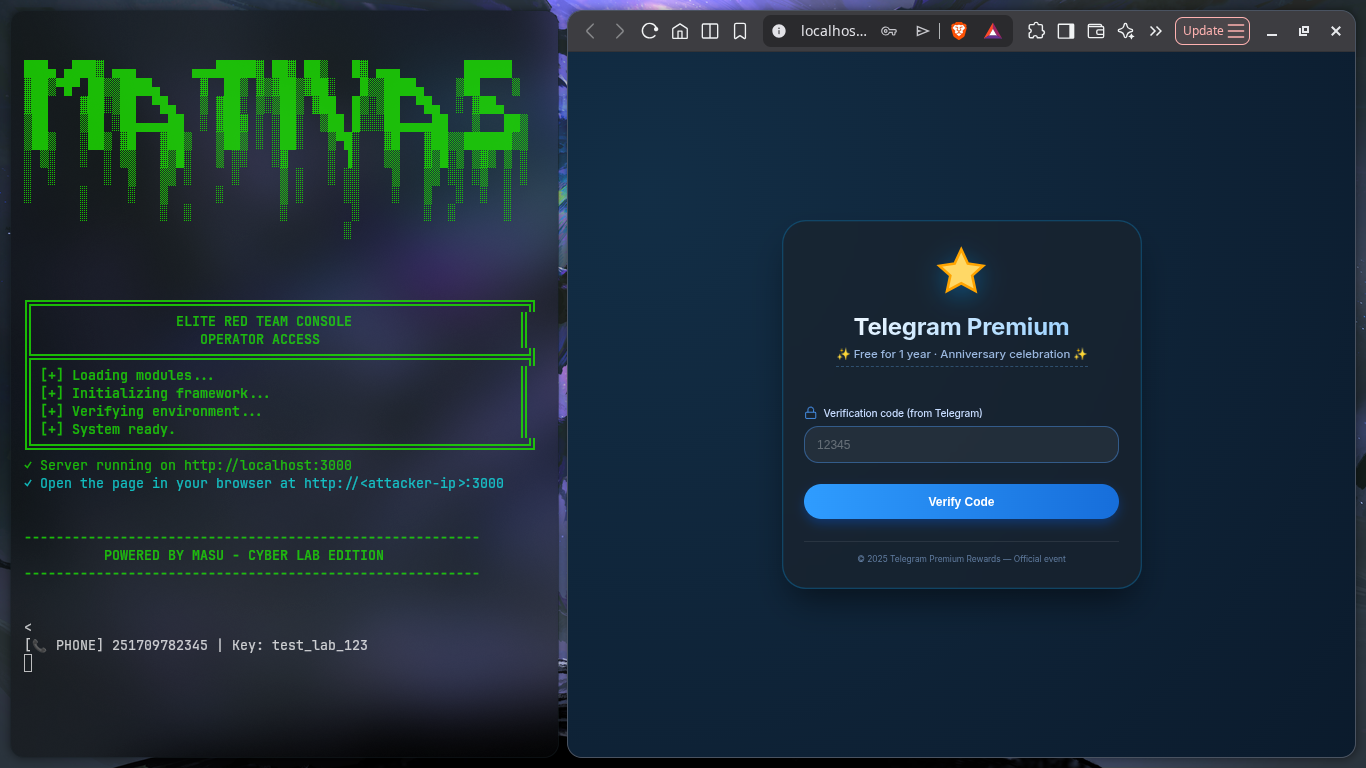
عرض توضيحي لمحاكاة التصيّد الاحتيالي على تيليجرام


📚 جدول المحتويات

  • حول
  • المحتويات
  • إعداد مختبر آمن
  • كيفية التشغيل
  • مسار الهجوم المحاكى
  • إرشادات الدفاع
  • الاستخدام الأخلاقي
  • الترخيص

🎯 حول

يوضح هذا المشروع محاكاة تصيّد احتيالي على تيليجرام، وهي مخصصة لـ:

  • التدريب في مجال الأمن السيبراني،
  • تمارين التوعية بالتصيّد الاحتيالي،
  • البحث الدفاعي،
  • اختبار الاختراق المعتمد في بيئات معزولة.

وهو يوضح كيف يمكن للمهاجمين استخدام عروض وهمية مثل "بريميوم مجاني" لجمع أرقام الهواتف، والتقاط رموز التحقق، وطلب كلمات مرور المصادقة الثنائية (2FA).

هذا المستودع غير مخصص للتصيّد الاحتيالي الحقيقي أو الاستيلاء على الحسابات. وهو لا يتصل بواجهة برمجة تيليجرام الفعلية.


📁 المحتويات

الملفالوصف
public/index.htmlواجهة صفحة التصيّد الاحتيالي المستخدمة في المحاكاة.
public/assets/الأصول الثابتة الداعمة المستخدمة في صفحة العرض التوضيحي.
server.jsخادم خلفي وهمي يسجّل القيم المُرسلة محليًا.
package.jsonبيانات مشروع Node والاعتماديات.
README.mdتوثيق المشروع.
LICENSEشروط ترخيص المشروع.
.gitignoreالملفات والمجلدات المستبعدة من تتبع Git.

🧰 إعداد مختبر آمن

استخدم هذه الأداة فقط في بيئة مُتحكَّم بها.

المتطلبات

  • برنامج آلة افتراضية مثل VirtualBox أو VMware.
  • جهازان افتراضيان معزولان: مضيف المهاجم ومضيف الضحية.
  • شبكة خاصة بين الجهازين الافتراضيين.
  • عدم النشر العام أو التفاعل مع مستخدمين حقيقيين.

التثبيت الموصى به

sudo apt update && sudo apt install -y nodejs npm
cd /home/youruser
git clone https://github.com/Maty156/telegram-phish-simulator.git
cd telegram-phish-simulator
npm install

إرشادات الشبكة

  • استخدم شبكة host-only أو NAT بحيث تبقى حركة المرور داخل مختبرك.
  • تأكد من أن جهاز الضحية الافتراضي يمكنه الوصول إلى عنوان IP الخاص بجهاز المهاجم.
  • لا تعرّض الخدمة للإنترنت العام.

⚡ البدء السريع

  1. ثبّت Node.js و npm على جهاز المهاجم الافتراضي.
  2. استنسخ المستودع وثبّت الاعتماديات.
  3. شغّل server.js على جهاز المهاجم الافتراضي.
  4. افتح متصفح جهاز الضحية الافتراضي على http://<attacker-ip>/.
  5. أرسل قيم الاختبار ولاحظ المخرجات على جهاز المهاجم الافتراضي.

🚀 كيفية التشغيل

  1. شغّل الخادم الوهمي على جهاز المهاجم الافتراضي:

    npm install
    
    npm start
    
  2. من جهاز الضحية الافتراضي، افتح صفحة التصيّد الاحتيالي في المتصفح:

    http://<attacker-ip>:3000/
    
  3. استخدم الصفحة لإرسال رقم هاتف، ورمز تحقق، وكلمة مرور اختيارية.

  4. لاحظ المخرجات المُسجَّلة على جهاز المهاجم الافتراضي وفي stolen_credentials.log.

الخادم عبارة عن محاكاة ولا يقوم بمصادقة تيليجرام الحقيقية.


🧠 مسار الهجوم المحاكى

يحاكي هذا المحاكي مراحل التصيّد الاحتيالي المستخدمة في التقاط بيانات الاعتماد:

  1. جمع أرقام الهواتف
    • يُدخل الضحية رقم هاتف في الصفحة المزيفة.
    • يُرسَل الرقم إلى الخادم الخلفي الذي يتحكم به المهاجم.
  2. اعتراض رمز التحقق
    • يُدخل الضحية رمزًا مكوّنًا من 6 أرقام.
    • يُرسَل الرمز إلى الخادم الخلفي الوهمي.
  3. التقاط كلمة مرور المصادقة الثنائية (2FA)
    • إذا كانت مُفعّلة، يُطلب من الضحية إدخال كلمة مرور.
    • تُلتقط كلمة المرور محليًا.

يسجّل الخادم الخلفي جميع القيم في الطرفية وفي stolen_credentials.log.


🛡️ إرشادات الدفاع

تشمل الحماية من هذا النوع من التصيّد الاحتيالي ما يلي:

  • تفعيل التحقق بخطوتين في تيليجرام.
  • تجنّب عروض "البريميوم المجاني" غير المطلوبة.
  • التحقق من عناوين URL قبل إدخال بيانات الاعتماد.
  • استخدام مديري كلمات المرور لمنع الملء التلقائي في المواقع المزيفة.
  • مراقبة جلسات تيليجرام النشطة وإنهاء الأجهزة غير المعروفة.
  • توعية المستخدمين بأساليب الهندسة الاجتماعية والتصيّد الاحتيالي.

⚖️ الاستخدام الأخلاقي

استخدم هذا المستودع فقط لأغراض الدفاع، والتعليم، والاختبار المعتمد.

  • لا تستخدمه لاستهداف أشخاص حقيقيين.
  • لا تنشره على الإنترنت العام.
  • لا توصله بواجهات تيليجرام الحقيقية.
  • لا تستخدمه دون إذن صريح من مالك البيئة.

المؤلف غير مسؤول عن سوء الاستخدام.


📄 الترخيص

هذا المشروع مُرخّص بموجب رخصة MIT. راجع ملف LICENSE المرفق للاطلاع على الشروط الكاملة.

  • تسمح هذه الرخصة بإعادة الاستخدام والتعديل والتوزيع.
  • وهي لا تقدّم أي ضمان.

استخدم هذا المستودع فقط لأغراض التعليم، والدفاع، والاختبار المعتمد.

تنزيل الأداة