
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
rails-cve-2017-17917 — عرض تعليمي لثغرة CVE-2017-17917 حقن SQL في Rails، مع إعادة التطبيق خطوة بخطوة وتخفيف الأمان باستخدام الاستعلامات المعلمة. | Kitploit
أدوات/GitHubGitHub/matiasarenhard/rails-cve-2017-17917
تحليل الثغرات الأمنيةتحليل الكوداستغلال تطبيقات الويبالتعلم والتعليمأمن قواعد البياناتمختبرات وتدريب عملي
GitHubmatiasarenhard/rails-cve-2017-17917

rails-cve-2017-17917

عرض تعليمي لثغرة CVE-2017-17917 حقن SQL في Rails، مع إعادة التطبيق خطوة بخطوة وتخفيف الأمان باستخدام الاستعلامات المعلمة.

عرض المستودع
139منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

rails-cve-2017-17917

يوضح المشروع تكرار ثغرة حقن SQL في المعامل id، ويقدم لاحقًا رؤى حول تخفيف وحل هذه المشكلة الأمنية. https://www.cvedetails.com/cve/CVE-2017-17917/?q=CVE-2017-17917

المكدس التقني:

  Ruby: 3.2.2
  Rails: 7.0.8
  Docker 24.0.5
  Docker-Compose 1.29.2
  PostgreSQL

CVE-2017-17917

image

اخترنا هذا CVE لتسليط الضوء على استمرار حدوث هذه المشكلة في أحدث إصدارات Rails، مما يؤكد أهميتها في أفضل ممارسات التطوير.

مخطط البيئة المستخدمة لتكرار الثغرة

Diagrama sem nome drawio(1)

تعليمات لتكرار هذه الثغرة.

المتطلبات:

  docker
  docker-compose

خطوات بناء المشروع:

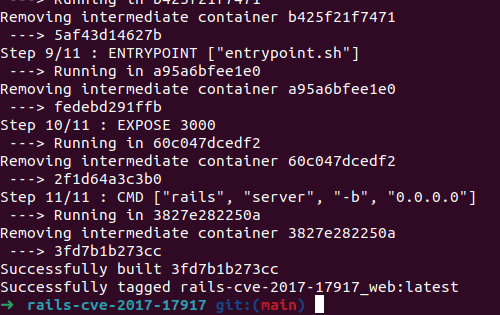
  sudo docker-compose build
image

  sudo docker-compose run web bundle install
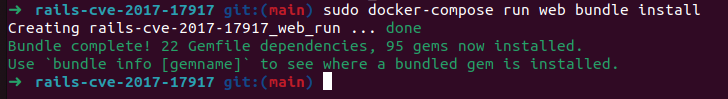
image

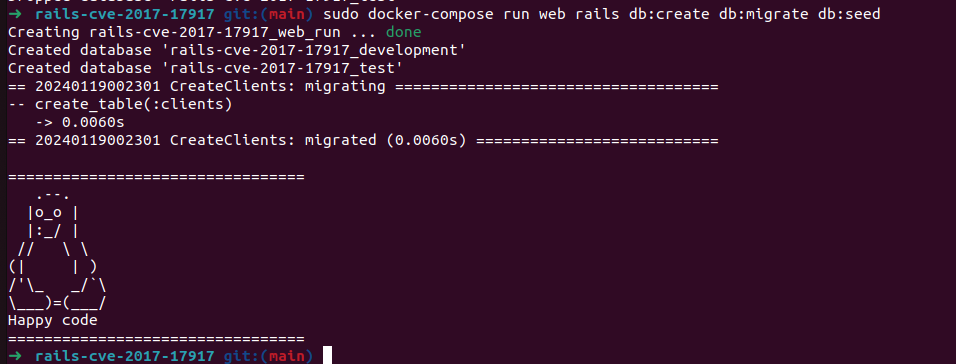
  sudo docker-compose run web rails db:create db:migrate db:seed

image

  sudo docker-compose up

image

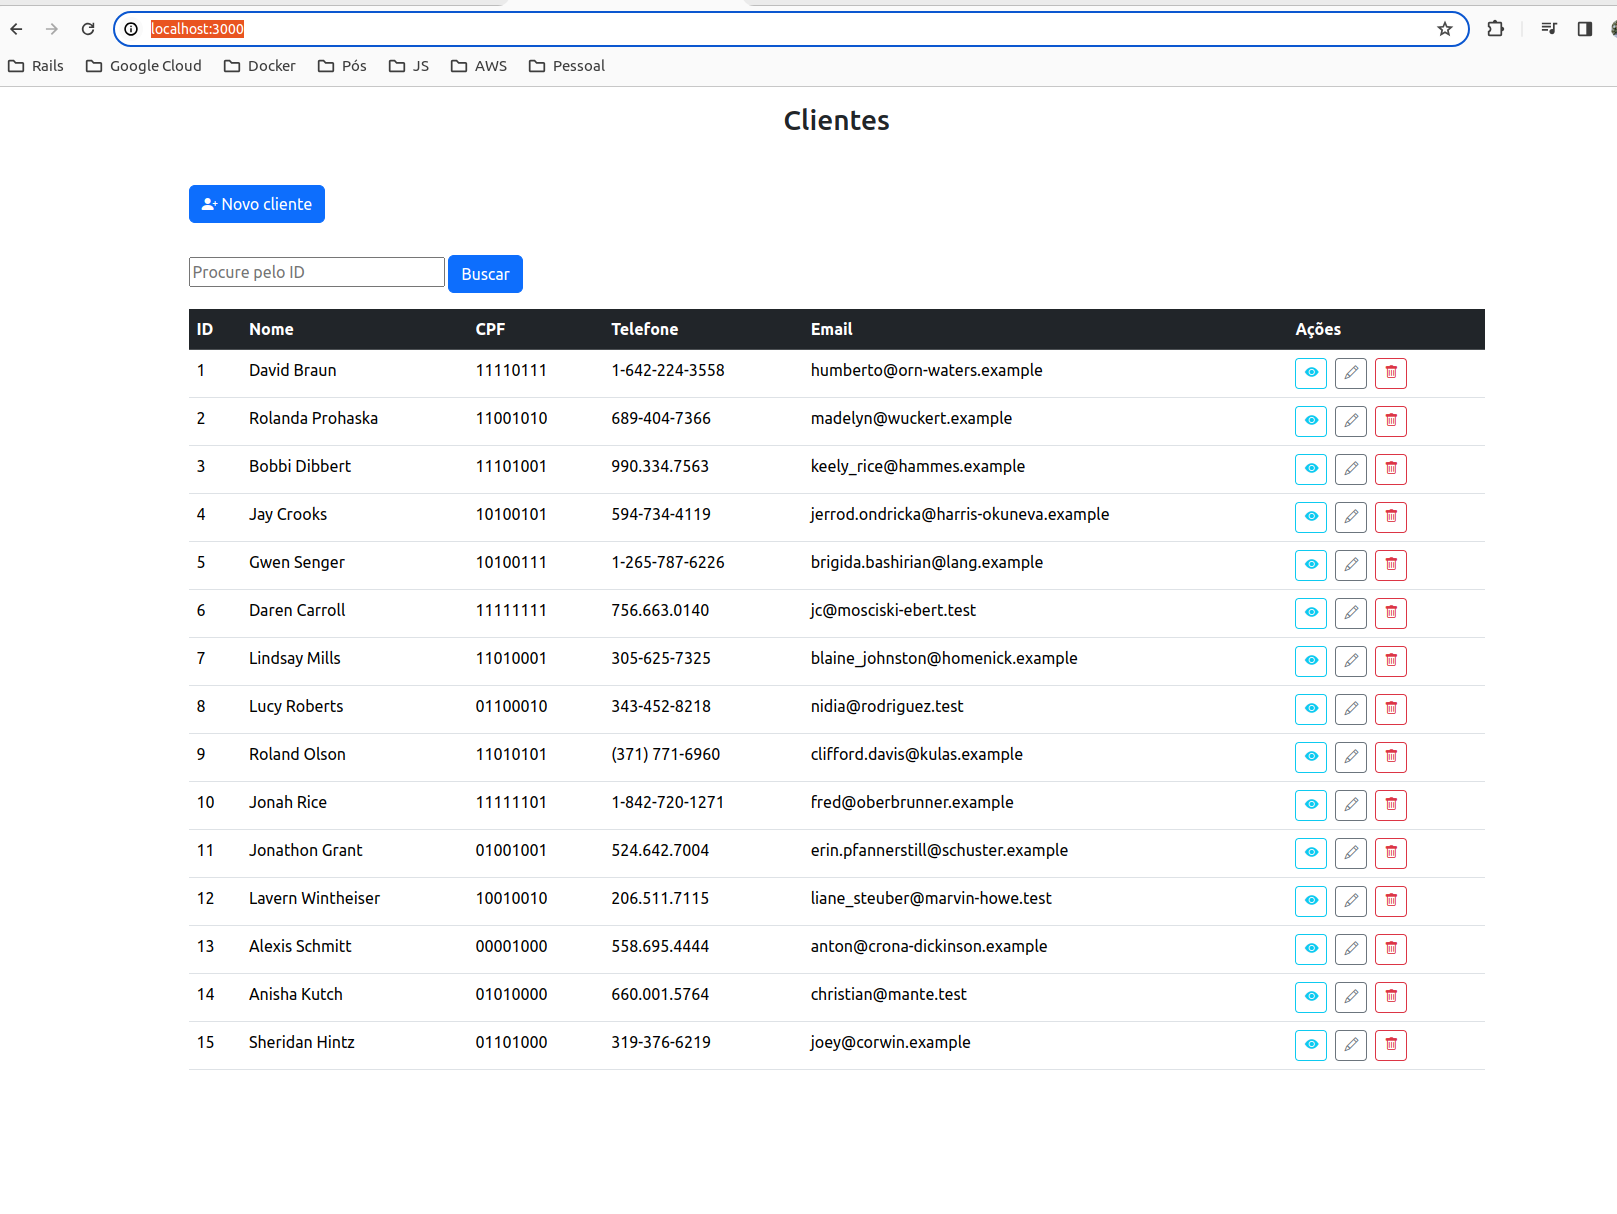
انتقل إلى http://localhost:3000/

image

image

معامل حقن SQL 1 OR id > 1

image

تقييم مخاطر الثغرة في بيئة إنتاجية.

باستخدام حقن SQL هذا، يمكن للمهاجم استرداد بيانات المستخدم التي لا يحق له عادةً الاطلاع عليها.
درجة صعوبة التنفيذ: سهل

الخلاصة

تكمن المشكلة في دالة المتحكم (controller)، وتحديدًا عند استدعاء جملة where كما يلي:
@clients = Client.where("id = #{params[:id_search]}")
رابط الكود

يتم حل المشكلة باستخدام الأسلوب التالي:
@clients = Client.where(id: "#{params[:id_search]}")
رابط الكود

الاختبارات

  sudo docker-compose run web rspec

image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →