


بحيرة بيانات أمنية مفتوحة المصدر لـ AWS
Matano هي بحيرة بيانات أمنية مفتوحة المصدر محلية للسحابة (cloud-native)، تم بناؤها لفرق الأمن على AWS.
[!NOTE]
تقدم Matano خدمة Cloud SIEM مدارة تجارية لمنصة عمليات أمنية متكاملة للمؤسسات. اعرف المزيد.
الميزات
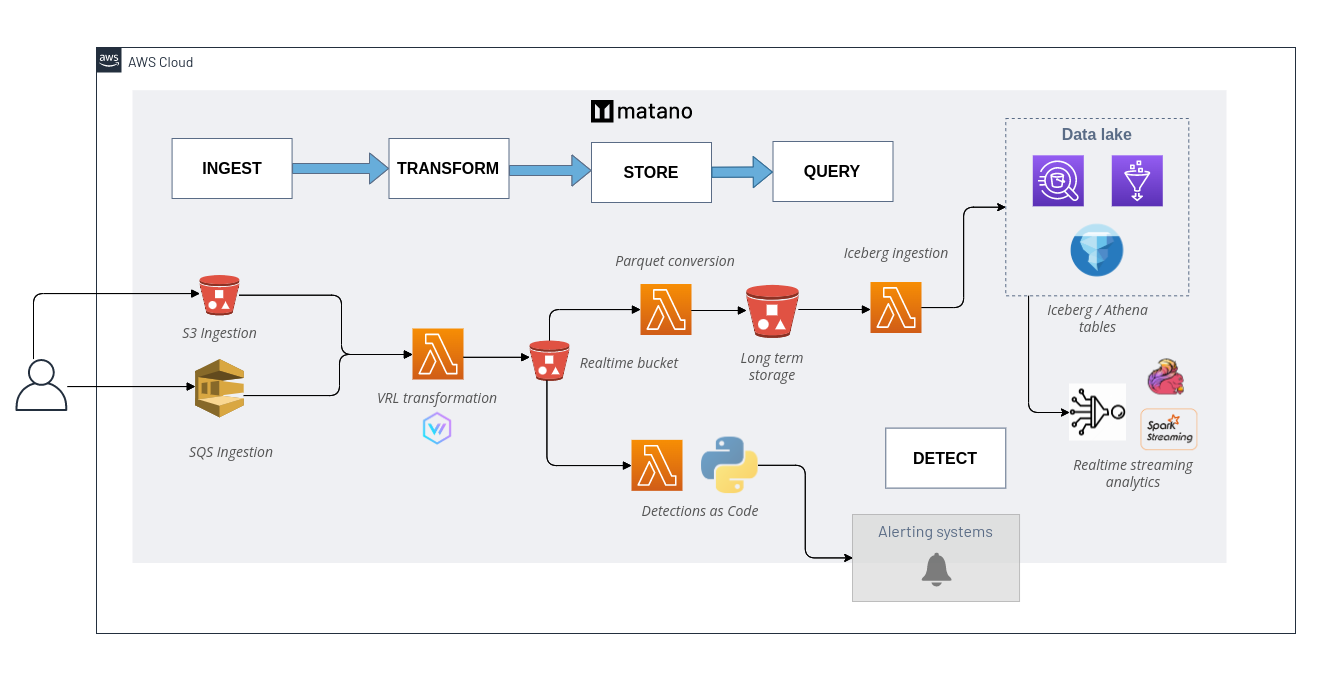
- Security Data Lake: تطبيع السجلات الأمنية غير المهيكلة إلى بحيرة بيانات زمنية حقيقية مهيكلة داخل حساب AWS الخاص بك.
- جمع كل سجلاتك: يتكامل مع أكثر من 50 مصدرًا للسجلات الأمنية بشكل افتراضي، ويمكن توسيعه بسهولة باستخدام مصادر مخصصة.
- Detection-as-Code: استخدم Python لبناء اكتشافات وقت حقيقي ككود. دعم للاستيراد التلقائي لاكتشافات Sigma إلى Matano.
- خط تحويل السجلات: يدعم البرمجة النصية المخصصة بلغة VRL (Vector Remap Language) لتحليل سجلاتك وإثرائها وتطبيعها وتحويلها أثناء استيعابها دون إدارة أي خوادم.
- لا حصر بائع: يستخدم تنسيق جدول مفتوح (Apache Iceberg) ومعايير مخطط مفتوح (ECS)، ليمنحك الملكية الكاملة لبياناتك الأمنية بتنسيق محايد للبائعين.
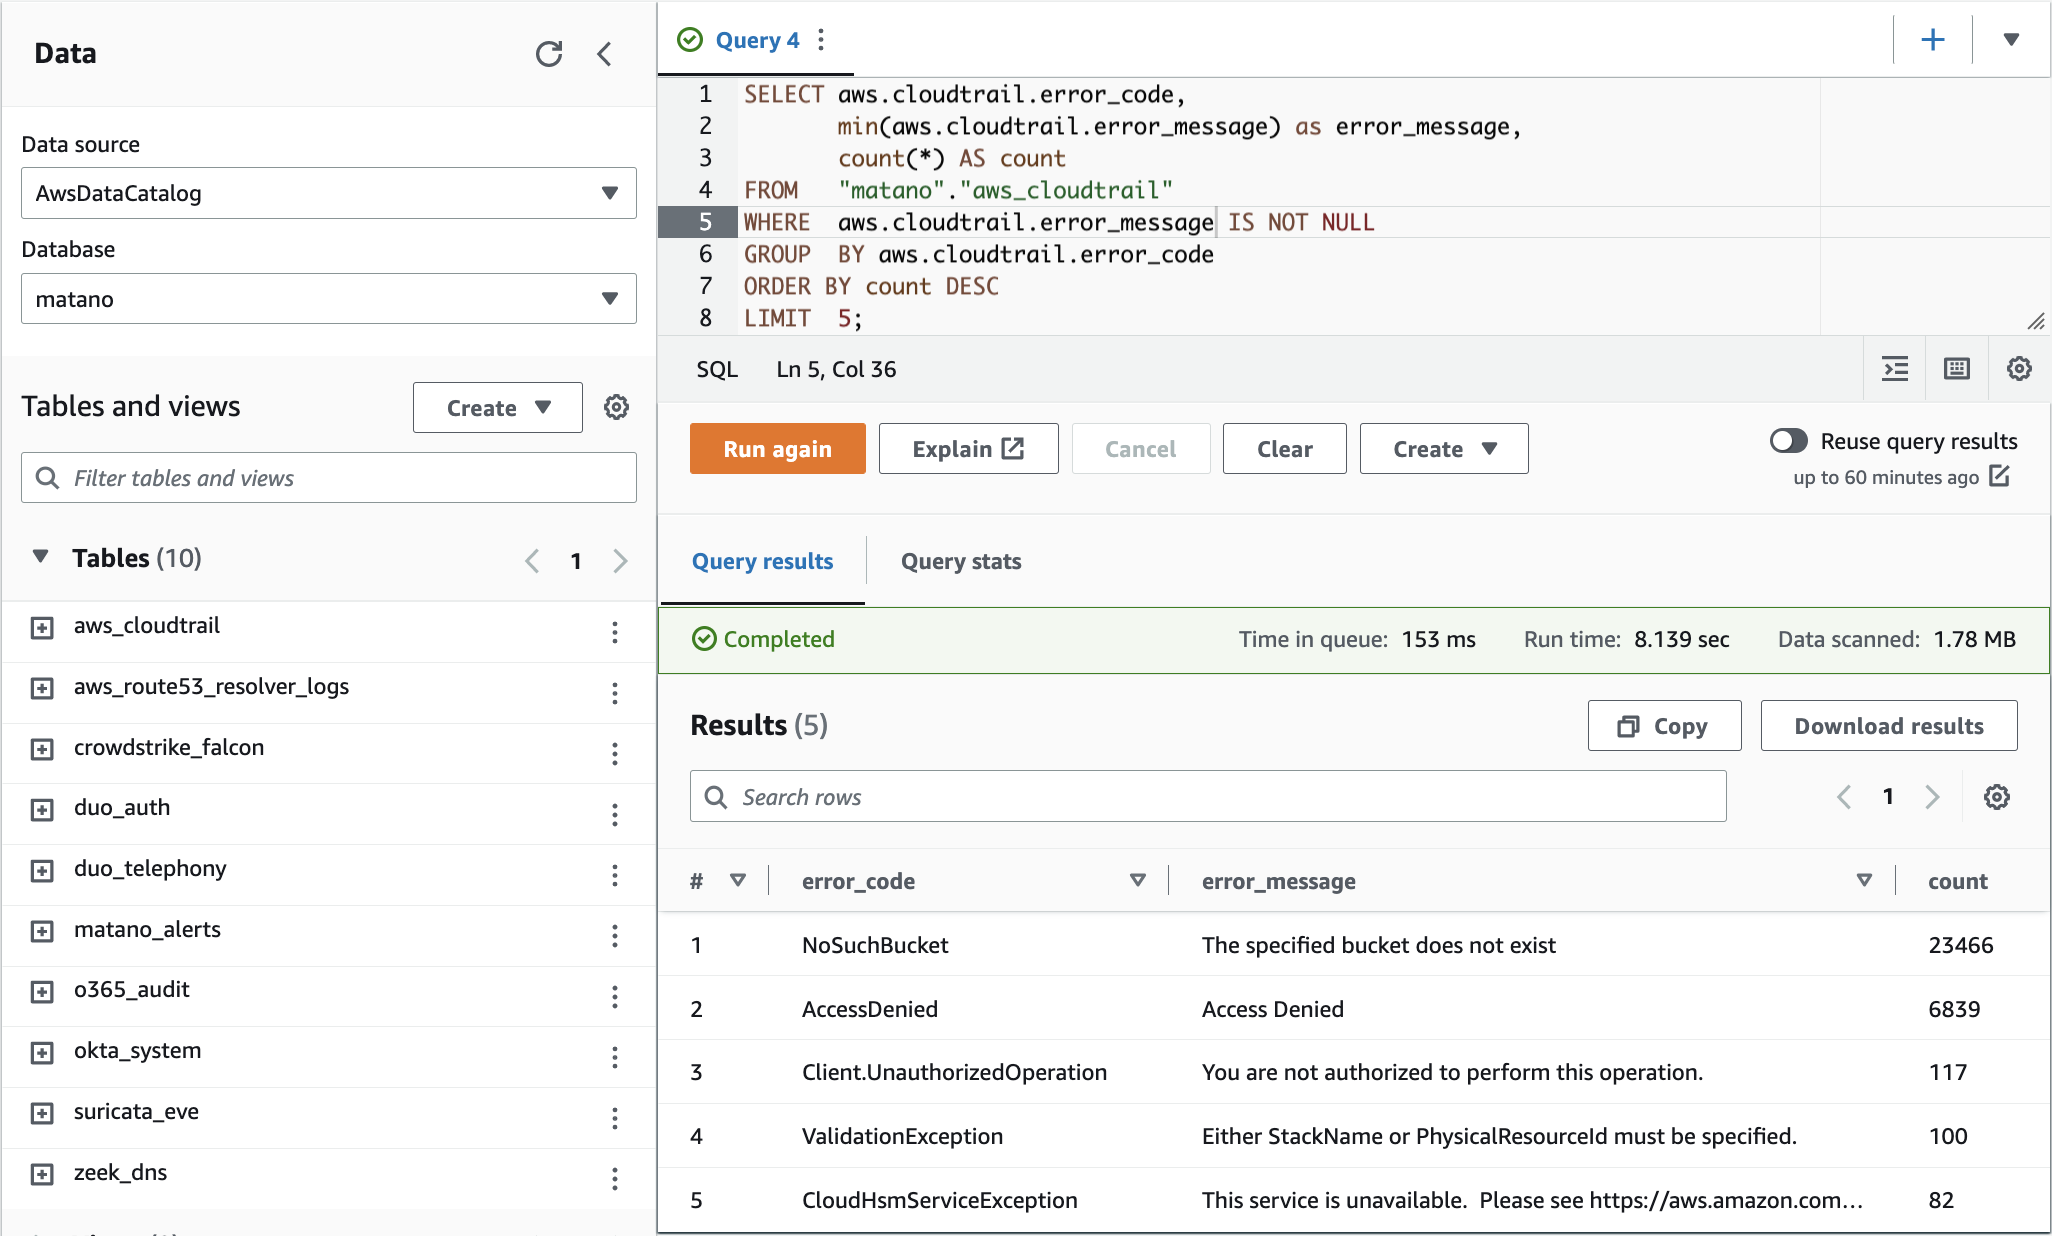
- استخدم تحليلاتك الخاصة: استفسر عن بحيرة الأمن الخاصة بك مباشرة من أي محرك متوافق مع Iceberg (AWS Athena، Snowflake، Spark، Trino إلخ) دون الحاجة إلى نسخ البيانات.
- بدون خوادم (Serverless): مبني بشكل كامل على نموذج بدون خوادم (serverless) ومصمم خصيصًا لـ AWS، مع التركيز على تمكين النطاق العالي والتكلفة المنخفضة وعدم الحاجة إلى عمليات إدارة.
البنية المعمارية
👀 حالات الاستخدام
- تقليل تكاليف SIEM.
- تعزيز نظام SIEM الحالي ببحيرة بيانات أمنية للحصول على سياق إضافي أثناء التحقيقات.
- كتابة اكتشافات ككود باستخدام Python للكشف عن السلوك المشبوه وإنشاء تنبيهات سياقية.
- بديل خادم (serverless) متوافق مع ECS لمكدس ELK / Elastic Security.
✨ التكاملات
مصادر السجلات المدارة
وجهات التنبيهات
محركات الاستعلام
بداية سريعة
عرض تعليمات التثبيت الكاملة
التثبيت
قم بتثبيت واجهة سطر الأوامر matano لنشر Matano في حساب AWS الخاص بك، وإدارة النشر الخاص بك.
Linux```bash
curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-linux-x64.sh
chmod +x matano-linux-x64.sh
sudo ./matano-linux-x64.sh
**macOS**```bash
curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-macos-x64.sh
chmod +x matano-macos-x64.sh
sudo ./matano-macos-x64.sh
النشر
اقرأ الوثائق الكاملة حول البدء
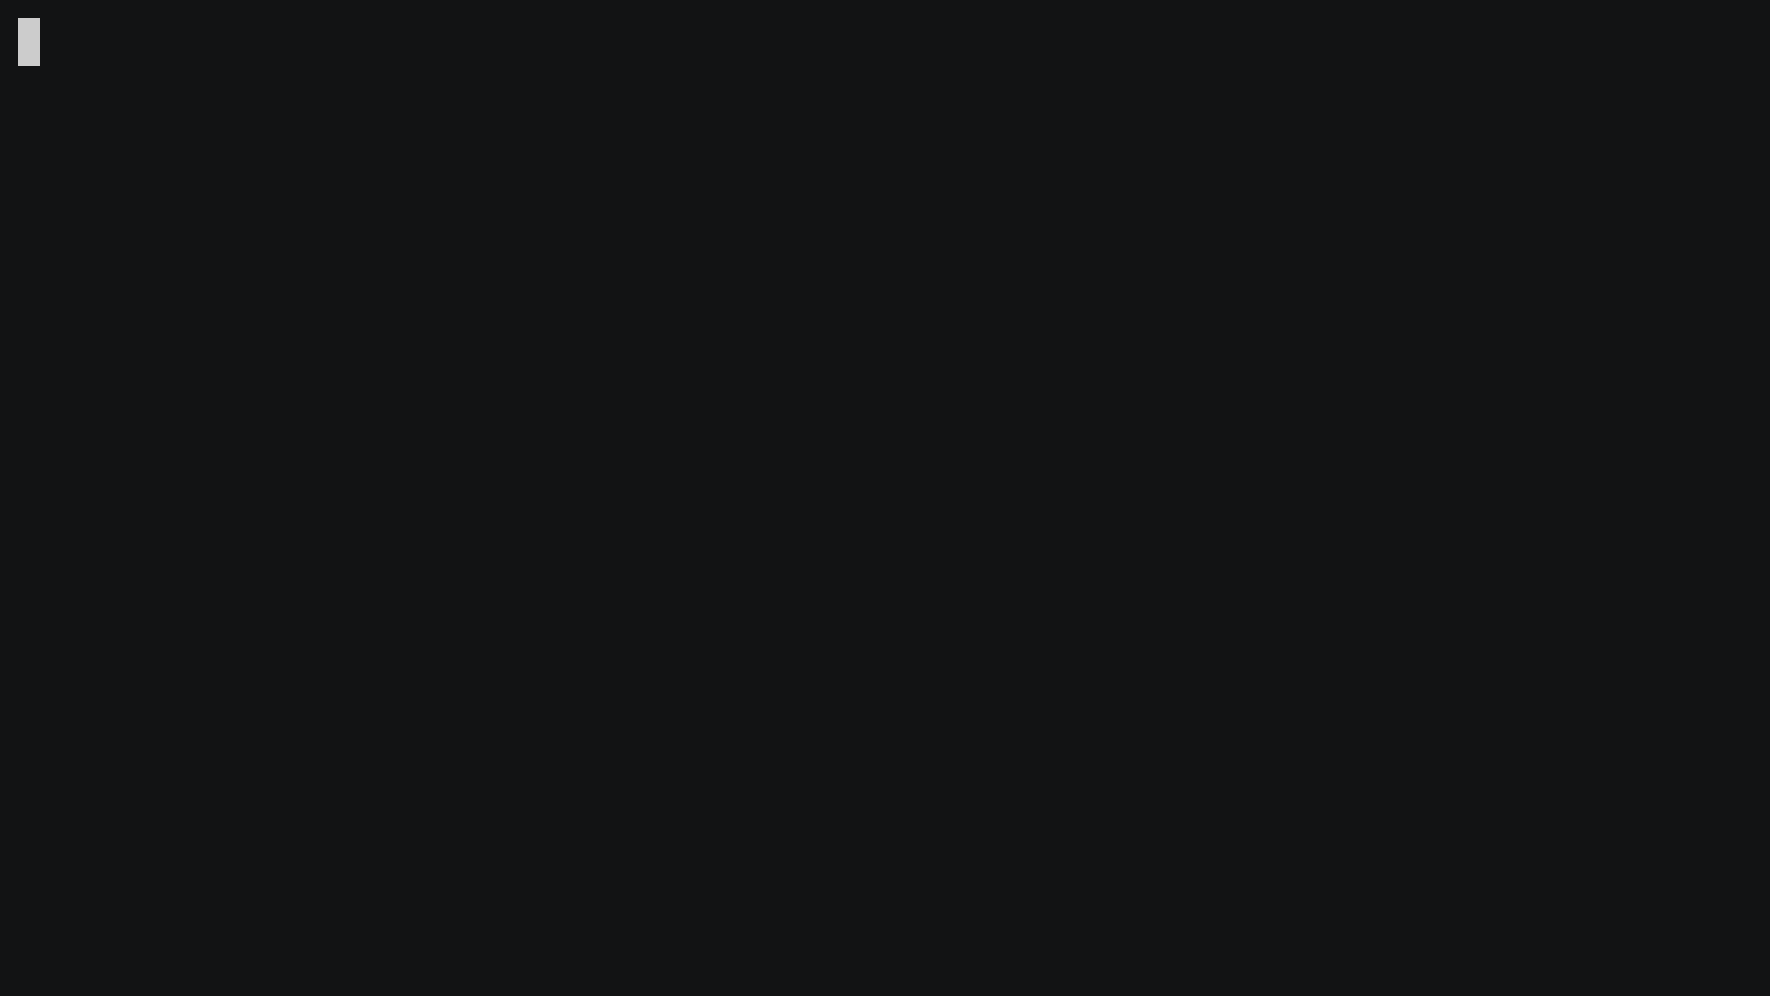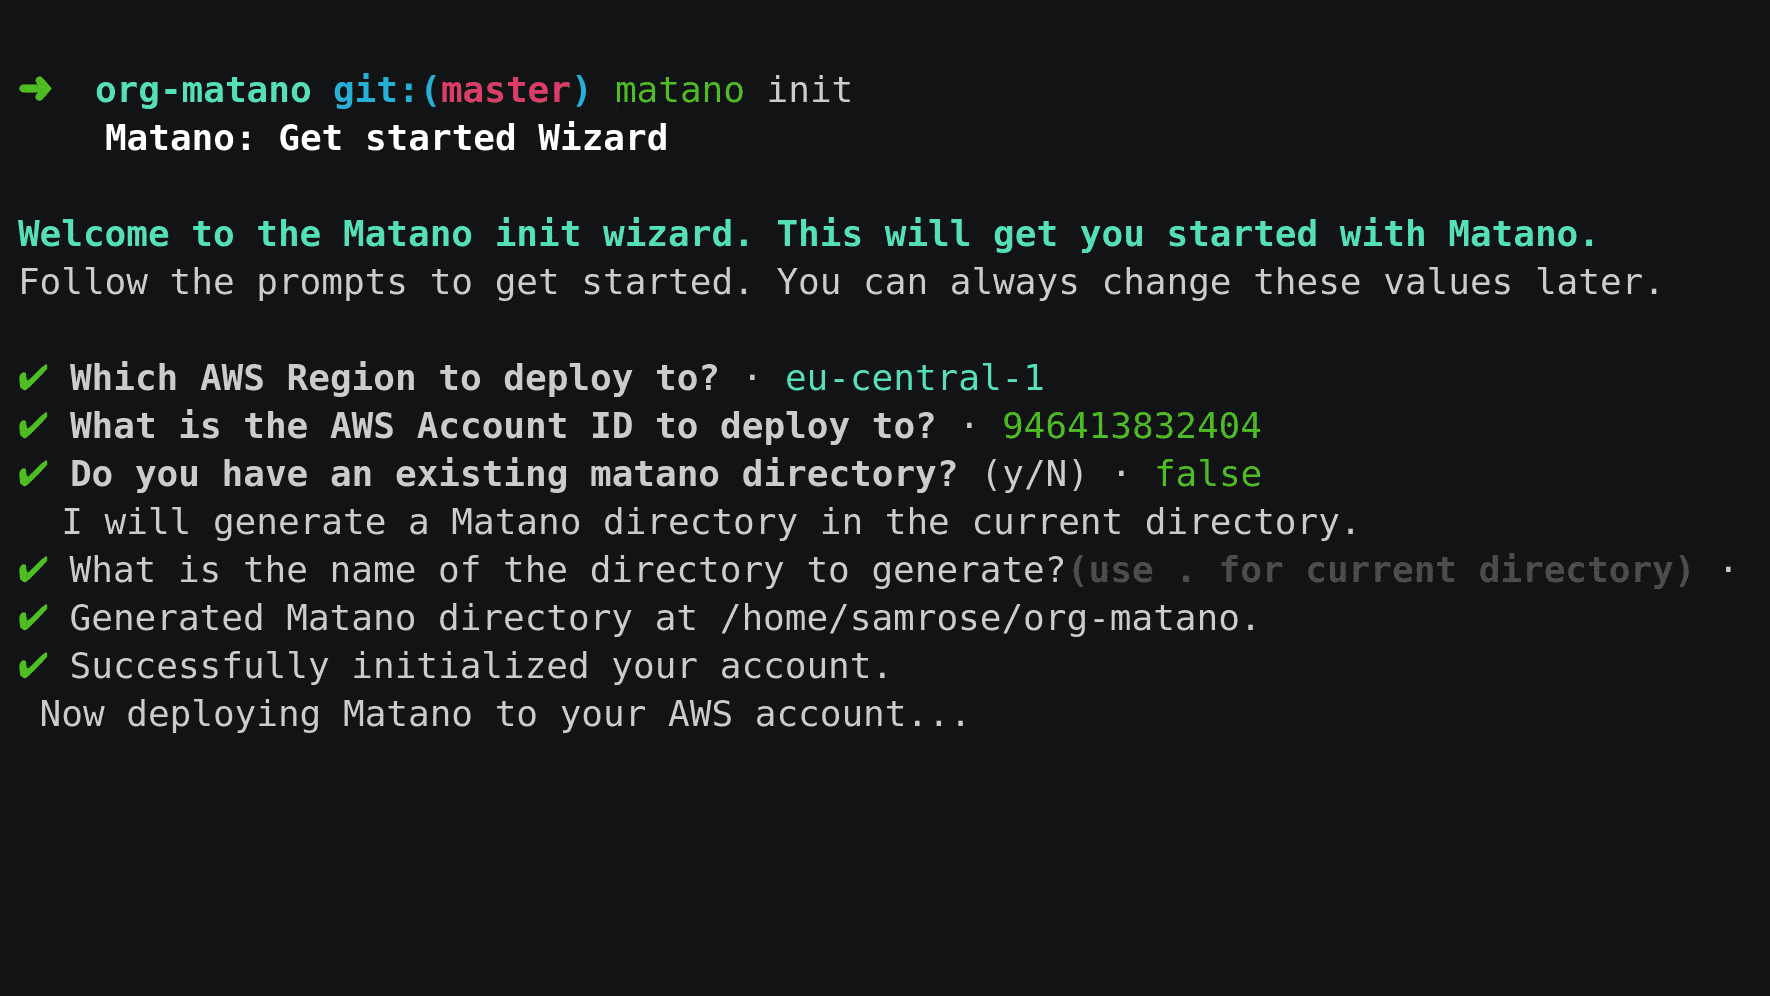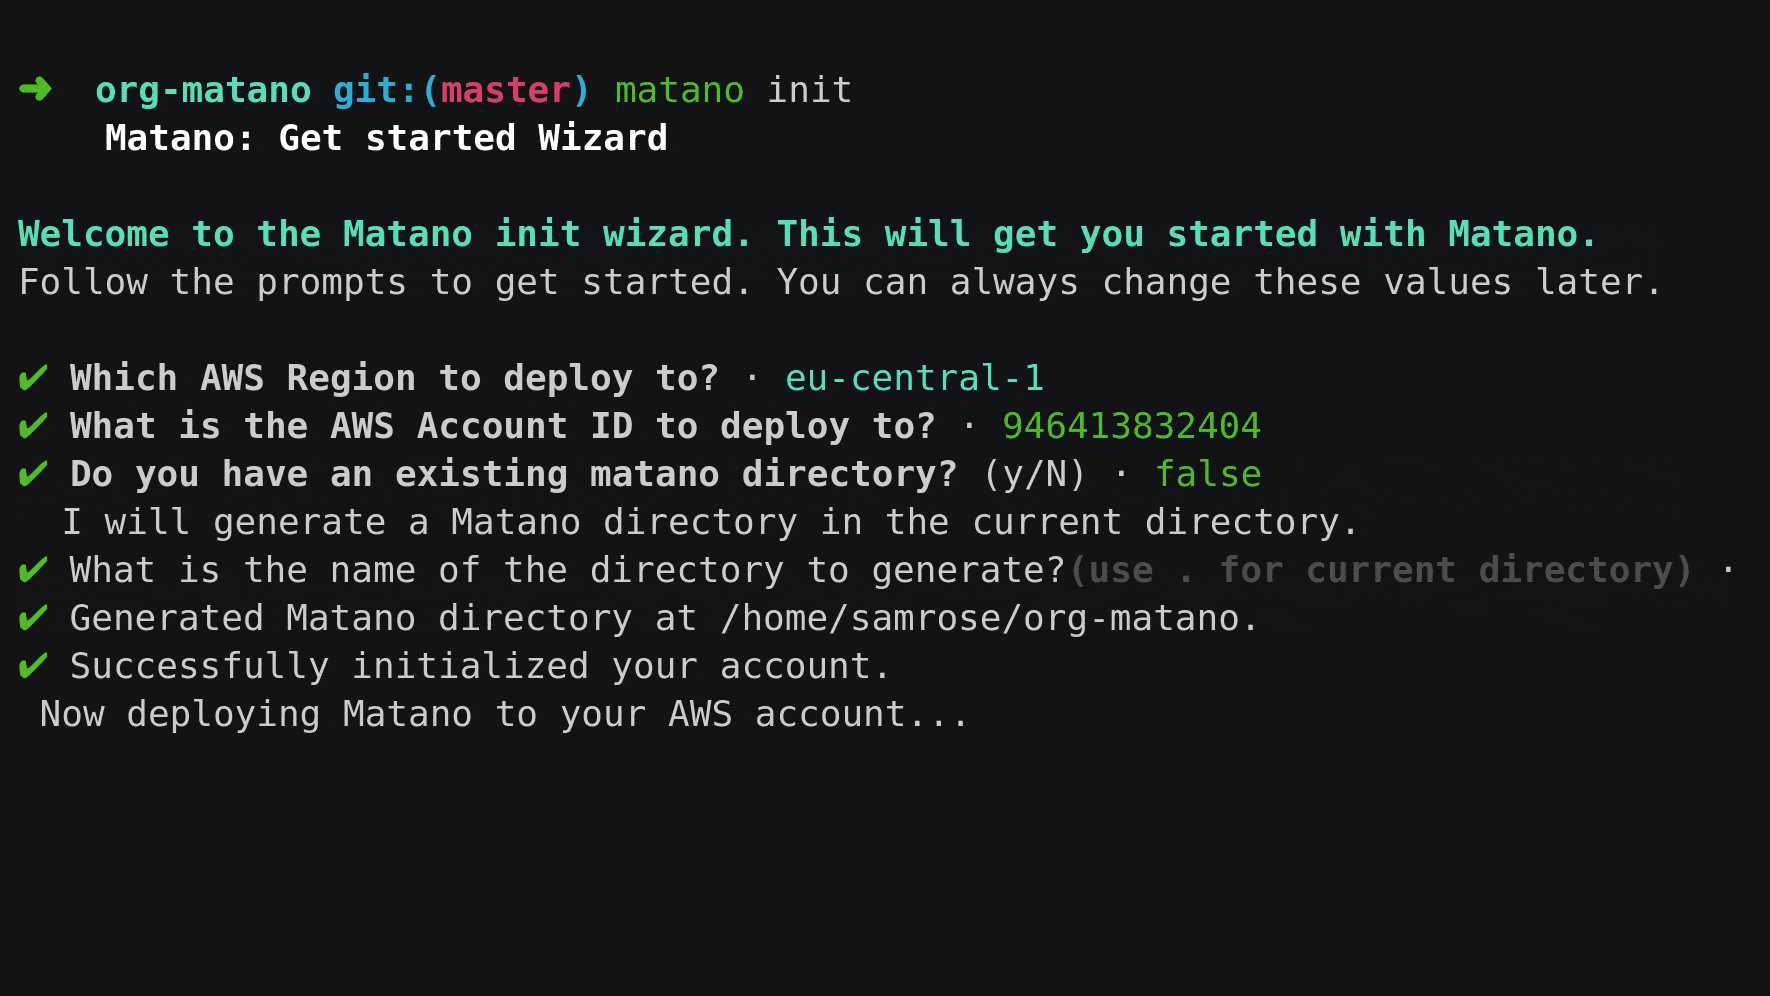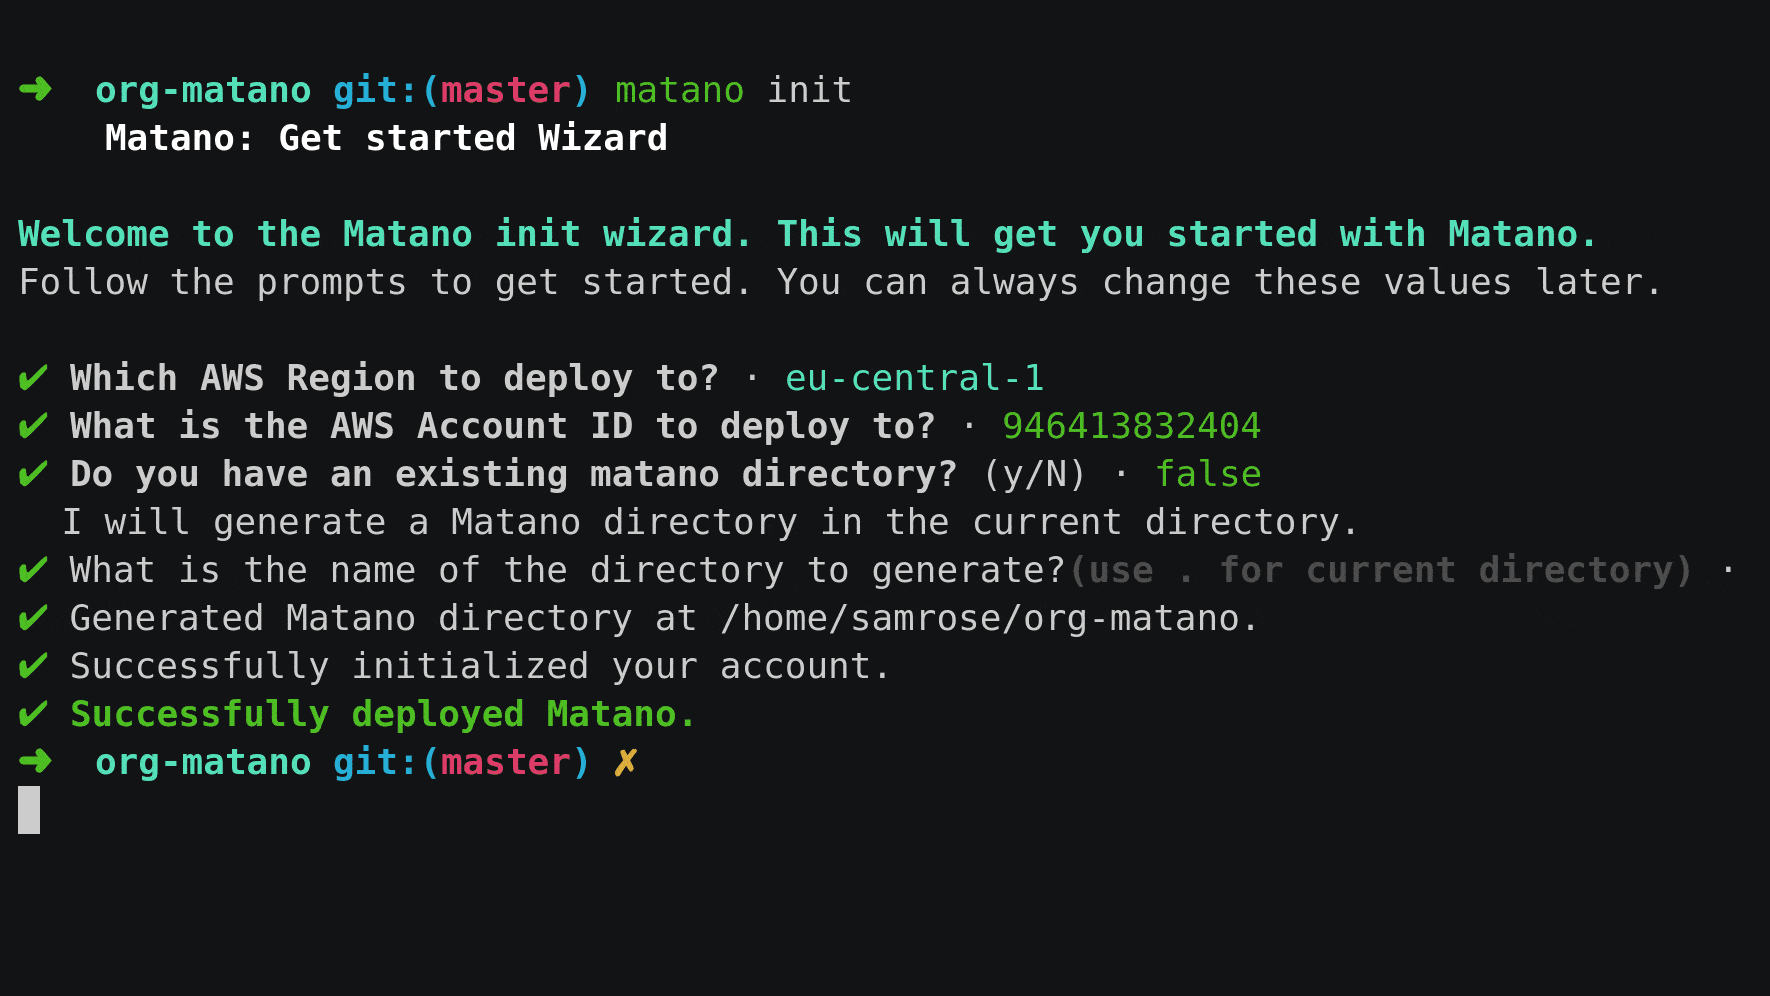
للبدء، قم بتشغيل الأمر matano init.
- تأكد من أن لديك بيانات اعتماد AWS في بيئتك (أو في ملف تعريف AWS CLI).
- سيرشدك معالج CLI التفاعلي خلال عملية البدء من خلال إنشاء دليل Matano أولي لك، وتهيئة حساب AWS الخاص بك، ونشره في حساب AWS الخاص بك.
- يستغرق النشر الأولي بضع دقائق.
هيكل الدليل

 matanolabs/matano