
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-41089 — انعكاس البرمجة النصية عبر المواقع (XSS) في نظام إدارة المحتوى Xibo CMS الإصدار 4.1.2 من Xibo Signage، بسبب عدم وجود تحقق مناسب من مدخلات المستخدم. | Kitploit
أدوات/GitHubGitHub/marinafabregat/cve-2025-41089
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويبالأوراق والأبحاث
GitHubmarinafabregat/cve-2025-41089

CVE-2025-41089

انعكاس البرمجة النصية عبر المواقع (XSS) في نظام إدارة المحتوى Xibo CMS الإصدار 4.1.2 من Xibo Signage، بسبب عدم وجود تحقق مناسب من مدخلات المستخدم.

عرض المستودع
440منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-41089: XSS منعكسة في Xibo CMS

لقد اكتشفت ثغرة Cross-Site Scripting (XSS) منعكسة في Xibo CMS v4.1.2. تنبع هذه المشكلة من فشل التطبيق في تعقيم المدخلات المقدمة من المستخدم بشكل صحيح في حقل 'Configuration Name' لبعض الأدوات داخل محرر القوالب.

يمكن للمهاجم إنشاء رابط خاص أو تشغيل إجراء يحقن سكربتًا خبيثًا في هذا الحقل. عندما يتفاعل المستخدم مع الصفحة المتأثرة، ينعكس السكربت من الخادم ويتم تنفيذه في متصفح الضحية.


إثبات المفهوم (PoC)

لتفعيل الثغرة، يجب على المستخدم المصادق عليه اتباع الخطوات التالية:

  1. انتقل إلى قسم Design > Templates وأنشئ قالبًا جديدًا.
  2. أضف أداة تحتوي على حقل 'Configuration Name'، مثل أداة 'Clock'.
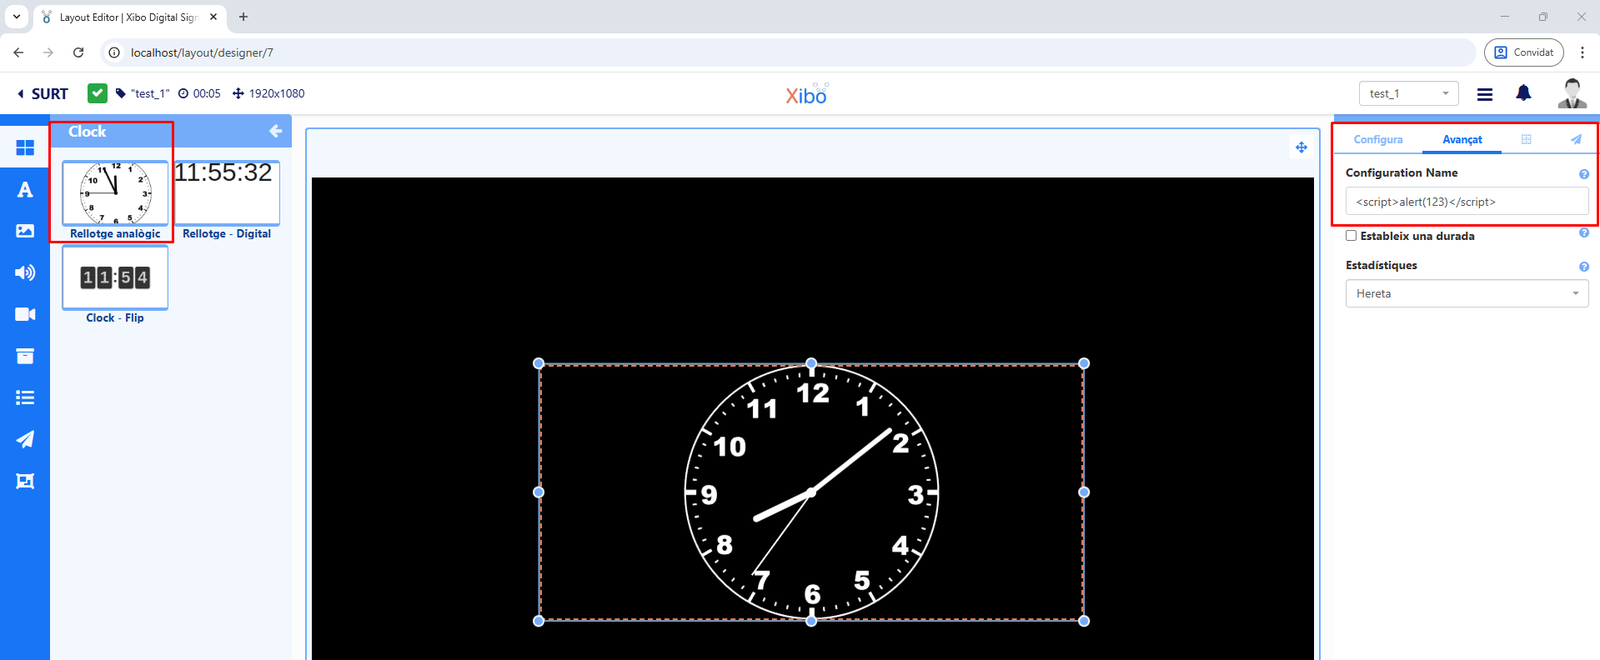
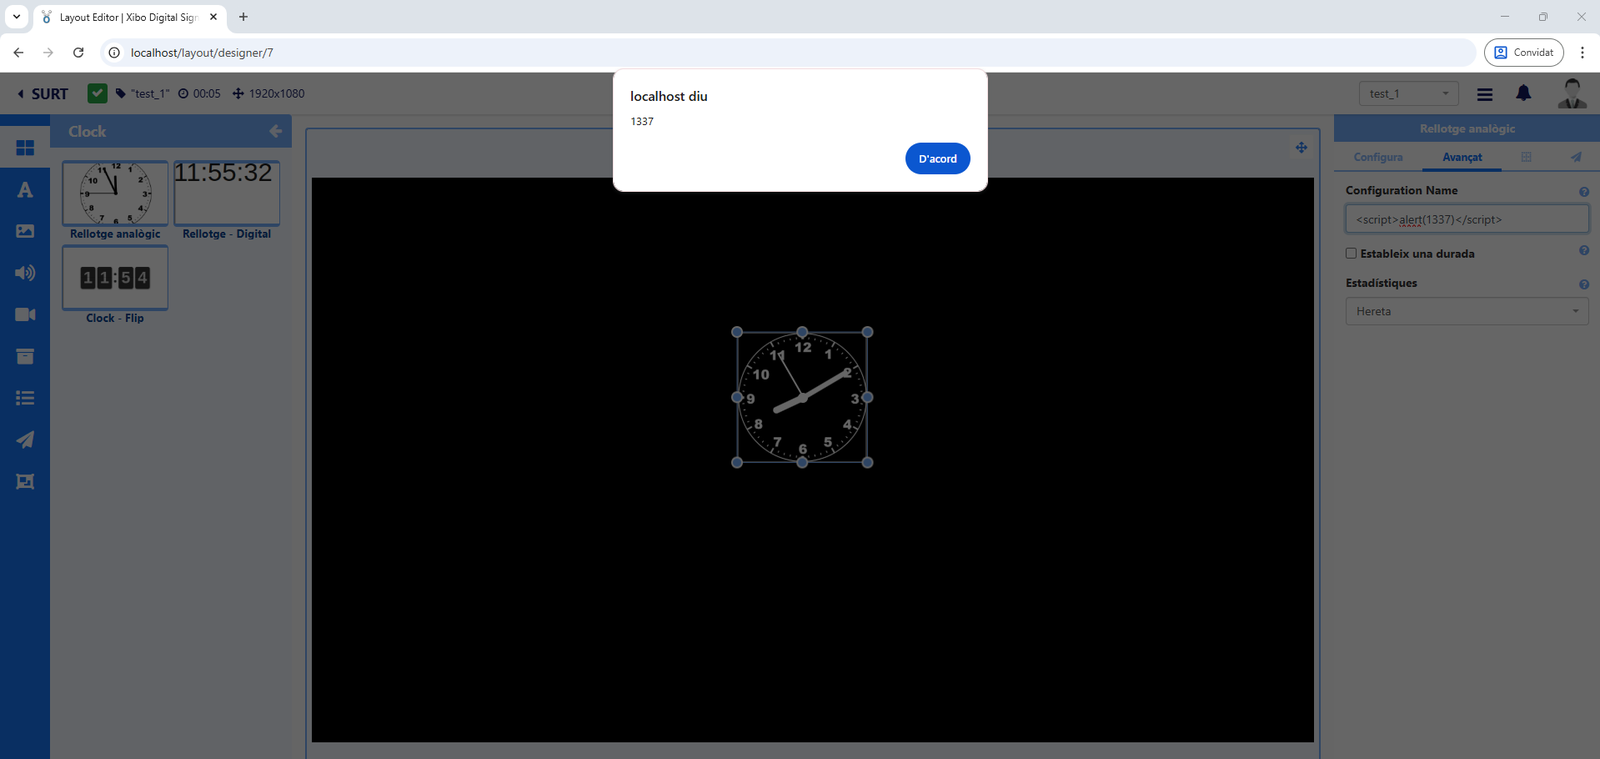
  3. في حقل 'Configuration Name' (الموجود في اللوحة اليسرى)، أدخل حمولة XSS خبيثة (مثل: <script>alert(1337)</script>).
  4. عند إرسال النموذج أو إعادة تحميل الصفحة مع هذه البيانات في عنوان URL أو جسم POST، سيعكس الخادم الحمولة إلى المتصفح، مما يؤدي إلى تنفيذ السكربت.

الاستغلال والتأثير

على عكس XSS المخزنة، لا يتم تخزين حمولة XSS المنعكسة في قاعدة البيانات. الصورة التالية تُظهر المكوّن المخترق:
Script_Location_2

نظرًا لأن الحمولة غير مخزنة، فإنها لا تؤثر على المستخدمين الآخرين الذين يزورون الصفحة بشكل طبيعي. الصورة التالية تُظهر النتيجة النهائية:
Result

المراجع

  • INCIBE-CERT (الإسبانية): Múltiples vulnerabilidades en Xibo CMS
  • INCIBE-CERT (الإنجليزية): Multiple vulnerabilities in Xibo CMS

إخلاء المسؤولية

يتم توفير هذه المعلومات لأغراض تعليمية وبحثية فقط. لست مسؤولًا عن أي إساءة استخدام أو ضرر ناتج عن هذه المعلومات.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




