
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-21970 — إثبات المفهوم لـ CVE-2022-21970 | Kitploit
أدوات/GitHubGitHub/malwareman007/cve-2022-21970
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتحليل البرمجيات الخبيثة
GitHubmalwareman007/cve-2022-21970

CVE-2022-21970

إثبات المفهوم لـ CVE-2022-21970

عرض المستودع
14327منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-21970

الوصف

Microsoft Edge (المبني على Chromium) ثغرة رفع امتيازات. تسمح هذه الثغرة للمهاجم بتنفيذ كود جافاسكريبت على أي مضيف دون إذن، كما يمكن للمهاجم سرقة ملفات النظام المحلية، والتلاعب بالإجراءات على الجهاز مما يؤدي إلى تغيير إعدادات المطور الداخلية في Microsoft Edge.

  • ملاحظة: في هذا المثال، يقوم Microsoft Edge بتنفيذ برنامج نصي ضار دون مشاكل. هذا مجرد ملف .bat ضار يقوم بإعادة تشغيل الجهاز المصاب، وهو للاختبار فقط! يمكن للمهاجم إنشاء ملف ضار يمكنه رفع الامتيازات، أو برمجيات خبيثة، أو برمجيات تجسس، أو استغلال النواة، ويضر جهازك بشكل خطير! عدم تنظيف والتحقق بشكل صحيح مما يقوم المستخدمون بتنزيله على أجهزتهم باستخدام MsEdge!

ملاحظة بعد الاستغلال: يمكن لمستخدم ضار، أو أي مستخدم، تنفيذ ملفات .bat ضارة مباشرة تم إنشاؤها - توليدها من استغلال جافاسكريبت هذا باستخدام MsEdge. 😁 وفقًا لـ Edge، هذا الملف آمن للتشغيل والفتح. 😁


الأسئلة الشائعة

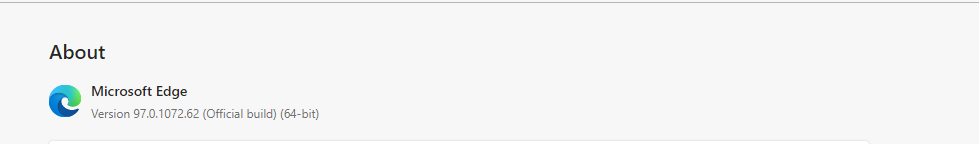
ما هي معلومات الإصدار لهذا الإصدار؟

إصدار Microsoft Edge تاريخ الإصدار مبني على إصدار Chromium

97.0.1072.55 | 1/6/2022 | 97.0.4692.71
الحالة:

  • تم التصحيح والإصلاح! Edge-Fix

الاختبار التالي هو التحقق مما إذا كان هذا قد تم تصحيحه بالكامل! 🤫 😛 😎

إثبات واختبار متصفح بسيط لـ MsEdge: يقوم Edge بحظر ملفات .sys لأنها قد تضر جهازك:

edge-patch

يوضح هذا الإثبات المفاهيمي كيف أن متصفح MsEdge لا يقوم بحظر ملفات .bat، وهذه مشكلة.

  • ملاحظة: يمكن لمستخدم ضار، أو أي مستخدم، تنفيذ ملفات .bat ضارة مباشرة تم إنشاؤها - توليدها باستخدام نفس MsEdge وهذا استغلال جافاسكريبت.

  • هذا تنظيف سخيف وغير صحيح!😁

  • وفقًا لـ Edge، هذا الملف آمن للتشغيل والفتح. 😁

  • تسمح هذه الثغرة بتخزين الملفات الضعيفة في التخزين المحلي.

  • لا، هذه ليست مشكلة 😬 😁 😂، لأن هذه الملفات الضارة يتم إنشاؤها من Edge 😬 😁 😂 باستخدام استغلال جافاسكريبت هذا.😁

  • الخلاصة: إذا قرر المستخدم تنفيذ الملف الضار مباشرة من متصفح Edge، انفجر، انتهت اللعبة......

  • لقطة شاشة، مثال:

Screenshot 2022-01-18 122501

قيد التنفيذ:

  1. قم بتنزيل PoC

  2. قم بفك الضغط في أي مكان

  3. قم بالتنفيذ

start msedge C:\Users\user2022\Desktop\ExploitServer\examples\exploit.html

مثال من الدالة():

    $start.onclick = () => {
        const blob = new Blob(['shutdown /r'])
        const fileStream = streamSaver.createWriteStream('pwned.bat', {
          size: blob.size // Makes the percentage visiable in the download
        })


الإثبات والاستغلال:

  • مع تحيات Malwareman007
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →