
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mahajian/cve-2019-9978
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubmahajian/cve-2019-9978

CVE-2019-9978

بيئة مختبر قائمة على Docker لمحاكاة واستغلال CVE-2019-9978، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في إضافة Social Warfare لووردبريس للإصدارات الأقل من 3.5.3.

عرض المستودع
8منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2019-9978

إضافة ووردبريس Social Warfare ثغرة RCE < 3.5.3 🐞

محاكاة مصغرة من الإضافة المعرضة للثغرة واستغلالها 🥰

تثبيت الإضافة المعرضة للثغرة

تثبيت التبعيات:

docker-compose build

تشغيل حاويات الخادم المعرضة للخطر والمهاجم

docker-compose up

أو

docker-compose up -d
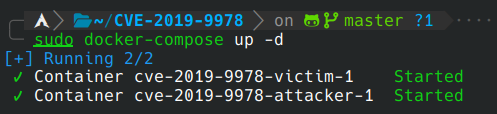
docker-compose up -d

إيقاف الخوادم

docker-compose down

docker-compose down

استغلال الثغرة

تثبيت تبعيات الاستغلال:

pip install -r requirements.txt

التنفيذ:

python3 exploit.py

exploit

استمتع 💀

تنزيل الأداة