
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-24787-PoC — CVE-2024-24787 إثبات المفهوم | Kitploit
أدوات/GitHubGitHub/lourc0d3/cve-2024-24787-poc
تحليل الثغرات الأمنيةالاستغلالأمن سلسلة التوريدالتعلم والتعليماستغلال الملفات الثنائية
GitHublourc0d3/cve-2024-24787-poc

CVE-2024-24787-PoC

CVE-2024-24787 إثبات المفهوم

عرض المستودع
59منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-24787-PoC

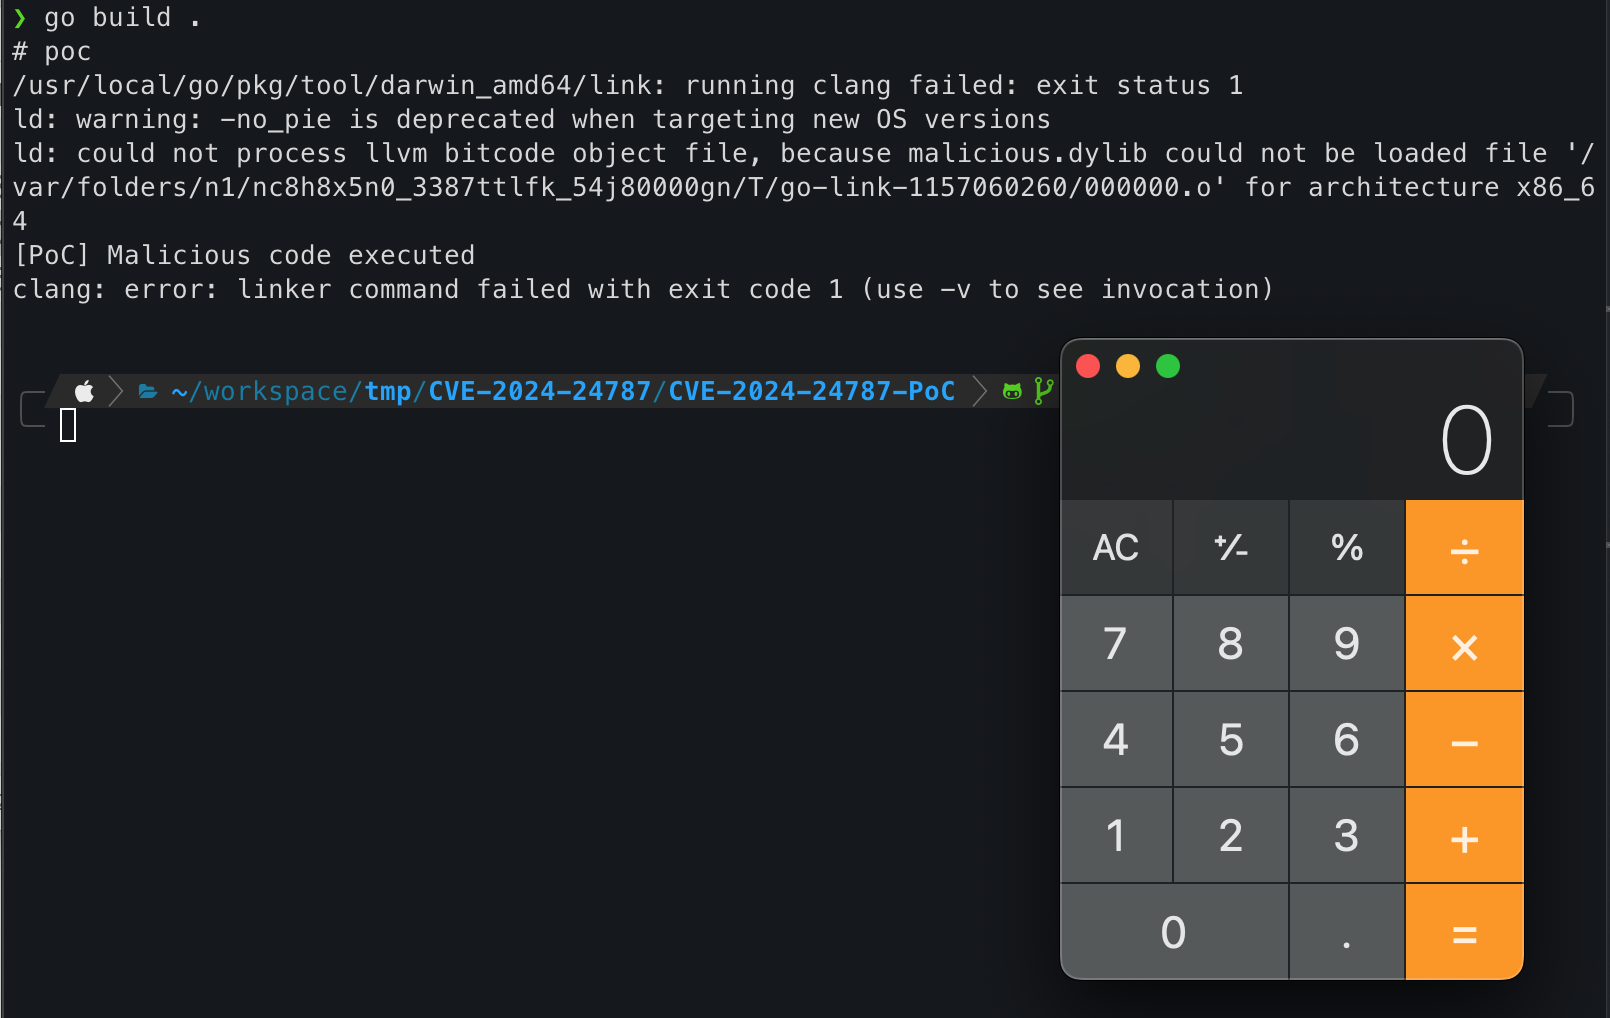
على نظام Darwin، قد يؤدي بناء وحدة Go تحتوي على CGO إلى تنفيذ كود عشوائي عند استخدام نسخة Apple من ld، وذلك بسبب استخدام علامة -lto_library في توجيه "#cgo LDFLAGS".

img

هذا ليس خطأي، لقد قمت فقط بإعداد PoC له.

مرجع

  • https://pkg.go.dev/vuln/GO-2024-2825
تنزيل الأداة