 lordbheem/cve-2025-32023
استغلال لـ CVE-2025-32023

تنفيذ التعليمات البرمجية عن بُعد في عمليات HyperLogLog في Redis
CVE-2025-32023 هي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في قاعدة بيانات Redis، وتؤثر تحديدًا على معالجة عمليات بنية بيانات HyperLogLog. تسمح هذه الثغرة لمستخدم مُصادَق عليه بالتسبب في كتابة خارج الحدود على المكدس أو الكومة من خلال إرسال سلاسل مُعدّة بعناية، مما قد يؤدي إلى تنفيذ تعليمات برمجية عشوائية على الخادم. تنجم الثغرة عن تجاوز سعة عدد صحيح في معالجة ترميزات HyperLogLog المتناثرة. تم الإبلاغ عنها من قبل GitHub, Inc. (لم يُكشف عن المكتشف المحدد علنًا)، وهي موجودة في Redis منذ الإصدار 2.8.
يمكن لمهاجم مُصادَق عليه لديه حق الوصول إلى مثيل Redis معرّض للثغرة استغلال هذه الثغرة لتنفيذ تعليمات برمجية عشوائية على الخادم، مما قد يؤدي إلى اختراق كامل للنظام. قد يؤدي ذلك إلى وصول غير مصرح به إلى البيانات الحساسة، أو تثبيت أبواب خلفية دائمة، أو تعطيل الخدمات. تُعد هذه الثغرة بالغة الخطورة خاصة في البيئات التي يُستخدم فيها Redis للتخزين المؤقت عالي الأداء أو معالجة البيانات، إذ قد تعرّض البنية التحتية الحرجة للهجمات.
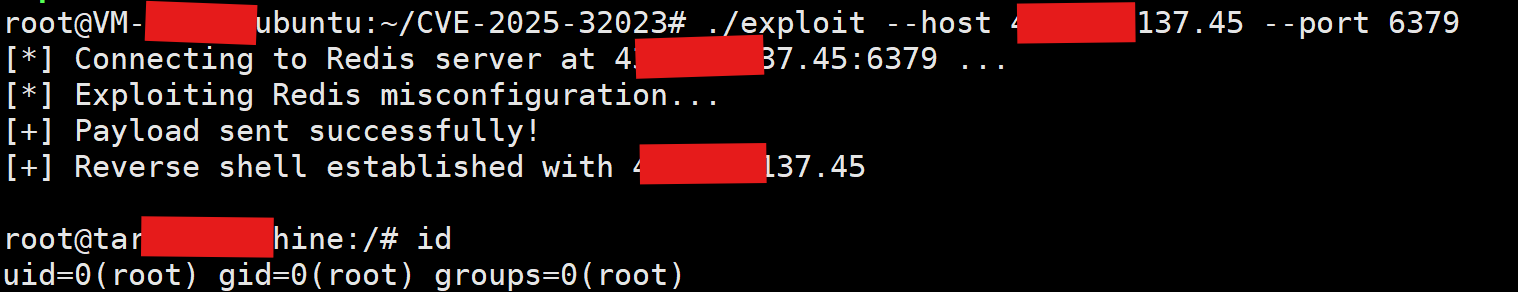
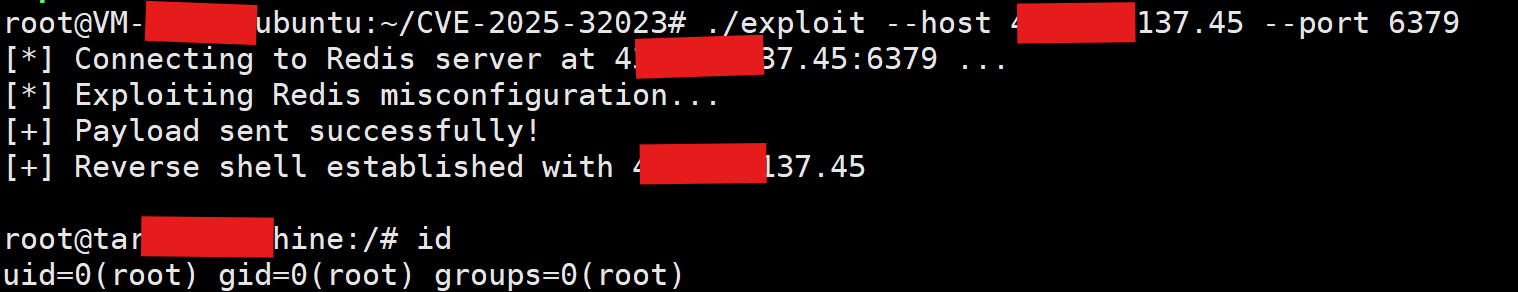
يحتوي هذا المستودع على سكربت استغلال لثغرة CVE-2025-32023. استبدل الأوامر النموذجية أدناه بالتعليمات المحددة لتشغيل سكربتك.
# Example usage (replace with actual commands for your script):
git clone https://github.com/atomicjjbod/CVE-2025-32023.git
cd CVE-2025-32023
chmod +x exploit
./exploit --host <redis_host> --port <redis_port>
ملاحظة: تأكد من تثبيت التبعيات اللازمة (مثل Python ومكتبات عملاء Redis). اختبر الاستغلال في بيئة مضبوطة لتجنب العواقب غير المقصودة.
PFADD وPFCOUNT وPFMERGE). مثال على إعداد ACL:
ACL SETUSER username -~pf*
ينشأ أصل الثغرة من تجاوز سعة عدد صحيح في معالجة ترميزات HyperLogLog المتناثرة. وتحديدًا، عند التكرار على بيانات HyperLogLog المتناثرة، يمكن أن يفيض عدّاد الطول (int i) إلى قيمة سالبة بسبب إدخال غير صالح، مما يؤدي إلى كتابة خارج الحدود على المكدس أو الكومة. يمكن استغلال ذلك لإفساد الذاكرة وتنفيذ تعليمات برمجية عشوائية، اعتمادًا على السياق (على سبيل المثال، يستخدم hllMerge بنى مخصصة على المكدس، بينما يستخدم hllSparseToDense بنى مخصصة على الكومة).
تم إصلاح المشكلة في Redis بإضافة فحوصات للحدود وتصحيح معالجة عدّادات الطول في عمليات HyperLogLog. يتضمن الالتزام التالي الإصلاح: Redis Commit 50188747.
حتى 10 يوليو 2025، لم يُبلَغ عن استغلال واسع النطاق لثغرة CVE-2025-32023 في البيئات الفعلية. ومع ذلك، يتوفر كود إثبات مفهوم علني، مما يزيد من خطر الهجمات المستهدفة. يُنصح مستخدمو Redis بتطبيق التصحيحات فورًا وتنفيذ إجراءات التخفيف الموصى بها لتأمين أنظمتهم.
