
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/lonelyor/cve-2026-31431-exp
أطر الاستغلالتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقاستغلال الملفات الثنائية
GitHublonelyor/cve-2026-31431-exp

CVE-2026-31431-exp

C وRust استغلال لـ CVE-2026-31431 مع تشفير الحمولة، وكتابة ذاكرة التخزين المؤقت، والتقسيم التكيفي، ودعم متعدد البنى (x86، ARM، i386).

عرض المستودع
315منذ 4 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

بناءً على https://github.com/theori-io/copy-fail-CVE-2026-31431 تم التعديل.

تمت إضافة تشفير وتشويش للـ payload، وكتابة cache لتحسين استقرار النظام، و chunk متكيف، وبدون أي تبعيات، ودعم متعدد البنى (x86، arm، i386 وغيرها).

نظريًا يمكن استغلاله بين النواة 2.6.38 - 6.18.

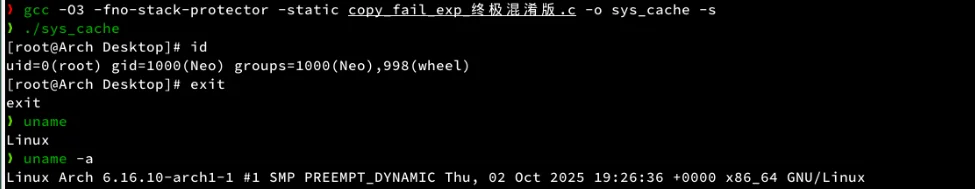
sys_cache و tiny_bin (بحجم أصغر) هما نسختان بلغة C
sys-events-proc هو نسخة بلغة Rust

مضمون وآمن، استخدمه مباشرة، المصدر مفتوح بالفعل.

مرحبًا باستخدام هذه الأداة لفحص ما إذا كان نظامك آمنًا.
d17e762a63130904e0de84ddcdaa384c

بالمناسبة، تابع مشروع الملاحظات الخاص بي، لنصنع معًا برنامج ملاحظات مجاني وسهل الاستخدام، لنجعل إدارة المعرفة أبسط.

https://github.com/lonelyor/SourceFlow

تنزيل الأداة