
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/loaxert/cve-2024-48990-poc
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليمتطوير الحمولات
GitHubloaxert/cve-2024-48990-poc

CVE-2024-48990-PoC

استغلال إثبات المفهوم لـ CVE-2024-48990، يُظهر تصعيد الامتيازات المحلية في needrestart عبر التلاعب بـ PYTHONPATH. يتضمن سكريبت تشغيل وثنائي حمولة للاختبار.

عرض المستودع
23منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2024-48990-PoC

ما هو needrestart وكيف يعمل؟

Needrestart هي أداة مساعدة مستخدمة على نطاق واسع في أنظمة لينكس (افتراضية في العديد من إصدارات أوبونتو) تتحقق بعد تحديث البرامج مما إذا كانت إحدى الخدمات أو النظام نفسه بحاجة إلى إعادة التشغيل. من خلال تحليل العمليات الجارية، تحدد ما إذا كانت تستخدم مكتبات محدّثة أو إذا كانت بحاجة إلى إعادة التشغيل حتى تدخل التغييرات حيز التنفيذ.

كيف تعمل الثغرة؟

عندما يكتشف needrestart عملية تشغيل مترجم بايثون، فإنه يقرأ متغير البيئة PYTHONPATH المرتبط بتلك العملية من /proc/[pid]/environ ثم يضبطه قبل تشغيل مترجم بايثون الخاص به للتحليل.

إذا كانت العملية الأصلية مملوكة لمهاجم محلي، يمكن للمهاجم التلاعب بـ PYTHONPATH ليشير إلى مكتبة ضارة.

ونتيجة لذلك، عندما يشغّل needrestart مترجم بايثون بصلاحيات الجذر و PYTHONPATH المُتلاعب به، فإنه ينفذ في النهاية كود المهاجم، مما يؤدي إلى رفع الصلاحية إلى الجذر.

الإصدارات المتأثرة

تؤثر هذه الثغرة فقط على إصدارات needrestart السابقة للإصدار 3.8. يتضمن الإصدار 3.8 والإصدارات الأحدث إصلاحًا يعمل على تنقية متغيرات البيئة مثل PYTHONPATH بشكل صحيح قبل استدعاء مترجم بايثون، مما يمنع رفع الصلاحية من خلال التلاعب الخبيث بمتغيرات البيئة.

استخدام الإثبات العملي (PoC)

  1. استنساخ المستودع.

  2. في ملف runner.sh، قم بتعديل عنوان IP المستخدم لجلب الملف الثنائي المُجمّع بحيث يشير إلى جهازك الخاص.

  3. على جهاز المهاجم، امنح أذونات التنفيذ وشغّل binary.sh.

  4. قم بإعداد خادم HTTP:

$ python3 -m http.server
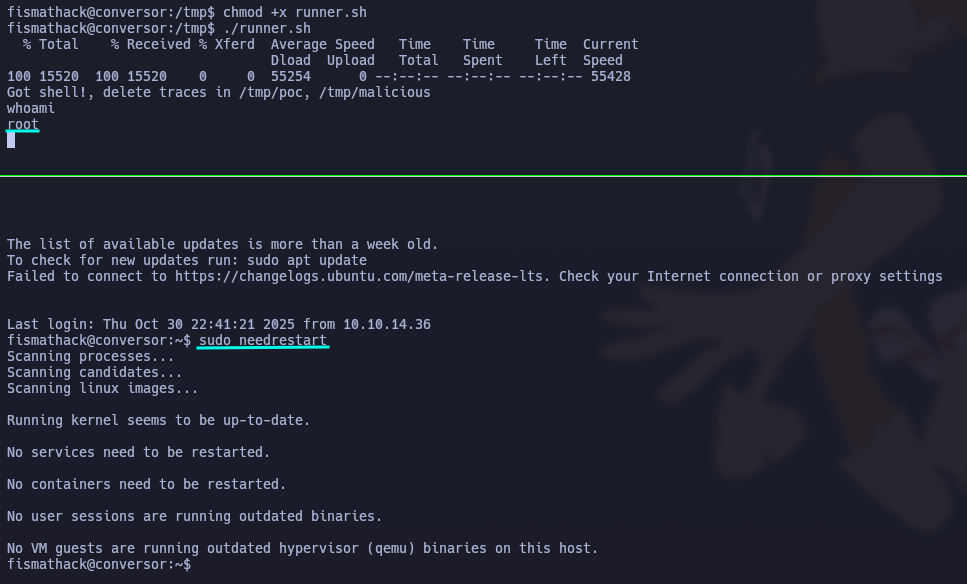
  1. على جهاز الضحية، انسخ runner.sh، وامنحه أذونات التنفيذ، وقم بتشغيله. في وحدة تحكم أخرى، شغّل needrestart بصلاحيات الجذر. عند هذه النقطة، يجب أن تحصل على شل جذر في وحدة التحكم التي نُفّذ فيها الإثبات العملي.
Pasted image 20251030181503
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






