 lindhunt/cve-2026-26211
إفصاح عام وإثبات مفهوم لـ CVE-2026-26211، وهي ثغرة XSS مخزنة في Ekushey Project Manager CRM الإصدار 5.0، بما في ذلك التفاصيل الفنية وتحليل الأثر.

المنتج: Ekushey Project Manager CRM
الإصدار: 5.0
الثغرة الأمنية: Cross-Site Scripting (XSS) مخزّن
CWE: CWE-79
الباحث: LINDAN TRI SAPUTRA
التقرير الأولي: 1 أغسطس 2026
تم تحديد ثغرة Cross-Site Scripting (XSS) مخزّنة في Ekushey Project Manager CRM الإصدار 5.0. توجد المشكلة في إعدادات التطبيق، وتحديدًا في حقل Name. يتم تخزين إدخال HTML الذي يتحكم فيه المستخدم دون تعقيم أو ترميز إخراج مناسبين، مما يؤدي إلى تنفيذ JavaScript عشوائي عند عرض الصفحة.
Settings → Name
يُنفَّذ JavaScript عند عرض القيمة المخزنة.
نظرًا لأن الحمولة مخزنة داخل التطبيق، فإن المشكلة تؤثر على جميع المستخدمين وليس فقط المسؤول الذي عدّل الإعداد في البداية. واعتمادًا على المكان الذي يُعرض فيه اسم التطبيق وعلى المستخدمين الذين يمكنهم الوصول إلى تلك الصفحات، فقد تُنفَّذ الحمولة المخزنة في متصفح الموظفين أو العملاء أو غيرهم من المستخدمين المصادَق عليهم.
يتوفر أدناه عرض مرئي لـ CVE-2026-26211:
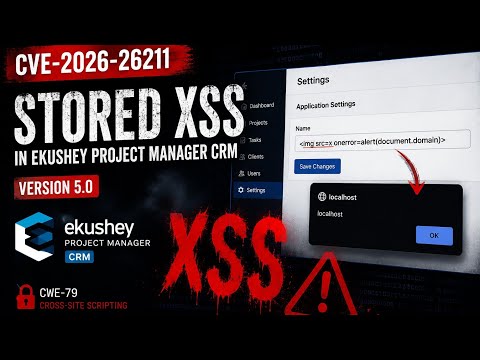
انقر على الصورة لمشاهدة إثبات المفهوم على YouTube
رابط مباشر: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh
| التاريخ | الحدث |
|---|---|
| 1 أغسطس 2026 | إرسال الثغرة الأمنية إلى VulnCheck |
| أغسطس 2026 | تحققت VulnCheck من الإرسال وأكدت استيفاءه لشروط إسناد CVE |
| أغسطس 2026 | إسناد CVE-2026-26211 |
| 25 أغسطس 2026 | نشر الإفصاح التقني العام بناءً على طلب VulnCheck |
LINDAN TRI SAPUTRA
باحث أمني مستقل
GitHub: https://github.com/LindHunt
يُقدَّم هذا التقرير لأغراض تعليمية وتوعوية أمنية فقط. وقد تم الإفصاح عن الثغرة الأمنية المحددة بمسؤولية إلى المورّد أو الجهة التنسيقية المختصة (VulnCheck) قبل النشر العام. ويُعدّ الاستغلال غير المصرح به لهذه الثغرة غير قانوني وغير أخلاقي.
لمعالجة هذه الثغرة الأمنية:
ابقَ آمنًا، وابقَ يقظًا.
