
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-22965 — استغلال مبني على بايثون لثغرة CVE-2022-22965 (Spring4Shell) مع فحوصات بيئية لإطار عمل Spring Framework، وإصدار JDK، وTomcat، وإعدادات AccessLog. | Kitploit
أدوات/GitHubGitHub/likewhite/cve-2022-22965
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHublikewhite/cve-2022-22965

CVE-2022-22965

استغلال مبني على بايثون لثغرة CVE-2022-22965 (Spring4Shell) مع فحوصات بيئية لإطار عمل Spring Framework، وإصدار JDK، وTomcat، وإعدادات AccessLog.

عرض المستودع
329منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-22965

CVE-2022-22965 EXP\n متطلبات البيئة العامة:

  1. هل يتم استخدام إطار عمل Spring؟ إذا لم يتم استخدامه، فإن الثغرة غير موجودة.

  2. هل يتم استخدام ربط معاملات Spring؟ إذا لم يتم استخدامه، فإن الثغرة غير موجودة.

  3. إصدار JDK المستخدم في الوسيط، إذا كان رقم الإصدار أقل من 9، فإن الثغرة غير موجودة.

  4. هل الوسيط المستخدم حاليًا هو Tomcat؟ إذا لم يتم استخدام Tomcat، فإن الثغرة لا تؤثر عليه حاليًا.

  5. هل تم تمكين AccessLog في Tomcat؟ إذا لم يتم تمكينه، فإن الثغرة لا تؤثر عليه حاليًا. في ملف إعدادات server.xml، يمكن تحديد موقع إعدادات AccessLog ذات الصلة عبر الكلمة المفتاحية org.apache.catalina.valves.AccessLogValve.

السيناريوهات المحددة في الإعلان الرسمي:

  1. التغليف كملف WAR تقليدي (مقارنةً بملف jar القابل للتنفيذ في Spring Boot)

  2. الاعتماد على spring-webmvc أو spring-webflux

  3. إصدارات Spring Framework من 5.3.0 إلى 5.3.17، ومن 5.2.0 إلى 5.2.19، والإصدارات الأقدم

متطلبات بيئة EXP:

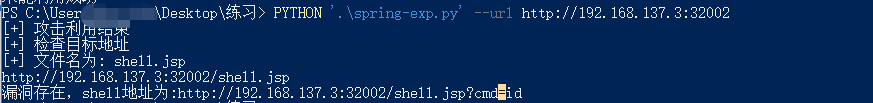
python3

الحزم المطلوبة من Python: requests، argparse، urllib.parse
image

image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







