Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/leekenghwa/cve-2023-46003
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHubleekenghwa/cve-2023-46003

CVE-2023-46003

إثبات مفهوم لثغرة XSS مخزنة في i-doit Pro 25 وما دون، توضح حقن الحمولة عبر معاملات ومكونات متعددة للاستغلال بعد المصادقة.

عرض المستودع
22منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2023-46003 (XSS المخزّن في i-doit Pro 25 والإصدارات الأقدم)

الإصدارات i-doit Pro 25 وما دونها معرّضة لثغرة XSS المخزّنة. يمكن أن تسمح هذه الثغرة للمهاجمين المُصادَق عليهم عن بُعد (بصلاحيات منخفضة أو عالية) بتخزين بيانات خطيرة (حمولة XSS أو صفحة HTML مزيفة) في قاعدة البيانات، وسيتم تشغيل حمولة XSS عند تحميل صفحة الويب.

وصف المنتج: i-doit هو نظام توثيق لتقنية المعلومات وقاعدة بيانات إدارة التكوين (CMDB) قائم على الويب، طوّرته شركة synetics GmbH. i-doit Pro هو الإصدار التجاري من البرنامج ويتطلب ترخيصًا مدفوعًا. يأتي مع ميزات إضافية ودعم احترافي وتحديثات وتحسينات منتظمة. يحتاج المستخدمون إلى شراء ترخيص لاستخدام i-doit Pro، وتختلف التكلفة بناءً على عدد المستخدمين والميزات المطلوبة.

وصف الثغرة: وجدنا أن هذا التطبيق الويب يسمح لأي مستخدم مُصادَق عليه بتخزين بيانات خطيرة (حمولة XSS أو صفحة HTML مزيفة) في قاعدة البيانات، ويتم تشغيلها عند تحميل صفحة الويب.

صفحة الويب المتأثرة: /?moduleID و /index.php

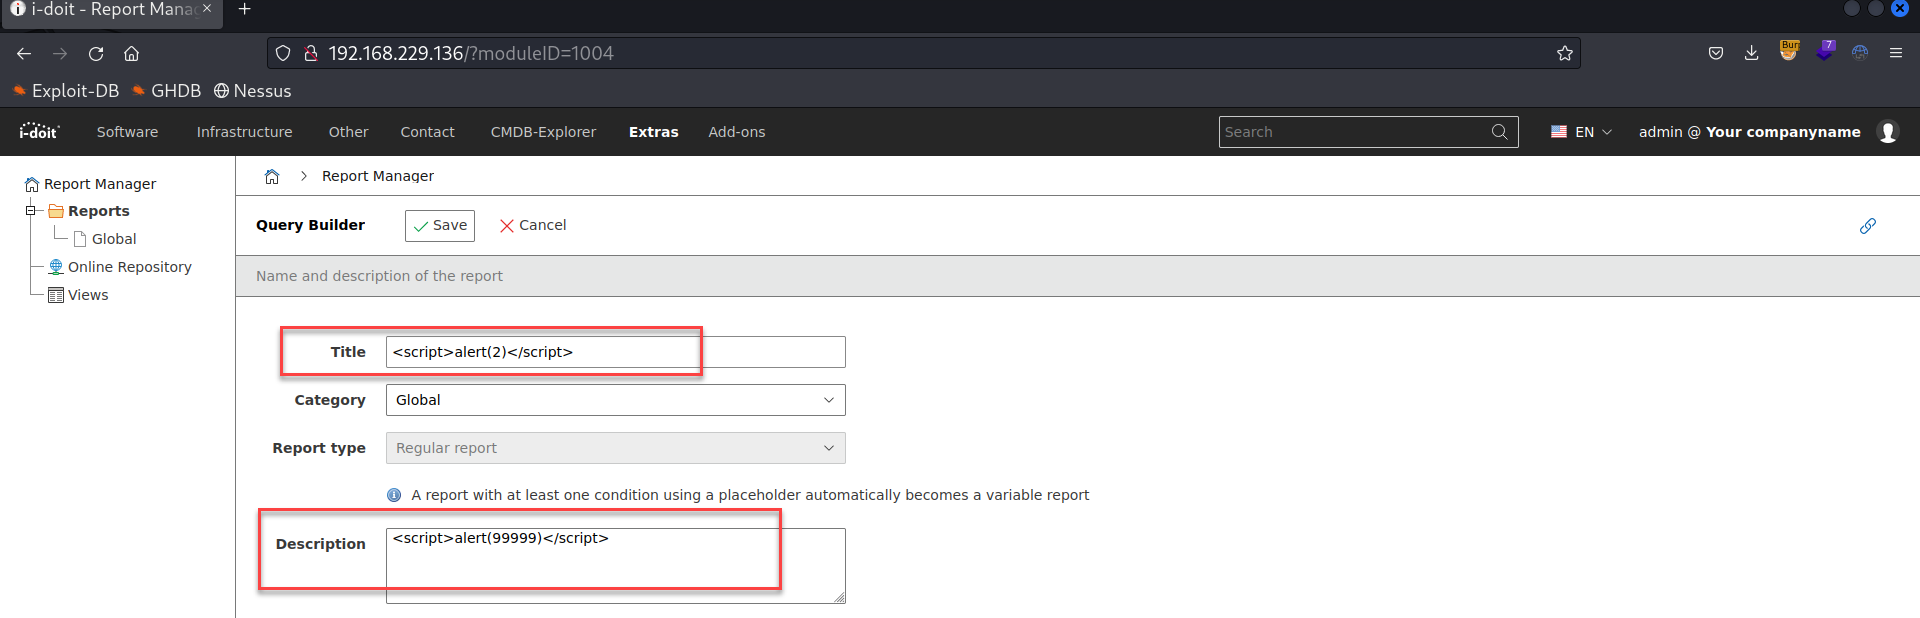
المعلمات والمكونات المتأثرة : 'Title' , 'SYSID prefix' , 'Language content' , 'Automatic Inventory number' , 'objectTitle' , 'Description'

ملاحظة: أقرّ المطورون بأن المعلمات المتأثرة تتجاوز 20 معلمة في المجموع.

المكونات المتأثرة : لوحة المعلومات

step1

step2

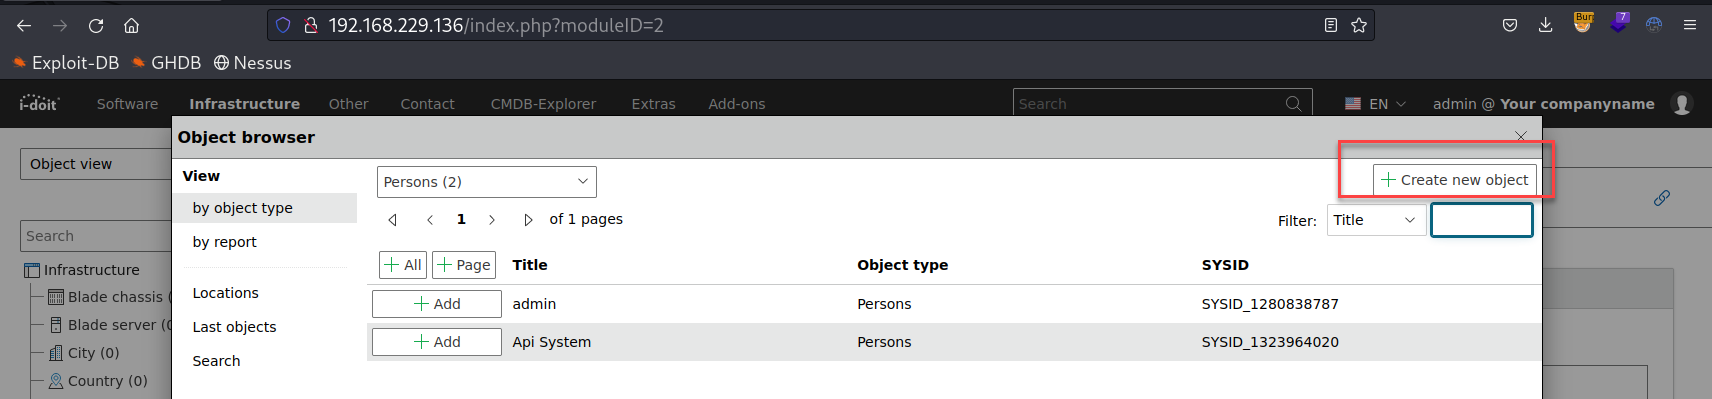
إنشاء كائن جديد

step3

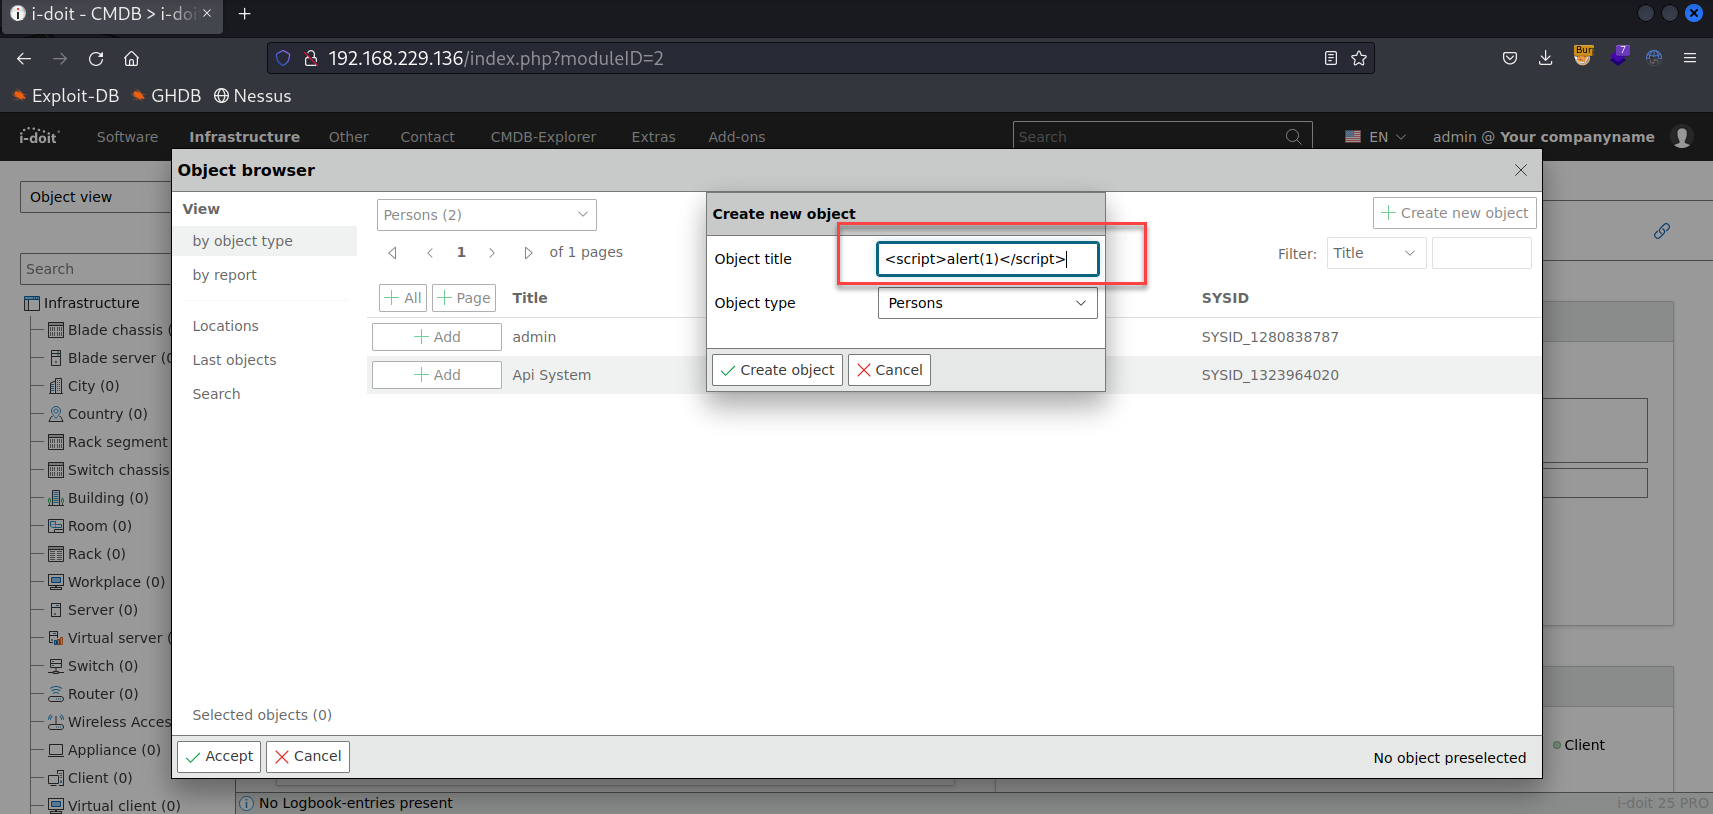
أدخل حمولة XSS أو صفحة HTML مزيفة لخداع المستخدمين.
step4

بعد الحفظ، يمكن تشغيل الحمولة عند تحميل صفحة الويب.

step5

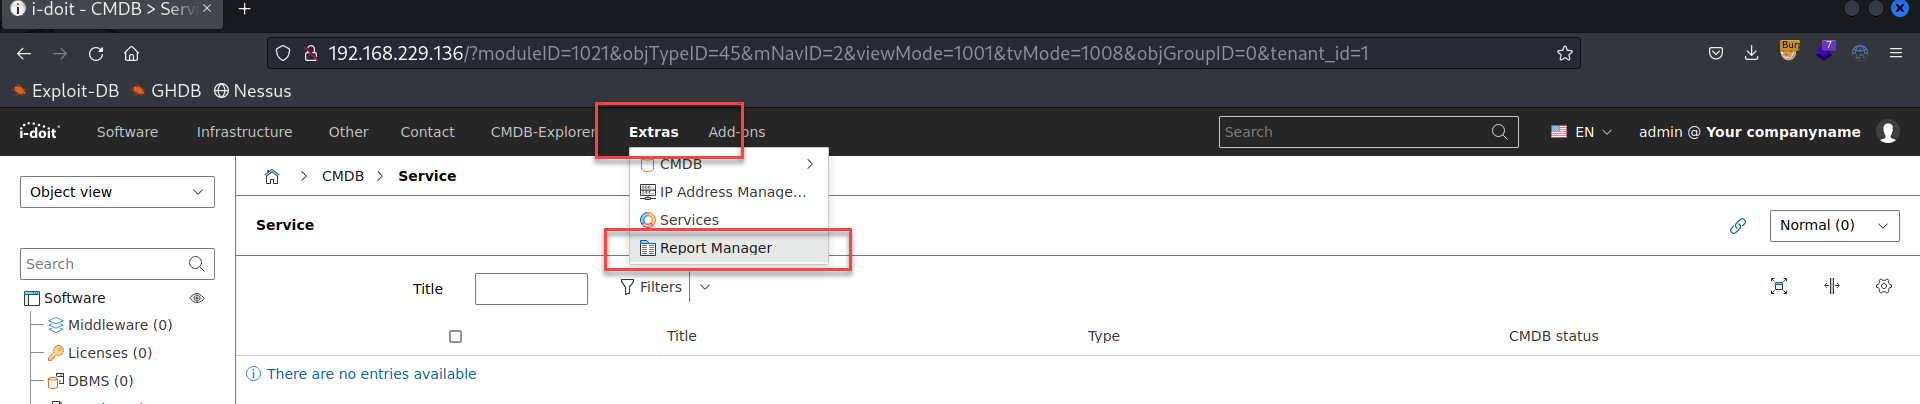
المكونات المتأثرة : البرمجيات

Lei_SC

Lei_SC_1

المكونات المتأثرة : الإضافات

step 1

step2

step3

إدراج حمولة XSS أو صفحة ويب مزيفة

steo4

step5

step6

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →