
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
FAMA — التحليل الجنائي لتطبيقات الجوال (FAMA) -- وحدة لمتصفح الأدلة الجنائية Autopsy | Kitploit

أدوات/GitHubGitHub/labcif/fama
أمان أندرويدالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائياستعادة البياناتالتحاليل الرقمية الجنائيةArchived
GitHublabcif/fama

FAMA

التحليل الجنائي لتطبيقات الجوال (FAMA) -- وحدة لمتصفح الأدلة الجنائية Autopsy

عرض المستودع
1533266منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

مهمل: LabCIF - تحليل جنائي لتطبيقات الجوال

البدء

إطار عمل لاستخراج وتحليل بيانات أجهزة Android مع وحدة Autopsy مدمجة. يمكنك بسهولة تفريغ بيانات المستخدم من جهاز وإنشاء تقارير قوية لـ Autopsy أو التطبيقات الخارجية.
الوظائف

  • استخراج بيانات تطبيق المستخدم من جهاز Android باستخدام ADB (يتطلب صلاحية الجذر و ADB).
  • تفريغ بيانات المستخدم من صورة أندرويد أو مسار محمل.
  • بناء وحدات لتطبيق Android محدد بسهولة.
  • إنشاء تقارير JSON نظيفة وقابلة للقراءة.
  • توافق كامل مع Autopsy المدمج (وحدة معالجة مصدر البيانات، وحدة الاستيعاب، وحدة التقرير، دعم الموقع الجغرافي، الاتصالات والجدول الزمني).
  • تصدير تقرير HTML بناءً على الحالة الحالية.

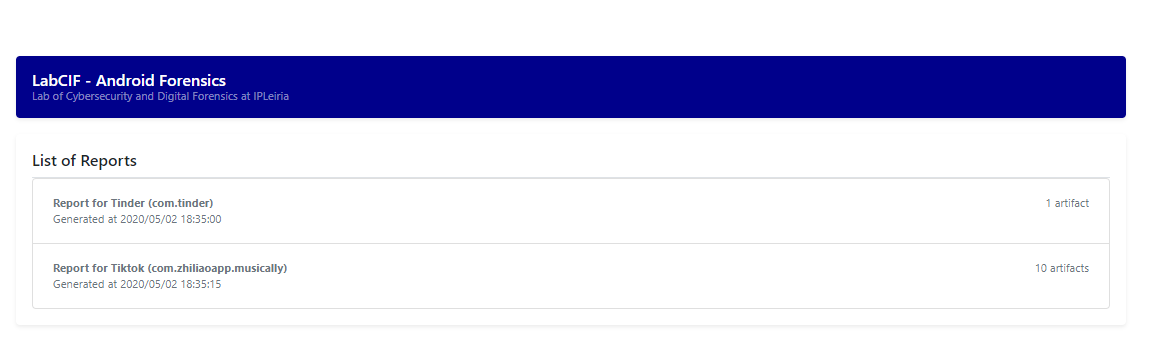
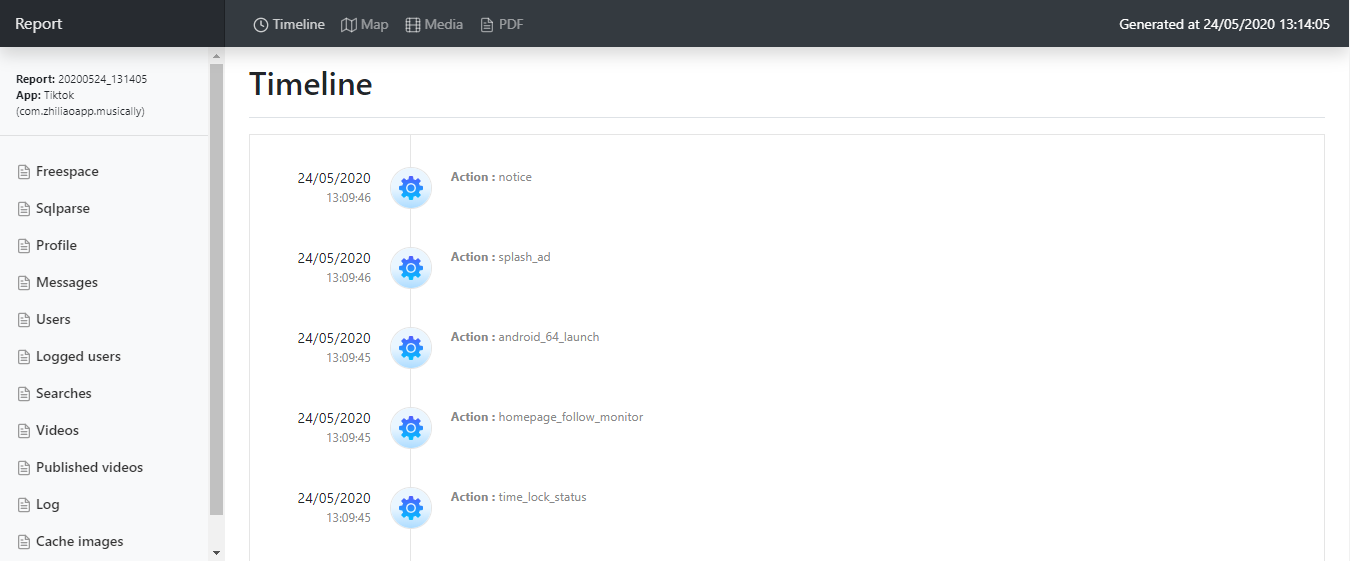
لقطات شاشة التقرير

فهرس التقرير

نموذج التقرير

المتطلبات الأساسية

  • Python (2.7+)
  • Autopsy (اختياري)

كيفية الاستخدام

يمكن استخدام السكريبت مباشرة في الطرفية أو كوحدة Autopsy.

التشغيل من الطرفية

usage: start.py [-h] [-d DUMP [DUMP ...]] [-p PATH] [-o OUTPUT] [-a] app

Forensics Artefacts Analyzer

positional arguments:
  app                                            Application or package to be analyzed <tiktok> or <com.zhiliaoapp.musically>

optional arguments:
  -h, --help                                     show this help message and exit
  -d DUMP [DUMP ...], --dump DUMP [DUMP ...]     Analyze specific(s) dump(s) <20200307_215555 ...>
  -p PATH, --path PATH                           Dump app data in path (mount or folder structure)
  -o OUTPUT, --output OUTPUT                     Report output path folder
  -a, --adb                                      Dump app data directly from device with ADB
  -H, --html                                     Generate HTML report

التشغيل من Autopsy

  1. قم بتنزيل محتويات المستودع (zip).
  2. افتح Autopsy -> Tools -> Python Plugins
  3. قم بفك ضغط الملف المضغوط الذي تم تنزيله في مجلد python_modules.
  4. أعد تشغيل Autopsy، أنشئ حالة واختر الوحدة.
  5. اختر خيارات الوحدة في محدد نافذة الوحدة المستقبلة.
  6. انقر على "إنشاء تقرير" لإنشاء تقرير HTML للحالة.

بناء وحدة تطبيق

هل تحتاج إلى وحدة جنائية لتطبيق Android معين؟ اتبع التعليمات هنا وقم ببناء وحدة بنفسك.

المؤلفون

  • José Francisco - GitHub
  • Ruben Nogueira - GitHub

المرشدون

  • Miguel Frade - GitHub
  • Patrício Domingues - GitHub

تم تطوير المشروع كمشروع نهائي لدورة هندسة الكمبيوتر في المدرسة العليا للتكنولوجيا والإدارة في ليريا.

البيئات المختبرة

  • Windows (الأساسي)
  • Linux
  • Mac OS

الترخيص

هذا المشروع مرخص بموجب شروط رخصة GNU GPL v3.

  • ADB - Android Software Development Kit License Agreement
  • Base64 - GNU GPL v2 License
  • Bootstrap - MIT License
  • feather - MIT License
  • Freepic Icons
  • jQuery - MIT License
  • jQuery.lazy - MIT License
  • leaflet - BSD 2-Clause "Simplified" License
  • pdfmake - MIT License
  • SQLite-Deleted-Records-Parser - GNU GPL v3 License
  • Undark - BSD License 2.0

ملاحظات

  • تم صنعه بـ ❤ في ليريا، البرتغال
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





