Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
vulnerability-remediation-cve-2013-3900 — معالجة شاملة من البداية إلى النهاية لثغرة CVE-2013-3900 باستخدام PowerShell وTenable. يوضح تحديد الثغرات، وتقوية سجل النظام (Registry)، والتحقق الآلي في بيئة Azure. | Kitploit
أدوات/GitHubGitHub/ksgassama-lab/vulnerability-remediation-cve-2013-3900
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالبرمجة النصية والأتمتةتدقيق التكوينأمن السحابةالتعلم والتعليم
GitHubksgassama-lab/vulnerability-remediation-cve-2013-3900

vulnerability-remediation-cve-2013-3900

معالجة شاملة من البداية إلى النهاية لثغرة CVE-2013-3900 باستخدام PowerShell وTenable. يوضح تحديد الثغرات، وتقوية سجل النظام (Registry)، والتحقق الآلي في بيئة Azure.

عرض المستودع
42منذ 10 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

🛡️ معالجة CVE-2013-3900: التحقق من صحة توقيع WinVerifyTrust

📝 نظرة عامة على المشروع

يعرض هذا المشروع سير عمل حقيقي لإدارة الثغرات الأمنية. باستخدام جهاز Azure افتراضي، تتبعت ثغرة عالية الخطورة في التحقق من صحة التوقيع، وأكدتها يدوياً عبر PowerShell، ثم طبقت إصلاحاً يعتمد على السجل (Registry) لتحصين النظام ضد تنفيذ تعليمات برمجية غير مصرح بها.


المشكلة

كانت الدالة WinVerifyTrust في ويندوز تحتوي على ثغرة خفية (CVE-2013-3900). يمكن للمهاجمين "التطفل" بتعليمات برمجية خبيثة على ملف موقّع دون كسر التوقيع الرقمي. وهذا يعني أن الملف قد يبدو "موثوقاً" حتى لو كان يحمل تعليمات برمجية خبيثة، مما يسمح له بتجاوز فحوصات الأمان.


🚨 الاكتشاف

بدأت بإجراء فحص Tenable على جهاز Azure الافتراضي الخاص بي (المضيف: Kaddy). أشار الفحص إلى ثغرة بخطورة "عالية" (VPR 9.0) لأن النظام كان يفتقر إلى إعداد أمان محدد يُسمى EnableCertPaddingCheck.
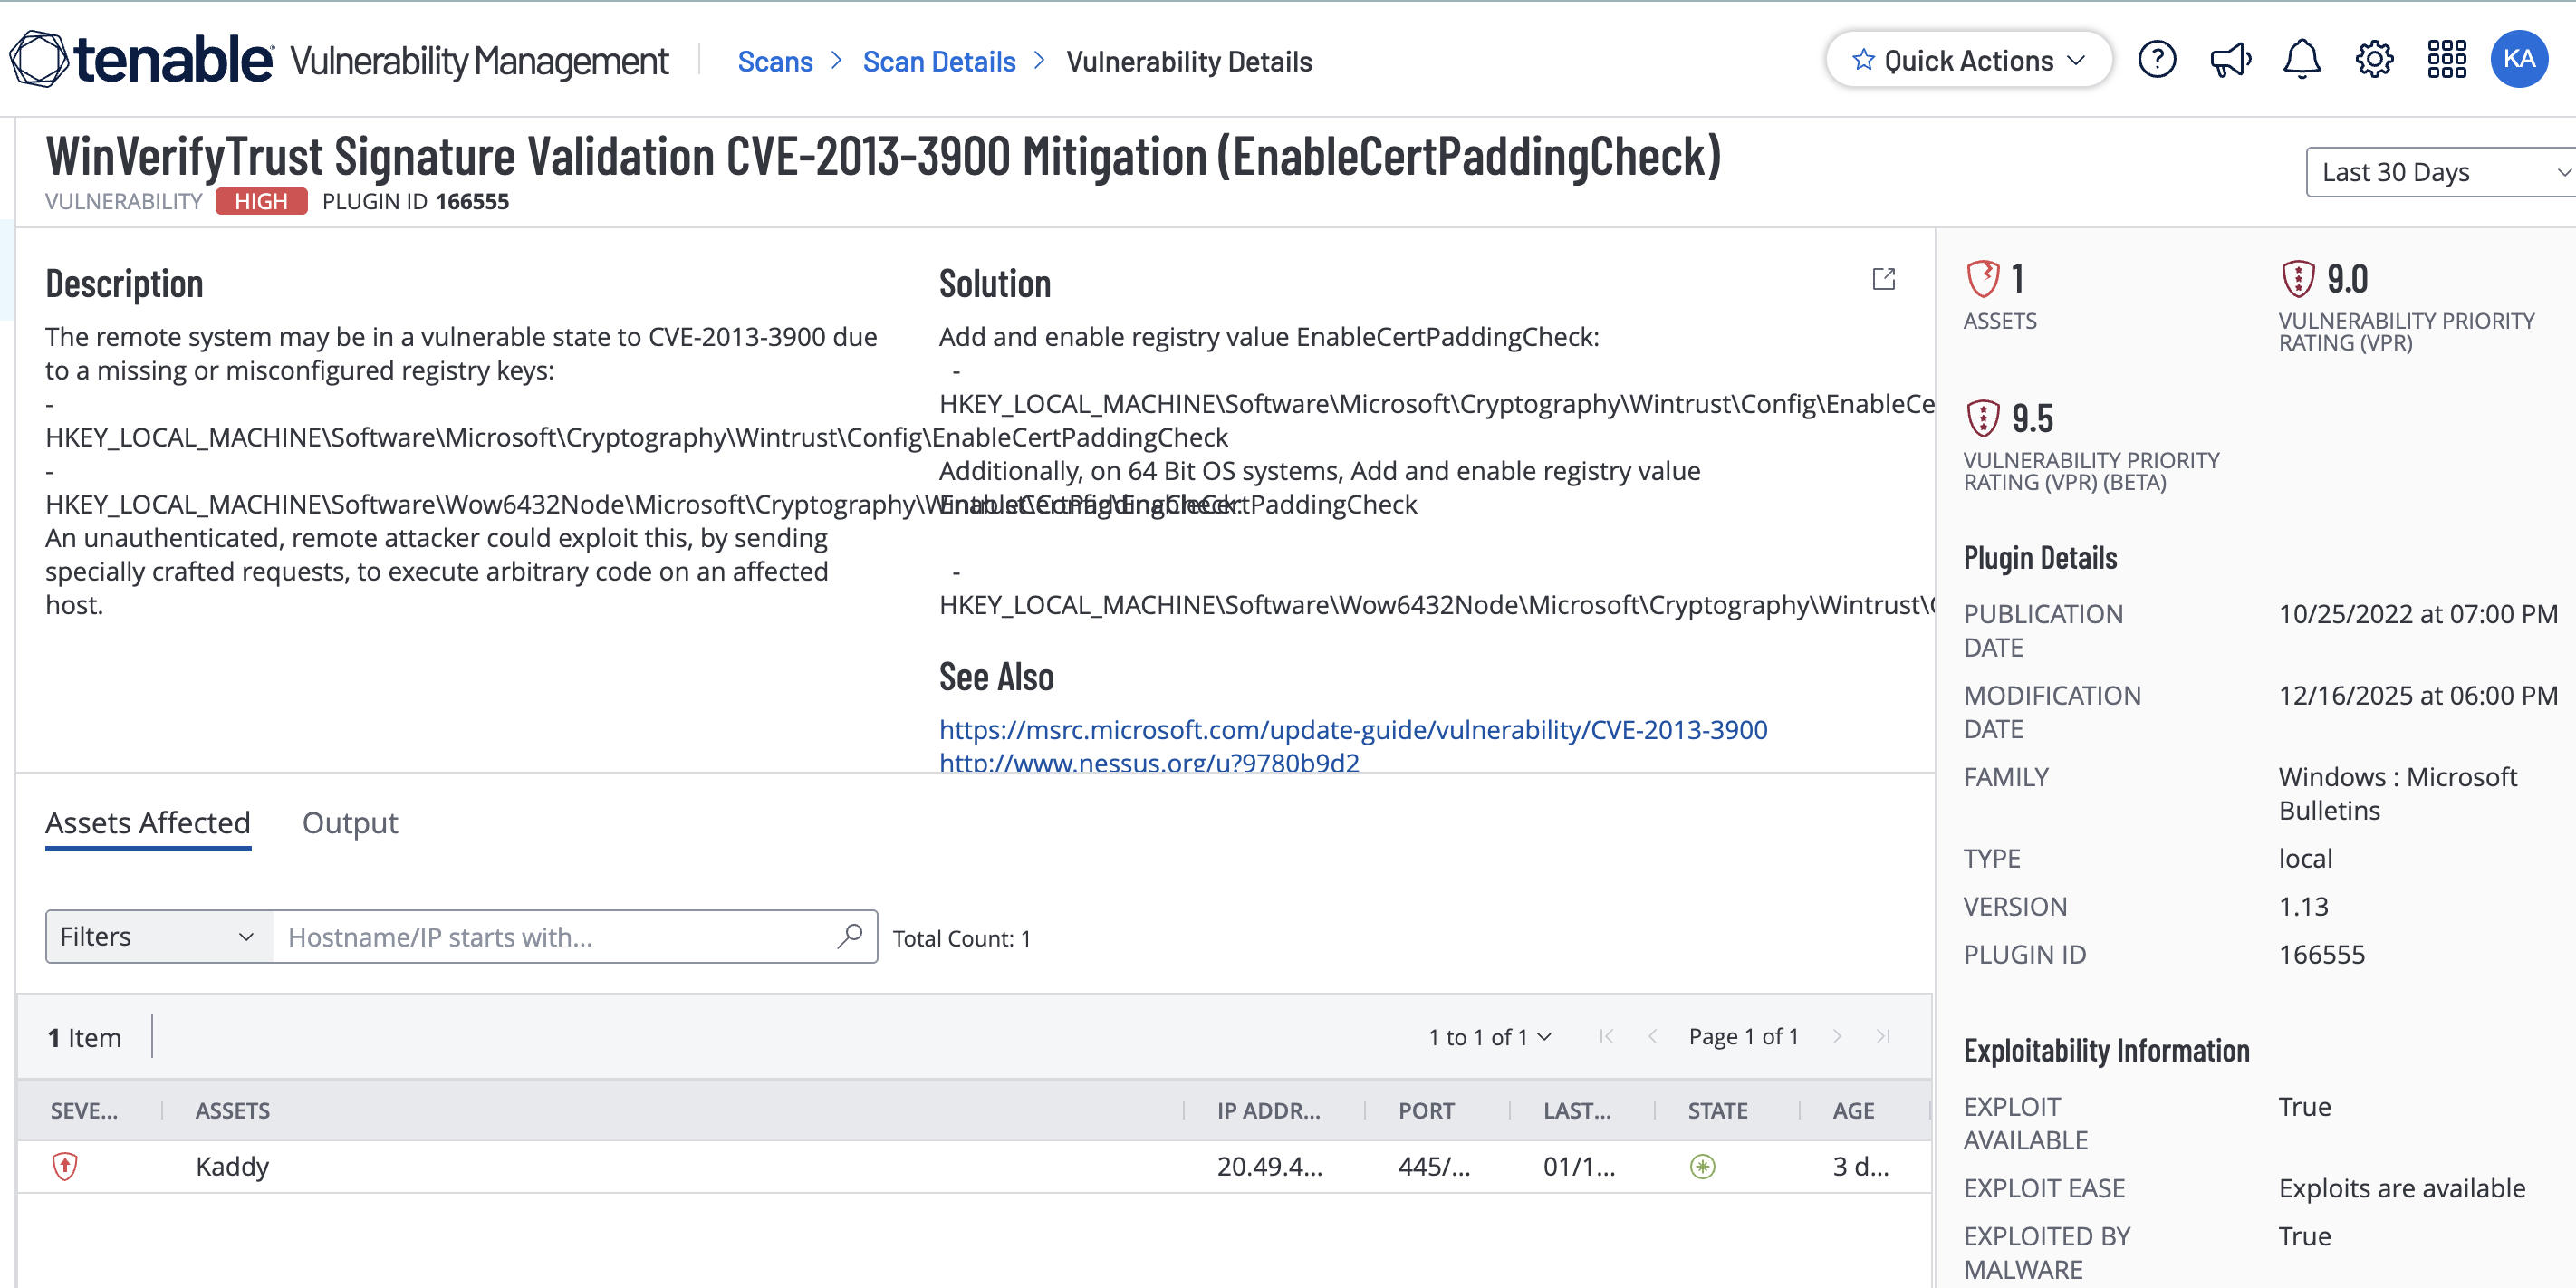
نتائج فحص Tenable


🔍 التحقيق

لم أعتمد على كلام الماسح الضوئي فقط. استخدمت PowerShell للتحقق من وجود مفتاح السجل فعلياً

powershell Get-ItemProperty -Path "HKLM:\Software\Microsoft\Cryptography\Wintrust\Config" -Name EnableCertPaddingCheck

النتيجة: فشل الأمر مع خطأ "Path does not exist". أكد هذا أن النظام كان مفتوحاً على مصراعيه أمام هذا الاستغلال المحدد.
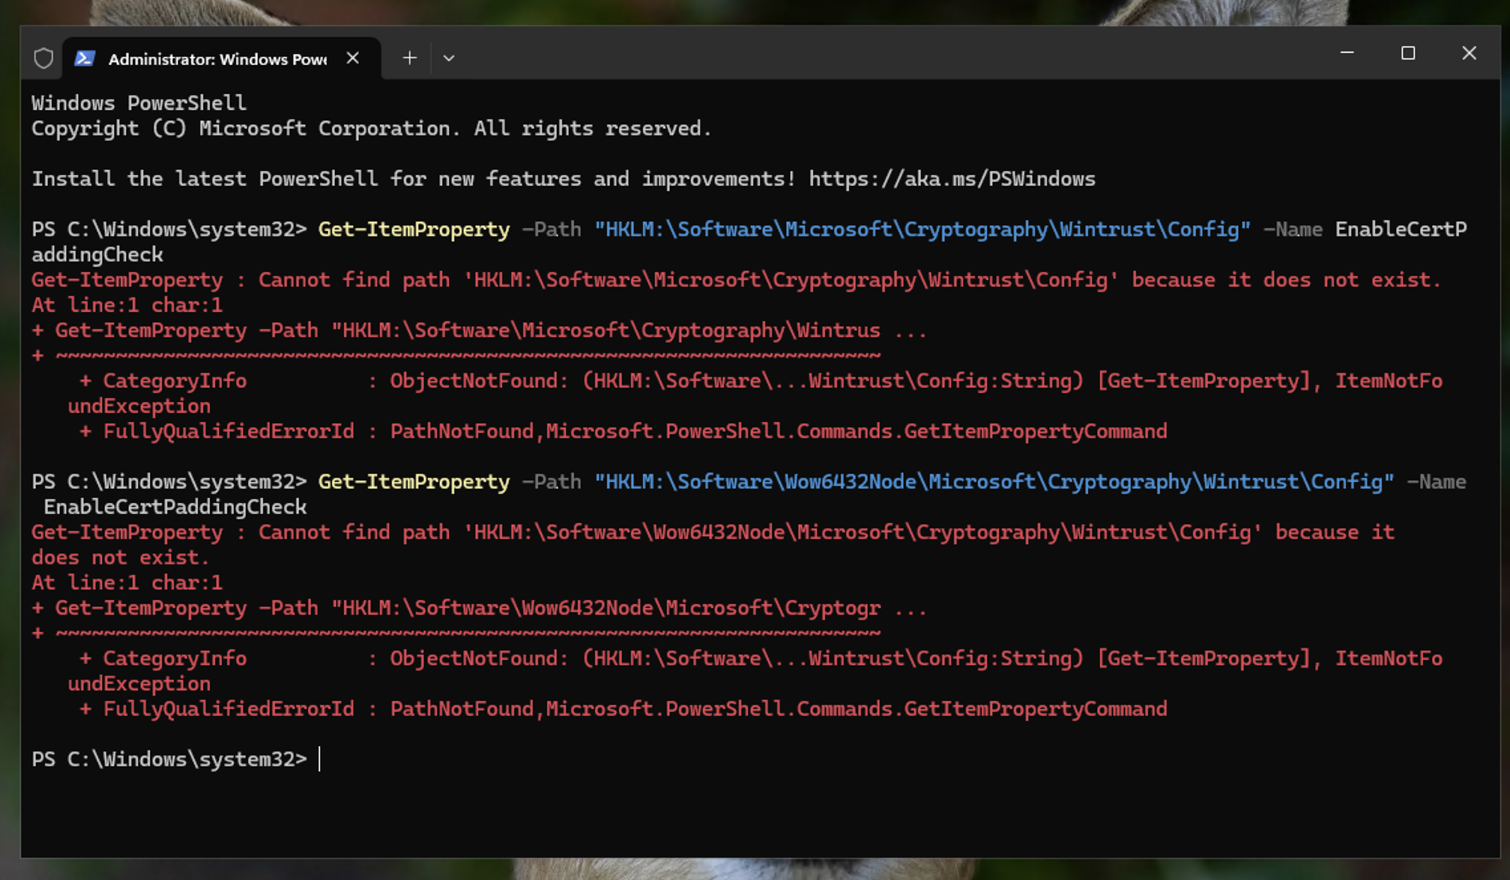
نص بديل


🛠️ المعالجة

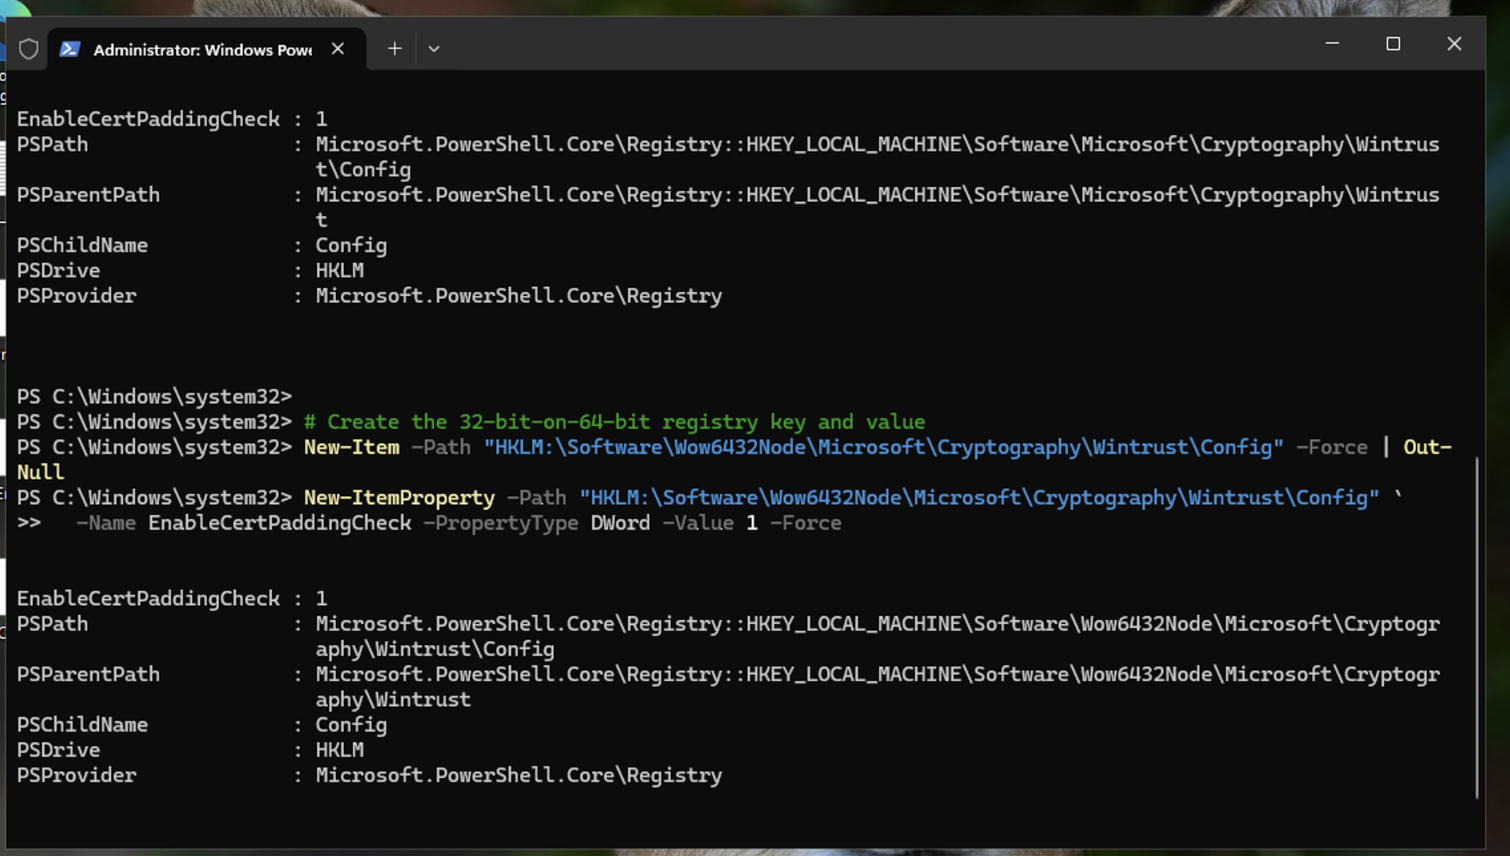
بدلاً من تعديل السجل يدوياً (RegEdit)، استخدمت برنامج PowerShell النصي لتطبيق الإصلاح. هذا أسرع وأكثر قابلية للتكرار وأكثر أماناً، خاصةً مع مئات الأجهزة.

طبقت الإصلاح على كليهما:

  • مسار السجل القياسي

مسار 32-بت (WoW6432Node) نص بديل

التدقيق

بعد انتهاء البرنامج النصي، أعدت تشغيل فحص التحقق مرة أخرى. كما هو موضح في السجلات النهائية، أصبحت قيمة EnableCertPaddingCheck الآن مضبوطة على 1. يتحقق النظام الآن بصرامة من حشوة الشهادات، مما يغلق الثغرة الأمنية فعلياً.
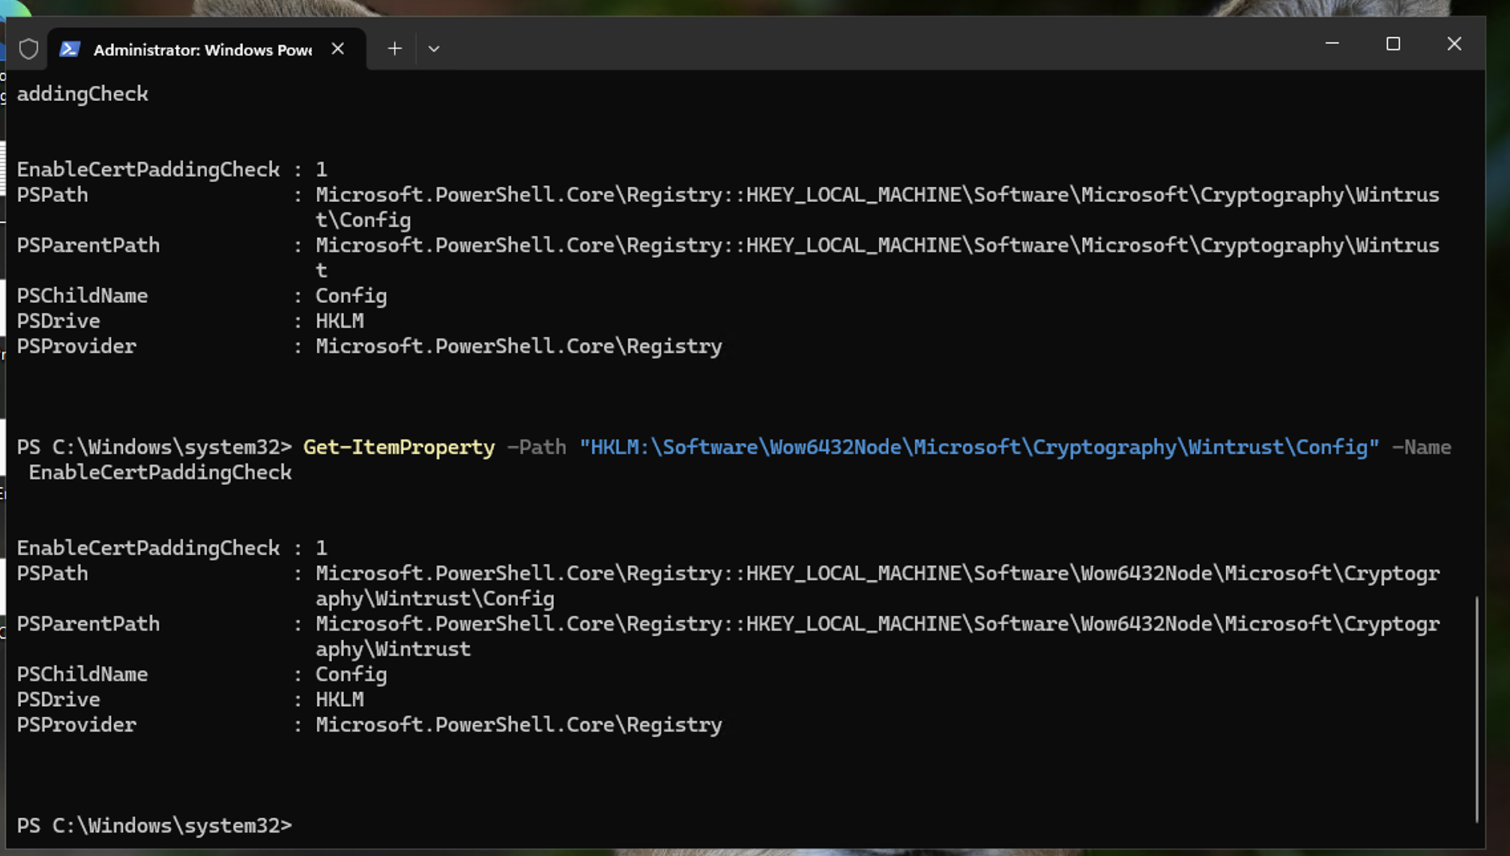
نص بديل

💡 النقاط الرئيسية والدروس المستفادة

ما وراء التحديثات: تعلمت أن بعض الثغرات لا تُصلح بمجرد تشغيل "Windows Update". أحياناً عليك أن تتسخ يديك في السجل لتحصين النظام فعلياً.

تحصين السجل: إتقان التعامل مع HKLM عبر PowerShell أمر ضروري لمحترفي الأمن الذين يديرون الأنظمة على نطاق واسع.


تنزيل الأداة