

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/ksgassama-lab/msteams---vulnerability---remediation
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالبرمجة النصية والأتمتةالتعلم والتعليممختبرات وتدريب عملي
GitHubksgassama-lab/msteams---vulnerability---remediation

MSTeams---Vulnerability---Remediation

الإصلاح الآلي لـ CVE-2025-53783 (Teams RCE) باستخدام PowerShell

عرض المستودع
38منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

🛡️ معالجة الثغرة CVE-2025-53783: تنفيذ التعليمات البرمجية عن بُعد في مايكروسوفت تيمز

📝 نظرة عامة على المشروع

يعرض هذا المشروع سير عمل إدارة الثغرات. باستخدام جهاز Azure VM، قمت بتحديد ثغرة شديدة الخطورة من نوع "تنفيذ التعليمات البرمجية عن بُعد" (RCE) في مايكروسوفت تيمز، وتحقق من وجودها عبر PowerShell، وقمت بنشر إصلاح برمجي باستخدام Windows Package Manager.

المشكلة

مايكروسوفت تيمز لسطح المكتب (الإصدارات السابقة لـ 25122.1415.3698.6812) تحتوي على ثغرة تجاوز سعة المخزن المؤقت في الكومة. سمح ذلك للمهاجمين غير المصرح لهم بتنفيذ تعليمات برمجية ضارة عبر الشبكة، مما يمنحهم فعليًا "بابًا خلفيًا" إلى النظام.

🚨 الاكتشاف

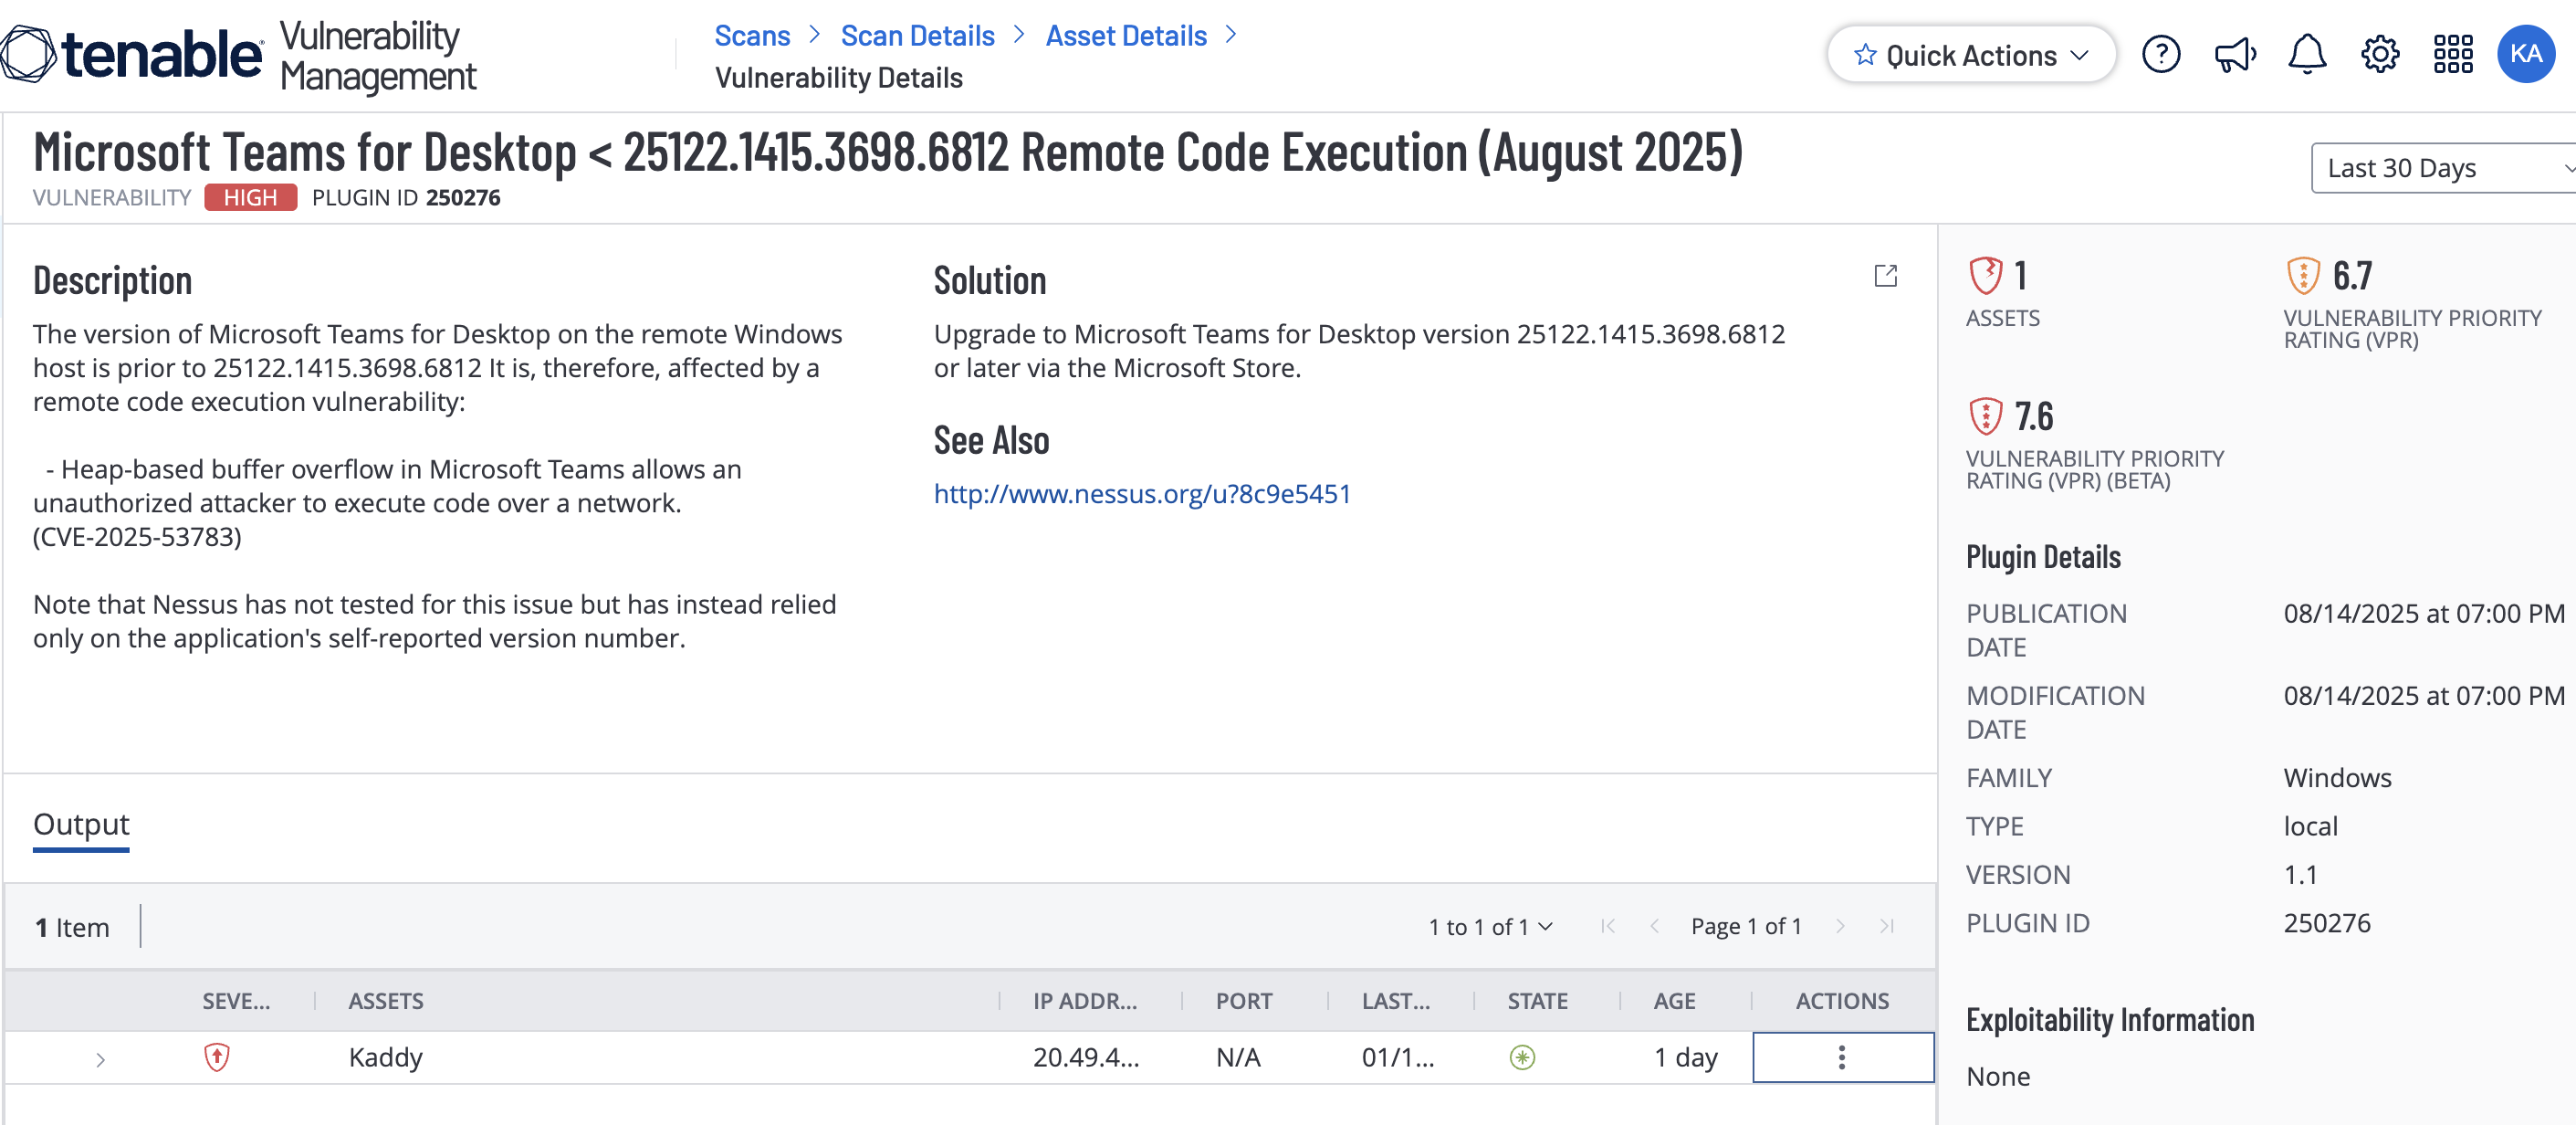
بدأت بإجراء فحص Tenable على جهاز Azure VM الخاص بي. وضع الفحص علامة على ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) لأن إصدار Teams الخاص بي كان قديمًا جدًا.
نص بديل

🔍 التحقيق

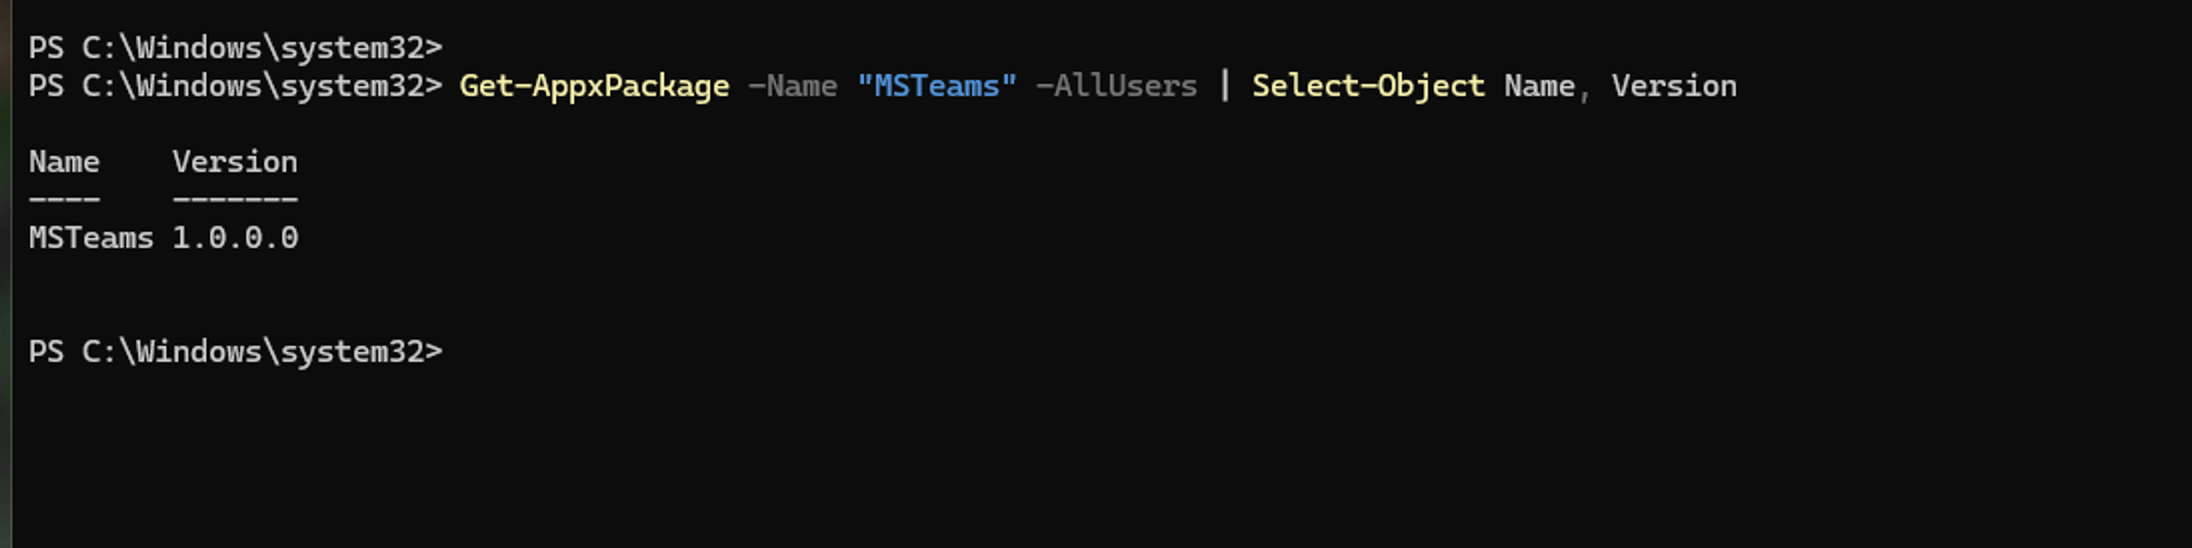
قمت بتشغيل أمر PowerShell للتحقق من إصدار عميل "New Teams". أظهر الإصدار 1.0.0.0 - بالتأكيد ضعيف!
نص بديل

🛠️ المعالجة

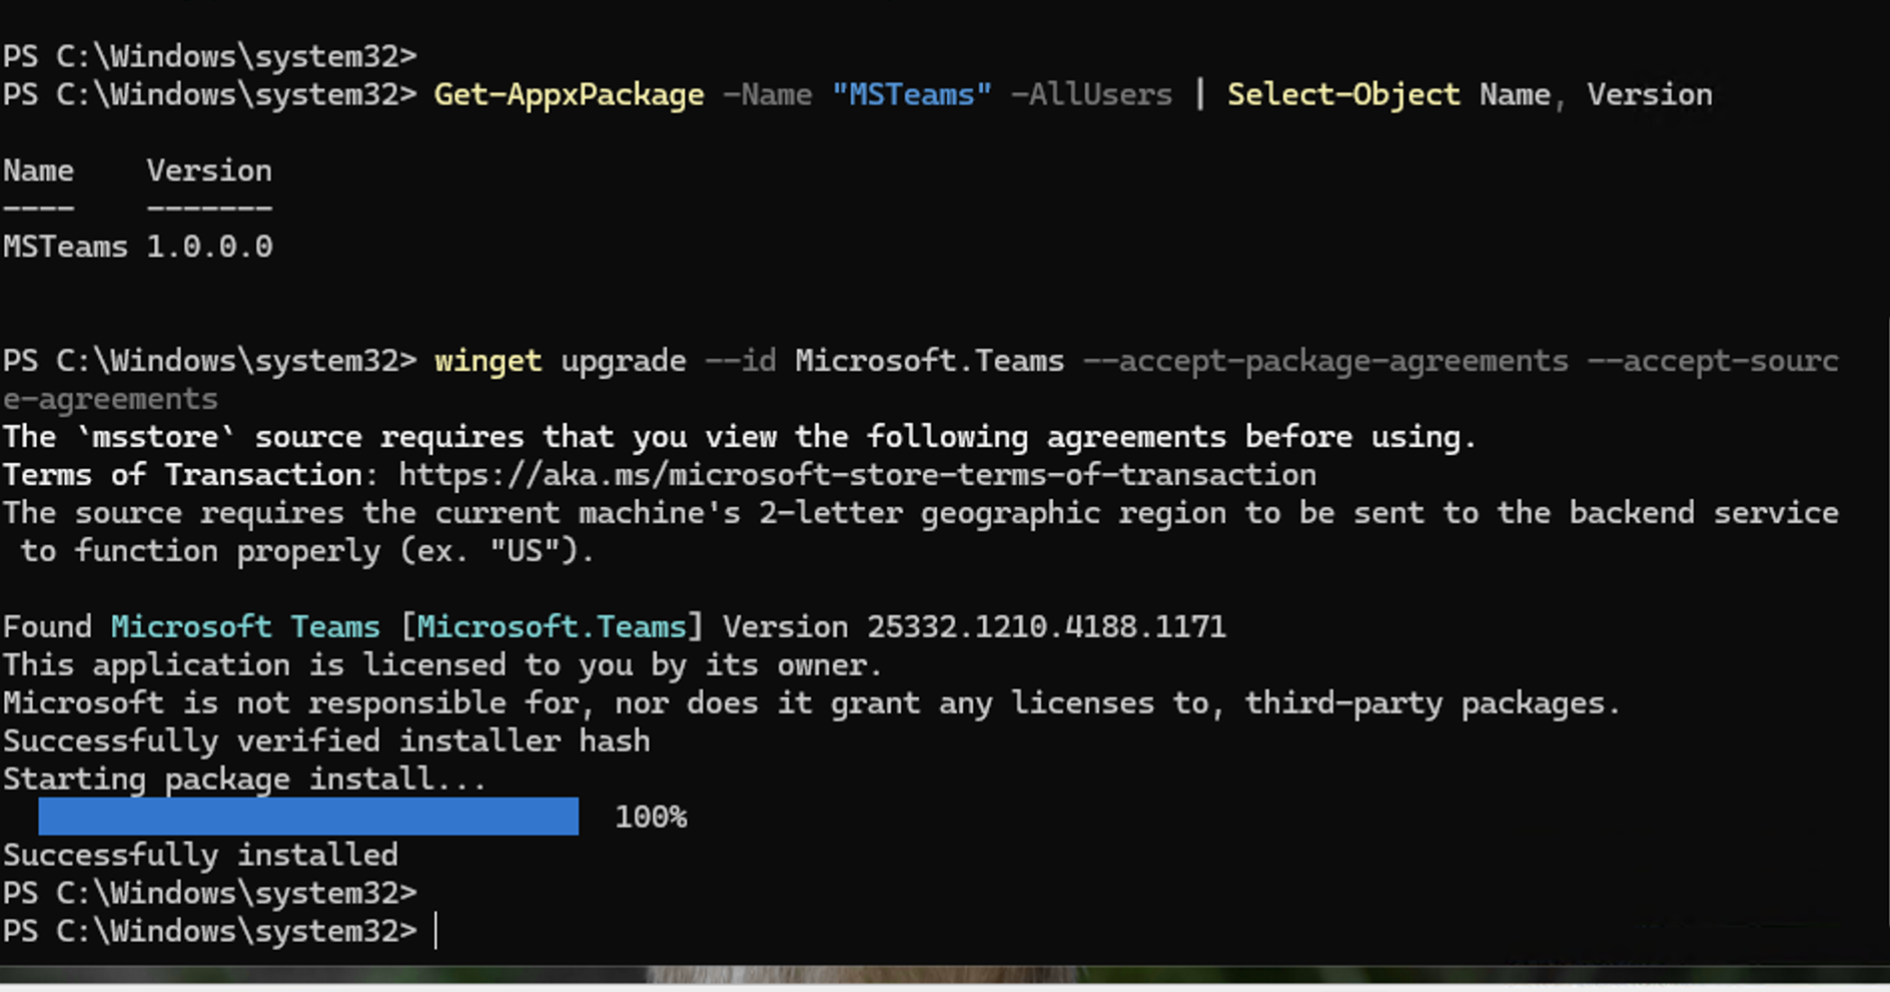
استخدمت سكريبت powerhell للتعامل معها. هذا أسرع ويعمل حتى لو كان لديك مئات الحواسيب لإصلاحها. استخدمت winget لسحب أحدث إصدار آمن مباشرة من مايكروسوفت.

Command used: winget upgrade --id Microsoft.Teams
نص بديل

✅ المهمة مُنجزة

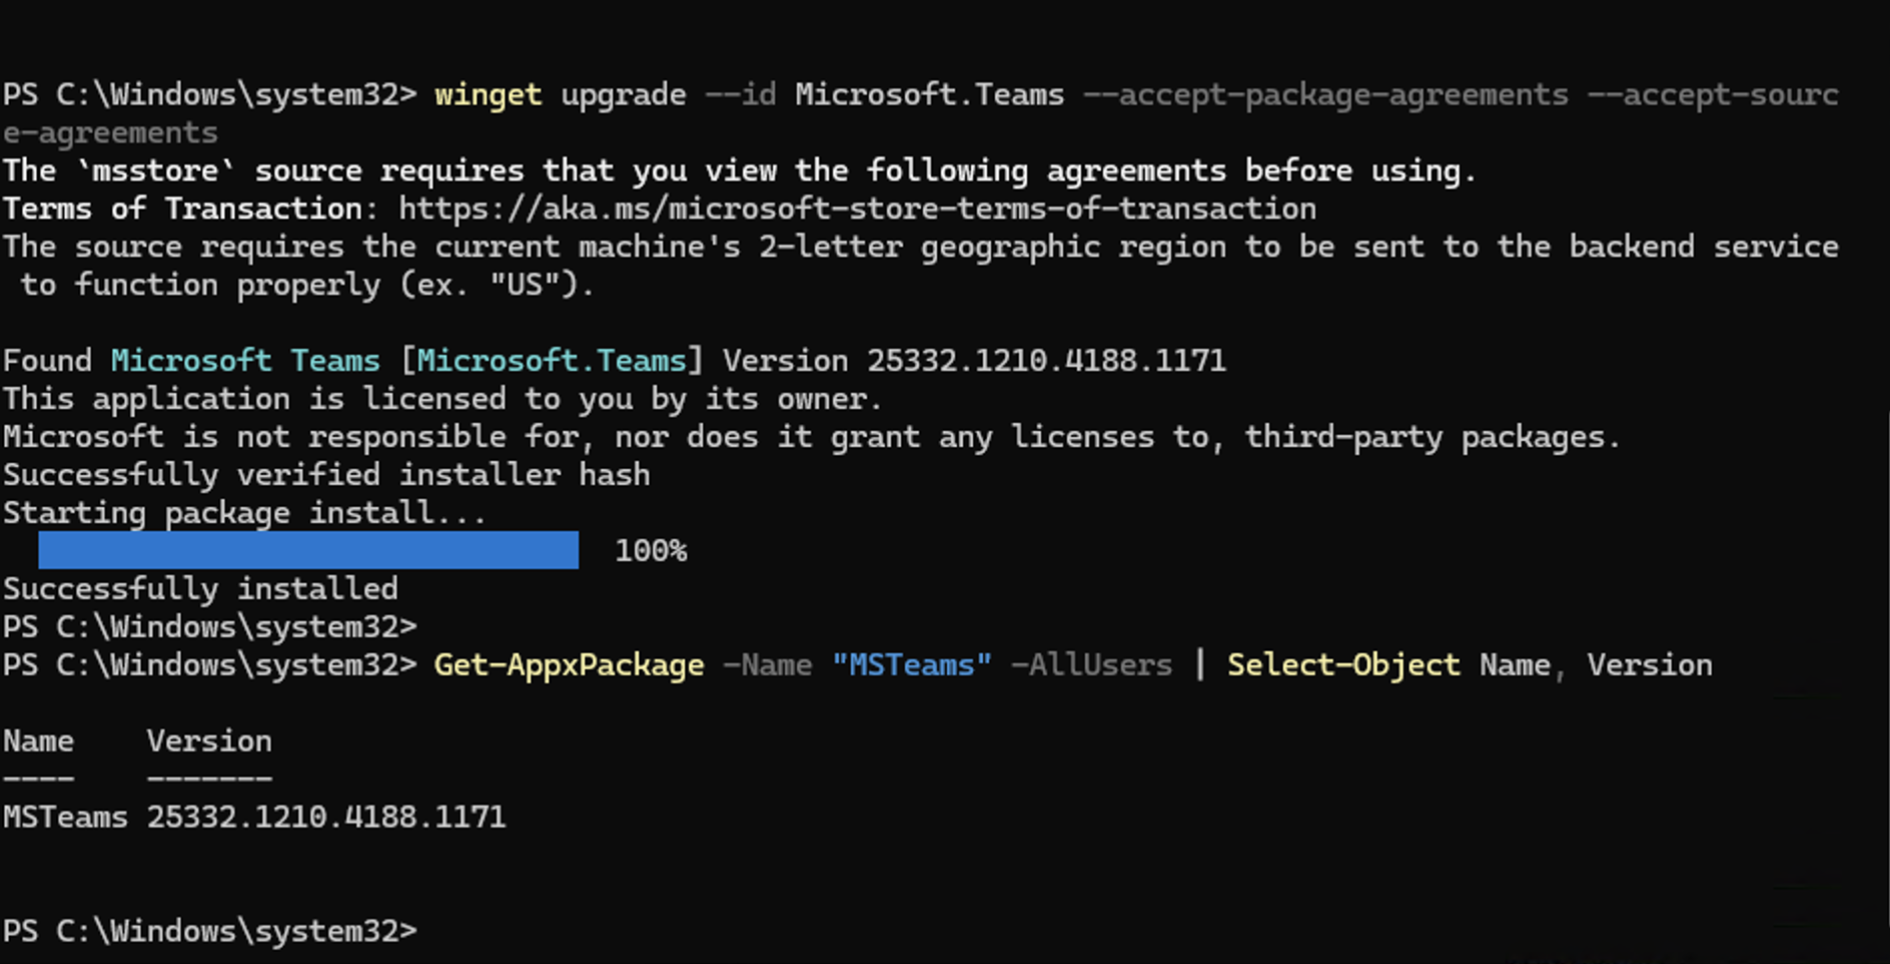
بعد انتهاء السكريبت، قمت بتشغيل فحص الإصدار مرة أخرى. كما ترى أدناه، تم تحديث الإصدار الآن وتم سد "الثغرة"!
نص بديل

الدروس المستفادة والملاحظات الرئيسية مخاطر العناصر النائبة: عادةً ما تحتوي أجهزة Azure VM التي تم نشرها حديثًا على نماذج تطبيقات "ضعيفة افتراضيًا" (v1.0.0.0). يجب على فرق الأمان تصحيحها فور النشر.

البرمجة النصية > الواجهة الرسومية: استخدام PowerShell و winget يتيح معالجة "صامتة"، وهو أمر ضروري في بيئات تكنولوجيا المعلومات الاحترافية حيث النقر اليدوي ليس خيارًا.

المراقبة المستمرة: الأمان دورة. اتبع هذا المشروع الحلقة القياسية في الصناعة: تحديد → تحقق → إصلاح → تدقيق.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




