 knudsenmorten/clientinspectorv2
أداة جرد العملاء والكشف عن الانجراف المستندة إلى Azure والتي تجمع بيانات تكوين Windows (مكافحة الفيروسات، التصحيح، Bitlocker) في LogAnalytics للوحات المعلومات المدعومة بـ KQL وتنبيهات Sentinel.

هل أنت المسيطر؟ - أم أن بعض عمليات البنية التحتية الأساسية لديك مثل التصحيح، مكافحة الفيروسات، تمكين BitLocker تنحرف؟ أو هل ترغب في إجراء جرد متقدم، حيث يمكنك البحث عن حالة الضمان الخاصة بك مقابل ضمان Lenovo أو Dell، ثم تابع القراءة.
تعرف على ClientInspector، الذي يمكنه مساعدتك في الحصول على رؤية رائعة لـ بيئة عملائك بالكامل.
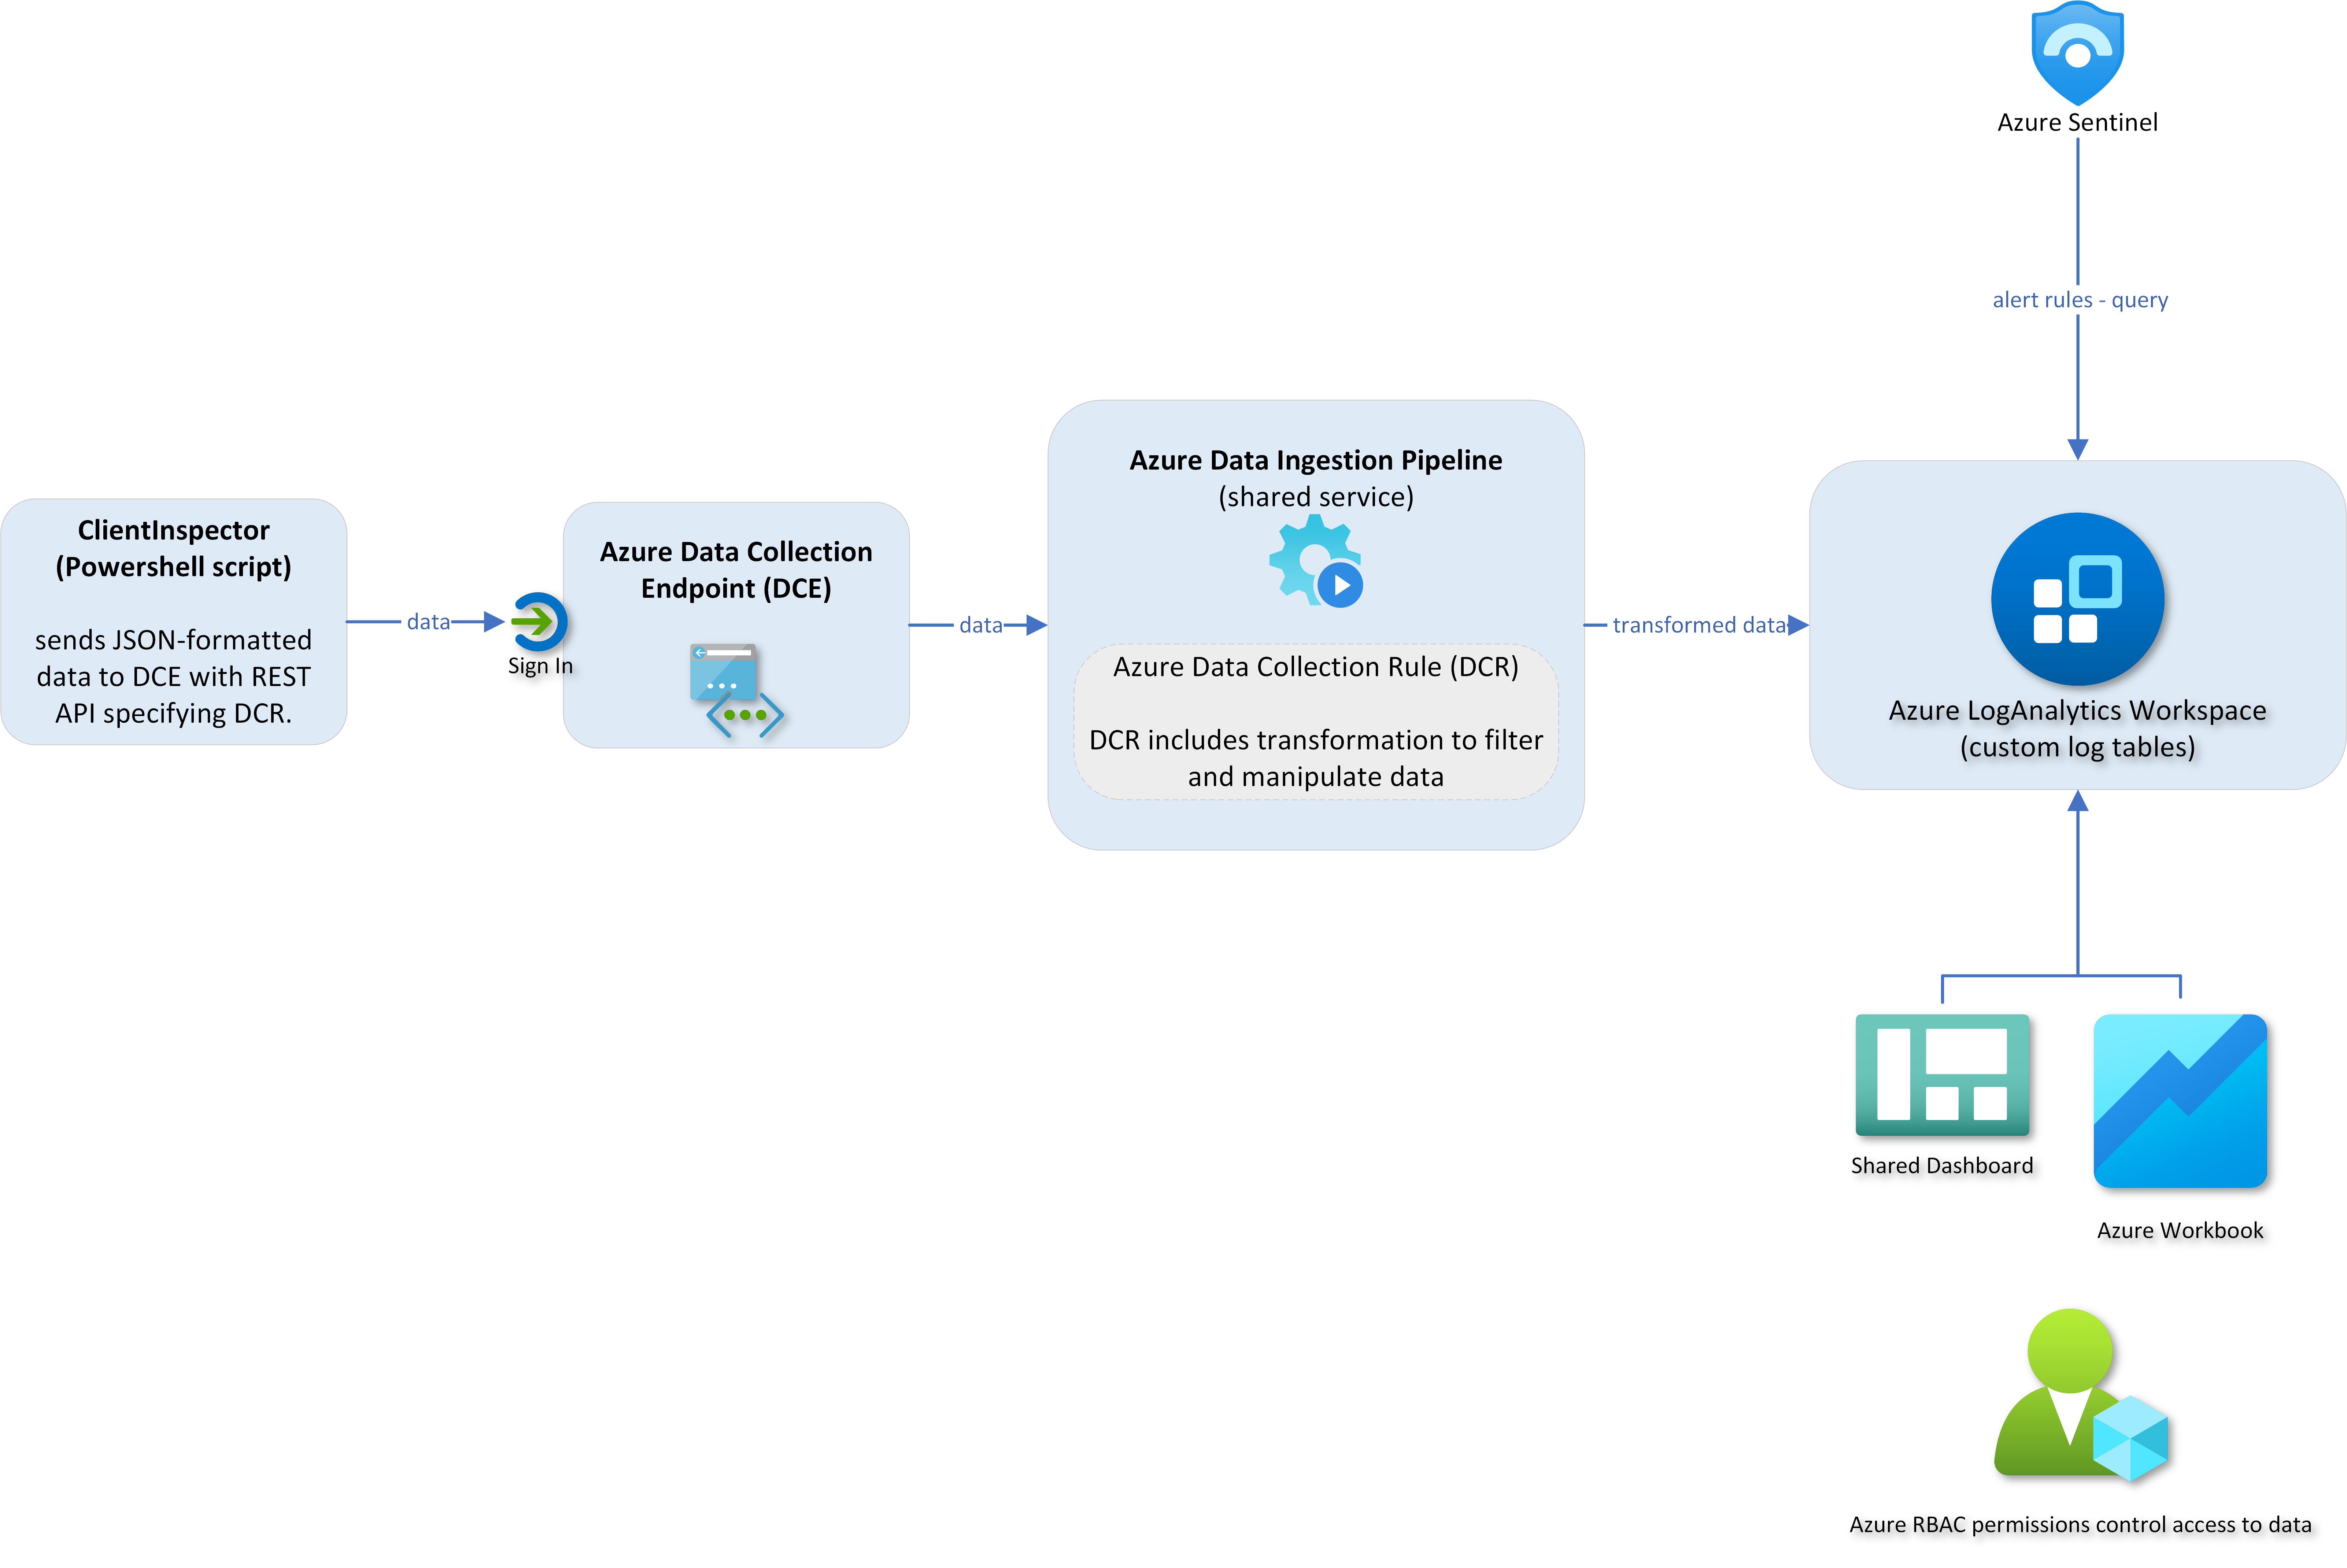
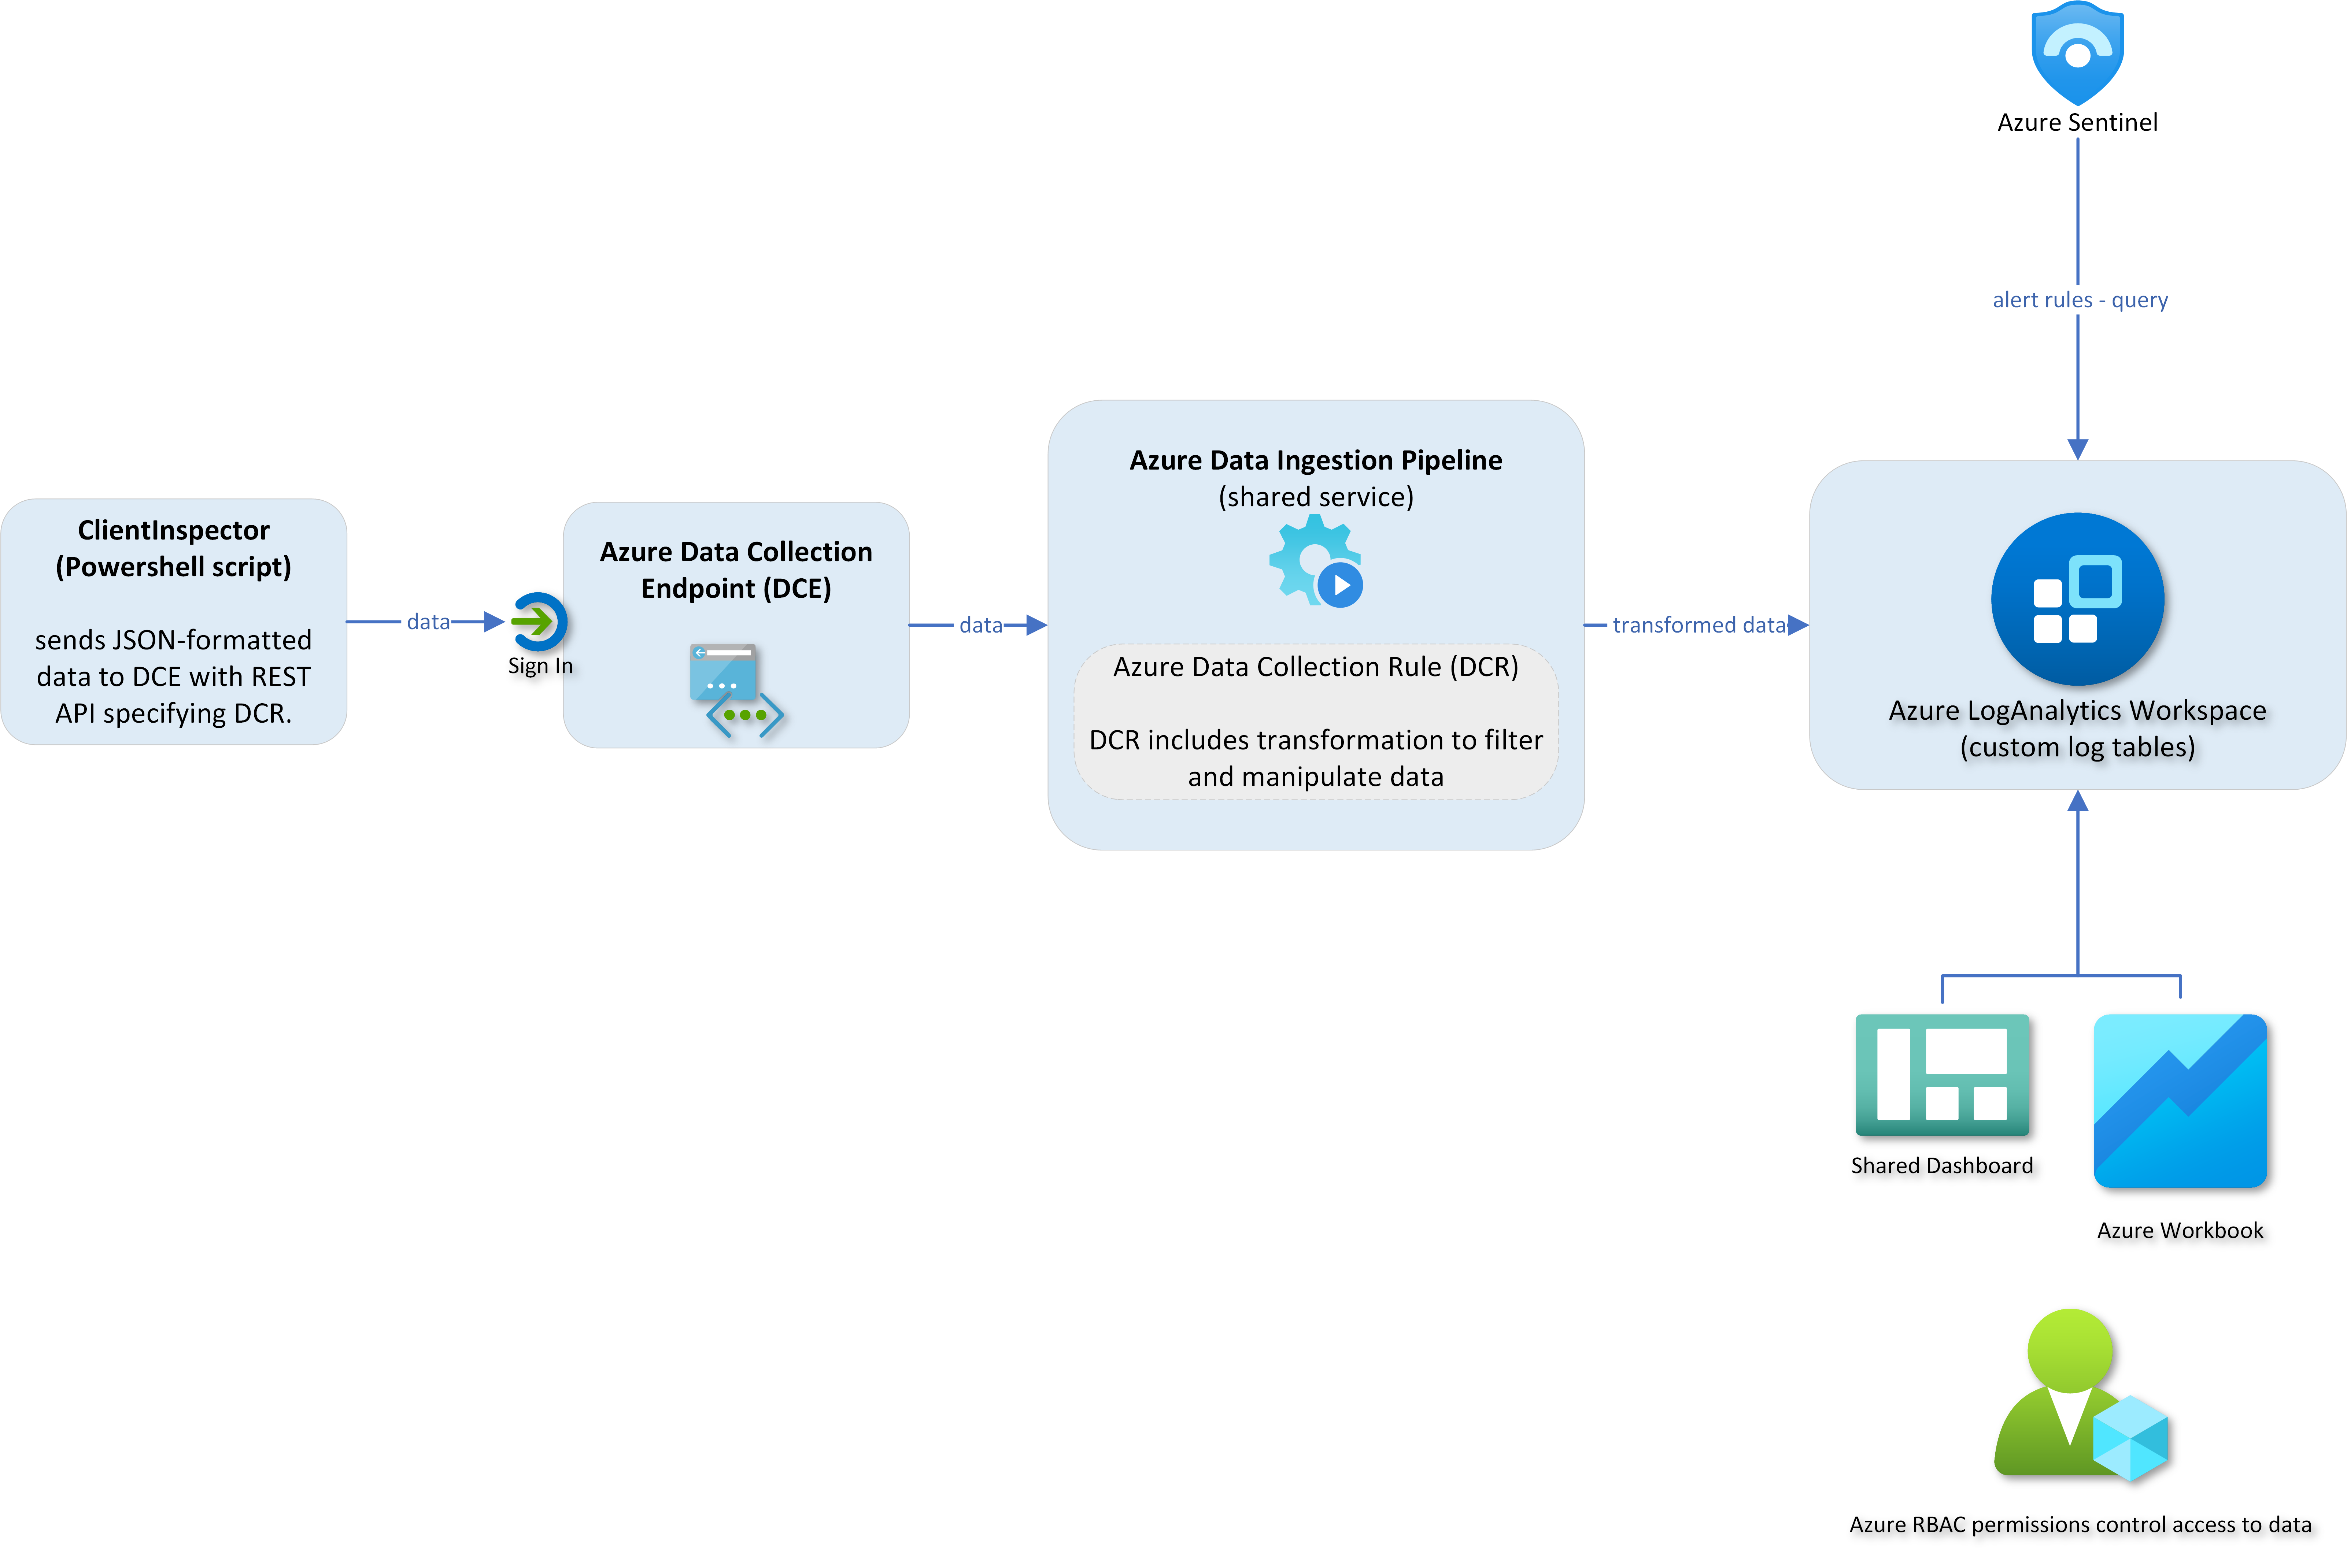
ClientInspector مجاني للمجتمع - تم بناؤه ليكون عرضًا رائعًا لكيفية جلب البيانات من أجهزة العملاء باستخدام Azure Log Ingestion Pipeline، Azure Data Collection Rules، Azure LogAnalytics؛ وعرضها باستخدام Azure Monitor & Azure Dashboards - والحصول على "تنبيهات الانحراف" باستخدام Microsoft Sentinel.
فيديو 3 دقائق 01 ثانية - لوحات المعلومات
يقوم ClientInspector (v2) بتحميل البيانات التي تم جمعها إلى سجلات مخصصة في مساحة عمل Azure LogAnalytics - باستخدام Log ingestion API، Azure Data Collection Rules (DCR) و Azure Data Collection Endpoints (DCE).
من المهم بالنسبة لي أن أذكر أنني لا أحاول بناء أداة إدارة منفصلة تتنافس مع مجموعة أدوات الأمان والإدارة من Microsoft.
لا شيء يتفوق على مجموعة حلول أمان وإدارة Microsoft Azure/M365. إنها حلول نجمية.
لكنني حقًا شغوف بـ قدرات التسجيل والقدرة على جلب البيانات من أجهزة العملاء، الخوادم، السحابة والأنظمة الخارجية - والحصول على معلومات قيمة رائعة من البيانات.
لدي حل مماثل لـ الخوادم - ServerInspector. لسوء الحظ، ليس عامًا.
شكر كبير للأشخاص الرائعين في فرق منتجات Microsoft - أنتم نجوم 😄
صيد سعيد 😄
ما هي البيانات التي يتم جمعها؟
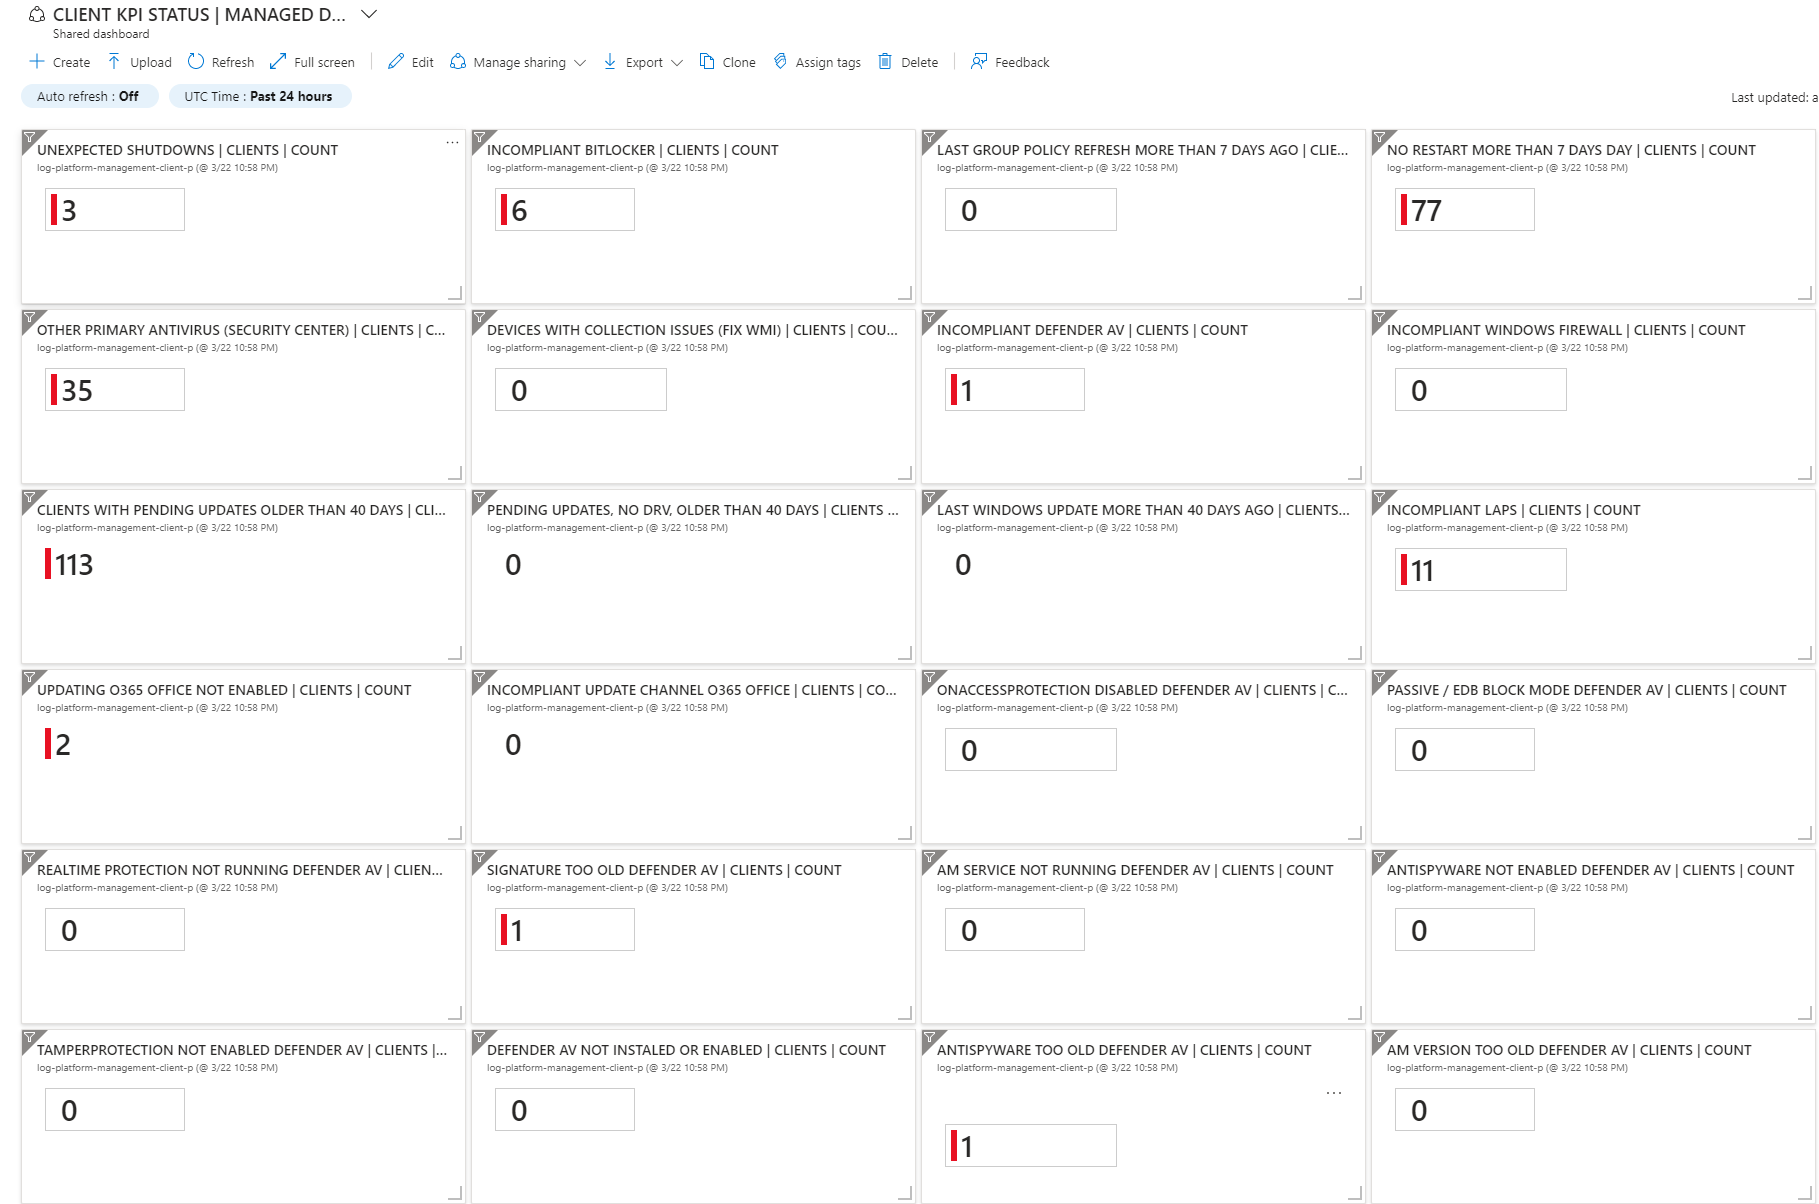
لوحات معلومات الحالة المرغوبة - كيف تحصل على رؤية لبيئتي من البيانات؟
كيف أستعلم عن البيانات؟ - Kusto (KQL) هو الجواب
الهيكل، المخطط والشبكات
التنفيذ
التبعيات
تشغيل ClientInspector.ps1 - 3 أوضاع
نموذج إخراج ClientInspector
الأمان
تخطيط مجموعة بيانات ClientInspector
الوضع المفصل والمزيد من المساعدة
التكلفة - كم تكلفة تخزين هذه البيانات؟
العثور على أخطاء، يرجى إبلاغي
اتصل بنا
فيديو 3 دقائق 19 ثانية - تشغيل ClientInspector باستخدام سطر الأوامر (الوضع العادي)
فيديو 1 دقيقة 40 ثانية - إنشاء تلقائي لجدولين و DCRs (الوضع المفصل)
فيديو 1 دقيقة 37 ثانية - إنشاء تلقائي لجدولين و DCRs (الوضع العادي)
فيديو 1 دقيقة 34 ثانية - رؤية مخطط DCR والجدول
فيديو 2 دقيقة 19 ثانية - معالجة البيانات
فيديو 1 دقيقة 58 ثانية - استعلامات Kusto على البيانات
فيديو 3 دقائق 01 ثانية - لوحات المعلومات
فيديو 0 دقيقة 48 ثانية - مثال استخدام البيانات - البحث في قاعدة ضمان Lenovo
فيديو 7 دقائق 25 ثانية - النشر عبر ClientInspector DeploymentKit
يمكن استخدام ClientInspector لجمع الكثير من المعلومات الرائعة من أجهزة Windows الخاصة بك - وإرسال البيانات إلى جداول مخصصة في Azure LogAnalytics.
يجمع السكربت المعلومات التالية (الإعدادات، المعلومات، التكوين، الحالة):
لا تتردد في إضافة مجموعات بيانات رائعة أخرى لتناسب احتياجاتك. إذا كنت ترغب في المشاركة في المجتمع، يرجى إرسال بريد إلكتروني إلي مع مجموعاتك، إذا كنت تعتقد أنها قد تفيد المجتمع بأكمله.
يمكنك استخدام أي بيانات مصدر يمكن استردادها إلى Powershell (wmi، cim، بيانات خارجية، rest api، تنسيق xml، تنسيق json، تنسيق csv، إلخ)
من المهم جدًا أن نفهم أن البيانات تحتاج عادةً إلى معالجتها قبل إرسالها - لضمان صحتها وإزالة أي بيانات غير ذات صلة.
يستخدم ClientInspector جميع الوظائف الـ 24 داخل وحدة Powershell، AzLogDcIngestPS، للتعامل مع معالجة بيانات المصدر لـ إزالة "الضوضاء" في البيانات، لـ إعادة تسمية الأعمدة المحظورة في الجداول/DCR - ودعم احتياجات الشفافية مع رؤية إضافية مثل UserLoggedOn، CollectionTime، Computer:
Write-Output "" Write-Output "Collecting Bios information ... Please Wait !"
$DataVariable = Get-CimInstance -ClassName Win32_BIOS
#-------------------------------------------------------------------------------------------
#-------------------------------------------------------------------------------------------
$DataVariable = Convert-CimArrayToObjectFixStructure -data $DataVariable -Verbose:$Verbose
$DataVariable = Add-CollectionTimeToAllEntriesInArray -Data $DataVariable -Verbose:$Verbose
$DataVariable = Add-ColumnDataToAllEntriesInArray -Data $DataVariable -Column1Name Computer -Column1Data $Env:ComputerName -Column2Name UserLoggedOn -Column2Data $UserLoggedOn -Verbose:$Verbose
