 kingsrule50/nessus-vulnerability-scanning-lab
إدارة ثغرات المؤسسات على Azure — ماسح Nessus المنشور عبر Terraform، فحص باستخدام بيانات الاعتماد، معالجة CVE-2013-3900 مع إعادة فحص مُتحقَّق منها



دورة حياة كاملة لإدارة الثغرات الأمنية — فحص، اكتشاف، إصلاح، تحقق — نُفِّذت ضد بيئة مختبر Azure Active Directory المباشرة الخاصة بي باستخدام ماسح Nessus مخصص تم نشره عبر Terraform.
قمت بنشر جهاز افتراضي مخصص لـ Ubuntu 24.04 كجهاز ماسح ضوئي في بيئة مختبر Azure AD الحالية، ونفّذت فحصًا أساسيًا غير مُصادَق وفحصًا مُصادَقًا ضد وحدة تحكم المجال، وخادم ملفات، وعميلًا منضمًا للمجال، ثم حللت النتائج، وعالجت نتيجة عالية الخطورة (CVE-2013-3900) عبر تقوية تسجيل Windows باستخدام PowerShell، وتحققت من الإصلاح بإعادة الفحص. هذا هو سير العمل الكامل الذي تعمل به برامج إدارة الثغرات المؤسسية بشكل مستمر.
| الفحص الأساسي غير المُصادَق | الفحص المُصادَق | |
|---|---|---|
| النتائج | 35 | 64 |
| الرؤية | سطح الهجوم الخارجي فقط — منظور المهاجم | داخل نظام التشغيل — مستويات التصحيحات، إعدادات التسجيل، الفحوصات المحلية |
| المصادقة | فشل (جميع المضيفين الثلاثة) | بيانات اعتماد Windows عبر NTLMv2، لا تُرسل أبدًا كنص واضح |
| مدة الفحص | 15 دقيقة | 23 دقيقة |
هذه القفزة في النتائج هي الحجة الكاملة للفحص المُصادَق — النتيجة عالية الخطورة CVE-2013-3900 التي عالجتها في هذا المختبر هي فحص محلي لم يتمكن الفحص غير المُصادَق من رؤيته إطلاقًا.
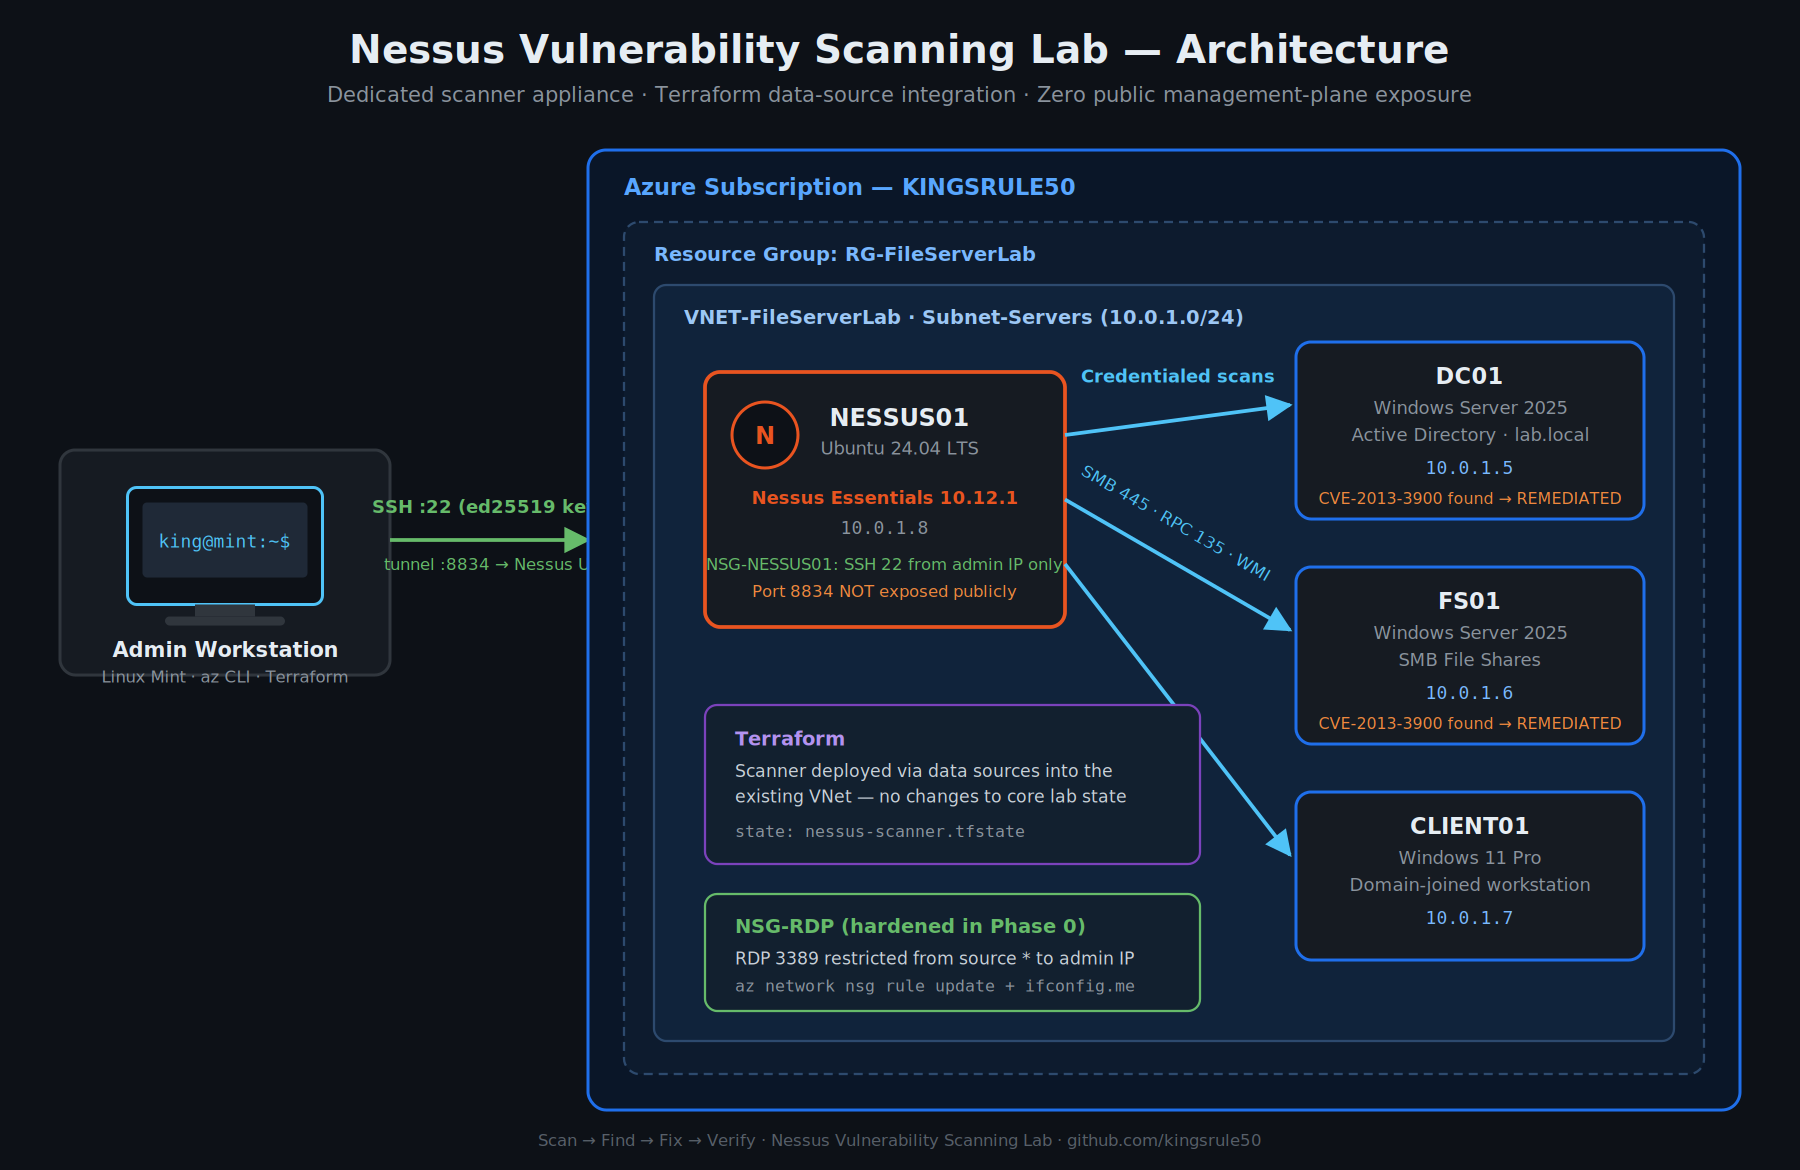 جهاز NESSUS01 مخصص للفحص على Subnet-Servers مع مسارات فحص مُصادَق إلى جميع أهداف Windows الثلاثة. سطح الإدارة لا يمكن الوصول إليه إلا عبر SSH tunnel من محطة العمل الإدارية — المنفذ 8834 لا يُكشف أبدًا للجمهور.
ينضم الماسح إلى الشبكة الافتراضية (VNet) الموجودة من سلسلتي Enterprise Azure Infrastructure Automation series، ويُستخدم كإعداد Terraform مستقل بحالة خاصة به عن بُعد.
| المضيف | الدور | نظام التشغيل | العنوان IP الخاص |
|---|---|---|---|
| NESSUS01 | ماسح الثغرات | Ubuntu 24.04 LTS | 10.0.1.8 |
| DC01 | وحدة تحكم المجال (lab.local) | Windows Server 2025 | 10.0.1.5 |
| FS01 | خادم الملفات | Windows Server 2025 | 10.0.1.6 |
| CLIENT01 | محطة عمل منضمة للمجال | Windows 11 Pro | 10.0.1.7 |
قرارات التصميم التي اتخذتها:
data بدلًا من تكرارهما، مع عزل الحالة في مفتاح خاص بها nessus-scanner.tfstate بحيث يمكن إنشاء الماسح وتدميره دون المساس بحالة المختبر الأساسية.ssh -L 8834:localhost:8834). كشف سطح الإدارة هو الطريقة الأولى التي تتعرض بها أجهزة الماسح للاختراق.قبل نشر أي شيء، دققت قواعد NSG الحالية — ووجدت بالضبط نوع سوء الإعداد الذي وُجد هذا المختبر ليكشفه: قاعدة RDP كانت تسمح بالمصدر * (أي عنوان IP على الإنترنت).
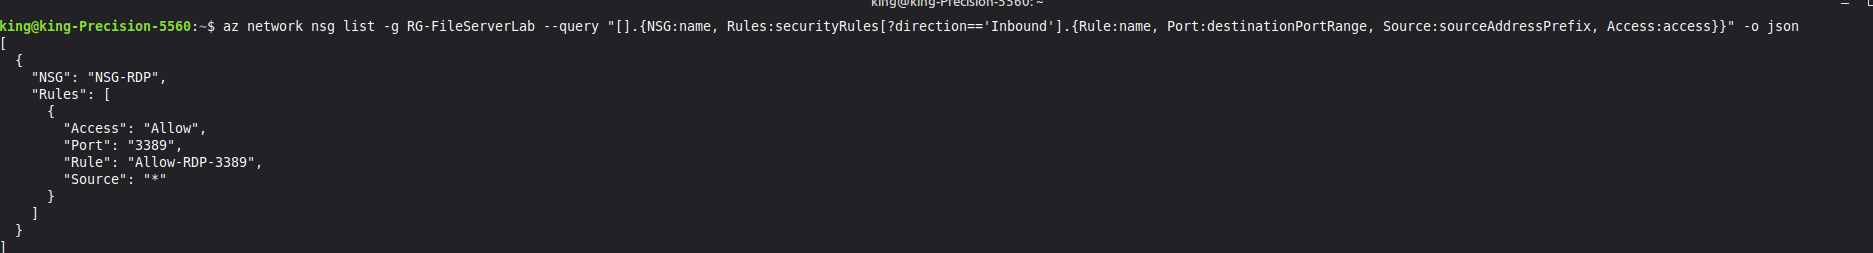 مراجعة ما قبل النشر: استعلام
az network nsg list يكشف أن Allow-RDP-3389 مفتوح لأي مصدر (*).
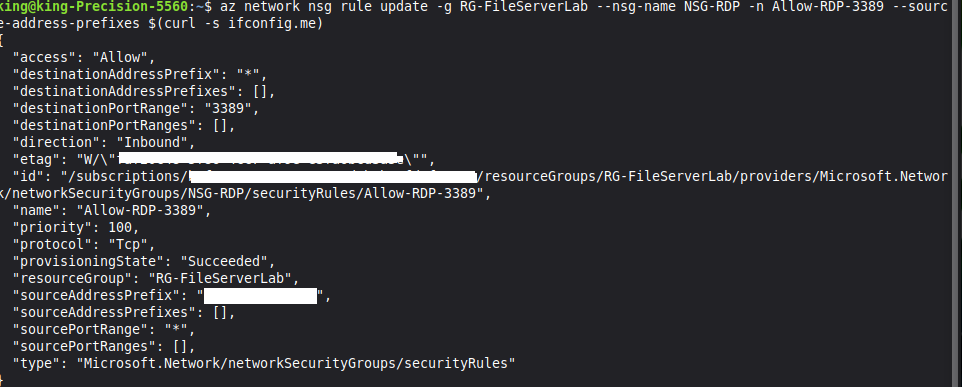
قمت بتقييده إلى عنوان IP العام الحالي الخاص بي قبل المتابعة:
az network nsg rule update -g RG-FileServerLab --nsg-name NSG-RDP \
  -n Allow-RDP-3389 --source-address-prefixes $(curl -s ifconfig.me)
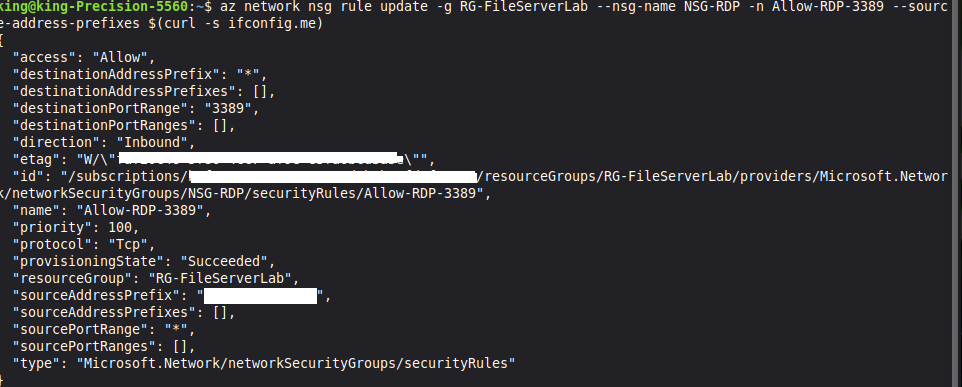 القاعدة نفسها بعد المعالجة — المصدر مقيد بعنوان IP إداري واحد.
إن اكتشاف وإصلاح ثغرة في بيئتك الخاصة قبل توجيه الماسح إليها هو التحول العقلي من "تشغيل أداة" إلى "ممارسة الأمن".
خمسة موارد — عنوان IP عام، NSG، بطاقة شبكة (NIC)، ربط NSG، وجهاز Ubuntu الافتراضي — نُشرت في أقل من دقيقتين:
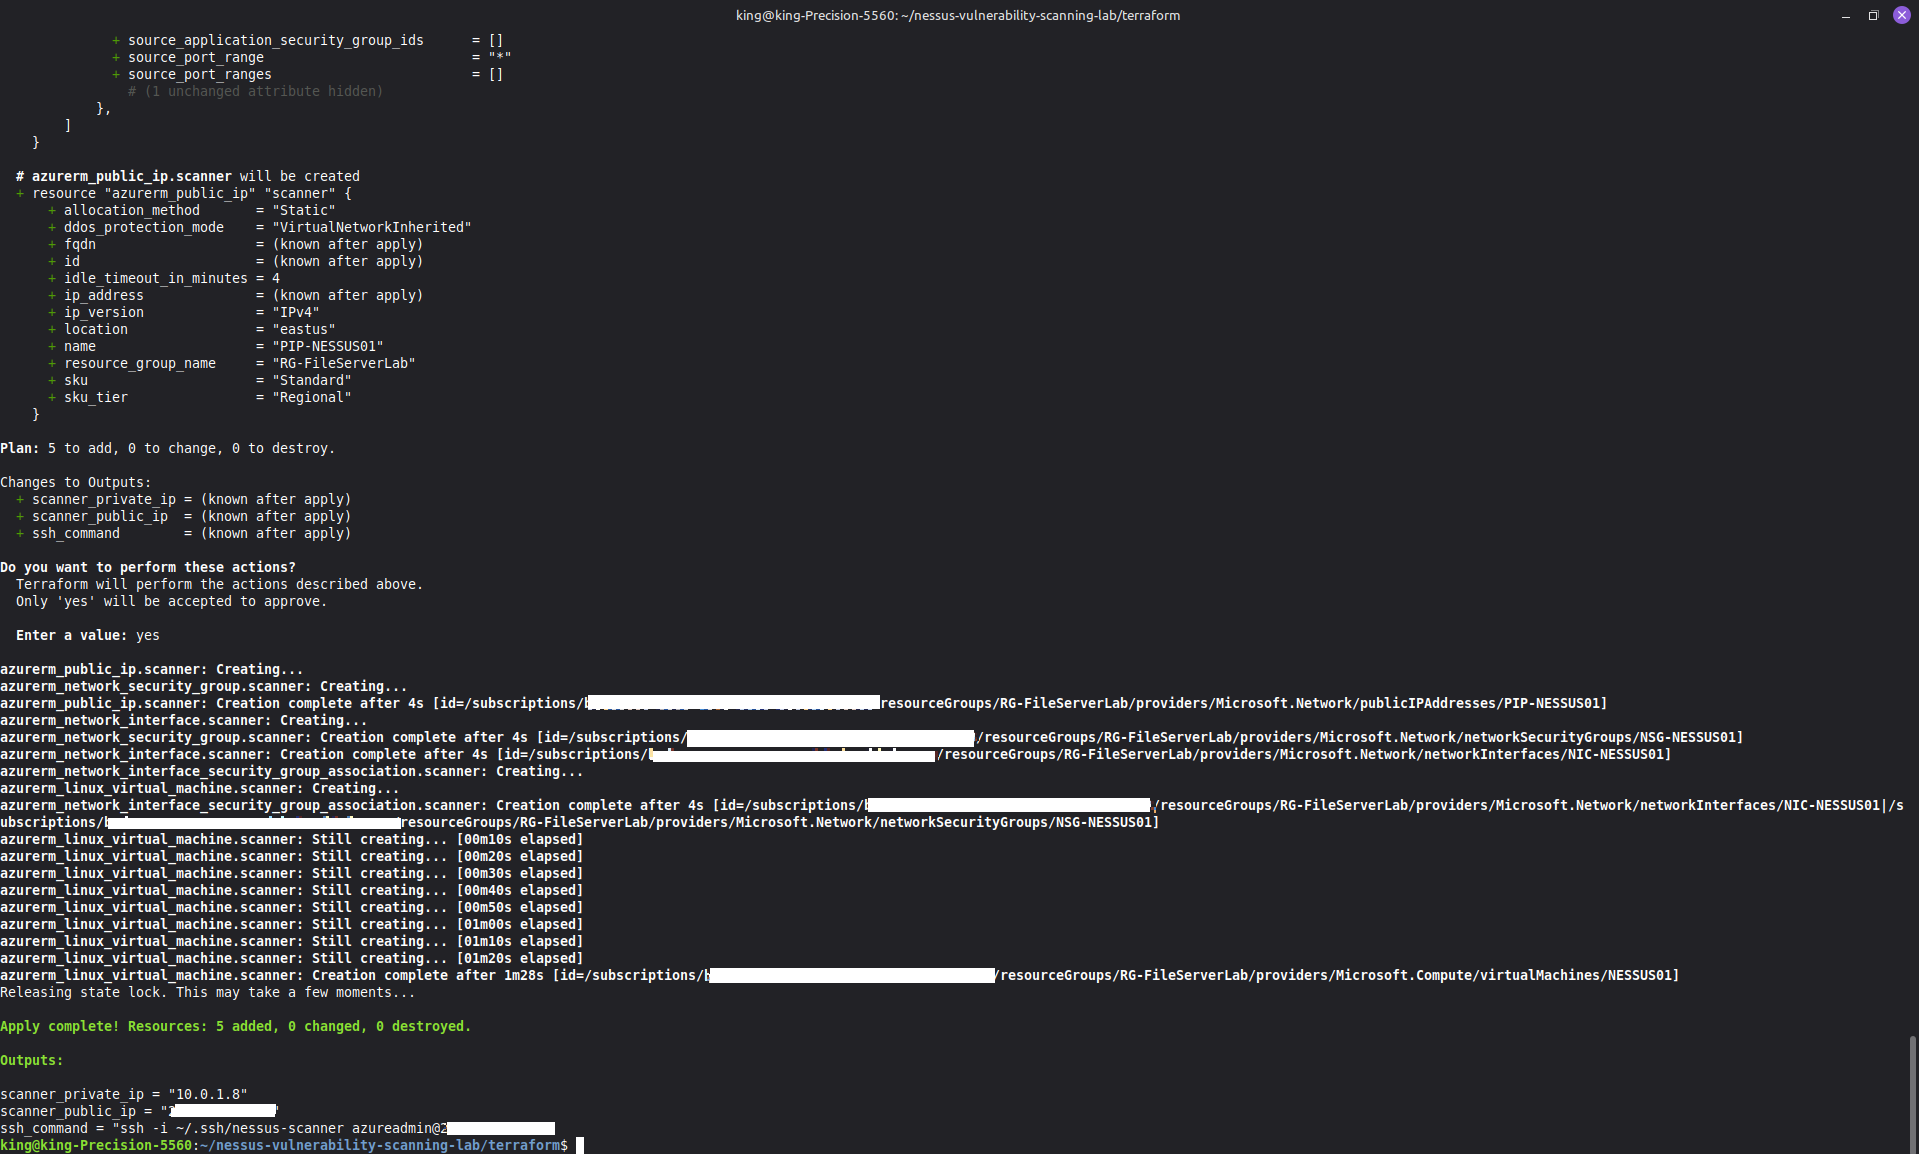
terraform apply: 5 إضافات، 0 تغييرات، 0 عمليات حذف. تشمل المخرجات أمر SSH الجاهز للاستخدام.
ثم اتصلت عبر SSH ونفّذت التثبيت الرأسي (headless) لـ Nessus Essentials 10.12.1:
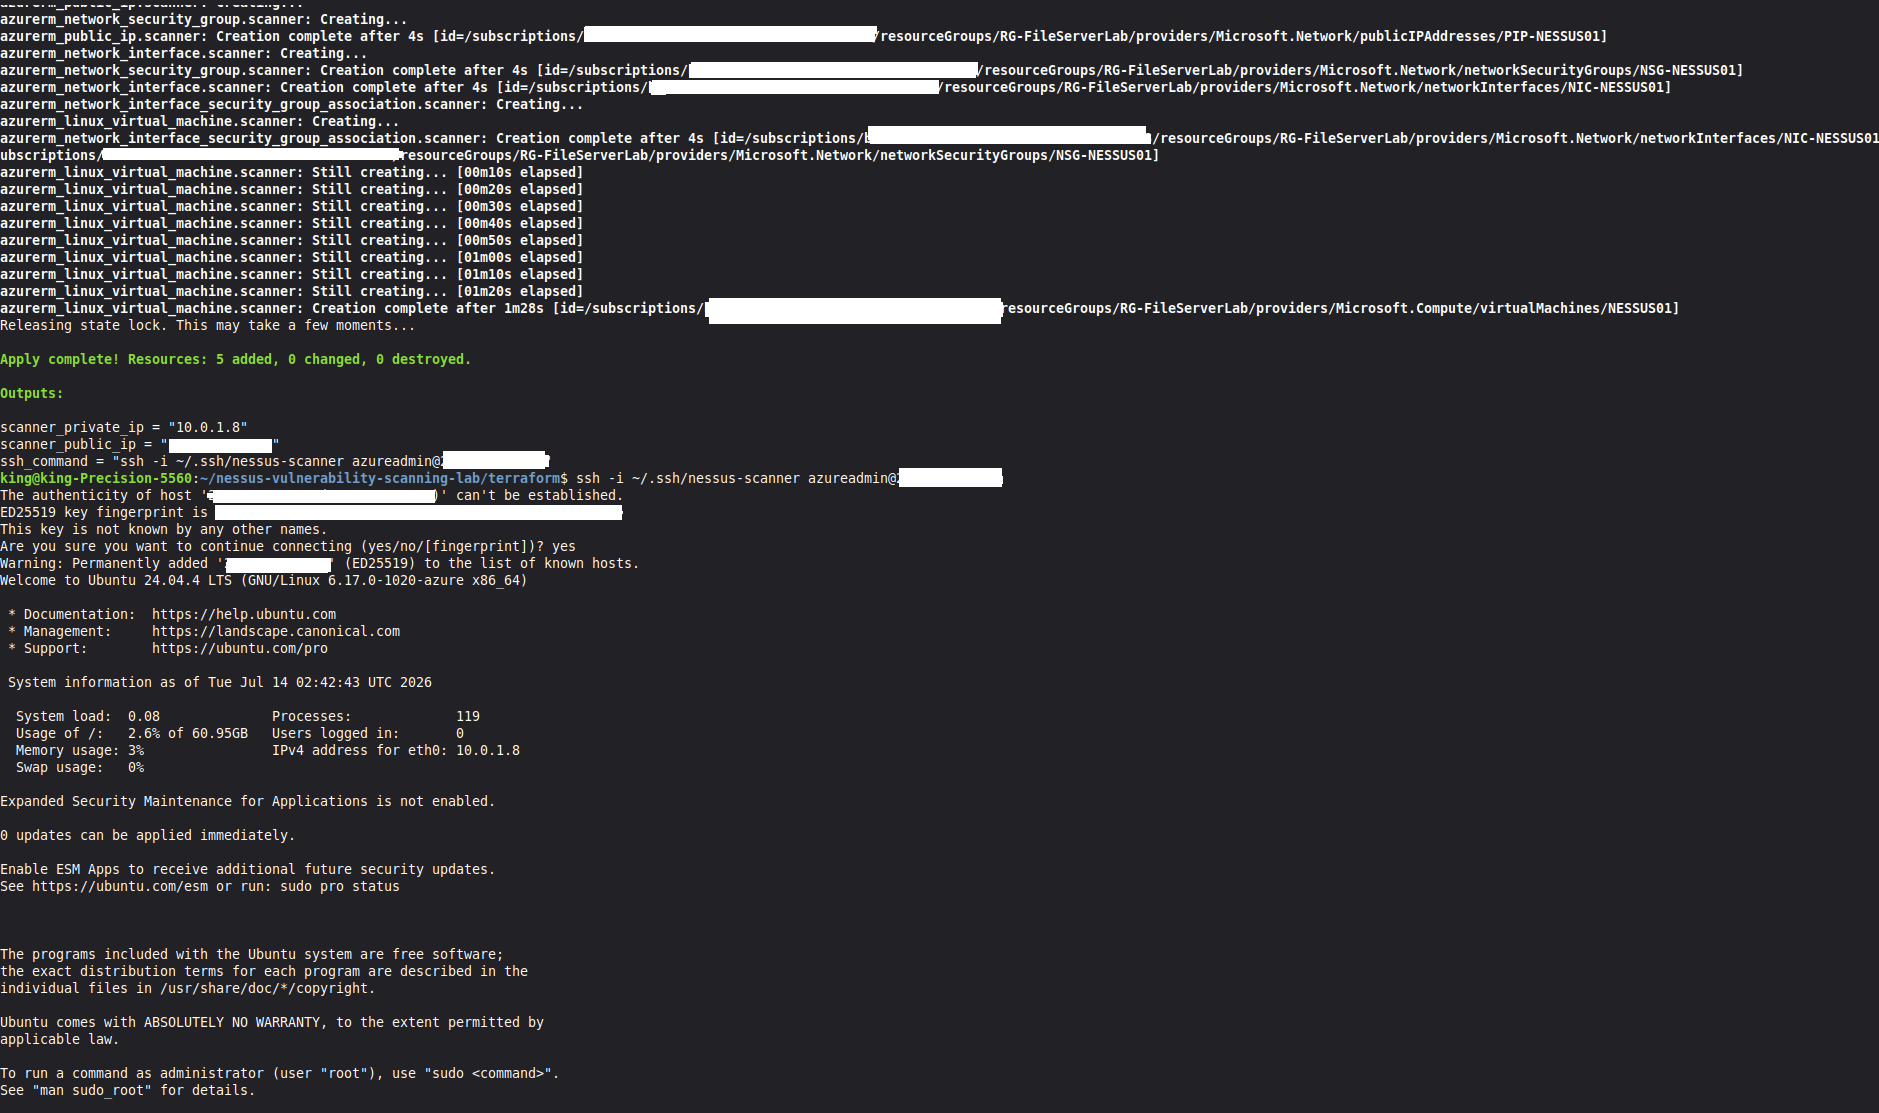 أول اتصال SSH بـ NESSUS01 بمصادقة المفاتيح — Ubuntu 24.04 يعمل على 10.0.1.8، جاهز لتثبيت Nessus الرأسي.
الفحص الأول: بدون بيانات اعتماد — هذا هو ما يراه المهاجم على مقطع الشبكة.
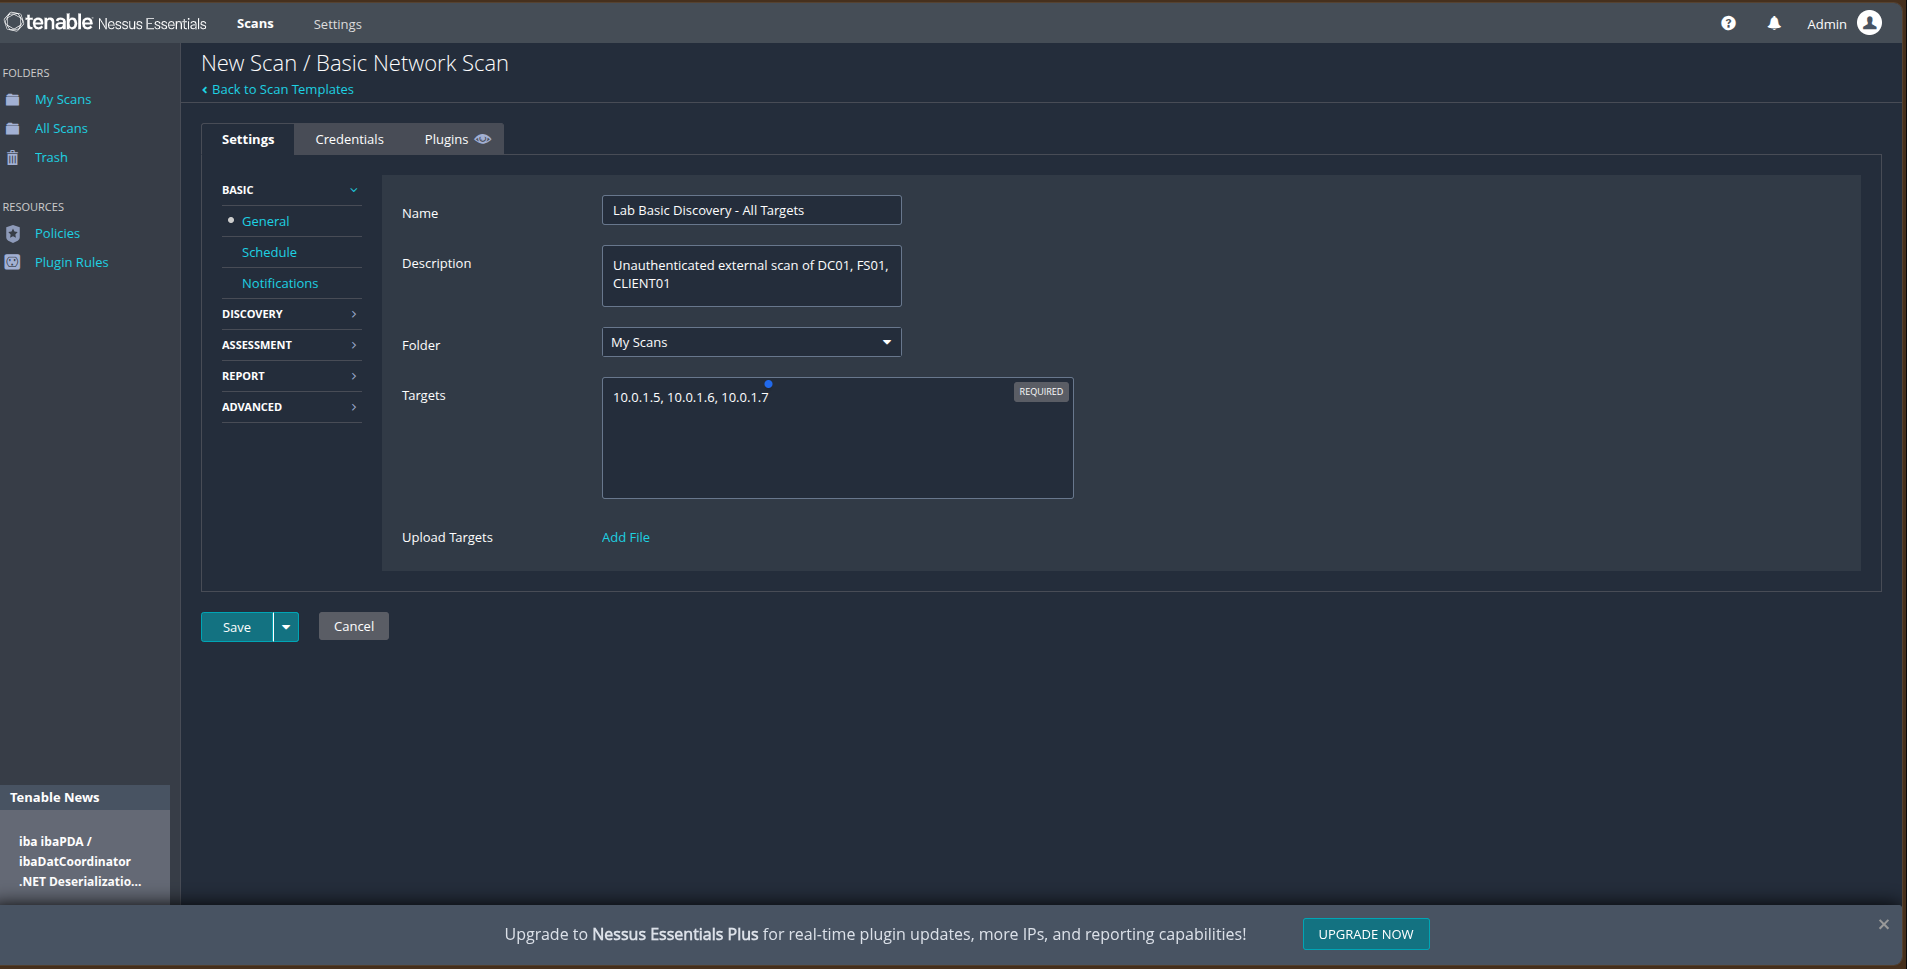 فحص شبكة أساسي يستهدف المضيفين الثلاثة: 10.0.1.5، 10.0.1.6، 10.0.1.7.
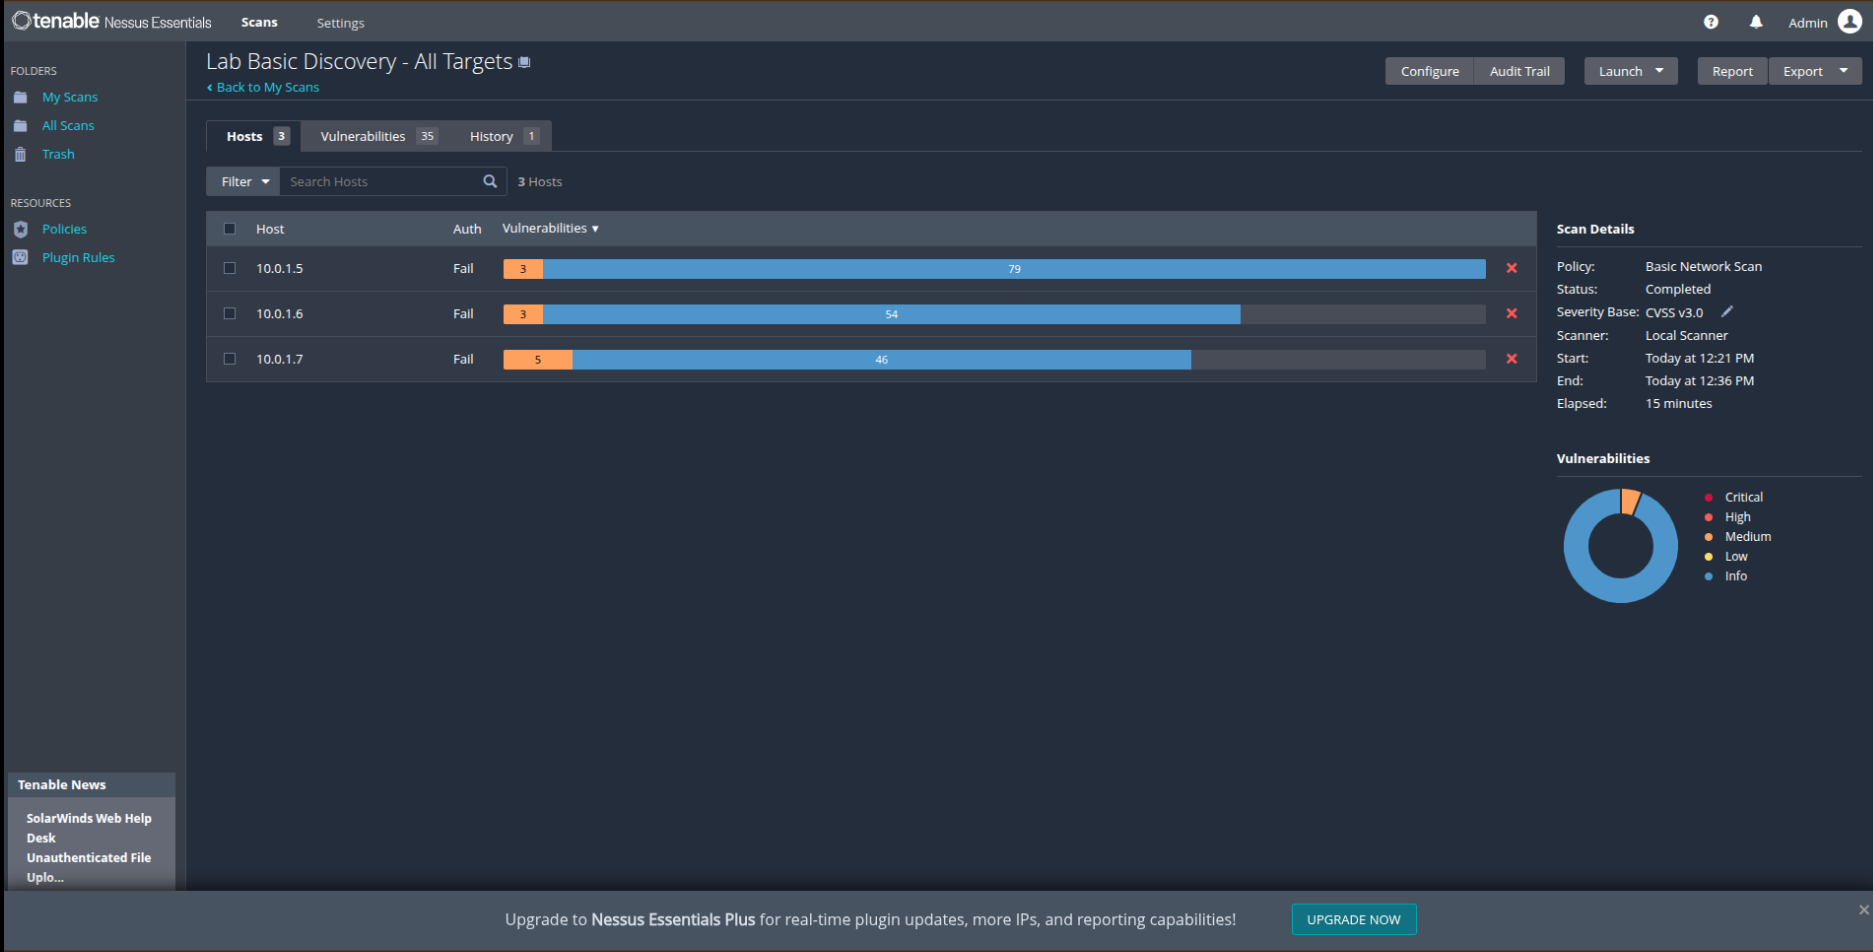 النتائج الأساسية: 35 نتيجة عبر 3 مضيفين، عمود Auth يُظهر Fail — لم يتمكن Nessus من تسجيل الدخول، لذلك تأتي كل نتيجة من الملاحظة الخارجية فقط.
الفحص المُصادَق هو المعيار المؤسسي لإدارة الثغرات الداخلية. جهّزت أهداف Windows بتمكين خدمة Remote Registry وفتح مجموعات قواعد جدار الحماية المطلوبة على ملف تعريف المجال (Domain profile):
Set-Service -Name RemoteRegistry -StartupType Automatic
Start-Service RemoteRegistry
Set-NetFirewallRule -DisplayGroup "File and Printer Sharing" -Enabled True -Profile Domain
Set-NetFirewallRule -DisplayGroup "Windows Management Instrumentation (WMI)" -Enabled True -Profile Domain
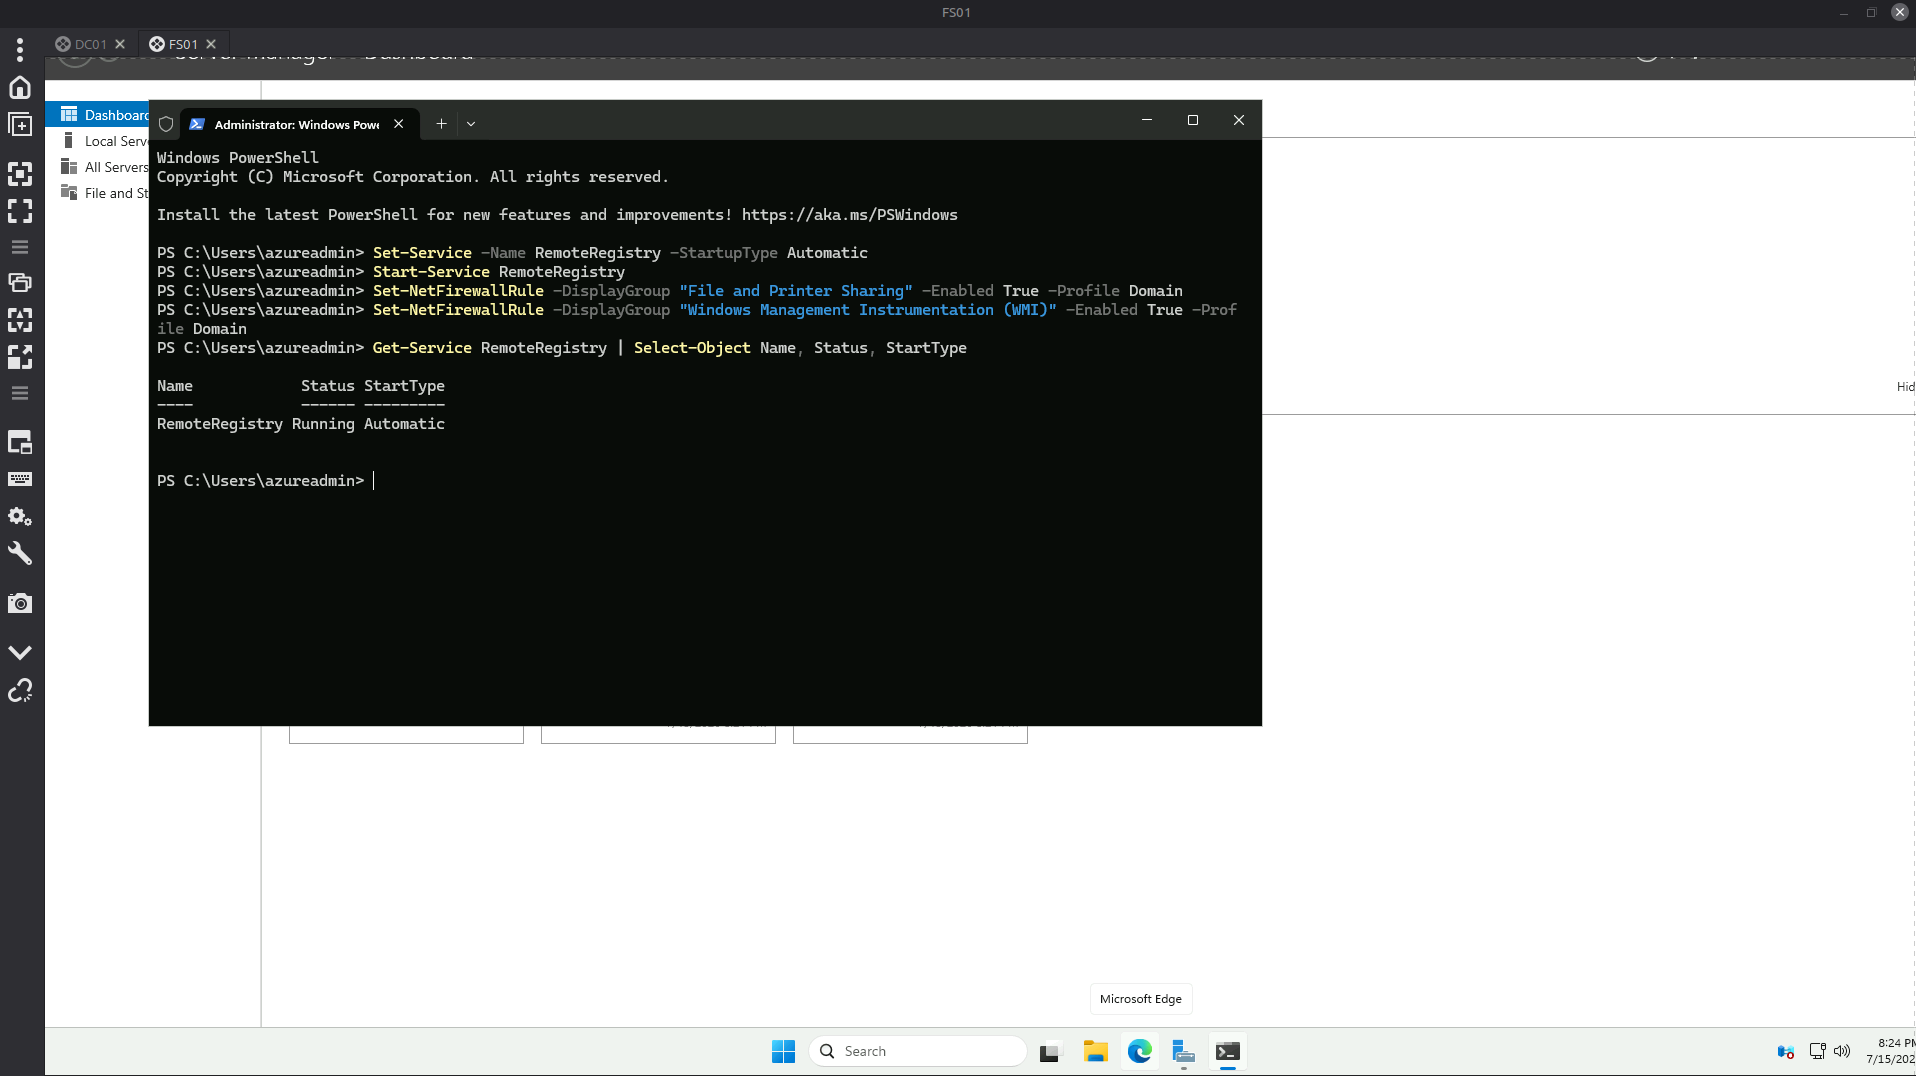 تجهيز الهدف على FS01 — RemoteRegistry يعمل مع بدء تلقائي، وقواعد WMI و File & Printer Sharing مفعّلة لملف تعريف المجال.
قمت بإعداد بيانات اعتماد Windows في الفحص مع خيارات الأمان التي تطلبها المؤسسات: عدم إرسال بيانات الاعتماد كنص واضح أبدًا، وNTLMv2 فقط.
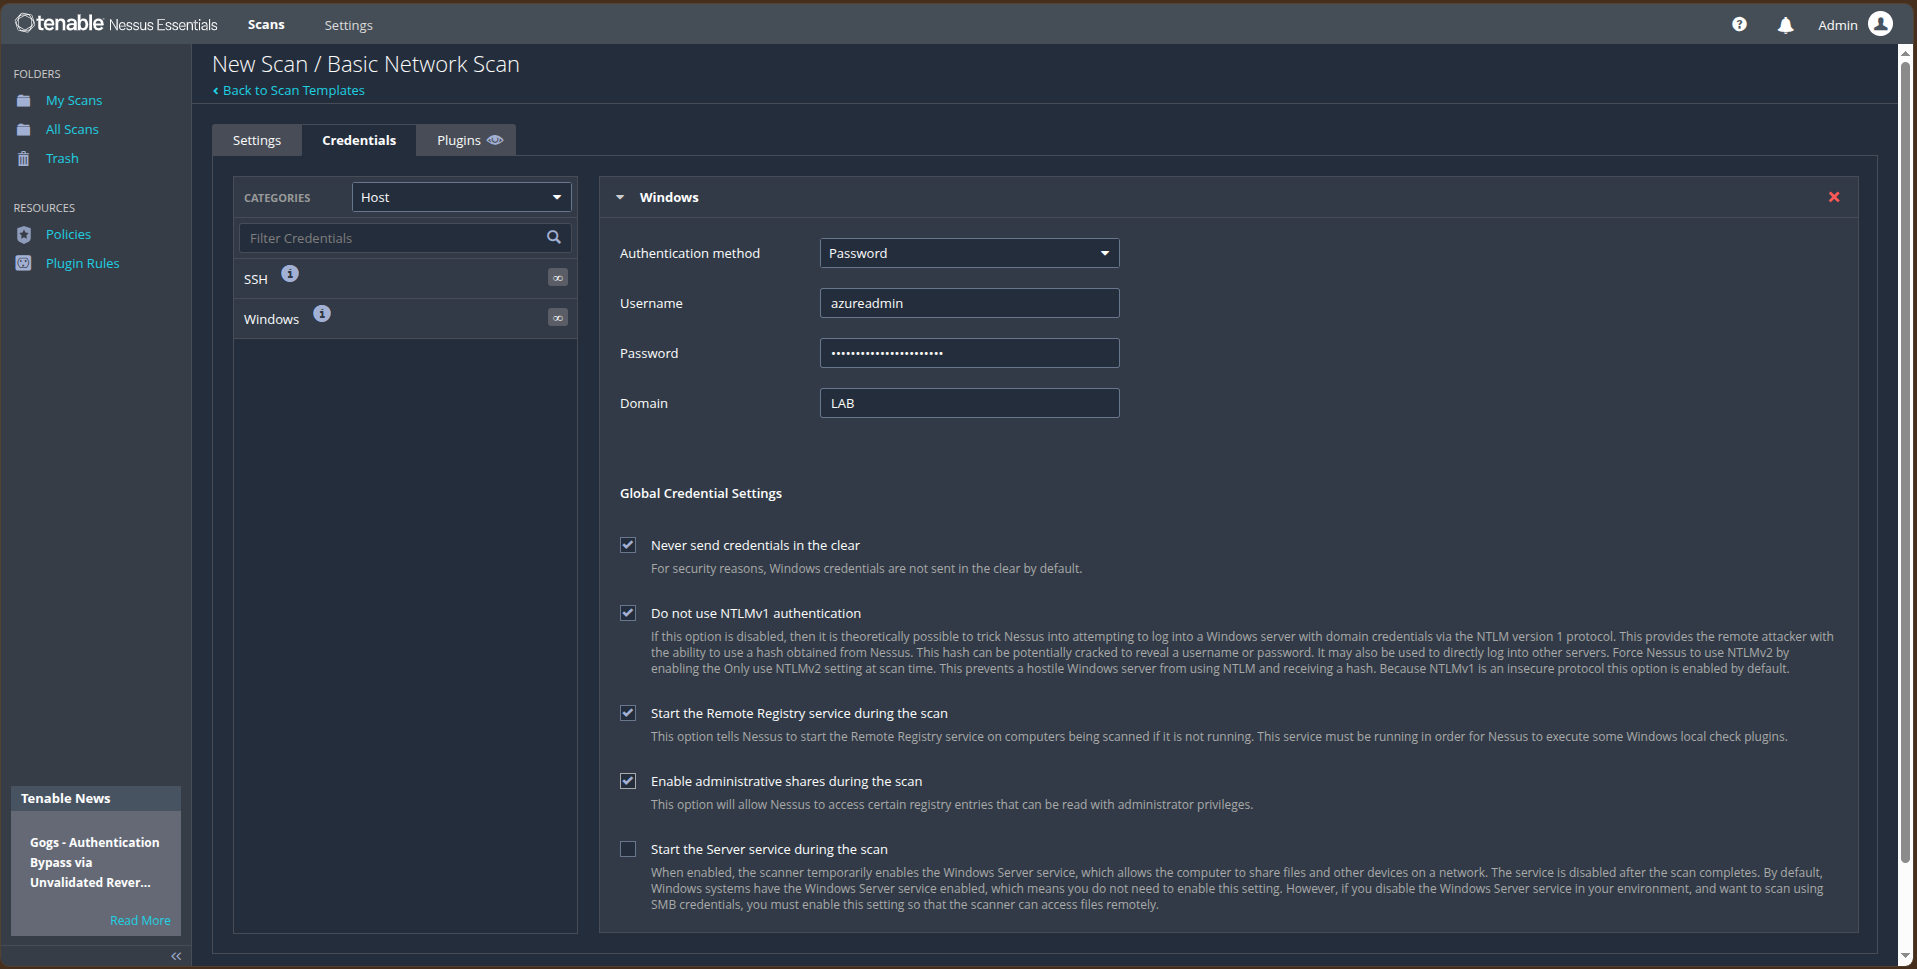 إعداد بيانات اعتماد Windows — مجال LAB، تعطيل NTLMv1، تعطيل إرسال بيانات الاعتماد كنص واضح، تفعيل بدء Remote Registry التلقائي للفحص.
 النتائج المُصادَق عليها: 64 نتيجة — بزيادة 83% عن الأساس غير المُصادَق ضد نفس المضيفين الثلاثة تمامًا.
 النتائج مرتبة حسب الخطورة، مع ظهور الفحص المحلي WinVerifyTrust عالي الخطورة الآن — وهي نتيجة لم تكن لدى الفحص غير المُصادَق أي طريقة لاكتشافها.

