Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Get-log4j-Windows-local — تحديد جميع مكونات log4j عبر خوادم Windows المحلية. CVE-2021-44228 | Kitploit

أدوات/GitHubGitHub/keysau/get-log4j-windows-local
الاستطلاعماسحات الثغرات الأمنيةمسح المنافذتحليل الثغرات الأمنيةالاستغلالجمع المعلومات
GitHubkeysau/get-log4j-windows-local

Get-log4j-Windows-local

تحديد جميع مكونات log4j عبر خوادم Windows المحلية. CVE-2021-44228

عرض المستودع
5138منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

Get-log4j-Windows-local.ps1

حدد جميع مكونات log4j على خادم ويندوز محلي واحد. CVE-2021-44228. نسخة للاستخدام الفردي - راجع https://github.com/KeysAU/Get-log4j-Windows.ps1 لأجهزة الكمبيوتر المتعددة.

Apache log4j

CVE-2021-44228

تشغيل السكربت:

image

التصدير:

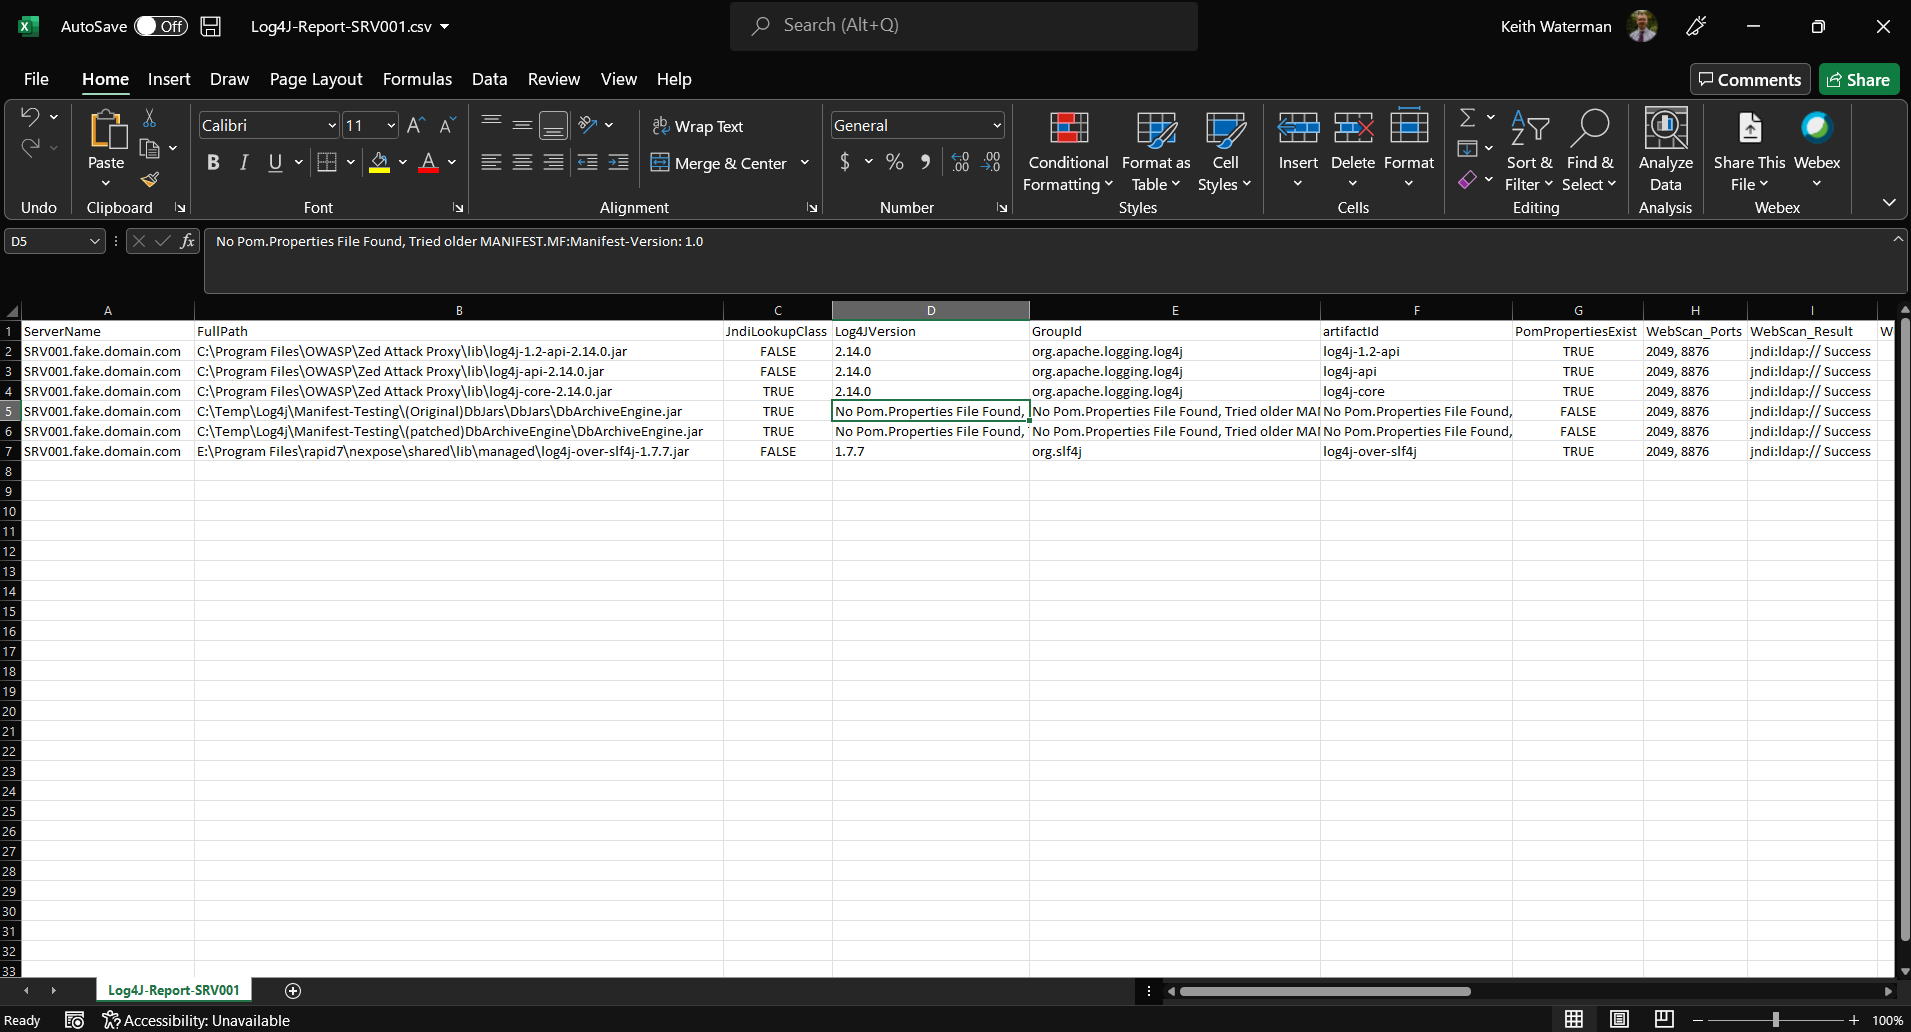
الأعمدة A - I: image

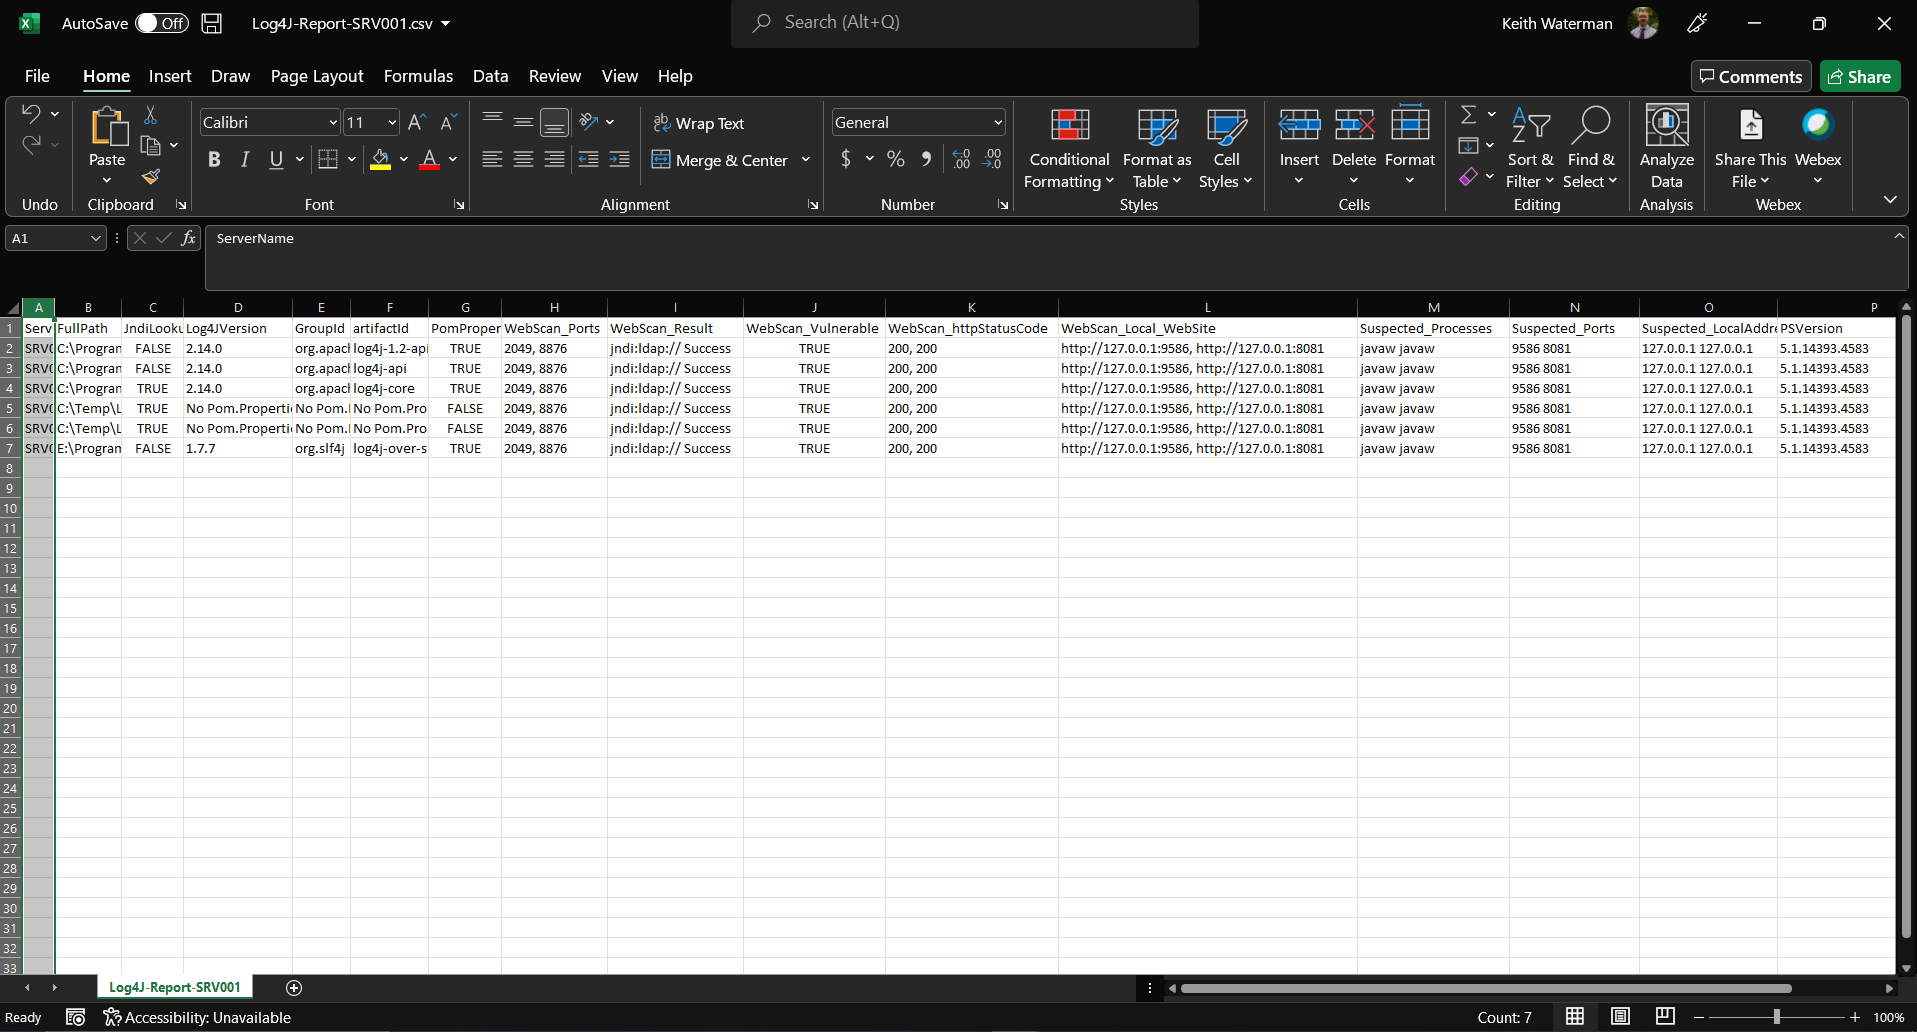
تابع: image

الوصف:

          نسخة تشغيل محلي لخادم واحد.            
          يقوم بإعداد دليل العمل C:\Temp\log4j على الخادم المحلي.
          يفحص جميع محركات الأقراص بشكل متكرر بحثًا عن حاويات .jar.
          يستخرج جميع ملفات .jar باستخدام 7-zip.exe إلى C:\temp\log4j\Extracted           
          يحصل على رقم إصدار log4j.
          يتحقق مما إذا كان ملف jindiLookup.class موجودًا لإصدار log4j.
          يفحص جميع منافذ IP المحلية في وضع الاستماع ويحاول الاستغلال باستخدام ترويسة HTTP.
          يلتقط وظائف PowerShell الفاشلة، ويغلق الوظائف العالقة.
          ينشئ ديناميكيًا ملف CSV يوضح مكان وجود وحدة log4j المضمنة، 
              وما إذا كان الاستغلال عبر الويب ممكنًا وما إذا كانت تحتوي على ملف jindilookup.class.
			

أُنشئ من أجل:

          تحديد جميع مكونات log4j على خادم ويندوز المحلي. CVE-2021-44228

التبعيات:

          يجب عليك تثبيت 7-zip.exe في C:\support\tools\7-zip على الخادم المحلي (يُقترح إصدار 32 بت)
          PowerShell 5.0+
          يجب تشغيله بصلاحيات مسؤول محلي أو صلاحيات مكافئة لفحص جميع محركات الأقراص

سجل التغييرات:

    15-Dec-2021  -ملاحظات التغيير: نسخة محلية أولية.
    19-Dec-2021  -ملاحظات التغيير: إضافة الفحص عن jindiLookup.class
    19-Dec-2021  -ملاحظات التغيير: إضافة فحص منافذ الاستماع المحلية ومحاولة الاستغلال

ملاحظات:

    لا تعديل، سيعمل خارج الصندوق. لاحظ أنك لا تزال بحاجة إلى 7zip.

الترخيص:

برنامج مفتوح المصدر مرخّص بموجب رخصة MIT.

المؤلف:

     Keith Waterman

التاريخ:

    19-Dec-2021
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →